

একটি হ্যাক করা Drupal ওয়েবসাইট খুবই কষ্টদায়ক হতে পারে। এখন, হ্যাক হওয়ার وراء وراء অনেক কারণ থাকতে পারে। কিন্তু সবচেয়ে সাধারণগুলো হলো ম্যালওয়্যার, কোড ইনজেকশন, স্প্যাম ইত্যাদি। আপনি যদি Drupal ম্যালওয়্যার রিমুভাল টেকনিক খুঁজছেন, আপনি সঠিক জায়গায় হিট করেছেন। এই গাইডে হ্যাক করা ওয়েবসাইটের Drupal ফাইল এবং ডাটাবেস ক্লিন করার ধাপে ধাপে নির্দেশনা রয়েছে। এছাড়া ম্যালওয়্যার এবং ব্যাকডোর ডিটেকশনও উল্লেখ করা আছে। এই আর্টিকেলটি এমনভাবে ফ্রেম করা হয়েছে যাতে একজন গড়ে ব্যবহারকারী সহজে প্রয়োগ করতে পারে।
Drupal আজ ব্যবহৃত জনপ্রিয় CMS-গুলোর মধ্যে সবচেয়ে পুরনো এবং সিকিউর একটি। এটি দশলক্ষেরও বেশি ওয়েবসাইটকে সার্ভ করে। যাইহোক, 올해 Drupal-এ একাধিক দুর্বলতা আবিষ্কৃত হয়েছে। Drupalgeddon নামে RCE দুর্বলতা সিরিজের মতো। এর ফলে কিছু মাসের মধ্যে Drupal-এর একাধিক হ্যাকড ইনস্টলেশন দেখা গেল, যেগুলোর অধিকাংশ কrypto করেন্সি মাইন করার জন্য ব্যবহার করা হয়েছিল। যাইহোক, Drupal-এর সিকিউরিটি টিম די দ্রুত необходи патচ আপডেট রিলিজ করেছিল।
Drupal হ্যাকড: Drupal হ্যাকের সম্ভাব্য ফলাফল
- ওয়েবসাইটে ফিশিং পেজ দেখা যাচ্ছে যা সংবেদনশীল ইনফো চুরি করার জন্য ডিজাইন করা।
- কাস্টমাররা ম্যালিশিয়াস রিডাইরেক্টের অভিযোগ করছে।
- লগইন, ব্যাঙ্কিং ডিটেইলস ইত্যাদি সংবেদনশীল ইনফো ডার্কনেটে বিক্রির জন্য উপলব্ধ।
- জাপানিজ কিওয়ার্ড হ্যাক বা ফার্মা হ্যাক ইত্যাদির কারণে সাইটে বেজবানি কন্টেন্ট দেখা যাচ্ছে।
- লগইন করার সময় ‘Your account has been suspended!’ মেসেজ দেখা যাচ্ছে।
- Drupal সাইট সার্চ ইঞ্জিন দ্বারা ব্ল্যাকলিস্টেড হয়েছে।
- Drupal ওয়েবসাইট খুব ধীর হয়ে গেছে এবং এরর মেসেজ দেখাচ্ছে।
- সাইটে একাধিক ম্যালিশিয়াস অ্যাড এবং পপ-আপ দেখা যাচ্ছে।
- বিশ্বাসঘাতের অভাবের কারণে ব্যবহারকারীরা সাইট ভিজিট করতে না চাইছে।
- ইউজার ট্রাফিক এবং রেভেনিউতে পতন।
- লগইন ডাটাবেসে নতুন, রগ অ্যাডমিনরা দেখা যাচ্ছে।

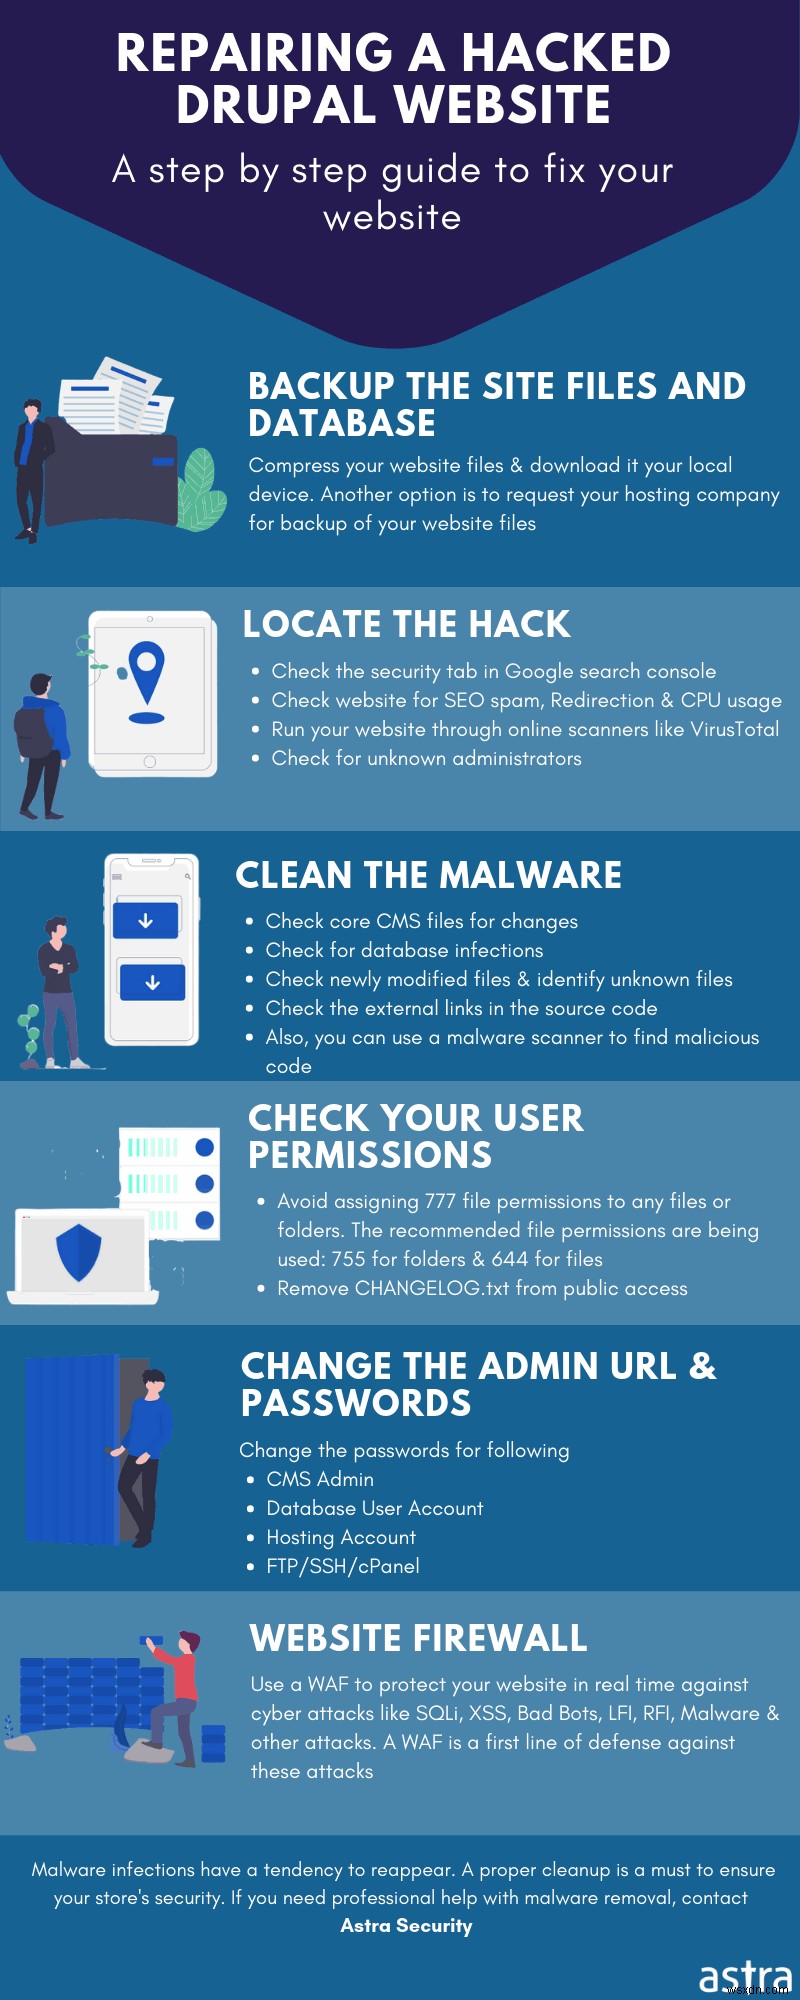
Drupal হ্যাকড: Drupal হ্যাকের উদাহরণ
যখন Drupal সাইট হ্যাক হয়, প্রভাবিত ব্যবহারকারীরা কমিউনিটি ফোরাম থেকে সাহায্য নেন। হ্যাকড Drupal-এর একটি উদাহরণ নিচের ইমেজে দেওয়া হলো।
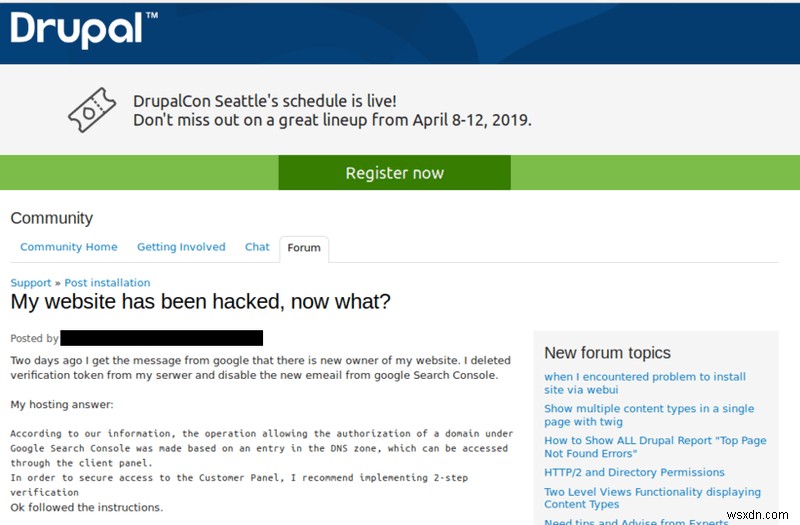
Drupal হ্যাকড হওয়ার সম্ভাব্য কারণ
Drupal হ্যাকড: Drupal SQL ইনজেকশন
Drupal SQLi দুর্বলতা প্রায়শই খারাপ কোড করা মডিউলগুলোতে পাওয়া যায়। যাইহোক, কোরে একটি SQLi খুব রেয়ার এবং বিপজ্জনক। এমন একটি বিপজ্জনক ফ্লো একসময় Drupal কোরে পাওয়া গেলো যাকে ‘Drupalgeddon‘ নামে ডাব করা হয়েছিল, যদিও Drupal PDO (PHP Data Object) ব্যবহার করত একটি স্ট্যাটিক SQL রিকোয়েস্ট এবং ডাইনামিক ভ্যালু-এর মধ্যে পার্থক্য করতে।
$query = $db->prepare("SELECT * FROM users WHERE user = :user AND password = :password"); $account = $query->execute(array(':user' => $_POST['user'], ':password' => $_POST['password']));সব কিছু ঠিক দেখাচ্ছে কারণ ইনপুট ডাটাবেসে পৌঁছানোর আগে প্রপারলি স্যানিটাইজড। যাইহোক, সমস্যা Drupal-এর প্লেসহোল্ডার অ্যারে-এ ছিল। এগুলো মডিউল ডেভেলপারদের ফ্লেক্সিবিলিটি দেওয়ার জন্য তৈরি করা হয়েছিল, কারণ এগুলো ডাটাবেস কোয়েরি স্ট্রাকচার ডাইনামিক্যালি পরিবর্তন করার অনুমতি দিত।
db_query("SELECT * FROM {node} WHERE nid IN (:nids)", array(':nids' => array(13, 42, 144)));তারপর :nids প্লেসহোল্ডার প্রদত্ত আর্গুমেন্টের সংখ্যার সাথে মেলাতে পারত। যেন:
SELECT * FROM {node} WHERE nid IN (:nids_0, :nids_1, :nids_2)এই ফিচার PHP ইন্ডেক্সড অ্যারের সাথে কম্বাইন হয়ে প্যারামিটার পাস করতে পারে যেমন (GET, POST এবং কুকিজ)। Drupal প্লেসহোল্ডার অ্যারে ডিফল্টলি $_POST['user'] প্যারামিটারকে একটি অ্যারে ধরে নিত। তারপর এটি রRAW অ্যারে স্ট্রিং ইন্ডেক্স ব্যবহার করে নতুন প্লেসহোল্ডার নাম জেনারেট করত। ফলস্বরূপ, আক্রমণকারী ম্যালিশিয়াস ভ্যালু পাস করতে পারতেন যেন Parameter: user[0 #], Value:foo. ফলস্বরূপ কোয়েরি হত:
SELECT * FROM {users} WHERE user = :user_0 #এতে আক্রমণকারী সফলভাবে লগইন অথেন্টিকেশন বাইপাস করল। এর পাশাপাশি, আক্রমণকারী প্যারামিটার এডিট করে নতুন ইউজারও তৈরি করতে পারতেন যেন user[0; INSERT INTO users VALUES ‘MalUser’, ‘Passw0rd!’, ‘Administrators’; #]। এটি অত্যন্ত ক্রিটিক্যাল ফ্লো ছিল কারণ এটি Drupal কোরকে প্রভাবিত করত। আরও ভয়াবহ ব্যাপার হচ্ছে এটি শোষণ করার জন্য একটি Metasploit মডিউলও রিলিজ করা হয়েছিল!
Drupal হ্যাকড: Drupal অ্যাক্সেস বাইপাস
Drupal অ্যাক্সেস বাইপাস ফলস্বরূপ ব্যবহারকারীরা সেই রিসোর্সগুলো অ্যাক্সেস করতে পারে যেগুলো তাদের জন্য নয়। লেটেস্ট এমন একটি দুর্বলতা ডাব করা হয়েছে SA-CONTRIB-2018-081. এটির কারণ হলো একটি Drupal মডিউল নামelijk JSON:API মডিউল 8.x-1.x Drupal 8.x-এর জন্য। এটি প্রধানত ব্যবহৃত হয়:
- Drupal কন্টেন্ট এবং কনফিগারেশন এন্টিটি অ্যাক্সেস করতে।
- Drupal কন্টেন্ট এবং কনফিগারেশন এন্টিটি ম্যানিপুলেট করতে।
এই কেসে, এটি নির্দিষ্ট রিকোয়েস্টের রেসপন্স দিতে পারমিশন সতর্কতার সাথে চেক করে না। এতে অপর্যাপ্ত পারমিশন থাকা ম্যালিশিয়াস এক্টররা সংবেদনশীল ইনফো পেতে পারে। ফলস্বরূপ, শুধু GET রিকোয়েস্ট এই ধরনের আক্রমণের জন্য ব্যবহার করা যেতে পারে।
Drupal হ্যাকড: Drupal ক্রস-সাইট স্ক্রিপ্টিং
XSS এবং SQLi-এর মতো দুর্বলতা Drupal মডিউলে খুব সাধারণ। এই সিরিজের লেটেস্টটি SA-CONTRIB-2018-080. E-Sign মডিউল XSS-এর আশ্রয়স্থল পাওয়া গেলো। E-Sign মডিউল মূলত Drupal-এ Signature Pad ইন্টিগ্রেট করার অনুমতি দেয়। এই আর্টিকেল লেখার সময় প্রায় ৮৭৫ সাইট এই মডিউল ব্যবহার করত। দুর্বলতা উদ্ভূত হয়েছিল সিগনেচার ডিসপ্লে করার সময় ইনপুট স্যানিটাইজেশনের অভাবের কারণে। ফলে আক্রমণকারী <script>alert(‘XSS Found!’)</script> কোড ব্যবহার করে XSS টেস্ট করতে পারতেন। দুর্বল সিগনেচার ফিল্ড তখন “XSS Found!” মেসেজ আউটপুট করত। এই দুর্বলতা আক্রমণকারী দ্বারা ব্যবহার করা যেতে পারে:
- ইউজার কুকি চুরি করতে।
- ব্যবহারকারীদের রিডাইরেক্ট করতে।
- Drupal সাইট ভিজিট করার সময় এন্ড ইউজারের ডিভাইসে ম্যালওয়্যার ডাউনলোড করাতে।
Drupal হ্যাকড: Drupal রিমোট কোড এক্সিকিউশন
Drupal সিকিউরিটি Drupalgeddon বাগের সিরিজ দ্বারা হান্টেড হয়েছে। Drupalgeddon 3 হলো 올해 পাওয়া লেটেস্টটি। এটি অনঅথেনটিকেটেড ইউজারকে Drupal সাইটে কোড রান করতে দেয়। যদিও Drupalgeddon 2-ও RCE অনুমতি দিত। যাইহোক, এটি শোষণ করতে আক্রমণকারীরা একটি নোড ডিলিট করার ক্ষমতা দরকার ছিল। কমপ্লিট URL কিছু এই রকম দেখত:
POST /?q=node/99/delete&destination=node?q[%2523][]=passthru%26q[%2523type]=markup%26q[%2523markup]=whoami HTTP/1.1 [...] form_id=node_delete_confirm&_triggering_element_name=form_id&form_token=[CSRF-TOKEN]এখানে, একটি নোড ডিলিট করার প্রিটেক্সে আক্রমণকারী whoami কমান্ড ইনজেক্ট করল। কোডের দ্বিতীয় লাইন CSRF টোকেন চেক করার জন্য। একটি CSRF টোকেন মূলত চেক করে যে রিকোয়েস্ট একই সার্ভারে জেনারেট হয়েছে কিনা। তারপর আক্রমণকারী রেসপন্স থেকে form_build_id রিট্রিভ করল নিচের কোডে দেখা যাচ্ছে:
POST /drupal/?q=file/ajax/actions/cancel/%23options/path/[FORM_BUILD_ID] HTTP/1.1 [...] form_build_id=[FORM_BUILD_ID]এটি চূড়ান্তভাবে এক্সপ্লয়েট ট্রিগার করে এবং Whoami কমান্ডের আউটপুট ডিসপ্লে হয়। তাই আক্রমণকারী সার্ভার ম্যানিপুলেট করার জন্য সব ধরনের কমান্ড এক্সিকিউট করতে পারে। এই RCE বাগকে আরও গভীর করে তোলে যে এর এক্সপ্লয়েট ইতিমধ্যে রিলিজ করা হয়েছে!
হ্যাক করা Drupal ওয়েবসাইট ক্লিন করা: Drupal ম্যালওয়্যার ক্লিন করার ধাপ
ইনফেকশন ডিটেক্ট করুন
Google Diagnostics ব্যবহার করুন
যখন আপনার Drupal সাইট হ্যাক হয়, প্রায়শই Google-এর মতো সার্চ ইঞ্জিন সেটি ব্ল্যাকলিস্ট করে। তাই Google-এর ডায়াগনস্টিক্স টুল ব্যবহার করে ইনফেকশনের টাইপ এবং কারণ আইডেন্টিফাই করা যায়। Google Transparency Report এই ক্ষেত্রে হেল্পফুল। চেক করতে:
- নিচের লিংক থেকে Safe Browsing Site Status ওয়েবসাইট ভিজিট করুন।
- এই পেজে ‘Check Site Status’ অপশন খুঁজুন।
- শেষে, সেটির নিচে আপনার সাইট URL দিন এবং ‘Search’ বাটনে ক্লিক করুন।
- যদি আপনার সাইট ইনফেক্টেড থাকে তবে স্প্যাম রিডাইরেক্ট ইত্যাদি সম্পর্কে ইনফো দেবে। Drupal ইনফেকশনের কারণ আইডেন্টিফাই করুন এবং এর রিমুভালের দিকে কাজ করুন।
আপনার সাইট স্ক্যান করুন
ইনফেক্টেড পেজ ডিটেক্ট করতে আপনার সাইট স্ক্যান করুন। VirusTotal-এর মতো প্রচুর ফ্রি অপশন আছে। অথবা, আপনি পুরো ফাইলকে .zip ফাইলে কমপ্রেস করে আপলোড করে স্ক্যান করতে পারেন। যাইহোক, ফ্রি সিকিউরিটি সলিউশন আপনাকে ডিজায়ারড রেজাল্ট দিতে পারে না, তাই ম্যালওয়্যার রিমুভালের জন্য এক্সপার্টের সাথে যোগাযোগ করা পরামর্শদায়ক।
মডিফাইড ফাইল চেক করুন
প্রায়শই, আপনার Drupal সাইটকে ইনফেক্ট করা ব্যাকডোর Drupal কোর ফাইল মডিফাই করে। Drupal সাইটের ফাইল মডিফিকেশন নিচের স্টেপগুলো দিয়ে চেক করা যায়:
- আপনার Drupal সাইটে SSH দিয়ে কানেক্ট করুন।
- একটি নতুন ডিরেক্টরি তৈরি করুন এই কমান্ড দিয়ে: mkdir drupal-y.x. ‘y’-কে আপনার Drupal সিরিজ দিয়ে রিপ্লেস করুন অর্থাৎ 7,8,9। এবং ‘x’-কে আপনার Drupal রিলিজ দিয়ে রিপ্লেস করুন অর্থাৎ 4.7.1, 2.1.3, ইত্যাদি।
- সেটি নেভিগেট করুন কমান্ড দিয়ে:
cd drupal-y.x - আপনার Drupal ভার্সনের একটি ফ্রেশ কপি ডাউনলোড করুন কমান্ড দিয়ে:
wget https://github.com/drupal/core/archive/y.x.tar.gz - এখন tar.gz ফাইল এক্সট্রাক্ট করুন কমান্ড দিয়ে:
tar -zxvf core-y.x.tar.gz - শেষে কোর ফাইলগুলোর মধ্যে পার্থক্য কম্পেয়ার করুন কমান্ড দিয়ে:
diff -r core-y.x ./public_html
অথবা, এটি SSH দিয়ে সাইটে লগইন করে নিচের কমান্ড রান করেও করা যায়:
find ./ -type f -mtime -20
এই কমান্ড গত ২০ দিনে মডিফাইড সকল ফাইল লিস্ট করবে। ফাইলগুলোর মডিফাইড ডেট চেক করুন এবং যদি কিছু সন্দেহজনক থাকে, সেটি ম্যালওয়্যারের জন্য স্ক্যান করুন।
ইউজার লগ চেক করুন
ইউজার লগ আপনাকে হ্যাকাররা দ্বারা আপনার সাইটে সন্দেহজনক লগইন আইডেন্টিফাই করতে সাহায্য করতে পারে। এটি করতে:
- আপনার Drupal সাইটের অ্যাডমিনিস্ট্রেটিভ পেজে লগইন করুন।
- মেনু থেকে, ‘People’ অপশনে ক্লিক করুন
- এই লিস্টে থাকা ব্যবহারকারীদের রিভিউ করুন এবং প্রতিটি ইউজারের ‘Last Access Time’-ও দেখুন। আপনি যদি কোনো সন্দেহজনক লগইন খুঁজে পান, আপনার সাইটের দুর্বলতা খুঁজে বের করার দিকে অগ্রসর হন।
ইনফেক্টেড ফাইল ক্লিন করুন এবং অবফাসকেটেড কোড রিমুভ করুন
ইনফেক্টেড পেজগুলো আইডেন্টিফাই হওয়ার পর, ইনফেকশন পার্শিয়াল হতে পারে (একটি কোর ফাইলে কিছু কোড) বা পুরো ফাইল। যদি ফাইলে গিবারিশ ক্যারেক্টার থাকে, তার কারণ হতে পারে অধিকাংশ সময় আক্রমণকারীরা কোডকে মানবের জন্য অনরিডেবল ফরম্যাটে অবফাসকেট করে। Base64 ফরম্যাট আক্রমণকারীদের মধ্যে খুব জনপ্রিয়। এমন কোড রিমুভ করতে:
- SSH দিয়ে আপনার সাইটে লগইন করুন।
- তারপর base64 কোড চেক করুন কমান্ড দিয়ে:
find . -name "*.php" -exec grep "base64"'{}'; -print &> hiddencode.txt.
এই কোড base64 এনকোডেড কোড স্ক্যান করবে এবং hiddencode.txt-এ সেভ করবে। - hiddencode.txt থেকে টেক্সট অনলাইন সার্ভিসে আপলোড করুন আরও বিশ্লেষণের জন্য।
- এই সাইটে ‘Decode’ অপশনে ক্লিক করুন। এটি আসল কোড ডিসপ্লে করবে।
- FOPO-এর মতো অন্যান্য অবফাসকেশনও অনলাইন সার্ভিস ব্যবহার করে ডিকোড করা যায়।
- যদি ইনফেকশন পুরো ফাইলে থাকে যা কোর প্যাকেজের অংশ নয়। ফাইলটি ডিলিট করুন।
- যদি কোর ফাইলে পার্শিয়াল ইনফেকশন থাকে, আপনি যদি ম্যালিশিয়াস কোড আইডেন্টিফাই করতে পারেন, সেটি ডিলিট করুন। অন্যথায়, কমেন্ট আউট করে সাহায্য নিন
Drupal ব্যাকডোর ডিজেবল করুন
Drupal ব্যাকডোর ফোল্ডারগুলোর মতো লুকানো থাকতে পারে: /modules, /themes, /sites/all/modules, এবং /sites/all/themes। সেগুলো ডিটেক্ট করা সহজ নয় কারণ প্রায়শই কোড অবফাসকেটেড থাকে। উপরের “Clean Infected Files and Remove Obfuscated Code”-এ উল্লেখ করা স্টেপগুলো ফলো করুন। এছাড়া এই ব্যাকডোরগুলো কিছু PHP ফাংশন ব্যবহার করে।
সেগুলো ডিজেবল করতে নিচের স্টেপগুলো ফলো করুন:
- আপনার সাইটে লগইন করুন এবং ফাইল ম্যানেজার খুলুন।
- ব্রাউজ করে php.ini ফাইল খুলুন।
- সেটিতে নিচের কোড যোগ করুন:
disable_functions = “show_source, system, shell_exec, passthru, exec, popen, proc_open, allow_url_fopen, eval”
Drupal ডাটাবেস ক্লিন করুন
Drupal ডাটাবেস প্রায়শই ম্যালওয়্যারের টার্গেট হয়। আপনার ইনফেক্টেড Drupal সাইটের ডাটাবেস ক্লিন করতে নিচের স্টেপগুলো ফলো করুন:
- আপনার Drupal সাইটে অ্যাডমিনিস্ট্রেটর প্যানেল দিয়ে লগইন করুন।
- Data Access>Drupal Database
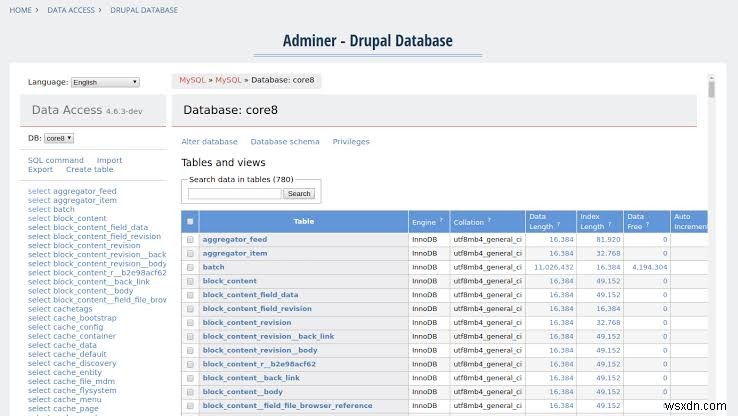
-এ নেভিগেট করুন - এখানে, সার্চ বারে, ম্যালওয়্যার স্ক্যানের সময় দৃশ্যমান সন্দেহজনক লিংক বা কন্টেন্ট সার্চ করুন।
- স্প্যামি কন্টেন্ট এবং লিংক ধারণকারী টেবিলটি খুলুন। তারপর ম্যানুয়ালি কন্টেন্ট রিমুভ করুন।
- হোয়ালে, সাইট এখনও কাজ করছে কিনা ভেরিফাই করুন এবং অন্য ডাটাবেস ম্যানেজমেন্ট টুল রিমুভ করুন।
Drupal সিকিউরিটি: আক্রমণকারীদের ব্লক আউট করুন
নিশ্চিত করুন যে কোনো লগইন ক্রেডেনশিয়াল কম্প্রোমাইজড হয়নি। ম্যালওয়্যার ক্লিনিং হয়ে গেলে আপনার Drupal সাইটের পাসওয়ার্ড রিসেট করুন। আপনার Drupal সাইটে লগইন করে পাসওয়ার্ড চেঞ্জ করুন।
phpMyAdmin ব্যবহার করে
- আপনার phpMyAdmin ইনস্টল করা থাকলে, Navigate to cPanel>Databases box>phpMyAdmin।
- তারপর, Drupal ডাটাবেস সিলেক্ট করুন এবং SQL ট্যাবে ক্লিক করুন।
- এখন, টেক্সট ফিল্ডে নিচের কমান্ড লিখুন:
update users set pass=md5(’YOURPASS’) where uid = 1; - ‘YOURPASS’-কে আপনার পছন্দের পাসওয়ার্ড দিয়ে রিপ্লেস করুন এবং শেষে Go-তে ক্লিক করুন!
Drush ব্যবহার করে
- Drush দিয়ে আপনার সাইট ম্যানেজ করতে, Drush মডিউল ইনস্টল করা আছে কিনা নিশ্চিত করুন।
- Drush ব্যবহার করতে, SSH দিয়ে আপনার সাইটে কানেক্ট করুন।
- এখন, Drupal-8 ব্যবহারকারীদের জন্য, নিচের কমান্ড রান করুন:
drush user-password UserName --password="your-new-password". - Drupal-9-এর জন্য, নিচের কমান্ড রান করুন:
drush user:password UserName "your-new-password"
এখানে, ‘UserName'-কে আপনার Drupal সাইটের ইউজার এবং ‘your-new-password’-কে আপনার পছন্দের পাসওয়ার্ড দিয়ে রিপ্লেস করুন। নিশ্চিত করুন, পাসওয়ার্ড সিকিউর এবং অ্যালফাবেট, নাম্বার, এবং ক্যারেক্টারের ভালো কম্বিনেশন دار।
Drupal সিকিউরিটি: ফাইল রিস্টোর করা
ইনফেক্টেড পেজগুলো ব্যাকআপ থেকে রিস্টোর করুন। ব্যাকআপ যদি অনুপস্থিত থাকে তবে ফ্রেশ কপি ব্যবহার করুন। ফাইলগুলো ক্লিন হয়ে গেলে ক্যাশ ক্লিয়ার করুন নিচের পদ্ধতিতে:
- SSH দিয়ে আপনার Drupal সাইটে লগইন করুন।
- টার্মিনাল থেকে নিচের কমান্ড রান করুন:
drush cache-rebuild(Drupal 8 এর জন্য)
অথবা
drush cache-clear all(Drupal 7-এর জন্য)।
যদি আপনার Drupal সাইট Google বা আপনার হোস্টিং প্রোভাইডার দ্বারা ব্ল্যাকলিস্টেড থাকে, সাইটটি রিভিউ জন্য সাবমিট করুন।
Drupal হ্যাকড মিটিগেশন
সংবেদনশীল ফোল্ডার রক্ষা করুন
সংবেদনশীল ফোল্ডারে অ্যাক্সেস ব্লক করা গুরুত্বপূর্ণ। এটি নিচের স্টেপগুলো দিয়ে করা যায়:
- আপনার সাইটে লগইন করুন এবং ফাইল ম্যানেজার খুলুন।
- আপনি যেসব ফোল্ডার রক্ষা করতে চান সেগুলোর ভিতরে .htaccess নামে একটি নতুন ফাইল তৈরি করুন।
- সেই ফাইলে নিচের কোড ইনসার্ট করুন:
Order Deny,Allow
Deny from all
Allow from 22.33.44.55
এই কোড স্নিপেট সেই নির্দিষ্ট ফোল্ডারগুলোর ভিজিটরদের অ্যাক্সেস ডেনাই করবে। এখানে, লাস্ট লাইন কোড নির্দিষ্ট করে কোন IP-গুলো অ্যালো করবে। মডিফাইড .htaccess ফাইলগুলোর ভিতরও ঝাঁকুন। যদি ऐसा কোনো ফাইল পাওয়া যায়, সেটি প্রথমে ক্লিন করা প্রায়োরিটি দিন।
আপডেট এবং ব্যাকআপ
নিশ্চিত করুন যে আপনি Drupal-এর লেটেস্ট ভার্সন ব্যবহার করছেন। Drupal সিকিউরিটি টিম প্রতিটি নতুন আপডেটে ক্রিটিক্যাল ফ্লো আপডেট করে। এটি চেঞ্জলগ ব্যবহার করে ভেরিফাই করা যায়। এর পাশাপাশি, অপ্রতিষ্ঠিত প্লাগইন এড়ান কারণ সেগুলো বাগি কোড ধারণ করার সম্ভাবনা বেশি। সাইটের একটি কপি তৈরি করতে ভুলবেন না। আক্রমণের পর সাইট রিস্টোর করতে এটি কাজে আসতে পারে। আপডেট এবং ব্যাকআপ Drupal সাইট সিকিউর করার সবচেয়ে সস্তা এবং কার্যকর পদ্ধতি।
সিকিউরিটি অডিট
একটি সিকিউরিটি অডিট Drupal সাইটের মধ্যে ক্রিটিক্যাল লুপহোল উজাগর করতে পারে। সব ওয়েব অ্যাডমিন সিকিউরিটি এক্সপার্ট হতে পারে না। তাই Astra-এর মতো সার্ভিস ওয়েব অ্যাডমিনদের জন্য সিকিউরিটি নিয়ে যত্ন নিতে পারে। Astra সিকিউরিটি অডিট এবং পেন-টেস্টিং সাইটে গভীর হুমকি রেসপন্সিবলি ডিসক্লোজ করতে পারে।
এটি ওয়েব অ্যাডমিনদের প্রিকশনারি মেজার নেওয়ার সুযোগ দেয় হ্যাকড Drupal সাইট প্রতিরোধের জন্য। Astra সিকিউরিটি অডিট একটি সিকিউর এনভায়রনমেন্টে রিয়েল-টাইম আক্রমণ সিমুলেট করে যাতে সাইটকে কোনো ক্ষতি না হয় এবং একই সাথে ক্রিটিক্যাল দুর্বলতা খুঁজে বের করা যায়। Astra-এর মতো সিকিউরিটি অডিট Drupal সাইটে OWASP টপ ১০-এর মতো সাধারণ দুর্বলতা খুঁজে বের করতে পারে।
Drupal ম্যালওয়্যার স্ক্যানার এবং ফায়ারওয়াল
প্রতিটি মাসে Drupal-এ নতুন দুর্বলতা আবিষ্কৃত হয়। যাইহোক, এর মানে নয় Drupal সাইটগুলো ইনসিকিউর থাকবে। একটি ফায়ারওয়াল আক্রমণকারীদের এই ফ্লো শোষণ করতে বাধা দিতে পারে এমনকি Drupal সাইট দুর্বল থাকলেও। যাইহোক, বাজারে উপলব্ধ একাধিক ফায়ারওয়ালের মধ্যে সঠিক ফায়ারওয়াল বেছে নেওয়া গুরুত্বপূর্ণ। Astra ফায়ারওয়াল সব প্যারামিটারে আউটস্ট্যান্ডিং। এটি অত্যন্ত রবাস্ট এবং স্কেলেবল। মানে, ছোট ব্লগ থেকে বড় ই-কমার্স সাইট পর্যন্ত, Astra সব সিকিউর করতে পারে। এর পাশাপাশি, Astra হানি পট ব্যবহার করে আক্রমণকারীদের ফাঁসিয়ে সব সাধারণ আক্রমণ ব্লক করতে পারে।
Astra Drupal ম্যালওয়্যার স্ক্যানার মিনিটের মধ্যে হ্যাকড সাইট থেকে ম্যালওয়্যার ডিটেক্ট করতে পারে। এটি আপনার জন্য ফাইল ডিফারেন্সও ফেচ করবে যা আপনি এক ক্লিক দিয়ে ডিলিট করতে পারেন যদি সেগুলো ম্যালিশিয়াস হয়।
