

অ্যামাস্টি আরএমএ এক্সটেনশনের বাধ্যতামূলক দুর্বলতা সম্পর্কে
ম্যাজেন্টো ব্যবহারকারী একটি ক্লায়েন্টের নিরাপত্তা অডিটের সময় আমাদের ইঞ্জিনিয়ররা অ্যামাস্টি আরএমএ এক্সটেনশনে কিছু বাধ্যতামূলক দুর্বলতা আবিষ্কার করেন। প্রথম দুর্বলতাটি একজন হ্যাকারকে সার্ভারে দূষিত ফাইল আপলোড করার অনুমতি দেয়। যেহেতু পিএইচপি ফাইলও আপলোড করা যায়, তাই একজন হ্যাকার সহজে সি৯৯, আর৫৭, আনিসেল ইত্যাদি দূষিত শেল সার্ভারে আপলোড করতে পারে।
যদি অতিরিক্ত যাচাই না থাকে, তবে এই দুর্বলতাটি শোষা করে একজন হ্যাকার পুরো সার্ভারের নিয়ন্ত্রণ নিতে পারে। আরেকটি দুর্বলতা, যা শুধুমাত্র আরএমএ ব্যবহারকারী কয়েকটি ওয়েবসাইটে পাওয়া গেছে, একজন হ্যাকারকে সার্ভার থেকে যেকোনো ডিরেক্টরি ডাউনলোড করার সুযোগ দেয়।
ওয়েব অ্যাপ্লিকেশনের কিছু তথ্য থাকলে, হ্যাকার সার্ভার থেকে জরুরি ফাইলগুলো ডাউনলোড করতে পারে।
দুর্বলতার বিবরণ
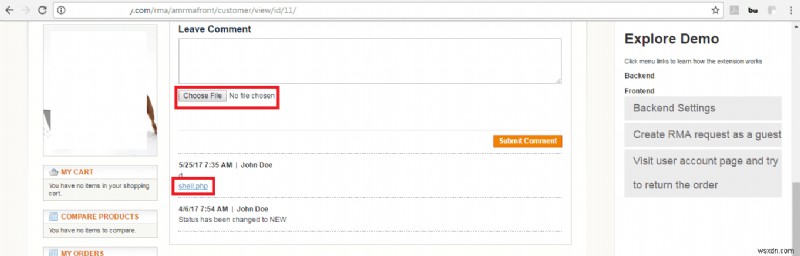
- দূষিত ফাইল আপলোড: আপলোড অঞ্চলকে হ্যাকাররা দূষিত ফাইল আপলোড করতে শোষা করতে পারে। পরীক্ষার সময় আমরা একটি পিএইচপি শেল আপলোড করতে সক্ষম হয়েছি। তাই ম্যাজেন্টো ফাইল আপলোড নিরাপদ রাখা অত্যন্ত জরুরি। নিচের ছবিটি দেখুন:
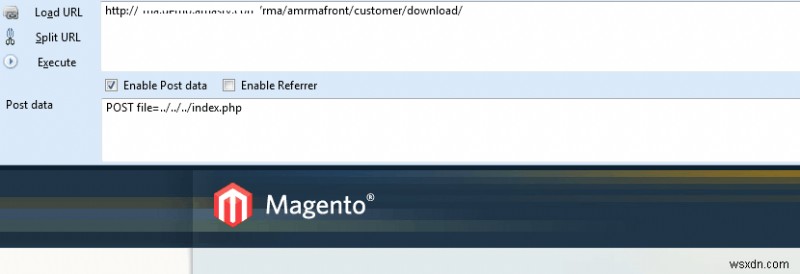
- ডিরেক্টরি ট্রভারসাল/ফাইল ডাউনলোড: নিচের রিকোয়েস্টটি (ছবি অনুযায়ী) করলে সার্ভারের ফাইল ডাউনলোড করা যায়। .htaccess-এর মতো সাধারণ ফাইল প্রায় সকল সার্ভারে থাকে, তাই হ্যাকাররা সহজেই অনুমান করে সেগুলো ডাউনলোড করতে পারে। তবে আমাদের ক্লায়েন্ট যিনি ম্যাজেন্টো ১.৯-এ ছিলেন, তিনি এই দুর্বলতায় আক্রান্ত ছিলেন, কিন্তু অন্যান্য ভার্সনে এটি পুনরাবৃত্তি করা সম্ভব হয়নি।
ম্যাজেন্টো আরএমএ দুর্বলতার ফলাফল
- পুরো সার্ভারের কোম্প্রোমাইজ হওয়ার সম্ভাবনা
- হ্যাকাররা সার্ভার ফাইল ডাউনলোড করতে পারে
- এন্ড ইউজার/অ্যাডমিনের ওপর টার্গেটেড আক্রমণের সম্ভাবনা
সময়সূচী
অ্যামাস্টি টিম দুর্বলতা ঠিক করতে খুব দ্রুত কাজ করেছে। আমরা আরএমএ প্লাগইনের প্রোডাক্ট ম্যানেজার কিরিল থেকে দ্রুত প্রতিক্রিয়া পেয়েছিলাম। এরপর কয়েক দিনের মধ্যে প্যাচ রিলিজ করা হয়েছিল।
ম্যাজেন্টো নিরাপদ ফাইল আপলোড
ম্যাজেন্টো ফাইল আপলোড নিরাপদ রাখা অত্যন্ত জরুরি, কারণ আপলোড অঞ্চল হ্যাকাররা দূষিত ফাইল আপলোড করতে শোষা করতে পারে। পরীক্ষার সময় আমরা একটি পিএইচপি শেল আপলোড করতে সক্ষম হয়েছি।
