

বিশ্বব্যাপী প্রায় ৭.৫ কোটি ওয়েবসাইট চালাচ্ছে এবং সকল কন্টেন্ট ম্যানেজমেন্ট সিস্টেম (CMS)-এ সবচেয়ে জনপ্রিয়, ওয়ার্ডপ্রেস অধিকাংশ অনলাইন রিটেলার এবং উদ্যোক্তাদের দ্বারা অনলাইন ব্যবসা চালানোর জন্য ব্যবহৃত হয়। এই জনপ্রিয়তার কারণ হল CMS-টি রেডি-টু-ইউজ, SEO-বান্ধব এবং মোবাইল-সামঞ্জস্যপূর্ণ টেমপ্লেট প্রদান করে।
আজকাল ওয়ার্ডপ্রেস প্লাগইন들의 বিশাল সংগ্রহ উপলব্ধ, যা ওয়েবসাইটের অধিকাংশ কাজ انجام করে। প্লাগইনগুলো ওয়েবসাইটে অতিরিক্ত কার্যকারিতা যোগ করে, যা ওয়ার্ডপ্রেসকে এতটাই জনপ্রিয় করার একটি প্রধান কারণ।
এই ব্যাপক জনপ্রিয়তা প্রায়শই ওয়ার্ডপ্রেসকে সাইবার অপরাধের লক্ষ্যে সবচেয়ে বেশি টার্গেট করা CMS-গুলোর একটি করে তুলেছে। ওয়ার্ডপ্রেস প্লাগইনগুলো браহ্মান্ডের퍼 تتأثر করা যায়, যা প্রায়শই প্লাগইন সম্বলিত ওয়েবসাইটকে সংবেদনশীল তথ্য লিক হওয়া এবং সার্ভার নিয়ন্ত্রণ হারানোর বড় ঝুঁকিতে ফেলে। আপনার সাইটে যোগ করা প্রতিটি প্লাগইন একটি নিরাপত্তা ঝুঁকি বাড়ায়, এবং তাই প্রতিটি প্লাগইন নিয়মিত আপডেট হচ্ছে কিনা তা যাচাই করা অপরিহার্য। নিচে অতীতে হাজার হাজার ওয়েবসাইটকে ঝুঁকিতে ফেলে এমন কিছু খ্যাতি প্রাপ্ত ওয়ার্ডপ্রেস প্লাগইন ব্রহ্মান্ডের পরিচয় দেওয়া হলো:
১. Revolution Slider প্লাগইন ব্রহ্মান্ডের
নভেম্বর ২০১৬ সালে আবিষ্কৃত, Revolution Image Slider Plug-in-এর আনপ্যাচড সংস্করণ মূলত Revslider-এর পুরানো সংস্করণ ছিল এবং বড় সংখ্যক ওয়ার্ডপ্রেস ওয়েবসাইট দ্বারা ব্যাপকভাবে ব্যবহৃত হত।
এপ্রিল ২০১৬ সালের বিখ্যাত পানামা পেপারস লিক এই প্লাগইন-এর কারণে ঘটেছিল, যা ২.৬ টবি ডেটা এবং ১১.৫ মিলিয়ন+\n ডকুমেন্ট লিক করার কারণ হয়েেছিল।
এই ব্রহ্মান্ডের মাধ্যমে একজন আক্রমণকারী সার্ভার থেকে যেকোনো ফাইল ডাউনলোড করতে পারত এবং ডাটাবেস শংসাপত্রও চুরি করতে পারত, ফলে আক্রমণকারী ওয়েবসাইটটিকে সম্পূর্ণরূপে আটকে দিতে পারত। এই ধরনের ব্রহ্মান্ডেরকে Local File Inclusion (LFI) আটাক বলে ডেজিগনেট করা হয়, যেখানে একজন আক্রমণকারী সার্ভারের একটি লোকাল ফাইল অ্যাক্সেস, রিভিউ এবং ডাউনলোড করতে পারে।
আরও পড়ুন: ২০১৮ সালে এক্সপ্লویت করা প্রধান ওয়ার্ডপ্রেস প্লাগইনগুলো
২. NextGEN Gallery প্লাগইন ব্রহ্মান্ডের
ওয়ার্ডপ্রেস CMS-এ সবচেয়ে জনপ্রিয় গ্যালারি প্লাগইনগুলোর একটি NextGen Gallery, এমন হ্যাকের対して জ্যাঁকর দেওয়া হয়েছিল যা ভিজিটরদের ডাটাবেস থেকে পাসওয়ার্ড ডেটা এবং সিক্রেট কী চুরি করতে দেয়। ১ মিলিয়নেরও বেশি ইনস্টলেশনের সাথে, এই ত্রুটি ছিল একটি SQL ইনজেকশন বাগ যা ক্ষতিকর ইনপুটগুলিকে ওয়ার্ডপ্রেস প্রস্তুত SQL কোয়েরি-তে ইনজেক্ট করতে দেয়। আরও কর্তৃপক্ষ, নির্দিষ্ট শর্তাবলীতে, আক্রমণকারী সার্ভারের ব্যাকএন্ড ডাটাবেসে কমান্ড“喂” দিতে পারত।
এই ব্রহ্মান্ডের সাথে ২টি আক্রমণের পরিস্থিতি ছিল:
- একজন ওয়ার্ডপ্রেস সাইট মালিক তার সাইটে NextGEN Basic TagCloud Gallery অপশন সক্রিয় করেন: এই ফিচার সাইট মালিকদের ছবি গ্যালারি প্রদর্শন করতে দেয় যা ব্যবহারকারীরা ট্যাগ ব্যবহার করে নেভিগেট করতে পারে, свето ব্যবহারকারী ছবিuras النেভিগেট করার সাথে সাথে সাইটের URL পরিবর্তন হয়। যেহেতু URL প্যারামিটারে অসঠিক ইনপুট স্যানিটাইজেশন রয়েছে, আক্রমণকারী লিঙ্ক প্যারামিটার পরিবর্তন করতে পারে এবং SQL কোয়েরি ইনসার্ট করতে পারে যা ম্যালফর্মড URL লোড হলে প্লাগইন দ্বারা এক্সিকিউট হবে।
- যখন ওয়েবসাইট মালিকরা ব্লগ পোস্ট জমা দেওয়ার জন্য তাদের সাইট খোলেন: এই কেসে, আক্রমণকারী ক্ষতিকর NextGEN Gallery কোড ইনসার্ট করতে পারে কারণ সে অ্যাকাউন্ট তৈরি করতে পারে এবং রিভিউর জন্য ব্লগ পোস্ট/আর্টিকেল জমা দিতে পারে। আক্রমণকারীর দক্ষতার উপর নির্ভর করে, ক্ষতিকর কোডটি তাকে ইন্টারন্যাল ডাটাবেসে অ্যাক্সেস এবং ব্যক্তিগত তথ্য হারানোর অনুমতি দেবে।
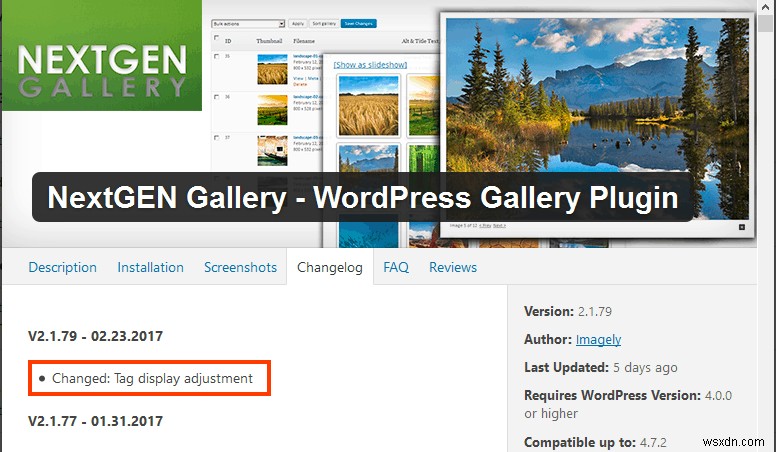
তবে, এই ব্রহ্মান্ডেরটি NextGEN Gallery সংস্করণ ২.১.৭৯-এ ফিক্স করা হয়েছিল। ওয়ার্ডপ্রেস প্লাগইন রিপোজিটറിയের NextGEN Gallery চেঞ্জলগ বলে "Changed: Tag display adjustment"।
৩. Neosense সংস্করণ ১.৭ ত্রুটি
২০১৬ সালে, Neosense বিজনেস টেমপ্লেট v1.7-এ একটি ত্রুটি আবিষ্কৃত হয়েছিল যার ফায়দা তুলে একজন আক্রমণকারী এই থিমে চলমান সাইটগুলিতে ক্ষতিকর ফাইল আপলোড করতে পারত। এই পদ্ধতিতে একজন আক্রমণকারী ব্যবহারকারীর অনুমতি ছাড়াই সাইটের নিয়ন্ত্রণ পেতে পারত, সিপিএল (Curl) ব্যবহার করে একটি ফাইল আপলোড করে এবং সেই URL-টি ব্যবহার করে তা অবিলম্বে রান করে।
ওয়ার্ডপ্রেস থিম প্রকাশক DynamicPress এই ব্রহ্মান্ডেরকে ওপেন সোর্স কোড "qquploader"-এর সাথে জড়িত বলেন, যা একটি Ajax-ভিত্তিক ফাইল আপলোডার যা কোনো নিরাপত্তা ছাড়াই ইমপ্লিমেন্ট করা হয়েছিল। এটি এক্সপ্লویت করে একটি আক্রমণকারী .php বা .phtml এক্সটেনশন যুক্ত একটি ক্ষতিকর PHP স্ক্রিপ্ট সাইটের ডাউনলোড ডিরেক্টরিতে আপলোড করতে পারে এবং আপলোড ডিরেক্টরিতে অ্যাক্সেস পেতে পারে।
তবে, ব্রহ্মান্ডেরটি পরবর্তী সংস্করণ Neosense v 1.8-এ সংশোধন করা হয়েছিল।
৪. FancyBox
Fancybox, হাজার হাজার ওয়েবসাইট দ্বারা ছবি, HTML কন্টেন্ট এবং মাল্টিমিডিয়া প্রদর্শনের জন্য ব্যবহৃত সবচেয়ে জনপ্রিয় ওয়ার্ডপ্রেস প্লাগইনগুলোর একটি, একটি קרিটিক্যাল জিরো-ডে ব্রহ্মান্ডের আবিষ্কারের পর ত্রুটিপূর্ণ বলে ঘোষণা করা হয়েছিল। এই ব্রহ্মান্ডের আক্রমণকারীকে একটি ক্ষতিকর iframe (অথবা যেকোনো র্যান্ডম স্ক্রিপ্ট/কন্টেন্ট) সándose脆弱 ওয়েবসাইটগুলিতে ইনজেক্ট করতে দেয় যা ব্যবহারকারীদের একটি '203koko' ওয়েবসাইটে রিডাইরেক্ট করত।
এই ব্রহ্মান্ডের বিস্তার বলা যায় প্রায় ৭ কোটি ওয়ার্ডপ্রেস চলে এমন ওয়েবসাইটগুলোর প্রায় অর্ধেক এই প্লাগইন ব্যবহার করত। যাইহোক, এই ত্রুটি সংশোধনের জন্য প্লাগইনের দুটি সংস্করণ দ্রুত রিলিজ করা হয়েছিল।
৫. TimThumb ব্রহ্মান্ডের
TimThumb নামে একটি ওয়ার্ডপ্রেস ইমেজ রিসাইজিং লাইব্রেরি অনেক ওয়ার্ডপ্রেস প্লাগইনকে ক্ষতিকর আক্রমণের ঝুঁকিতে ফেলেছিল। এই সমস্যা কারণে ব্রহ্মান্ডেরযোগ্য জনপ্রিয় প্লাগইনগুলো ได้แก่ TimThumb, WordThumb, WordPress Gallery Plugin এবং IGIT Posts Slider ইত্যাদি।
এই ব্রহ্মান্ডের আক্রমণকারীকে প্রভাবিত ওয়েবসাইটে রিমোটলি আর্বিট্রারি PHP কোড এক্সিকিউট করতে দেয়। একবার সম্পূর্ণ হলে, আক্রমণকারী যেভাবেই চায় সেভাবে ওয়েবসাইটকে আটকে দিতে পারে।
হ্যাকার দ্বারা আপনার সার্ভারে যেকোনো ফাইল তৈরি, ডিলিট এবং মডিফাই করার জন্য ব্যবহৃত কমান্ডের উদাহরণ:
ব্রহ্মান্ডেরটি পরে একটি আপডেটে প্যাচ করা হয়েছিল।
৬. WP Mobile Detector
১০,০০০-এরও বেশি ওয়েবসাইট WP Mobile Detector নামে একটি ওয়ার্ডপ্রেস প্লাগইন ব্যবহার করত যাতে একটি ত্রুটি ছিল।
এই ব্রহ্মান্ডেরটি resize.php স্ক্রিপ্ট ব্যবহার করে এক্সপ্লویت করা যেতে পারে যা রিমোট আক্রমণকারীকে ওয়েব সার্ভারে আর্বিট্রারি ফাইল আপলোড করতে দেয়। এই ফাইলগুলো ব্যাকডোর স্ক্রিপ্ট বা ওয়েব শেল হিসেবে কাজ করতে পারে, ফলে সার্ভারে ব্যাকডোর অ্যাক্সেস এবং বৈধ পৃষ্ঠাগুলিতে ক্ষতিকর কোড ইনজেক্ট করার ক্ষমতা দেয়।
তাজা ইনস্টল করা ওয়ার্ডপ্রেস সাইট কীভাবে সুরক্ষিত করতে হয় সে সম্পর্কে জানতে, আমাদের ওয়ার্ডপ্রেস নিরাপত্তার সম্মুখীন চমৎকার গাইড দেখুন।
আপনার ওয়ার্ডপ্রেস ওয়েবসাইটকে চরম সুরক্ষা প্রদানের জন্য Astra-র সাথে যোগাযোগ করুন।
