

সাম্প্রতিক সময়ে Magento তার পেমেন্ট সিকিউরিটি সিস্টেমের ওপর المتكرর খারাপ আট্যাকের কারণে খবরে রয়েছে। Magento আট্যাকের একটি সাম্প্রতিক কেসে ক্রেডিট কার্ড স্ক্রেপাররা Magento স্টোরের পেমেন্ট সিকিউরিটি সিস্টেমকে টার্গেট করলো महূর্ণ ক্রেডিট কার্ড ইনফরমেশন চুরি করার জন্য। ধরণে, Magento তার সিস্টেমের ভালনারেবিলিটির প্রতি সতর্ক হয়ে এবং একটি প্রুডেন্ট অটেম্প্ট হিসেবে, ভবিষ্যতে যেকোনো আট্যাকের প্রতিরোধে সিকিউরিটি প্যाच्स রেগুলারলি রিলিজ করছে।
তازه, Magento একটি সিকিউরিটি প্যাচ রিলিজ করেছে কোডনেম "SUPEE 9652" Zend Framework 1 এবং 2 ইমেইল কম্পোনেন্টের একটি ক্রিটিক্যাল ভালনারেবিলিটি অ্যাড্রেস করার জন্য। এই ভালনারেবিলিটি ক্রিটিক্যাল বলে বিবেচিত হয় ৯.৮ সেভেরিটি স্কোরিংসহ যা খুব বেশি।
SUPEE 9652 প্যাচটি Enterprise Edition 1.9.00 – 1.14.3.1 এবং Community Edition 1.5.0.11 – 1.9.3.1-এ উপলব্ধ। এটি প্রাথমিকভাবে রিমোট কোড এক্সিকিউশন ব্যবহার করে মেইল ভালনারেবিলিটি সমাধান করে, যেখানে একজন আট্যাকার একটি ভালনারেবিলিটি এক্সপ্লอยট করে Magento সিস্টেমে এক টুকরো ম্যালিশাস কোড এক্সিকিউট করে, এইভাবে ইউজার প্রিভিলেজ 오ভারটেক করে।
আমি কীভাবে জানব আমি ঝুঁকিমূলক?
যদিও ভালনারেবিলিটি ক্রিটিক্যাল বলে ডিক্লেয়ার করা হয়েছে, খুব কম সিস্টেম আপনাকালীন আফেক্টেড হয়েছে। এর কারণ হলো ভালনারেবিলিটি থেকে আফেক্টেড হওয়ার জন্য, ইনস্টলেশনটিকে:
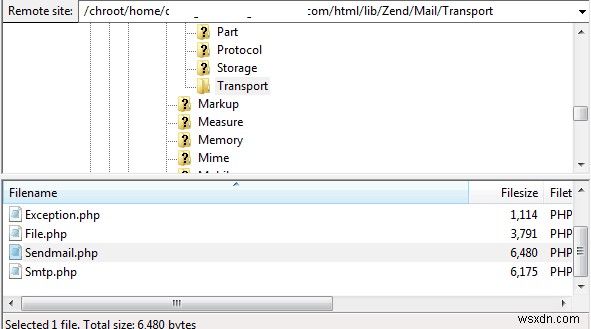
- Sendmail কে এর মেইল ট্রান্সপোর্ট অপশন হিসেবে সিলেক্ট এবং ব্যবহার করতে হবে: যদি আপনার সার্ভার Sendmail কে এর মেইল ট্রান্সপোর্ট এজেন্ট হিসেবে ব্যবহার করে, তাহলে Magento সাইট রিমোট কোড এক্সিকিউশন আট্যাকের জন্য ঝুঁকিমূলক।
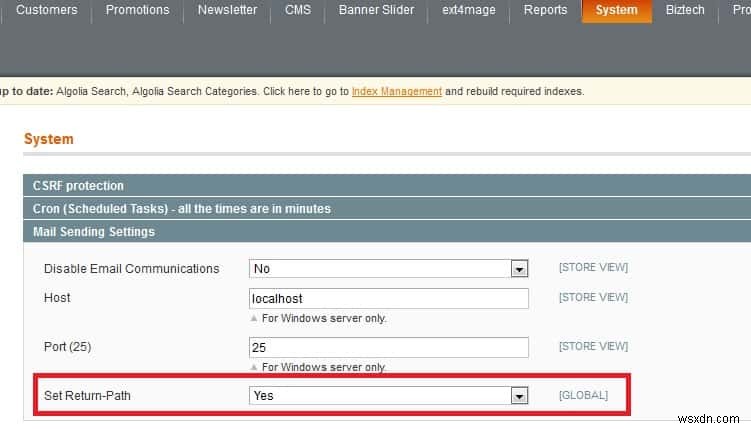
- নন-ডিফল্ট কনফিগারেশন সেটিংস থাকতে হবে: যদি 'Set Return Path' 'Yes'-এ সেট করা থাকে, তবে আপনার Magento স্টোর আট্যাকের জন্য অত্যন্ত ঝুঁকিমূলক।
আমি কীভাবে নিজেকে রক্ষা করব?
নতুন রিলিজ করা Magento সিকিউরিটি প্যাচ SUPEE-9652 রক্ষা করবে। Magento নতুন প্যাচ রিলিজ করার সাথে সাথে, এটি যত দ্রুত সম্ভব ইনস্টল করার পরামর্শ দেওয়া হয়। বরং, আপনার মেইল সেন্ডিং সেটিংসও রিভিউ করার পরামর্শ দেওয়া হয়। আপনার Magento স্টোর থেকে পাঠানো ইমেইলের "Reply to" অ্যাড্রেস কন্ট্রোল করতে ব্যবহৃত সিস্টেম সেটিংসে নেভিগেট করুন:
- Magento 1-এর ক্ষেত্রে: System -> Configuration -> Advanced -> System -> Mail Sending Settings -> Set Return-Path থেকে নেভিগেট করুন
- Magento 2-এর ক্ষেত্রে: Stores -> Configuration -> Advanced -> System -> Mail Sending Settings -> Set Return-Path থেকে নেভিগেট করুন
উপরোক্ত দুটি কেসেই, "Set Return-Path" সেটিং "No"-তে স্যুইচ করুন।
আপনার Magento স্টোর সিকিউরিটি নিশ্চিত করতে, Magento দ্বারা রিলিজ সকল প্যাচ যেন শীঘ্রতম সময়ে ইনস্টল করা হয়। প্রিভেন্টিভ মেজারস এনফোর্স করতে দেরি করলে আট্যাকারকে ভালনারেবিলিটি এক্সপ্লอยট করার সুযোগ দেয় যতক্ষণ না সে/সে সচেতন হয়। আপনার স্টোরের পিরিয়ডিক্যাল টেকনিক্যাল এবং সিকিউরিটি অডিট আপনার Magento স্টোরকে দীর্ঘ সময় সুরক্ষিত রাখতে এবং লেটেস্ট সিকিউরিটি প্যাচসহ আপডেট রাখতে পারদायी হতে পারে।
