

২০১৫ সালেরต้น থেকে "ক্লিন্টন ইমেইল স্ক্যান্ডাল" শব্দগুলো জনচেতনাস parte বসেছে, কখনো গোপন অভিযোগে লুকিয়ে, কখনো সর্বজনীন রাজনৈতিক মঞ্চে হথিয়ার হিসেবে ব্যবহার করা হয়েছে। কিন্তু সত্যিকারের বিতর্কটি বুঝতে "সে একটি প্রাইভেট ইমেইল সার্ভার রাখলেন" বলার চেয়ে অনেক গভীর, বা ইচ্ছাকৃত দুরনীতির দাবি করার চেয়ে অনেক জটিল।
পুরো বিষয়টি অত্যন্ত জটিল, এবং সম্পূর্ণরূপে বোঝার জন্য কিছু পটভূমি জরুরি। আমি এই গল্পের যতটা সম্ভব টুকরো একত্রিত করে একটি সুস্পষ্ট বর্ণনা উপস্থাপন করার চেষ্টা করেছি যাতে পরিস্থিতিতে কিছু আলো পড়ে।
আগে পড়ার আগে, মনে রাখা গুরুত্বপূর্ণ যে এই তথ্যের অধিকাংশ প্রেসে লিক, ঘটনার সাথে উপতীয়ভাবে জড়িত লোক들의 বিবৃতি, এবং এমনকি কিছু সু صفحة অনুমান থেকে আনা হয়েছে। এই বিষয়কে ঘেরে গুলে যেওয়া বিভ্রান্তির মাধ্যমে নেভিগেট করা খুব কঠিন, এবং যদি নতুন তথ্য আসে, তবে এই নিবন্ধের বিবৃতিগুলো আপডেট করার প্রয়োজন হতে পারে।
ফেডারেল ইমেইল রेگুলেশন
সেটি সাপেক্ষে, আমরা সরকারি ইমেইল রেগুলেশন সম্পর্কে কিছু গুরুত্বপূর্ণ পটভূমি তথ্য থেকে শুরু করি। Politifact-এর লরেন কэрলের মার্চ ২০১৫ সালের একটি নিবন্ধ অনুযায়ী, ক্লিন্টনের ২০০৯ থেকে ২০১৩ সালের স্টেট সেক্রেটারি কালে, "ফেডারেল কর্মীদের ব্যক্তিগত ইমেইল ব্যবহার করার জন্য কোনো স্পষ্ট, категоরিক নিষেধাজ্ঞা ছিল না।" সহজ ভাষায়, রেগুলেশনগুলো অন্তর্নিহিতভাবে ফেডারেল কর্মীদের, ক্যাবিনেট সদস্যদের অফিসিয়াল কাজের জন্য ব্যক্তিগত ইমেইল ঠিকানা ব্যবহার করার অনুমতি দিয়েছিল।
কэрল আরো বলেন, "কিছু সাবেক স্টেট সেক্রেটারি মাঝে মাঝে অফিসিয়াল কাজে ব্যক্তিগত ইমেইল ব্যবহার করতেন।" তারা কতটুকু "মাঝে মাঝে" ব্যবহার করতেন তা জানা কঠিন, কিন্তু অন্যান্য সূত্র বলে, মেডেলিন অলব্রাইট থেকে সকল সেক্রেটারি অফিসিয়াল কাজে ব্যক্তিগত ইমেইল ঠিকানা ব্যবহার করেছেন।
কলিন পাওয়েল বলা হয় প্রায়শই একটি ব্যক্তিগত অ্যাকাউন্ট ব্যবহার করতেন (সার্ভারটি তবে একটি কমার্শিয়াল সার্ভার ছিল, যা ক্লিন্টনের নিজস্ব মেইনটেইন করা হোম-বেসড সার্ভারের থেকে একটি গুরুত্বপূর্ণ পার্থক্য)। অধিকাংশ সূত্র অনুযায়ী, ক্লিন্টন তার কালে শুধুমাত্র ব্যক্তিগত ইমেইল ব্যবহার করে ছিলেন, এমন প্রথম স্টেট সেক্রেটারি।
ন্যাশনাল আর্কাইভস অ্যান্ড রেকর্ডস অ্যাডমিনিস্ট্রেশন (NARA), যা ফেডারেল সরকারের রেকর্ডকিপিং Direktor করে, সরকারি কার্যক্রমের রেকর্ড সংরক্ষণের জন্য নির্দেশ দিয়েছে যাতে ভবিষ্যতে সেগুলো রেফারেন্স করা যায়, যেমন যখন একটি ফ্রিডম অফ ইনফরমেশন এক্ট (FOIA) অনুরোধ করা হয় বা একটি কংগ্রেশনাল প্যানেল সেগুলো দেখতে চায়।
NARA-এর "রেকর্ড" এর সংজ্ঞায় কী কী থাকে? তাদের ওয়েবসাইটে ফেডারেল রেকর্ড বলতে কী বোঝায় সেটি দেওয়া আছে:
রেকর্ড সম্বলিত সব বই, কাগজ, ম্যাপ, ফটোগ্রাফ, মেশিন-রিডেবল матеріাল, বা অন্যান্য ডকুমেন্টারি матеріাল, যেগুলো যুক্তরাষ্ট্র সরকারের ഏজেন্সি দ্বারা ফেডারেল আইনের অধীন বা পাবলিক বিজনেসের ট্রানজেকশনের সাথে সম্পর্কে তৈরি বা প্রাপ্ত হয়েছে . . . সরকারের সংগঠন, ফাংশন, নীতি, সিদ্ধান্ত, প্রসিডিউর, অপারেশন, বা অন্যান্য কার্যক্রমের প্রমাণ হিসেবে বা তাদের তথ্য মূল্যের কারণে।
স্টেট-প্রদত্ত ইমেইল ঠিকানাগুলো স্বয়ংক্রিয়ভাবে তাদের ইমেইল NARA-অনুমোদিত পদ্ধতিতে আর্কাইভ করে, যাতে সেই অ্যাকাউন্টের মালিকরা রেগুলেশন মেনে চলে। এই কমিউনিকেশনগুলো, সেইসাথে NARA রেগুলেশন অধীনে রাখা অন্যান্য রেকর্ডগুলো, ফেডারেল কর্মীদের ও ডিপার্টমেন্টের কাজগুলো সঠিকভাবে ডকুমেন্টেড থাকে এবং রিভিউয়ের জন্য উপলব্ধ থাকে।
দিলচস্পভাবে, এই রেগুলেশনগুলো কতটুকু স্পষ্ট সেটি নিয়ে মতভেদ আছে। ক্লিন্টনের ক্যাম্পেইন এবং সহযোগীরা কখনো কখনো দাবি করেছেন যে নিয়মগুলো অস্পষ্ট এবং তারা রেগুলেশন মেনে চলেছে যেমন তারা (এবং সেক্রেটারি ক্লিন্টন) বুঝতে পেরেছিলেন। অন্যান্য সূত্র, স্টেট ডিপার্টমেন্টের ইন্সপেক্টর জেনারেল সহ, বলে যে ডিপার্টমেন্টের ইমেইল রেগুলেশন স্পষ্টভাবে সংজ্ঞায়িত ছিল এবং ক্লিন্টনের ক্যাম্পের স্পষ্ট দায়িত্ব ছিল ডিপার্টমেন্টের সাথে তার প্রাইভেট সার্ভার নিয়ে আলোচনা করা, কমপক্ষে নিরাপত্তার দৃষ্টিকোণ থেকে।
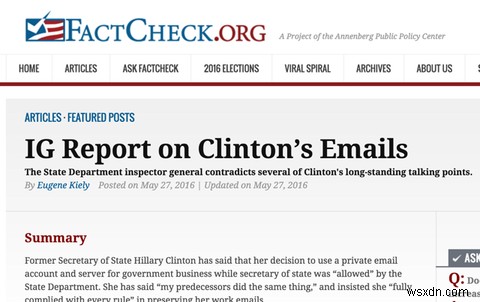
শ্রীমতী ক্লিন্টন আরো বলেছেন যে যেহেতু তিনি নিয়মিত স্টেট ডিপার্টমেন্টের অন্যান্য সদস্যদের সাথে ইমেইল करती تھीं, তাই তাদের অনেক ইমেইল সরকারি সিস্টেমে যাইত। কিন্তু কম লোকই মনে করেন যে এটি (বা এটি হওয়া উচিত) একটি গ্রহণযোগ্য যৌক্তিকতা। স্ট্রেট ডিপার্টমেন্টের সকল অ্যাকাউন্ট থেকে ইমেইল সংগ্রহ করে তার কথোপকথনের রেকর্ড তৈরি করা বরং কঠিন হবে।
ব্যক্তিগত ইমেইল সার্ভারের সমস্যা
এখন আপনার কাছে রেকর্ড রাখার জন্য রেগুলেশন কেন দাবি করে এবং @state.gov ইমেইল ঠিকানা কীভাবে স্বয়ংক্রিয়ভাবে সকল ইমেইল ব্যাকআপ ও সংরক্ষণ করত, সেটি জানা থাকায়, আপনি সম্ভবত ইতিমধ্যে বুঝতে পারছেন কেন ক্লিন্টনের ব্যক্তিগত ইমেইল সার্ভার (যে @clintonemail.com ডোমেন ব্যবহার করত) বিতর্কের বিষয়।
ক্লিন্টনের ইমেইল সার্ভারের ইতিহাস এবং এর প্রকাশ খুব জটিল, কিন্তু আমি এখানে সেটি সুস্পষ্টভাবে উপস্থাপনের চেষ্টা করব। প্রথম তথ্য নিরাপত্তা সমস্যা ২০০৯ সালে ক্লিন্টন স্টেট সেক্রেটারি হিসেবে দায়িত্ব গ্রহণ করার সাথে সাথে প্রকাশ পেল, যখন তিনি তার ব্যক্তিগত ব্ল্যাকবেরি ব্যবহার করে ইমেইল চেক করার জন্য আগ্রহী হন। এটি স্টেট ডিপার্টমেন্টকে ভালো লাগলো না, যিনি তাঁকে সুরক্ষিত অফিস স্যুইটে ডিভাইসটি নিয়ে যেতে দেননি, কারণ এটি পর্যাপ্ত নিরাপদ বলে বিবেচিত হতো না।
সেই ব্ল্যাকবেরি ক্লিন্টনের উপস্টেট নিউইয়র্কের বাসার ব্যক্তিগত ইমেইল সার্ভারের সাথে কানেক্টেড ছিল, একটি তথ্য যা স্টেট ডিপার্টমেন্টের নিরাপত্তা অফিসials জানতেন না যারা ক্লিন্টনকে মোবাইল ডিভাইস ব্যবহার চালাতে দিতে পারার উপায় খুঁজছিলেন। যেহেতু তারা ব্যক্তিগত সার্ভারের কথা জানতেন না, তাই স্টেট অফিসials কখনো সেটিকে ইন্ট্রুশন থেকে সুরক্ষিত করার কাজে জড়িত হননি।
ক্লিন্টন নিজের IT প্রফেশনালদের নিয়োগ করেন তার সার্ভার মেইনটেইন ও সুরক্ষিত রাখতে, কিন্তু অনেক নিরাপত্তা এক্সপার্ট সার্ভারটি আক্রমণ থেকে পর্যাপ্ত সুরক্ষিত ছিল কিনা সে নিয়ে সন্দেহ জানিয়েছেন। তাঁর কর্মকালের প্রথম দুই মাসে সার্ভারটি মানক প্রোটোকল দিয়ে এনক্রিপ্টেড ছিল না। Washington Post-এ রিপোর্ট করা হয়েছে যে উল্লেখযোগ্য সার্ভার প্লেসহোল্ডার: remote-access capabilities-এর ব্যবহার সহ অনেক নোটযোগ্য脆弱তা ছিল।
যদি ক্লিন্টনের টিম দাবি করে যে সার্ভারে কোনো সফল আক্রমণ হয়নি, নিরাপত্তা পেশাদাররা Post-কে বলেছেন যে ক্লিন্টন সার্ভারের মতো সুরক্ষা থাকলে সেটি "যথেষ্ট সুরক্ষিত করা যায় কিন্তু সেটির জন্য লগে অনিয়মিততা খুঁজে বের করার জন্য প্রশিক্ষিত লোকেদের 의한 নিরন্তর মনিটরিং দরকার।"
নিরাপত্তা চিন্তার পাশাপাশি, ব্যক্তিগত ইমেইল সার্ভার ব্যবহার NARA রেকর্ডকিপিং ماندেটের বিপরীত যেতে পারে, কারণ সেখানে সংরক্ষিত ইমেইলগুলো স্বয়ংক্রিয়ভাবে আর্কাইভ হতো না, এবং NARA, কংগ্রেস, বা অন্যান্য কর্তৃপক্ষকে হস্তান্তরিত যেকোনো ইমেইল রেকর্ডের অখণ্ডতা সন্দেহাপন্ন হবে।
ফেডারেল তদন্ত
২০১২ সালের বেঙ্গাজি আক্রমণে কংগ্রেশনাল হিয়েরিং-এর ফলে স্টেট ডিপার্টমেন্ট ২০১৪ সালের শেষে ক্লিন্টনকে স্টেট সেক্রেটারি কালের সকল ইমেইল হস্তান্তর করার জন্য অনুরোধ করে; তিনি মানলেন, ৩০,০০০টির বেশি ইমেইলের ৫৫,০০০ পৃষ্ঠা প্রিন্টেড কপি হস্তান্তর করলেন (প্রিন্টেড কপি হস্তান্তর করার সিদ্ধান্ত টীকাকারদের মধ্যে সন্দেহ সৃষ্টি করেছিল, বরং পরে একটি USB ড্রাইভে ইমেইলগুলো ট্রান্সফার করা হয়)। তিনি আরো বললেন যে তিনি ৩২,০০০টির বেশি ব্যক্তিগত প্রকৃতির ইমেইল ডিলিট করেছেন, যা ফেডারেল আইন অনুমোদিত।
২০১৫ সালের পরে, ক্লিন্টনের IT কনট্রাক্টর, প্ল্যাট রিভার সিস্টেমস, সার্ভারটি FBI-কে হস্তান্তর করল — কিন্তু সেটি খালি ছিল। সকল ইমেইল ডিলিট করা হয়েছিল। কমপক্ষে কিছু ডিলিট করা ইমেইল রিকভার করা হয়েছে, এবং অভিযোগ আছে যে उनमें কিছু কাজ-সম্পর্কিত তথ্য ছিল (যা একটি গভীর আঘাতজনক আবিষ্কার হবে), কিন্তু এখনও খুব কম জানা যাচ্ছে, কারণ তদন্তের এই অংশ এখনও চলছে।
ফিলহাল, FBI একটি তদন্ত পরিচালনা করছে যাতে বোঝা যায় ক্লাসিফাইড তথ্য মিসহ্যান্ডল করা হয়েছে কিনা, কতটুকু, এবং কে দায়ী। ২,০০০টির বেশি রিকভার করা ইমেইলে রেট্রোঅ্যাক্টিভলি "কনফিডেনশিয়াল" বা উচ্চতর শ্রেণিবদ্ধ তথ্য পাওয়া গেছে, ২২টি "টপ সিক্রেট" তথ্য ছিল, যেকোনো কিছু "স্পেশাল এক্সেস প্রোগ্রাম" থেকে ছিল, যেগুলো টপ সিক্রেটের চেয়েও উচ্চতর সিকিউরিটি ক্লিয়ারেন্স চায়।
এই কোনো তথ্যটি পাঠানোর সময় ক্লাসিফাইড হিসেবে চিহ্নিত ছিল না, এবং অজানা যে সেক্রেটারি ক্লিন্টন জানতেন কিনা যে এগুলো ক্লাসিফাইড হবে। কিন্তু সরকারি রেগুলেশন নির্দেশ করে যে সংবেদনশীল তথ্য তার লেবেল যেন কেন হোক, ক্লাসিফাইড হিসেবে বিবেচনা করা উচিত। FBI-এর হাতে একটি কঠিন কেস আছে।
আর একটি চলমান কেস জুডিশিয়াল ওয়াচ चलाাচ্ছে, একটি কনজারভেটিভ রাজনৈতিক সংগঠন, স্টেট ডিপার্টমেন্টের বিরুদ্ধে ফ্রিডম অফ ইনফরমেশন এক্টের অধীনে একটি মামলা দিয়ে।
ক্লিন্টনের ইমেইল সম্পর্কে একাধিক FOIA অনুরোধ ফলাফল ছাড়া ফেরত আসা হয়েছে; কারণ সেক্রেটারির ইমেইলগুলো তাঁর বাসার প্রাইভেট সার্ভারে সংরক্ষিত ছিল, সেগুলো FOIA-এর অধীন ছিল না, যা সন্দেহ সৃষ্টি করেছে যে এই সার্ভার ব্যবহার করা হয়েছিল ইমেইল রেকর্ড পাবলিক স্ক্রুটিনি থেকে বাঁচাতে।
শেষে, বেঙ্গাজি প্যানেল ২০১২ সালের ঘটনাগুলো নিয়ে তার তদন্ত চালিয়ে যাচ্ছে, যা একটি সম্পূর্ণ আলাদা বিষয়, যদিও যেকোনো তদন্তের ফলাফল অন্যটিকে প্রভাবিত করতে পারে।
অন্যান্য কারকার
যদিও সেক্রেটারি ক্লিন্টন এই বিতর্কের মুখ্য ফোকাস বिन्दু, কিন্তু অন্য অনেক লোকও ঘটনাচক্রে ভূমিকা রক্ষা করেছেন এবং জিজ্ঞাসার লক্ষ্য বने হয়েছেন বা এমন বিবৃতি দিয়েছেন যা পুরো পরিস্থিতিকে খুব নেতিবাচকভাবে চিত্রিত করে।
উদাহরণস্বরূপ, ব্রায়ান পাগ্লিয়ানো, ক্লিন্টনের ইমেইল সার্ভার মেইনটেইনকারী IT কর্মী, একজন উল্লেখযোগ্য ব্যক্তি, কারণ মে ২০১৬ পর্যন্ত স্টেট ডিপার্টমেন্ট ক্লিন্টনের সেবা কালের তাঁর কোনো টেক্সট বা ইমেইল খুঁজে পায়নি। অন্যদের অ্যাকাউন্টে তাঁর কিছু ইমেইল পাওয়া গেছে, কিন্তু সেক্রেটারি হিসেবে চার বছর তার ডিজিটাল কমিউনিকেশন কালো গর্তে লুপ্ত হয়ে গিয়েছে।
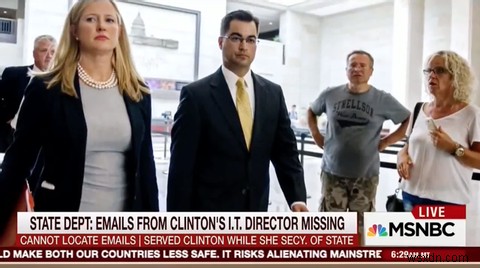
পাগ্লিয়ানো এবং তার নিয়োগ নিয়ে আরও বিতর্ক ও বিভ্রান্তি আছে। তিনি একটি পলিটিক্যাল অ্যাপয় ইন্টি হিসেবে নিয়োগ পান, যা একজন IT কর্মীর জন্য অত্যন্ত অনিয়মিত। স্টেট ডিপার্টমেন্টের Bureau of Information Resource Management-এর অফিসials এই নিয়োগে বিস্মিত ছিলেন, কারণ পলিটিক্যাল অ্যাপয় ইন্টিগুলো সাধারণত প্রেসিডেন্সিয়ালি অপয়েন্টেড অফিসিয়ালদের অফিসে কাজ করার জন্য আনা হয়।
যেহেতু IT ডিপার্টমেন্টে কোনো উপযুক্ত প্রেসিডেন্সিয়াল অ্যাপয় ইন্টি ছিল না, পাগ্লিয়ানো রিপোর্ট করতেন প্যাট্রিক কেনেডিকে, স্টেট ডিপার্টমেন্টের আন্ডারসেক্রেটারি ফর ম্যানেজমেন্ট। কেনেডি, যাই হোক, পাগ্লিয়ানোর সাথে নিরবুরু যোগাযোগ ছিল না, এবং তাঁকে কখনো জানানো হয়নি তার ক্লিন্টনদের ইমেইল সার্ভার ম্যানেজার হিসেবে ভূমিকা সম্পর্কে, যার জন্য তাঁকে ক্লিন্টনদের আলাদা করে টাকা দেয়া হতো।
পাগ্লিয়ানো ২০১৫ সালের শেষে পঞ্চম সংশোধনী অধিকার ব্যবহার করে নিজের বাড়তি সাক্ষ্য দিতে অস্বীকৃতি জানান, ফলে জাস্টিস ডিপার্টমেন্ট তাঁকে অভিযোগ থেকে حصانة দিল তার গবাহীর বিনিময়ে। এই সব তথ্য পাগ্লিয়ানো এবং ক্লিন্টন ক্যাম্পে তার ভূমিকাকে সন্দেহের ঘेরে আনল।
অন্য একটি ক্লিন্টন স্টাফ, ফিলিপ রাইনস, "মজাক" করার জন্য আগলে এসেছেন একটি ইমেইলে যে তিনি FOIA জিজ্ঞাসা এড়াতে চান। আরেকজন স্টাফ Politico-কে বললেন যে ক্লিন্টন ক্যাম্পে ইমেইল নিরাপত্তার বিষয় উঠেছিল, কিন্তু তাকে বলা হয়েছিল সিস্টেমটি লgeal স্টাফ রিভিউ ও অনুমোদন করেছে (যা হয়নি) আর বিষয়টি আর উঠাতে হবে না।
স্টাফের অন্যান্য সদস্যদের রেকর্ডে আছে যে ক্লিন্টনের ইমেইল আক্রমণ বা সফল হ্যাক হয়েছে বলে চিন্তা व्यक्त করা হয়েছে, এবং এই চিন্তাগুলো স্টেট ডিপার্টমেন্টের কারো কাছে রিপোর্ট করা হয়নি, যা পলিসি দ্বারা আবশ্যক।
