

আজ (০৮/১১/২০২২) এই মাসের দ্বিতীয় মঙ্গলবার এবং Microsoft patch Tuesday, November 2022-এর অংশ হিসেবে কোম্পানিটি অপারেটিং সিস্টেম এবং অন্যান্য প্রোডাক্টের (যেমন Microsoft Office প্রোডাক্টিভিটি স্যুট) 脆弱性 সমাধান করার জন্য একটি সেট কুমুলেটিভ আপডেট রিলিজ করেছে, পাশাপাশি পারফরম্যান্স এবং ইউজিবিলিটি সম্পর্কিত অন্যান্য বাগ সিরিজও সমাধান করেছে। এই মাসের উইন্ডোজ সিকিউরিটি প্যাচ টিউজডের হাইলাইটস দেখি:
আজকের প্যাচে ছয়টি পাবলিকলি এক্সপ্লয়াটেড জিরো-ডে ভালনারেবিলিটি এবং মোট ৬৮টি ফ্ল aws ফিক্স করা হয়েছে। য其中 одинадцяটি ফ্ল aws 'Critical' হিসেবে শ্রেণিবদ্ধ করা হয়েছে কারণ সেগুলো প্রিভিলেজ এলিভেশন, স্পুফিং, বা রিমোট কোড এক্সিকিউশন অনুমতি দেয় এবং ৫৭টি 'Important' হিসেবে রেট করা হয়েছে।
রিলিজ নোট অনুযায়ী, November 2022 patch ২৭টি Elevation of Privilege সিকিউরিটি ইস্যু, ৪টি Security Feature Bypass Vulnerabilities, ১৬টি Remote Code Execution বাগ, ১১টি Information Disclosure vulnerabilities, ৬টি Denial of Service Vulnerabilities এবং ৩টি Spoofing Vulnerabilities ফিক্স করেছে।
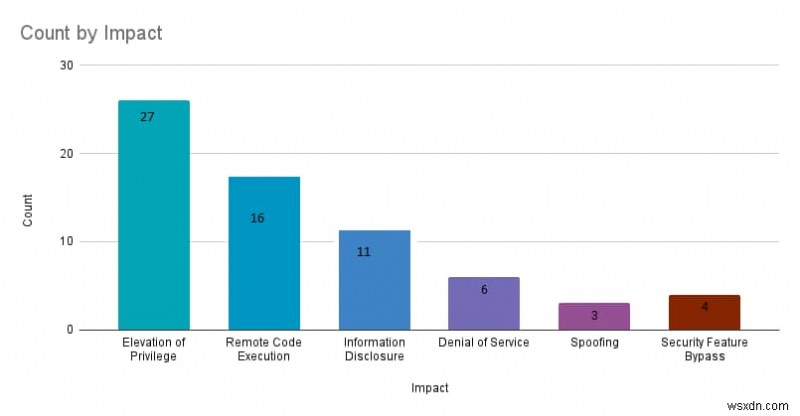
নোট – উপরের কাউন্টে ২ নভেম্বর ২০২২-এ ফিক্স করা দুটি OpenSSL ভালনারেবিলিটি অন্তর্ভুক্ত নয়।
এই মাসের কিছু বেশি আকর্ষণীয় আপডেটের ঘনিষ্ঠ দৃষ্টি নিবদ্ধ করি,
CVE-2022-41128 – Windows Scripting Languages Remote Code Execution Vulnerability আবিষ্কারক Clément Lecigne of Google's Threat Analysis Group
"এই ভালনারেবিলিটি অপ্রয়োজন যে একজন ইউজার প্রভাবিত উইন্ডোজ ভার্সন দিয়ে একটি ম্যালিসিয়াস সার্ভার এক্সেস করুক। একজন আক্রমণকারী একটি বিশেষভাবে তৈরি করা সার্ভার শেয়ার বা ওয়েবসাইট হোস্ট করতে হবে। একজন আক্রমণকারীর কাছে কোনো উপায় নেই ব্যবহারকারীদের এই বিশেষভাবে তৈরি করা সার্ভার শেয়ার বা ওয়েবসাইট ভিজিট করতে বাধ্য করার, لكن তারা তাদের সেখানে যেতে ভাবাতে হবে, সাধারণত ইমেইল বা চ্যাট মেসেজে প্রলোভনের মাধ্যমে।"
CVE-2022-41091 – Windows Mark of the Web Security Feature Bypass Vulnerability আবিষ্কারক Will Dormann.
"একজন আক্রমণকারী একটি ম্যালিসিয়াস ফাইল তৈরি করতে পারে যা Mark of the Web (MOTW) دفاعের বাইরে থাকবে, যার ফলাফলে সীমিত ইন্টিগ্রিটি এবং আভailability লস হবে সিকিউরিটি ফিচারগুলোর যেগুলো MOTW ট্যাগিং-এ নির্ভর করে যেমন Microsoft Office-এ Protected View।"
CVE-2022-41073 – Windows Print Spooler Elevation of Privilege Vulnerability আবিষ্কারক Microsoft Threat Intelligence Center (MSTIC)।
"এই ভালনারেবিলিটি সফলভাবে এক্সপ্লয়াট করলে একজন আক্রমণকারী SYSTEM প্রিভিলেজ পেতে পারে।"
CVE-2022-41125 – Windows CNG Key Isolation Service Elevation of Privilege Vulnerability আবিষ্কারক Microsoft Threat Intelligence Center (MSTIC) এবং Microsoft Security Response Center (MSRC)।
"এই ভালনারেবিলিটি সফলভাবে এক্সপ্লয়াট করলে একজন আক্রমণকারী SYSTEM প্রিভিলেজ পেতে পারে।"
CVE-2022-41040 – Microsoft Exchange Server Elevation of Privilege Vulnerability আবিষ্কারক GTSC এবং Zero Dat initiative-এর মাধ্যমে প্রকাশিত।
"আক্রমণকারী অর্জিত প্রিভিলেজ হবে সিস্টেমের কনটেক্সটে PowerShell রান করার ক্ষমতা।"
CVE-2022-41082 – Microsoft Exchange Server Remote Code Execution Vulnerability আবিষ্কারক GTSC এবং Zero Dat initiative-এর মাধ্যমে প্রকাশিত।
"এই ভালনারেবিলিটির জন্য আক্রমণকারী সার্ভার অ্যাকাউন্টকে আর্বিট্রারি বা রিমোট কোড এক্সিকিউশনে টার্গেট করতে পারে। একটি অথেনটিকেটেড ইউজার হিসেবে, আক্রমণকারী নেটওয়ার্ক কল দিয়ে সার্ভারের অ্যাকাউন্টের কনটেক্সটে ম্যালিসিয়াস কোড ট্রিগার করার চেষ্টা করতে পারে।"
নিচের ক্লায়েন্ট ভার্সন অফ উইন্ডোজগুলোর পরিচিত ইস্যু আছে: Windows 7, Windows 8.1, Windows 10, Windows 11
- Windows 7 (extended support only): ২১টি ভালনারেবিলিটি: ৭টি ক্রিটিক্যাল এবং ১৭টি ইম্পর্টেন্ট
- Windows Point-to-Point Tunneling Protocol Remote Code Execution Vulnerability — CVE-2022-41039
- Windows Scripting Languages Remote Code Execution Vulnerability — CVE-2022-41128
- Windows Scripting Languages Remote Code Execution Vulnerability — CVE-2022-41118
- Windows Point-to-Point Tunneling Protocol Remote Code Execution Vulnerability — CVE-2022-41044
- Windows 8.1: ২৩টি ভালনারেবিলিটি: ৪টি ক্রিটিক্যাল এবং ১৯টি ইম্পর্টেন্ট
- Windows Scripting Languages Remote Code Execution Vulnerability — CVE-2022-41128
- Windows Scripting Languages Remote Code Execution Vulnerability — CVE-2022-41118
- Windows Point-to-Point Tunneling Protocol Remote Code Execution Vulnerability — CVE-2022-41088
- Windows Point-to-Point Tunneling Protocol Remote Code Execution Vulnerability — CVE-2022-41039
- Windows 10: ৩৭টি ভালনারেবিলিটি, ৫টি ক্রিটিক্যাল এবং ৩২টি ইম্পর্টেন্ট
- Windows Point-to-Point Tunneling Protocol Remote Code Execution Vulnerability — CVE-2022-41039
- Windows Point-to-Point Tunneling Protocol Remote Code Execution Vulnerability — CVE-2022-41088
- Windows Hyper-V Denial of Service Vulnerability — CVE-2022-38015
- Windows Scripting Languages Remote Code Execution Vulnerability — CVE-2022-41128
- Windows Scripting Languages Remote Code Execution Vulnerability — CVE-2022-41118
- Windows 11: ৩৫টি ভালনারেবিলিটি, ৫টি ক্রিটিক্যাল এবং ৩০টি ইম্পর্টেন্ট
- same as windows 10
অন্য কোম্পানির সাম্প্রতিক আপডেট
নভেম্বর ২০২২-এ আপডেট রিলিজ করা অন্যান্য ভেন্ডররা:
- Apple Xcode 14.1 রিলিজ করেছে বহু সিকিউরিটি আপডেটের সাথে।
- Cisco এই মাসে অনেক প্রোডাক্টের জন্য সিকিউরিটি আপডেট রিলিজ করেছে।
- Citrix Citrix ADA এবং Gateway-এ 'Critical' অথেন্টিকেশন বাইপাসের জন্য সিকিউরিটি আপডেট রিলিজ করেছে।
- Google Android-এর নভেম্বর সিকিউরিটি আপডেট রিলিজ করেছে।
- Intel নভেম্বর ২০২২ সিকিউরিটি আপডেট রিলিজ করেছে।
- OpenSSL CVE-2022-3602 এবং CVE-2022-3786-এর জন্য সিকিউরিটি আপডেট রিলিজ করেছে।
- SAP নভেম্বর ২০২২ Patch Day আপডেট রিলিজ করেছে।
নভেম্বর ২০২২ উইন্ডোজ সিকিউরিটি আপডেট
০৮ নভেম্বর ২০২২ (Patch Tuesday) উইন্ডোজ সিকিউরিটি আপডেটগুলো নিচে:
- KB5019980 (OS Build 22621.819) সর্বশেষ windows 11 version 21H2-এর জন্য
- KB5019961 (OS Build 22000.1219) সর্বশেষ windows 11 version 21H2-এর জন্য
- KB5019959 (OS Builds 19045.2251) সর্বশেষ windows 10 version 21H2-এর জন্য
- KB5019966 (OS Build 17763.3650) সর্বশেষ Windows 10 version 1809-এর জন্য
- Windows 10 Anniversary Update (version 1607): KB5019964 (OS Build 14393.5501)
- Windows 7 এবং server 2008 R2 Monthly Rollup: KB5020000 এবং Security-Only: KB5020013
- Windows 8.1 এবং server 2012 R2 Monthly Rollup: KB5020023 এবং Security-only: KB5020010
এই সকল আপডেটে শুধু মাইনর প্যাচ এবং সিকিউরিটি ফিক্স অন্তর্ভুক্ত, কোনো নতুন ফিচার নয়।
নোট: Windows 11 উইন্ডোজ ১০ যোগ্য ডিভাইসের জন্য ফ্রি আপগ্রেড হিসেবে অনেক নতুন ফিচার এবং উন্নতির সাথে রিলিজ হয়েছিল। windows 11-এ ফ্রি আপগ্রেড করার পদ্ধতি এখানে।
Windows 7
মাসিক এবং সিকিউরিটি-ওনলি উভয় আপডেট
- জর্ডানের জন্য ডে-লাইট সেভিং টাইম (DST) আপডেট করে ২৮ অক্টোবর ২০২২-এ ঘড়ি ১ ঘণ্টা পেছনে ফেরানোর থেকে বাঁচাতে। অতিরিক্ত, জর্ডান স্ট্যান্ডার্ড টাইমের ডিসপ্লে নাম "(UTC+02:00) Amman"- থেকে "(UTC+03:00) Amman"-এ পরিবর্তন করে।
- এক ইস্যু সমাধান করে যেখানে জানুয়ারি ১১, ২০২২ বা তার পরের আপডেট ইনস্টল করার পর, ফরেস্ট ট্রাস্ট ক্রিয়েশন প্রসেস DNS নাম সাফিক্স ট্রাস্ট ইনফরমেশন অ্যাট্রিবিউটে পপুলেট করতে ব্যর্থ হয়।
- Kerberos এবং Netlogon প্রোটোকলে সিকিউরিটি ভালনারেবিলিটি সমাধান করে CVE-2022-38023, CVE-2022-37966, এবং CVE-2022-37967-এ আউটলাইন করা অনুযায়ী। ডিপ্লয়মেন্ট গাইডেন্সের জন্য নিচের আর্টিকেলগুলো দেখুন:
- KB5020805: CVE-2022-37967-এ সম্পর্কিত Kerberos প্রোটোকল পরিবর্তন কীভাবে ম্যানেজ করবেন
- KB5021130: CVE-2022-38023-এ সম্পর্কিত Netlogon প্রোটোকল পরিবর্তন কীভাবে ম্যানেজ করবেন
- KB5021131: CVE-2022-37966-এ সম্পর্কিত Kerberos প্রোটোকল পরিবর্তন কীভাবে ম্যানেজ করবেন
অতিরিক্ত Monthly Rollup: KB5020000
- এক ইস্যু সমাধান করে যেখানে Microsoft Azure Active Directory (AAD) Application Proxy Connector ব্যবহারকারীর পক্ষ থেকে Kerberos টিকেট রিট্রিভ করতে পারে না কারণ নিচের জেনারিক API এরর: "The handle specified is invalid (0x80090301)."
- Distributed Component Object Model (DCOM) অথেন্টিকেশন হার্ডেনিং ইস্যু সমাধান করে অটোমেটিক্যালি অথেন্টিকেশন লেভেল বাড়িয়ে সকল নন-অ্যানোনিমাস একটিভেশন রিকোয়েস্টের জন্য DCOM ক্লায়েন্ট থেকে। এটি ঘটবে যদি অথেন্টিকেশন লেভেল কম থাকে RPC_C_AUTHN_LEVEL_PKT_INTEGRITY-র চেয়ে।
Windows 8.1
মাসিক এবং সিকিউরিটি-ওনলি উভয় আপডেট, Windows 7-এর মত চেঞ্জলগ আনে।
অতিরিক্ত Monthly Rollup: KB5020023
এক ইস্যু সমাধান করে যেখানে Microsoft Visual C++ Redistributable Runtime Local Security Authority Server Service (LSASS)-এ লোড হয় না Protected Process Light (PPL) ইনেবল থাকলে।
Windows 10
- অনির্দিষ্ট "miscellaneous security improvements to internal OS functionality" অন্তর্ভুক্ত।
- প্লাস, প্রিভিউ আপডেটের অংশ হিসেবে এখানে লিস্ট করা সবকিছু।
Windows 11
- টাস্কবারে সার্চ ভিজ্যুয়াল ট্রিটমেন্ট এনহ্যান্স করে ডিসকভারেবিলিটি উন্নত করার জন্য।
- Microsoft Account (MSA) ব্যবহার করে ব্যাকআপ অভিজ্ঞতা উন্নত করে।
- Settings-এ Microsoft Account অভিজ্ঞতাতে উন্নতি আনে।
- এই আপডেট ইনস্টল হওয়ার পর আপনি টাস্কবারে রাইট-ক্লিক করলে taskmanager খোলার অপশন পাবেন (এই অপশন উইন্ডোজ ১১_initial release-এ সরিয়ে দিয়েছিল)
- Microsoft Edge-এ IE Mode-এ থাকার সময় পপ-আপ উইন্ডো এবং ট্যাবের টাইটেল ভুল হওয়ার একটি বাগ ফিক্স।
- সর্বশেষ উইন্ডোজ ১১ আপডেট, একটি ইস্যু সমাধান করে যা IE mode-এ Microsoft Edge ব্যবহার করার সময় credential UI ডিসপ্লে হওয়া বন্ধ করে দিয়েছিল।
- এক ইস্যু সমাধান করে যা Xbox Game Bar ব্যবহার করে গেমপ্লে রেকর্ড করার সময় অডিও সিঙ্ক ফেল হতে পারে।
- উইন্ডোজ ১১ স্টার্ট মেনুর একটি ইস্যু ফিক্স করা হয়েছে যা কীবোর্ড কমান্ড ব্যবহার করে পিন করা আইটেম ফোল্ডারের শেষে মুভ করার সময় কাজ করা বন্ধ করত।
- Distributed Component Object Model (DCOM) অথেন্টিকেশন হার্ডেনিং-এ প্রভাবিত একটি ইস্যু সমাধান করে।
- Windows Search সার্ভিসকে প্রভাবিত করে ইন্ডেক্সিং প্রগ্রেস খুব স্লো হওয়ার একটি ইস্যু ফিক্স।
- কিছু টাইপের Secure Sockets Layer (SSL) এবং Transport Layer Security (TLS) কানেকশনকে প্রভাবিত করতে পারে এমন একটি ইস্যু সমাধান করে।
- CopyFile ফাংশনকে প্রভাবিত করে একটি ইস্যু সমাধান করে। এটি ERROR_INVALID_HANDLE রিটার্ন করত ERROR_FILE_NOT_FOUND-এর পরিবর্তে যখন এটি একটি ইনভ্যালিড সোর্স ফাইল দিয়ে কল করা হয়।
Microsoft Security update ডাউনলোড
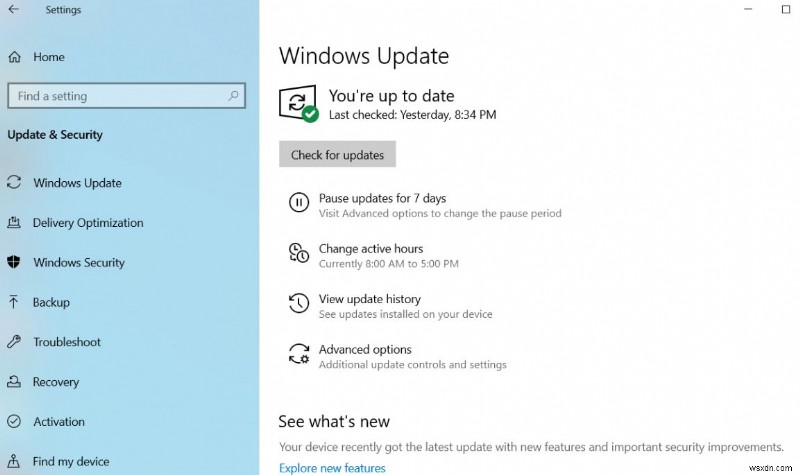
এই সকল Windows 10 November 2022 Patch Tuesday updates স্বয়ংক্রিয়ভাবে ডাউনলোড ও ইনস্টল হয় উইন্ডোজ আপডেটের মাধ্যমে। অথবা আপনি ফোর্স করুন উইন্ডোজ আপডেট Settings, Update & Security check for updates-এ যেতে সর্বশেষ প্যাচ আপডেট অবিলম্বে ইনস্টল করার জন্য।
Windows 11 KB5019980 (Version 22H2) অফলাইন ইনস্টলার Direct Download Link 64-bit।
Windows 11 KB5019961 (Version 21H2) অফলাইন ইনস্টলার Direct Download Link 64-bit।
Windows 10 KB5019959 (For versions 21H2 and 21H1) Direct Download Links: 64-bit and 32-bit (x86)।
Windows 10 KB5019966 (for version 1809) Offline Download links
- KB5019966 64-bit | Download
- KB5019966 32-bit | Download
আপনি যদি Windows 10 version 22H2 ISO image খুঁজছেন তবে এখানে ক্লিক করুন।
অথবা চেক করুন কীভাবে Media Creation Tool ব্যবহার করে Windows 10 version 22H2-এ আপগ্রেড করবেন
আপনি যদি এই আপডেটগুলো ইনস্টল করার সময় কোনো কঠিনাই ফেস করেন, Windows 10 Update troubleshooting guide চেক করুন উইন্ডোজ ১০ কুমুলেটিভ আপডেট KB5019959 stuck downloading, failed to install with different errors, ইত্যাদি ফিক্স করতে।
Patch Tuesday আপডেটে FAQ
What is Patch Tuesday?
Patch Tuesday হলো মাইক্রোসফটের Update Tuesday-এর কোলোকোয়াল টার্ম যা প্রতিটি মাসের দ্বিতীয় মঙ্গলবারে পড়ে।
When is Patch Tuesday?
Patch Tuesday প্রতিটি মাসের দ্বিতীয় মঙ্গলবারে পড়ে। আগামী Patch Tuesday হবে December 13, 2022-এ।
What is patching and why is it important?
Patches কেবল সফটওয়্যার কোডের টুকরো যা একটি সফটওয়্যার অ্যাপ্লিকেশনে বাগ ফিক্স করার জন্য লেখা হয়, যা একটি ভালনারেবিলিটিতে পরিণত হতে পারে।
What kind of patch updates are released during Patch Tuesday?
প্রাধান্য দিয়ে সিকিউরিটি প্যাচ আপডেট ভিন্ন সেভেরিটির ম כמו Critical, Important, Moderate & Low লেবেল করা হয়ে রিলিজ হয়।
What are CVE IDs?
CVE ID – Common Vulnerabilities and Exposure ID হলো একটি ফরম্যাট যেখানে প্রতিটি ভালনারেবিলিটি প্রকাশ ও ক্যাটালগ করা হয় National Vulnerability Database (NVD)-এ।
এছাড়া পড়ুন
- Microsoft Windows 10 Operating system-র সম্পূর্ণ রিভিউ
- সমাধান: উইন্ডোজ ১০ আপডেটের পর মাইক্রোসফট এজ কাজ করছে না
- can't connect securely to this page ie11 or edge windows 10
- Windows 10 Stuck Preparing Automatic Repair? সমাধান এখানে
- Everything About IP (Internet Protocol) Address – Purpose to Benefits explained
