

Microsoft Office সবচেয়ে সাধারণভাবে ব্যবহৃত অ্যাপ্লিকেশন স্যুট যেটি একটি ওয়ার্ড প্রসেসর, স্প্রেডশিট, এবং প্রেজেন্টেশন সফটওয়্যার একসাথে ধারণ করে। এটি প্রথম অ্যাপ্লিকেশনগুলোর মধ্যে একটি যেটি জনপ্রিয়তা পেয়েছিল এবং ব্যবহারকারীদের ম্যানুয়াল ডকুমেন্ট থেকে ডিজিটালাইজেশনে শিফট করতে সাহায্য করেছিল। যাইহোক, Check Point Research (CPR) যেটি একটি সাইবারসিকিউরিটি ফার্ম, gầnে একটি বাগ আবিষ্কার করেছে যা সন্দেহ করা হয় বছরের পর বছর ধরে ঠায় থাকা।
এই ফ্ল imediatamente Microsoft-কে জানানো হয়েছিল এবং এরপর শীঘ্রই একটি আপডেট রিলিজ করা হয়েছিল এই দুর্বলতা প্যাচ করার জন্য। এই আপডেটটি সব Microsoft ব্যবহারকারীর কাছে তাত্ক্ষণিকভাবে রোল আউট করা হয়েছিল MS Word, MS Excel, MS Powerpoint, এবং MS Outlook ব্যবহার করার জন্য নিরাপদ করতে। এই ফ্ল বা ব্লান্ডার যেন CPR রিপোর্টে বলা হয়, এটি Excel95 File Formats-এর লিগেসি কোডের মধ্যে একটি রিস্ক ছিল। এই ফরম্যাটটি একটি পুরনো ফরম্যাট যাতে মানে এই সিকিউরিটি ফ্ল весьма দীর্ঘদিন ধরে আছিল। পারসিং মিস্টেকগুলো দায়ী যারা Microsoft Office ইনস্টল করা সিস্টেমগুলোর সাথে ইনফিলট্রেট করতে পারত।
CPR রিপোর্ট আরও জানিয়েছে যে এই দুর্বলতা (এখন আপডেট দিয়ে ফিক্স করা হয়েছে) এক্সপ্লويت করা যেতে পারে কোড টার্গেট এক্সিকিউট করতে MS Office অ্যাপস এবং ফাইলগুলোর মাধ্যমে যেমন Outlook (.EML), Word (.DOCX), এবং Excel (.EXE) অন্যান্যের মধ্যে। দুর্বলতাগুলো পুরো Microsoft Office ইকোসিস্টেমকে পুরনো এবং নতুন সকলকে প্রভাবিত করেছিল যেন Янিভ বালমাস, Check Point Software-এ সাইবার রিসার্চের হেড, নিশ্চিত করেছেন। তিনি লিগেসি কোডটি Microsoft Office-এর সিকিউরিটি চেইনের একটি উইক লিংক হিসেবে কাজ করে সেটি ব্যাখ্যা করেছেন।
এই দুর্বলতা Microsoft Office-এ আবিষ্কৃত হয়েছিল যখন CPR Microsoft Graph টেস্ট করার চেষ্টা করছিল, একটি MS Office মডিউল যা ব্যবহারকারীদের ডিজাইন এবং চার্ট ডিজাইন করতে দেয়। CPR দ্বারা MS Graph-এ ব্যবহার করা প্রক্রিয়াটি বলা হয় Fuzzing, যা একটি অটোমেটেড সফটওয়্যার টেস্টিং টেকনিক যেটি যেকোনো অ্যাপ্লিকেশনে সফটওয়্যার বাগ সনাক্ত করে। ফাজিং-এর पीछे আইডিয়া সিম্পল কারণ টেস্টারকে শুধু ইনভ্যালিড ডেটা ইনপুট দিতে হয় এবং চেক করতে হয় অ্যাপটি কীভাবে এই ডেটার সাথে রিয়্যাক্ট করে এবং কোডিং এরর এবং সিকিউরিটি ফ্ল রেকর্ড করতে হয়।
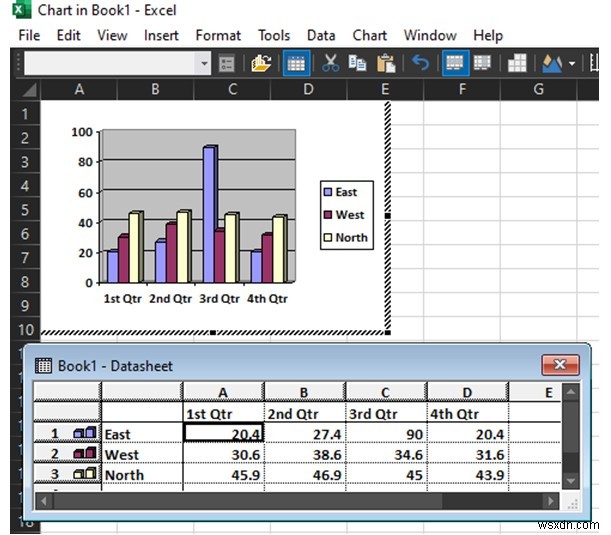
দুর্বলতাটি Excel 95 file formats-এ পাওয়া গিয়েছিল, যা একটি পুরনো ফরম্যাট এবং আজকাল ব্যবহার হয় না কিন্তু যেহেতু MS Office-এর সব অ্যাপ্লিকেশন এটি সাপোর্ট করে, এটিকारणে বাকি সব অ্যাপ্লিকেশন হ্যাকার আক্রমণেরต่อবঁশ হয়ে যায়। CPR এখন পর্যন্ত শুধু চারটি ফ্ল পেয়েছে যা Microsoft-কে রিপোর্ট করা হয়েছে এবং Microsoft Office-এর মধ্যে অন্যান্য ফ্ল খোঁজা চালিয়ে যাচ্ছে।
Microsoft CPR দ্বারা হাইলাইট করা রিপোর্টের প্রতিক্রিয়া দ্রুত দিয়েছিল এবং এই ফ্লের প্যাচ ইস্যু করেছিল CVE-2021-31174, CVE-2021-31178, CVE-2021-31179, এবং CVE-2021-31939 আপডেট রোল আউট করে। আপনি যদি আপনার PC আপডেট করতে চান তবে এই ধাপগুলো অনুসরণ করুন:
ধাপ ১: Windows + I চাপুন Settings উইন্ডো খোলার জন্য।
ধাপ ২: Update & Settings-এ ক্লিক করুন।
ধাপ ৩: Check For Updates-এ ক্লিক করুন এবং আপডেটগুলো আপনার রিজনে রোল আউট হলে, সেগুলো অটোমেটিক্যালি ইনস্টল হবে।
