

WordPress যেকোনো কাউকে দ্রুত একটি ওয়েবসাইট বানাতে সাহায্য করে, কিন্তু অনলাইনে অনেক শোর আছে যে এর কতগুলো সিকিউরিটি ইস্যু আছে।
WordPress-এ সিকিউরিটি ইস্যু আছে? হ্যাঁ
এগুলো অপরিহার্য? না
এটা আপনাকে WordPress-এ ওয়েবসাইট বানাতে বাধা দেবে? অবশ্যই না
একটি কনজারভেটিভ অনুমান অনুযায়ী প্রায় ২ বিলিয়ন ওয়েবসাইট আছে, এবং WordPress তাদের প্রায় ৪৫% চালায়। WordPress এতটাই প্রচুর থাকায় এটি এতগুলো হ্যাকের শিকার হয়। সরাসরি ফলাফল হিসেবে, WordPress একটি খুব সিকিউর সিস্টেমে পরিণত হয়েছে। আসলে, WordPress যে সিকিউরিটি ইস্যুরা বছরগুলোর মধ্যে সমাধান করেছে সেগুলো অন্য CMS-এ এখনো বিদ্যমান।
এই আর্টিকেলে, আমরা ব্যাখ্যা করব WordPress সিকিউরিটি ইস্যু যেগুলো আপনাকে লুকিয়ে রাখতে হবে, এবং আরও গুরুত্বপূর্ণ, কীভাবে আপনি আপনার ওয়েবসাইটকে সেগুলো থেকে প্রোটেক্ট করতে পারেন।
TL;DR: MalCare দিয়ে আপনার ওয়েবসাইটকে WordPress সিকিউরিটি চিন্তা থেকে প্রোটেক্ট করুন। MalCare একটি অল-ইন-ওয়ান সিকিউরিটি প্লাগইন, যা ম্যালওয়্যার স্ক্যানার, অটো-ক্লিনার, এবং ফায়ারওয়াল এক জায়গায় জোড়া দিয়েছে। তার পাশাপাশি, আপনি সফলভাবে আপনার ওয়েবসাইট আপডেট করতে পারবেন এবং হ্যাকারদের সিকিউরিটি ভালনারেবিলিটি এক্সপ্লয়েট করতে পারবেন না। আপনি যদি WordPress সিকিউরিটি ইস্যুর জন্য একটি এক্সপার্ট সলিউশন খুঁজছেন, MalCare-এ তা পেয়ে গেলেন।
WordPress-এ সিকিউরিটি ইস্যু আছে কি?
হ্যাঁ, WordPress-এ সিকিউরিটি ইস্যু আছে, কিন্তু এগুলো আর ঠিক করতে কঠিন নয়। আপনাকে ডেভেলপমেন্ট এক্সপেরিয়েন্স বা WordPress কোডের সাথে টিংকার করার অভ্যাস থাকতে হবে না থ্রেটগুলো কাউন্টারঅ্যাক্ট করতে। এই আর্টিকেলে দেয়া সহজ ফিক্সগুলো ফলো করলে আপনার একটি স্ট্রং, সিকিউর WordPress ওয়েবসাইট হবে।
১৬টি সাধারণ WordPress সিকিউরিটি ইস্যু যা আপনার ওয়েবসাইটকে আঘাত করতে পারে
WordPress-এ অনেক সিকিউরিটি ইস্যু আছে, কিন্তু ভালো খবর হল সেগুলো সব সহজে সমাধান করা যায়। কেউ আপনার ওয়েবসাইটের সিকিউরিটি ম্যানেজ করার বদলে এটা বড় করা বা রেভিনিউ বাড়াতে وقت ব্যয় করতে চায় না।
WordPress সিকিউরিটি ভালনারেবিলিটি এবং কোম্প্রোমাইজড পাসওয়ার্ড ছাড়াও ম্যালওয়্যার এবং আক্রমণও সিকিউরিটি ইস্যু। যদিও ম্যালওয়্যার এবং WordPress আক্রমণ কখনো কখনো একসাথে ব্যবহৃত হয়, তারা ভিন্ন। ম্যালওয়্যার হল হ্যাকাররা আপনার ওয়েবসাইটে ইনজেক্ট করা ম্যালিশিয়াস কোড; আর আক্রমণ হল ম্যালওয়্যার ইনজেক্ট করতে তাদের ব্যবহৃত মেকানিজম। নিচের লিস্টে আমরা ৪ ধরনের WordPress সিকিউরিটি ইস্যু কভার করেছি।
আপনার যা জানা দরকার সাধারণ WordPress সিকিউরিটি ইস্যুর লিস্ট:
- আউট অফ ডেট প্লাগইন এবং থিম
- বিকল পাসওয়ার্ড
- আপনার WordPress ওয়েবসাইটে ম্যালওয়্যার
- SEO স্প্যাম ম্যালওয়্যার
- ফিশিং স্ক্যাম
- ম্যালিশিয়াস রিডায়েক্ট
- রিযুজড পাসওয়ার্ড
- নালড সফটওয়্যার
- আপনার WordPress সাইটে ব্যাকডোর
- wp-vcd.php ম্যালওয়্যার
- ব্রুট ফোর্স আক্রমণ
- SQL ইনজেকশন
- ক্রস-সাইট স্ক্রিপ্টিং আক্রমণ
- ওয়েবসাইট HTTP-এ নয় HTTPS-এ
- WordPress থেকে স্প্যাম ইমেইল পাঠানো হচ্ছে
- ডরম্যান্ট ইউজার অ্যাকাউন্ট
১. আউট অফ ডেট প্লাগইন এবং থিম
WordPress প্লাগইন এবং থিম সব কোড দিয়ে বানানো, এবং আমরা আগে ব্যাখ্যা করেছি, ডেভেলপাররা কখনো কখনো কোডে ভুল করেন। ভুলগুলো সিকিউরিটিতে ল্যাপস করতে পারে, যাকে ভালনারেবিলিটি বলা হয়।
সিকিউরিটি রিসার্চাররা পপুলার সফটওয়্যারের WordPress সিকিউরিটি ভালনারেবিলিটি খুঁজে বের করে, যাতে ইন্টারনেটকে সेफার করা যায়। وقتی সে ভালনারেবিলিটি খুঁজে পায়, সেটা ডেভেলপারদের ডিসক্লোজ করে ফিক্স করার জন্য। দায়িত্বশীল ডেভেলপাররা সিকিউরিটি প্যাচ আপডেটের রূপে রিলিজ করে, যা ভালনারেবিলিটি সমাধান করে। পর্যাপ্ত সময় বিত जाने পর, সিকিউরিটি রিসার্চাররা তাদের ফাইন্ডিংস ঘোষণা করে।

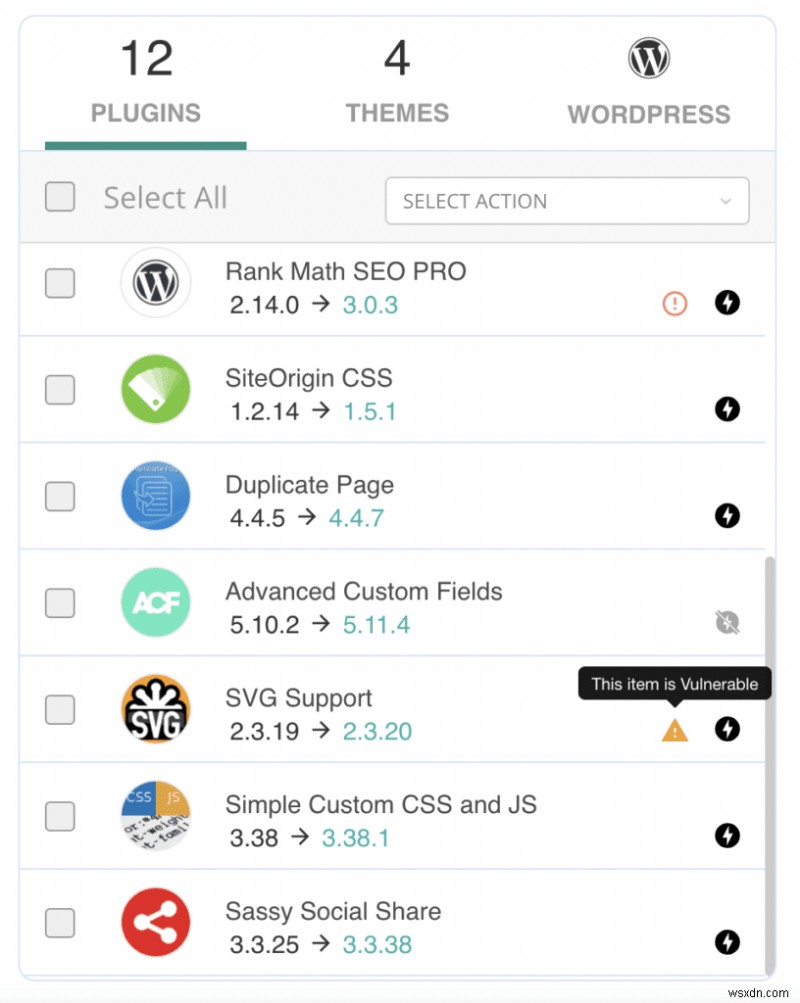
আদর্শভাবে, এই সময়ের মধ্যে প্লাগইন এবং থিম আপডেট হওয়া উচিত। কিন্তু অনেক সময় সেটা হয় না। এবং হ্যাকাররা এই প্রবণতাকে জানে এবং ব্যবহার করে ওয়েবসাইটে আক্রমণ করে, এবং ভালনারেবিলিটি এক্সপ্লয়েট করে।
আপডেট কখনো কখনো সাইট ব্রেক করতে পারে, যদি আপনি সাবধানে না করেন। BlogVault ব্যবহার করে আপডেট ম্যানেজ করুন, যাতে আপডেটের আগে সাইট ব্যাকআপ হয়, এবং স্টেজিং-এ সবকিছু পারফেক্টলি কাজ করছে কিনা দেখে লাইভ সাইটে মুভ করুন।
ফিক্স: আপনার ওয়েবসাইটে আপডেট প্রম্পটলি ম্যানেজ করুন।
২. বিকল পাসওয়ার্ড
হ্যাকাররা বট নামে প্রোগ্রাম ব্যবহার করে লগইন পেজে আক্রমণ করে, হাজার হাজার ইউজারনেম এবং পাসওয়ার্ড কম্বিনেশন ট্রাই করে ওয়েবসাইটে ব্রেক ইন করতে। প্রায়শই বটরা প্রতি মিনিটে সেক pareja কে মিনিটে শত শত কম্বিনেশন ট্রাই করে, ডিকশনারি ওয়ার্ড এবং কমনলি ইউজড পাসওয়ার্ড ব্যবহার করে ব্রেক থ্রু করতে। একবার সফল হলে, হ্যাকারের আপনার ওয়েবসাইটে ওপেন-ডোর অ্যাক্সেস থাকে।
দूसरी পাশে, স্ট্রং পাসওয়ার্ড মনে রাখতে কঠিন, তাই অ্যাডমিন সহজে মনে রাখা যেন পছন্দ করে, যেমন পেটের নাম, জন্মদিন, অথবা 'password' শব্দের পারমুটেশন।

যাইহোক, এটি সাইট সিকিউরিটিকে আক্রমণের सामने আশ্রয়দান করে। এই ইনফরমেশন সোশ্যাল মিডিয়া এবং অন্যান্য সাইট থেকে লেজিটিমেটলি উপলব্ধ, এবং ইলেজিটিমেটলি ডাটা ব্রিচ বা ডার্ক ওয়েব থেকে। সেরা জিনিস হল একটি স্ট্রং, ইউনিক পাসওয়ার্ড রাখা আপনার অ্যাকাউন্ট, এবং তাই ওয়েবসাইট সেফ রাখতে।
নোট: আপনাকে আপনার সাইট অ্যাকাউন্টগুলোর সব জায়গায় স্ট্রং পাসওয়ার্ড সেট করতে হবে, যাতে আপনার ইউজার অ্যাকাউন্ট এবং হোস্টিং অ্যাকাউন্ট থাকে। অ্যাডমিনরা প্রায়শই SFTP এবং ডাটাবেস ক্রেডেনশিয়াল চেঞ্জ করেন না, কিন্তু আপনি যদি করেন, সেগুলোর জন্যও স্ট্রং পাসওয়ার্ড সেট করুন।
অতিরিক্তভাবে, আপনি WordPress-এ লগইন আটেম্প্ট লিমিট করতে পারেন। যদি কোনো ইউজারের খুব বেশি ভুল লগইন হয়, সে временно লক আউট হয়, অথবা CAPTCHA ফিল আপ করতে হয় প্রুভ করতে যে সে বট নয়। এই মেজার বটদের বাদ দেয়, এবং হিউম্যান এররের জন্য সুযোগ রেখে দেয়।

ফিক্স: স্ট্রং পাসওয়ার্ড এনফোর্স করুন এবং বট ব্লক করার জন্য লগইন আটেম্প্ট লিমিট করুন।
৩. আপনার WordPress ওয়েবসাইটে ম্যালওয়্যার
ম্যালওয়্যার একটি ক্যাচ-অল টার্ম যেটা যেকোনো কোডকে বর্ণনা করে যা আপনার ওয়েবসাইটে অনঅথরাইজড অ্যাক্টিভিটি অনুমতি দেয়। পরবর্তী পয়েন্টগুলতে আমরা স্পেসিফিক কেসও দেখব, যেমন ব্যাকডোর এবং ফিশিং স্ক্যাম।
যখন আমরা WordPress সিকিউরিটি ইস্যু সমাধানের কথা বলি, লক্ষ্য হল ম্যালওয়্যার বাদ দেওয়া। কিন্তু আমরা আগে বলেছি, কোনো সিস্টেম ১০০% বুলেটপ্রুফ নয়। আপনি সবকিছু সঠিক করতে পারেন, এবং একজন চালাক হ্যাকার নতুন পথ খুঁজে পাবে ডিফেন্স ভেদে ঢুকতে। এটি রেয়ার, কিন্তু হয়। তাহলে আপনার ওয়েবসাইটে ম্যালওয়্যার থাকলে কীভাবে ডিল করবেন?
প্রথমে, আপনাকে কনফার্ম করতে হবে ম্যালওয়্যার আপনার ওয়েবসাইটে আছে কিনা। ম্যালওয়্যার ফাইল, ফোল্ডার, এবং ডাটাবেসে লুকাতে পারে। আমরা ম্যালওয়্যার ফাইলকে WordPress কোর ফাইল, ইমেজ ফাইল, এবং এমনকি প্লাগইন হিসেবে মেস্কুয়েড দেখেছি। আপনার ওয়েবসাইট ইনফেক্টেড কিনা নিশ্চিত করার একমাত্র উপায় হচ্ছে দৈনিক ভাবে এটি डीপ-স্ক্যান করা। তার জন্য, আপনাকে MalCare ইনস্টল করতে হবে।

MalCare আপনার ওয়েবসাইটে ম্যালওয়্যার ডিটেক্ট করতে একটি সোফিস্টিকেটেড অ্যালগরিদম ব্যবহার করে। অন্যান্য স্ক্যানার আংশিকভাবে ইফেক্টিভ টেকনিক যেমন ফাইল কমপ্যারিজন এবং সিগনেচার ম্যাচিং ব্যবহার করে ম্যালওয়্যার ফ্ল্যাগ করে। MalCare ১০০+ সিগন্যাল ব্যবহার করে কোডের বিহেভিয়র চেক করে, এবং যদি ইন্টেন্ট ম্যালিশিয়াস হয় তবে সেটাকে ম্যালওয়্যার হিসেবে ফ্ল্যাগ করে। এর দুটি বিশাল সুবিধা: এক, কোনো ফলস পজিটিভ নেই, কাস্টম কোড ম্যালওয়্যার হিসেবে ফ্ল্যাগ হয় না; এবং দু, ম্যালওয়্যারের সবচেয়ে নতুন ভেরিয়েন্টও সঠিকভাবে ডিটেক্ট হয়।
MalCare ম্যালওয়্যার স্ক্যানিং-এ ৯৫%+ একিউরেট, এবং সম্পূর্ণ ফ্রি। যদি স্ক্যান রেজাল্ট দেখায় আপনার ওয়েবসাইট হ্যাকড, তবেই আপনাকে ক্লিন করার জন্য আপগ্রেড করতে হবে। MalCare-র সাথে, অটো-ক্লিন ফিচার আপনার WordPress ওয়েবসাইট থেকে সার্জিক্যালি ম্যালওয়্যার রিমুভ করবে, আপনার ওয়েবসাইটকে আবার প্রিস্টিন করে দেবে।

ফিক্স: MalCare দিয়ে আপনার ওয়েবসাইট স্ক্যান এবং ক্লিন করুন।
৪. SEO স্প্যাম ম্যালওয়্যার
SEO স্প্যাম একটি খুবই নिंदনীয় ম্যালওয়্যার যা হ্যাকাররা ব্যবহার করে আপনার ওয়েবসাইট ট্রাফিক তাদের শ্যাডি এবং স্প্যামি ওয়েবসাইটের দিকে ডাইভার্ট করতে। সারা Google-এ আপনার সার্চ রেজাল্ট হাইজ্যাক করে, আপনার এক্সিস্টিং পেজে কোড ইনসার্ট করে, বা ট্রাফিক তাদের নিজের ওয়েবসাইটের দিকে রিডায়েক্ট করে। কখনো কখনো সারা জিনিসই করেন। যাহোক, এটা সবসময় খারাপ খবর।
SEO স্প্যাম ম্যালওয়্যারের কিছু কমন ভেরিয়েন্ট আছে, যেমন জাপানিজ কীওয়ার্ড 핵 এবং ফার্মা 핵। এই দুটি ভেরিয়েন্টই তাদের সিম্পটমস স্পেসিফিকলি জাপানিজ ক্যারেক্টার বা ফার্মাসিউটিক্যাল কীওয়ার্ড সার্চ রেজাল্টে পাওয়া যাওয়ার জন্য নিজেদের খ্যাতি অর্জন করেছে।
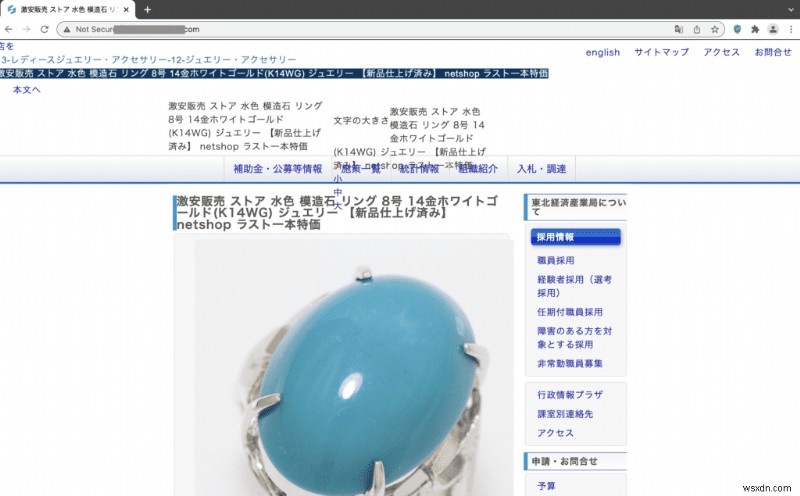

সকল ধরনের SEO স্প্যাম ম্যালওয়্যার ম্যানুয়ালি রিমুভ করা অত্যন্ত কঠিন কারণ সেগুলো লাখ লাখ নতুন স্প্যাম পেজ তৈরি করতে পারে, যেগুলো সহজে রিমুভ করা সম্ভব নয়। প্লাস, সেগুলো ক্রিটিক্যাল WordPress কোর ফাইল এবং ফোল্ডারে ম্যালওয়্যার ইনসার্ট করে, যেমন .htaccess ফাইল, যা যদি সঠিকভাবে ক্লিন না হয় তবে সাইট ব্রেক করতে পারে।
অনিবার্যভাবে এই স্ট্রেইনসের ম্যালওয়্যারসহ সাইটগুলো Google Search Console-এ ফ্ল্যাগ হয়, Google ব্ল্যাকলিস্টে পড়ে, এবং ওয়েব হোস্ট আপনার হোস্টিং অ্যাকাউন্ট সাসপেন্ড করে। তাই এই হ্যাক থেকে নিপটার কী হল এক্সপার্টদের হাতে ছেড়ে দেওয়া, যা এই কেসে হল MalCare নামে একটি WordPress সিকিউরিটি প্লাগইন।

MalCare শুধু ম্যালওয়্যার রিমুভ করবে না, বরং আপনার সাইটকে অ্যাডভান্সড ফায়ারওয়াল দিয়ে প্রোটেক্টও করবে।
ফিক্স: MalCare দিয়ে SEO স্প্যাম ম্যালওয়্যার রিমুভ করুন।
৫. ফিশিং স্ক্যাম
ফিশিং ম্যালওয়্যার একটি টু-পার্ট স্ক্যাম যা ইউজারদের কনফিডেনশিয়াল ডিটেইল দিতে ফাঁসিয়ে নেয় ট্রাস্টেড ব্র্যান্ডস হিসেবে মেস্কুয়েড হয়ে।
প্রথম পার্ট হল একটি অফিসিয়াল-দिखানো ইমেইল পাঠানো একটি অনসাস্পেক্টিং ইউজারের কাছে, সাধারণত একটি ভয়ানক সতর্কতার সাথে যে যদি সে অবিলম্বে পাসওয়ার্ড বা কিছু আপডেট না করে তবে কিছু ভয়ানক হবে। উদাহরণস্বরূপ, যখন একটি ফিশিং ইমেইল ওয়েব হোস্ট কাস্টমারকে স্পুফ করে, তারা বলতে পারে সাইট টেকডাউন হওয়ার খতরায় আছে।

স্ক্যামের দ্বিতীয় পার্ট হয় একটি ওয়েবসাইটে। ফিশিং ইমেইল সাধারণত একটি লিঙ্ক থাকে যা ইউজারকে একটি সemarking অফিসিয়াল ওয়েবসাইটে নিয়ে যায়, এবং তাদের ক্রেডেনশিয়াল ইনপুট করاয়। ওয়েবসাইটটি očвиদভাবে নকল, এবং এভাবে অনেক লোক তাদের অ্যাকাউন্ট কোম্প্রোমাইজ করে।
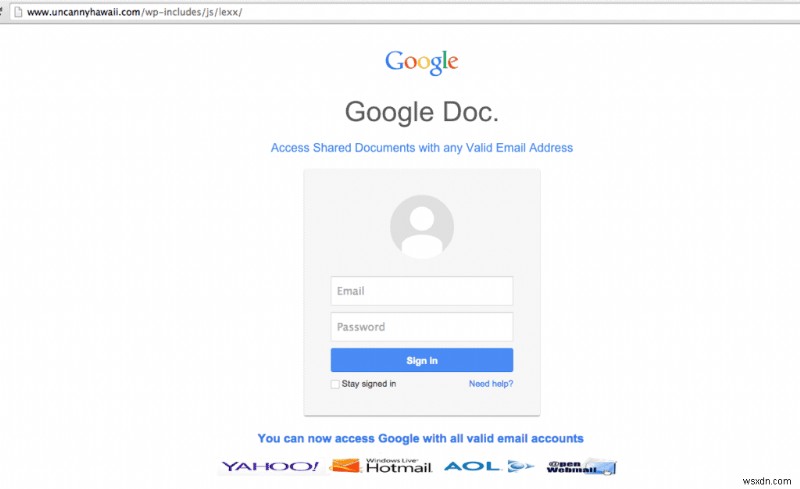
WordPress ওয়েবসাইটে, ফिशিং দুটি ফ্লেভারে আসে, নির্ভর করে স্ক্যামের কোনো পার্ট হচ্ছে। প্রথম কেসে, WordPress অ্যাডমিনরা তাদের ওয়েবসাইটের জন্য ডাটাবেস আপডেট রিকোয়ার্ড নিয়ে ফিশিং ইমেইল পায়, এবং তাদের লগইন ডিটেইল দিতে ফাঁসিয়ে পড়ে।
দूसरी পাশে, হ্যাকাররা আপনার ওয়েবসাইটকে নকল পেজের জন্য ব্যবহার করতে পারে। প্রায়শই ওয়েবসাইট অ্যাডমিনরা তাদের সাইটে ব্যাংকিং লোগো বা ই-কমার্স ওয়েবসাইট লোগো পান, যদিও সেগুলো থাকার কোনো কারণ নেই। এগুলো লোককে ফাঁসিয়ে নেওয়ার জন্য ব্যবহার হয়।
Google ফিশিং স্ক্যামের ওপর খুব দ্রুত কার্রবাই করে, এবং বিশেষ করে যেসব ওয়েবসাইট এই পেজ হোস্ট করে। আপনার ওয়েবসাইট ব্ল্যাকলিস্ট হবে এবং ফিশিং ওয়েবসাইট ডিটেক্টেড নোটিস খাবে, যা ভিজিটর ট্রাস্ট এবং ব্র্যান্ডিং-এর জন্য ভয়ানক। যদিও আপনি নির্জন, আপনার ওয়েবসাইট একটি স্ক্যামের হোস্ট হয়ে গেছে। এই ম্যালওয়্যার যত দ্রুত সম্ভব রিমুভ করা এবং ড্যামেজ কন্ট্রোলের तरफ কदम বাড়ানো অনুপম জরুরি।

ফিক্স: MalCare দিয়ে আপনার ওয়েবসাইট থেকে ফিশিং ম্যালওয়্যার রিমুভ করুন, এবং আপনার ইউজারদের ইমেইলের ভেতর থেকে যেকোনো লিঙ্কে ক্লিক না করার পরামর্শ দিন।
৬. ম্যালিশিয়াস রিডায়েক্ট
WordPress হ্যাকের মধ্যে সবচেয়ে খারাপ একটি হল ম্যালিশিয়াস রিডায়েক্ট হ্যাক। আপনার ওয়েবসাইট ভিজিট করলে শুধু যেন অন্য একটি স্প্যামি বা স্ক্যামি ওয়েবসাইটে চলে যান, যেটা প্রশ্নাদুলত পণ্য ও সার্ভিস বেচে। প্রায়শই, WordPress অ্যাডমিনরা হ্যাকড রিডায়েক্ট ম্যালওয়্যারের কারণে তাদের ওয়েবসাইটে লগইন করতেও পারেন না।
এই ম্যালওয়্যারের অনেক ভেরিয়েন্ট আছে, এবং এটি ওয়েবসাইটের ফাইল এবং ডাটাবেসকে সম্পূর্ণরূপে ইনফেক্ট করে। আমরা ৫০০+ পোস্টের একটি সাইটের প্রতিটি পোস্টে হ্যাকড রিডায়েক্ট ম্যালওয়্যারের ইনস্ট্যান্স দেখেছি। এটা একটা কাব্যিক ছিল, এবং অ্যাডমিন বোঝাপড়তে পারছিলেন।
ম্যালিশিয়াস রিডায়েক্ট ম্যালওয়্যার দূর করার একমাত্র উপায় হল একটি সিকিউরিটি প্লাগইন ব্যবহার করা। আসলে, প্লাগইন ইনস্টল করতে হেল্প লাগবেই, কারণ আপনি আপনার ওয়েবসাইটে লগইন করতে পারছেন না। সেটা MalCare-এর সাপোর্ট টিম সাহায্য করতে পারে। সে আপনাকে ইনস্টলেশন প্রসেসে গাইড করবে, এবং প্রয়োজনে সাইট ক্লিন করে দেবে।
ফিক্স: MalCare দিয়ে হ্যাকড রিডায়েক্ট ম্যালওয়্যার দূর করুন।
৭. রিযুজড পাসওয়ার্ড
রিযুজড পাসওয়ার্ড স্ট্রং পাসওয়ার্ড হতে পারে, যেমন আমরা আগের সেকশনে কথা বললাম, কিন্তু সেগুলো অনিবার্যভাবে ইউনিক নয়।
উদাহরণস্বরূপ, আপনার সোশ্যাল মিডিয়া অ্যাকাউন্ট এবং ওয়েবসাইট অ্যাকাউন্টে একই স্ট্রিং অফ লেটার, ক্যারেক্টার, এবং নম্বর পাসওয়ার্ড হিসেবে আছে। আপনি টাইপ করার অভ্যস্থ হয়ে গিয়েছেন, এবং মনে করেন এটা গেস করা যাবে না তাই এটা একটি ভালো পাসওয়ার্ড।
আপনি অর্ধেক সঠিক। এটা একটি ভালো পাসওয়ার্ড, কিন্তু শুধু এক অ্যাকাউন্টের জন্য। রুল অফ থাম্ব হল অ্যাকাউন্ট জুড়ে পাসওয়ার্ড রিযুজ করবেন না। এবং কারণ হল ডাটা ব্রিচের পটেনশিয়াল থ্রেট।
GoDaddy-র সেপ্টেম্বর ২০২১-এ একটি ব্রিচ হয়েছিল, যা সে নভেম্বর ২০২১-এ আবিষ্কার করল। তব дво ১.২ মিলিয়ন ইউজারের ডাটাবেস এবং SFTP ক্রেডেনশিয়াল কোম্প্রোমাইজড হয়েছিল। যদি সেই ইউজারদের মধ্যে কেউ সেগুলো অন্য জায়গায় ব্যবহার করত, যেমন ব্যাঙ্ক অ্যাকাউন্ট, সেই ইনফরমেশন হ্যাকারের হাতে পড়ে যাওয়া ছিল। অন্য অ্যাকাউন্টে ব্রেক ইন করা ততটাই সহজ হয়ে যাওয়া ছিল।
আমরা বিভিন্ন সার্ভিস এবং ওয়েবসাইটে আমাদের ডাটা সিকিউর করার আশায় বিশ্বাস করি, কিন্তু কোনো সিস্টেম সম্পূর্ণ বুলেটপ্রুফ নয়। জিনিসগুলো টूटতে পারে কখনো কখনো। লক্ষ্য হল ড্যামেজ যতটুকু সম্ভব কন্টেইন করা। প্রতিটি অ্যাকাউন্টের জন্য ইউনিক এবং স্ট্রং পাসওয়ার্ড তৈরি করা আপনাকে সেটা করতে সাহায্য করে।
ফিক্স: ইউনিক পাসওয়ার্ড সেট করুন এবং পাসওয়ার্ড ম্যানেজার ব্যবহার করুন সেগুলো মনে রাখতে।
৮. নালড সফটওয়্যার
নালড প্লাগইন এবং থিম হল প্রিমিয়াম ভার্সন যাদের ক্র্যাকড লাইসেন্স থাকে এবং অনলাইনে ফ্রি উপলব্ধ। ডেভেলপারদের চুরি করার নৈতিক দিক ছাড়াও, নালড সফটওয়্যার একটি বিশাল WordPress সিকিউরিটি রিস্ক।
অধিকাংশ নালড থিম এবং প্লাগইন ম্যালওয়্যার দিয়ে ভর্তস্নাত থাকে। হ্যাকাররা লোকেরা প্রিমিয়াম প্রোডাক্টে ভালো ডিল চাওয়া সেটার ওপর বসে থাকে, এবং তাদের ইনস্টল করার জন্য অপেক্ষা করে। ওয়েবসাইটকে হাতের হাতে ম্যালওয়্যার ডেলিভারি হয়, এবং সাইট হ্যাকড হয়ে যায়। একমাত্র কারণ কারো প্রিমিয়াম সফটওয়্যার ক্র্যাক করতে কষ্ট করা হয় সেটা। রবিন হুড WordPress ইকোসিস্টেমে জড়িত নয়।
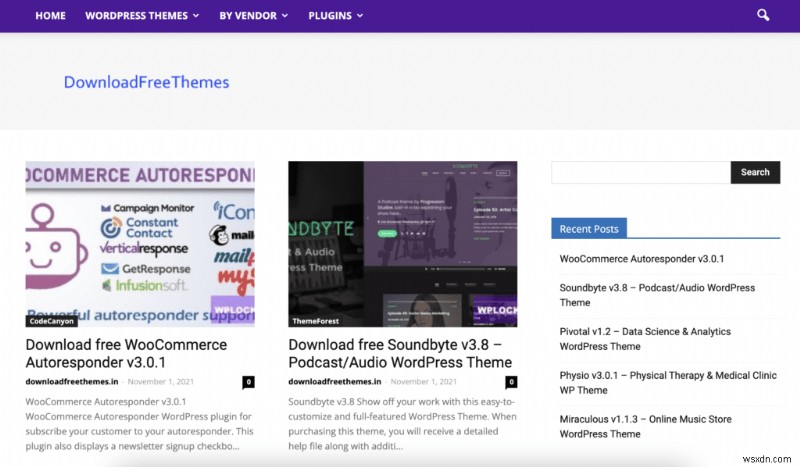
যদি নালড থিম এবং প্লাগইনে ম্যালওয়্যার না থাকে—যা খুব রেয়ার—তবুও আপনি সেগুলো আপডেট করতে পারবেন না। কারণ সেগুলো অফিসিয়াল ভার্সন নয়, সেগুলো očвиদভাবে ডেভেলপারদের সাপোর্ট পায় না। তাই যদি একটি ভালনারেবিলিটি আবিষ্কৃত হয় এবং ডেভেলপাররা সিকিউরিটি প্যাচ রিলিজ করে, নালড সফটওয়্যারও আউট-অফ-ডেট ভালনারেবিলিটির সাথে থাকে, প্লাস তাতে ম্যালওয়্যার ইনস্টলড থাকে।
ফিক্স: নালড প্লাগইন এবং থিম প্লेগ এর মতো এড়িয়ে চলুন।
৯. আপনার WordPress সাইটে ব্যাকডোর
ব্যাকডোর, নাম অনুযায়ী, আপনার ওয়েবসাইটের কোডে অ্যাক্সেস করার বিকল্প এবং অবৈধ পথ। ম্যালওয়্যারর সাথে সাথে, হ্যাকাররা আপনার ওয়েবসাইটে ব্যাকডোর কোড ইনজেক্ট করে, যাতে ম্যালওয়্যার আবিষ্কৃত ও রিমুভ হলে সে ব্যাকডোর ব্যবহার করে পুনরায় অ্যাক্সেস পেতে পারে।
ব্যাকডোরই প্রধান কারণ আমরা কখনো ম্যালওয়্যার ম্যানুয়ালি আপনার ওয়েবসাইট থেকে ক্লিন করার সুপারিশ করি না। আপনি হয়তো ম্যালওয়্যার স্ক্রিপ্ট খুঁজে বের করে রিমুভ করতে পারেন, কিন্তু ব্যাকডোর খুব চালাকি থেকে কনসিলড থাকতে পারে এবং প্রায় অদৃশ্য হয়ে যেতে পারে।
আপনার ওয়েবসাইট থেকে ব্যাকডোর রিমুভ করার একমাত্র উপায় হল একটি WordPress সিকিউরিটি প্লাগইন ব্যবহার করা, যেমন MalCare। MalCare অটো-ক্লিন ফিচারের সাথে ব্যাকডোরসহ ম্যালওয়্যার দ্রুত এবং সহজে দূর করে।
ফিক্স: ব্যাকডোর রিমুভ করতে একটি সিকিউরিটি প্লাগইন ব্যবহার করুন।
১০. wp-vcd.php ম্যালওয়্যার
wp-vcd.php ম্যালওয়্যার আপনার WordPress ওয়েবসাইটে স্প্যাম পপআপ করে যা ইউজারদের অন্য ওয়েবসাইটে নিয়ে যায়। এর উদ্দেশ্য SEO স্প্যাম হ্যাক এবং ম্যালিশিয়াস রিডায়েক্টের মতো, কিন্তু কাজ করে ভিন্নভাবে। এর কিছু ভেরিয়েন্ট আছে যেমন wp-tmp.php এবং wp-feed.php।

wp-vcd.php ম্যালওয়্যার সাইট লোড হওয়ার প্রতিবার এক্সিকিউট হওয়া কোড দিয়ে ওয়েবসাইট ইনফেক্ট করে। এটি WordPress সাইটে ইনফেক্ট করার সবচেয়ে ফ্রাস্ট্রেটিং ম্যালওয়্যারগুলোর একটি, কারণ আপনি যেন রিমুভ করলেই, সেটা আবার ফিরে আসে; কিছু কেসে, ইনস্ট্যান্টলি। যদি কোনো ম্যালওয়্যারকে রিকারেন্ট ভাইরাসের মতো উপমা দিতে হয় যেটা কিক করা যাবে না, wp-vcd.php সেটাই।
wp-vcd.php ম্যালওয়্যার প্রধানত নালড প্লাগইন এবং থিমের মাধ্যমে ওয়েবসাইট ইনফেক্ট করে। Wordfence এটাকে বলেছে: "আপনি আপনার সাইটে নিজে ইনস্টল করা ম্যালওয়্যার"; যা আমরা মনে করি কিছুটা হার্শ, কিন্তু এটি নালড সফটওয়্যারের খতরাকে আন্ডারস্কোর করে।
ফিক্স: MalCare দিয়ে আপনার ওয়েবসাইট থেকে wp-vcd.php ম্যালওয়্যার তাৎক্ষণিক দূর করুন।
১১. ব্রুট ফোর্স আক্রমণ
হ্যাকাররা বট ব্যবহার করে আপনার লগইন পেজে ইউজারনেম এবং পাসওয়ার্ড কম্বিনেশন বোমা ফেলে, যাতে অ্যাক্সেস পান। এই মেথডকে ব্রুট ফোর্স আক্রমণ বলা হয়, এবং এটি সফল হতে পারে যদি পাসওয়ার্ডগুলো বিকল হয়, অথবা ডাটা ব্রিচে পাওয়া পাসওয়ার্ডের মত হয়।

ব্রুট ফোর্স আক্রমণ শুধু সিকিউরিটির জন্য ভয়ানক নয়, বরং আপনার সাইটের সার্ভার রিসোর্সও কনসিউম করে। লগইন পেজ লোড হওয়ার প্রতিবার কিছু রিসোর্স লাগে। সাধারণত, ডিস্ক ইউজেস নেগলিজিবল, তাই পারফরম্যান্সে নোটিশযোগ্য এফেক্ট করে না। কিন্তু ব্রুট ফোর্স বটরা লগইন পেজকে প্রতি মিনিটে শত শত—যদি না হাজার হাজার—বার হামলা করে। আপনার সাইট শেয়ার্ড হোস্টিং-এ থাকলে, সেটার নোটিশযোগ্য ফলাফল হবে।
ব্রুট ফোর্স আক্রমণ কাউন্টারঅ্যাক্ট করার পথ হল আপনার ওয়েবসাইটের জন্য বট প্রোটেকশন থাকা, সেই সাথে ভুল লগইন আটেম্প্ট লিমিট করা। MalCare সিকিউরিটি প্লাগইন със বিল্ট-ইন বট প্রোটেকশন থাকে।
আপনি আপনার লগইন পেজে CAPTCHA ও ইনাবল করতে পারেন। আপনি ডিফল্ট URL চেঞ্জ করে লগইন পেজ হাইড করার পরামর্শ দেখতে পারেন, কিন্তু সেটা করবেন না। সেটা খুব কঠিন রিট্রিভ করা যদি সেই URL হারিয়ে যায়, এবং আপনি হ্যাকারদের সাথে সাথে আপনার ওয়েবসাইট থেকে লকড আউট হয়ে যাবেন।
ফিক্স: লগইন আটেম্প্ট লিমিট করুন এবং আপনার ওয়েবসাইটের জন্য বট প্রোটেকশন নিন।
১২. SQL ইনজেকশন
সকল WordPress ওয়েবসাইটের ডাটাবেস আছে যা ওয়েবসাইট সম্পর্কে গুরুত্বপূর্ণ ইনফরমেশন স্টোর করে। জিনিসগুলো যেমন ইউজাররা, তাদের হ্যাশড পাসওয়ার্ড, পোস্ট, পেজ, কমেন্ট টেবিলে স্টোর থাকে এবং ওয়েবসাইট ফাইলগুলো রেগুলারলি এডিট এবং রিট্রিভ করে। ডাটাবেস বিরল সরাসরি অ্যাক্সেসযোগ্য, এবং ওয়েবসাইট ফাইলগুলো সিকিউরিটির জন্য কন্ট্রোল করে।
SQL ইনজেকশন বিশেষভাবে খতরনাক আক্রমণ, কারণ হ্যাকাররা সরাসরি ডাটাবেসের সাথে ইন্টারঅ্যাক্ট করতে পারে। সে আপনার ওয়েবসাইটের ফর্ম ব্যবহার করে SQL কোয়েরি ইনসার্ট করে, যাতে সে ডাটাবেস ম্যানিপুলেট বা রিড করতে পারে। SQL হল ডাটাবেসে পরিবর্তন করার প্রোগ্রামিং ল্যাঙ্গুয়েজ, যেমন অ্যাড, ডিলিট, মডিফাই, বা রিট্রিভ ডাটা। এইজন্য SQL ইনজেকশন আক্রমণ এতটাই খতরনাক।
সমাধান হল আপনার প্লাগইন এবং থিম আপডেট রাখা, কারণ WordPress সিকিউরিটি ভালনারেবিলিটি যেমন আনস্যানিটাইজড ইনপুট সফল SQL ইনজেকশন আক্রমণের দিকে নিয়ে যায়। এছাড়া একটি ভালো ফায়ারওয়াল আপনার ওয়েবসাইট থেকে ব্যাড এক্টরদের দূরে রাখবে।
ফিক্স: সবকিছু আপডেট রাখুন, এবং একটি ফায়ারওয়াল ইনস্টল করুন।
১৩. ক্রস-সাইট স্ক্রিপ্টিং আক্রমণ
ক্রস-সাইট স্ক্রিপ্টিং, বা XSS, ওয়েবসাইটে আক্রমণ SQL ইনজেকশনের মতো, এর দিক থেকে যে হ্যাকার ওয়েবসাইটে কোড ইনসার্ট করে। পার্থক্য হল কোডটি আপনার ওয়েবসাইট ডাটাবেসের পরিবর্তে আপনার ওয়েবসাইটের পরবর্তী ভিজিটরকে টার্গেট করে।
একটি XSS আক্রমণে, ম্যালওয়্যার আপনার ওয়েবসাইটে যোগ হয়। একটি ভিজিটর আসে, এবং তাদের ব্রাউজার মনে করে ম্যালওয়্যার আপনার ওয়েবসাইটের অংশ, এবং তাই ভিজিটরে আক্রমণ হয়। সাধারণত, ক্রস-সাইট স্ক্রিপ্টিং আক্রমণ অসাবধান ভিজিটরদের ডাটা চুরি করতে ব্যবহার হয়।
আপনার সাইট ভিজিটরদের প্রোটেক্ট করার পথ হল নিশ্চিত করা যে আপনার ওয়েবসাইটে XSS ভালনারেবিলিটি নেই। এটি করার সবচেয়ে সহজ পথ হল নিশ্চিত করা আপনার ওয়েবসাইট ফুলি আপডেটেড। আপনি সিকিউরিটি পরবর্তী লেভেলে নিতে পারেন একটি WordPress ফায়ারওয়াল প্লাগইন ইনস্টল করেও।
ফিক্স: একটি WordPress ফায়ারওয়াল ইনস্টল করুন, এবং ওয়েবসাইটের সবকিছু আপডেট রাখুন।
১৪. ওয়েবসাইট HTTP-এ, HTTPS-এ নয়
আপনি লক্ষ্য করেছেন হবে অনেক ওয়েবসাইটের URL বার এর কাছে একটি সবুজ লক থাকে। এটি ভিজিটরের জন্য একটি ট্রাস্ট ব্যাজ যে ওয়েবসাইট SSL ব্যবহার করছে। SSL হল একটি সিকিউরিটি প্রোটোকল যা ওয়েবসাইট থেকে যাওয়া এবং আসা ট্রাফিক এনক্রিপ্ট করে।
এটার জন্য একটি ভালো অনুপম হল টেলিফোন কল চিন্তা করা। লাইনএ দুজনের মধ্যে পাস হওয়া ডাটা তাদের মাঝপথে প্রাইভেট কথোপকথন হিসেবে থাকতে হবে। কিন্তু যদি কোনো থার্ড পার্সন সেই লাইন ট্যাপ করতে পারে, সে ডাটা বুঝতে পারবে এবং তাই সেটা আর প্রাইভেট নয়। যাইহোক, যদি মূল দুজন একটি কোড ব্যবহার করে যা শুধু সে দুজন ডিসিফার করতে পারে, তাহলে থার্ড পার্সন যতটুকু শুনে, ইনফরমেশনটির আসল মানে সেখান থেকে লুকিয়ে থাকবে।
SSL ওয়েবসাইটের জন্য একইভাবে কাজ করে। এটি ওয়েবসাইটে পাঠানো এবং যাওয়া ডাটা এনক্রিপ্ট করে, যাতে সেনসিটিভ ইনফরমেশন কোনো থার্ড পার্টি পড়ে ইলেজিটিমেটলি ব্যবহার করতে না পারে।
ইন্টারনেট একদশকে ডাটা সিকিউরিটি এবং প্রাইভেসির দিকে মুখরিত হয়েছে, এবং SSL সেটা অর্জন করার মৌলিক উপায়ের একটি হিসেবে উত্থান করেছে। এমনকি Google দৃঢ়ভাবে SSL-ইনাবল্ড ওয়েবসাইটের পক্ষে আওয়াজ বুলন্দ করেছে, যেতে হলে নন-SSL ওয়েবসাইটকে তাদের সার্চ রেজাল্টে পেনালাইজ করে।
ফিক্স: আপনার ওয়েবসাইটে একটি SSL সার্টিফিকেট ইনস্টল করুন।
১৫. WordPress থেকে স্প্যাম ইমেইল পাঠানো হচ্ছে
ইমেইল ডিজিটাল মার্কেটিং-এর কোর্নারস্টোন, এবং এটি ওয়েবসাইট ভিজিটরদের সাথে জড়িত এবং ইন্টারঅ্যাক্ট করার একটি পথ। লোকেরা ইমেইল পাওয়ার বিষয়ে দিনে দিনে বেশি জাডজাস হচ্ছে, তাই একটি আন্ডারলাইং ট্রাস্ট বিদ্যমান।
এই নাজুক ট্রাস্টের ধরে, ভাবা কষ্টজনক যে একটি হ্যাকার আপনার ওয়েবসাইটে ম্যালওয়্যার ইনসার্ট করে আপনার ভিজিটরদের স্প্যাম ইমেইল পাঠাতে পারে। এবং সেটা সত্য, কিছু ম্যালওয়্যার সেটা করে। এটি WordPress কোর ফাংশন wp_mail() হাইজ্যাক করে স্প্যাম ইমেইল পাঠাতে।
ম্যালওয়্যার সাধারণত Google ব্ল্যাকলিস্ট এবং ওয়েব হোস্ট সাসপেনশন করে, কিন্তু স্প্যাম ইমেইলের কেসে আপনার ওয়েব হোস্ট আপনার ইমেইল সার্ভিসও ব্ল্যাকলিস্ট করবে এবং আপনি অনেক এরর দেখবেন। আসলে, যদি স্প্যামার আপনার ওয়েবসাইটে ইমেইল অ্যাড্রেসও অ্যাড করে, তবে আপনার ইমেইল সম্পূর্ণরূপে ব্ল্যাকলিস্ট হওয়ার খতরায় পড়বেন।

ফিক্স: আপনার ওয়েবসাইট থেকে স্প্যাম ইমেইল ম্যালওয়্যার ক্লিন করুন, এবং একটি ইমেইল মার্কেটিং টুল ব্যবহার করুন।
১৬. ডরম্যান্ট ইউজার অ্যাকাউন্ট
একটি ওয়েবসাইটের ইউজাররা কনস্ট্যান্টলি চেঞ্জ হয়। আপনি যদি মাল্টিপল অথর এবং এডিটরসহ একটি ব্লগ রান করেন, উদাহরণস্বরূপ, সম্ভবত নতুন লেখকরা ওয়েবসাইটে সায়া যোগ হয়, যখন পুরনো লেখকরা চলে যায়।
এখানে মূল কথা হল পুরনো ইউজার অ্যাকাউন্টগুলো যেগুলো প্রম্পটলি রিমুভ করা হয় না সেগুলো সময়ের সাথে সাথে WordPress সিকিউরিটি ইস্যু হয়ে যায়। কারণ অ্যাকাউন্টগুলো আছে কিন্তু পাসওয়ার্ড রেগুলারলি আপডেট হয় না, সেগুলো আক্রমণের আশ্রয়দান করে। ডরম্যান্ট ইউজার অ্যাকাউন্ট কোম্প্রোমাইজড পাসওয়ার্ডের একই খতরার শিকার হয়, তাই সক্রিয় ব্যবহারের বাইরের যেকোনো অ্যাকাউন্ট রিমুভ করা απαরিহার্য হাউসকিপিং।
অতিরিক্তভাবে, আপনার ওয়েবসাইটে কে কী করছে সেটা জানা গুরুত্বপূর্ণ। অস্বাভাবিক বা অনাকাঙ্ক্ষিত ইউজার অ্যাকশন হ্যাকড অ্যাকাউন্টের একটি আর্লি সিগন্যাল।
ফিক্স: নিষ্ক্রিয় ইউজার অ্যাকাউন্ট রিমুভ করুন এবং একটি অ্যাক্টিভিটি লগ ব্যবহার করুন।
WordPress সিকিউরিটি চিন্তা প্রতিরোধের সেরা অনুশীলন
WordPress সিকিউরিটি ইস্যু কনস্ট্যান্টলি ইভolve করছে, এবং এগুলোর ওপর আপডেট থাকা কঠিন আপনার ওয়েবসাইট চালানোর অন্যান্য সব কাজের পাশাপাশি। তাই এখানে কিছু ভালো সিকিউরিটি প্র্যাকটিস যা আপনাকে এক্সট্রা এফোর্ট ছাড়া আপনার ওয়েবসাইটকে ম্যালওয়্যার এবং হ্যাকার থেকে প্রোটেক্ট করতে সাহায্য করবে।
- একটি সিকিউরিটি প্লাগইন ইনস্টল করুন: আপনার WordPress-এর হ্যাকারদের বিরুদ্ধে সেরা ডিফেন্স হল MalCare-এর মতো একটি ভালো সিকিউরিটি প্লাগইন। একটি WordPress সিকিউরিটি প্লাগইন-এ ম্যালওয়্যার স্ক্যানার এবং ক্লিনার থাকা উচিত। আদর্শভাবে, এটার সাথে ফায়ারওয়াল, ব্রুট ফোর্স প্রোটেকশন, বট প্রোটেকশন এবং অ্যাক্টিভিটি লগও থাকা উচিত। MalCare-এ এটা সব আছে, এবং সিকিউরিটি এক্সপার্টরা যেকোনো সাহায্যের জন্য রেডি। এটি একটি হ্যান্ডস-অফ সলিউশন, শুধু তখন অ্যালার্ট করে যখন অ্যাকশন নিচ্ছেন, এবং সার্ভার রিসোর্স হগ করে না। এখনই MalCare ইনস্টল করুন, এবং চেনের শ্বাস নিন।

- একটি ফায়ারওয়াল ব্যবহার করুন: একটি ওয়েব অ্যাপ্লিকেশন ফায়ারওয়াল আপনার ওয়েবসাইটকে সব ধরনের ব্যাড এক্টর থেকে প্রোটেক্ট করে। হ্যাকাররা আপনার ওয়েবসাইটের ভালনারেবিলিটি এক্সপ্লয়েট করতে চায়, প্লাস অন্যান্য WordPress সিকিউরিটি ইস্যু। একটি ফায়ারওয়াল সেটা রোধ করে, শুধু লেজিটিমেট ভিজিটরদের ঢুকতে দিয়ে। এটি আপনার ওয়েবসাইটের জন্য মাস্ট-হেভ, এবং আপনার সিকিউরিটি প্লাগইন সাথে বান্ডল্ড থাকলে আরও ভালো।
- সবকিছু আপডেট রাখুন: নিশ্চিত করুন WordPress কোর, প্লাগইন এবং থিম সবসময় আপডেটেড। আপডেটগুলো প্রায়শই ভালনারেবিলিটির জন্য সিকিউরিটি প্যাচ থাকে, এবং তাই যত দ্রুত সম্ভব আপডেট করা ক্রিটিক্যাল। যাইহোক, আমরা জানি আপডেট অ্যাপ্লাই করা সবসময় স্ট্রেইটফরওয়ার্ড নয়। রিস্ক মিনিমাইজ করতে BlogVault ব্যবহার করে সফলভাবে আপনার ওয়েবসাইট আপডেট করুন। আপডেটের ঠিক আগে আপনার সাইট ব্যাকআপ হবে, এবং আপনি আপডেট কীভাবে পারফর্ম করছে সেটা স্টেজিং-এ দেখে লাইভ ওয়েবসাইট আপডেট করুন।
- টু-ফ্যাক্টর অথেন্টিকেশন রাখুন: পাসওয়ার্ড ক্র্যাক হয়ে যেতে পারে, বিশেষ করে যদি সে বিশেষভাবে স্ট্রং না হয় বা রিযুজড হয়। টু-ফ্যাক্টর অথেন্টিকেশন পাসওয়ার্ডের পাশাপাশি একটি রিয়েল-টাইম লগইন টোকেন জেনারেট করে যা অনেক হার্ডার 투 ক্র্যাক। আপনি WP 2FA বা এই লিস্টের অন্য কোনো প্লাগইন ব্যবহার করে টু-ফ্যাক্টর অথেন্টিকেশন ইনাবল করতে পারেন।
- স্ট্রং পাসওয়ার্ড পলিসি এনফোর্স করুন: আমরা স্ট্রং এবং ইউনিক পাসওয়ার্ডের গুরুত্বে যথেষ্ট চাপ দিতে পারি না। আমরা পাসওয়ার্ড ম্যানেজার ব্যবহার করার সুপারিশ করি। আপনার ওয়েবসাইটকে সিকিউরিটি ইস্যু থেকে প্রোটেক্ট করতে, যেমন ব্রুট ফোর্স আক্রমণ, আপনার সিকিউরিটি প্লাগইন-এ লগইন আটেম্প্ট লিমিট করার ফিচারও থাকা উচিত।
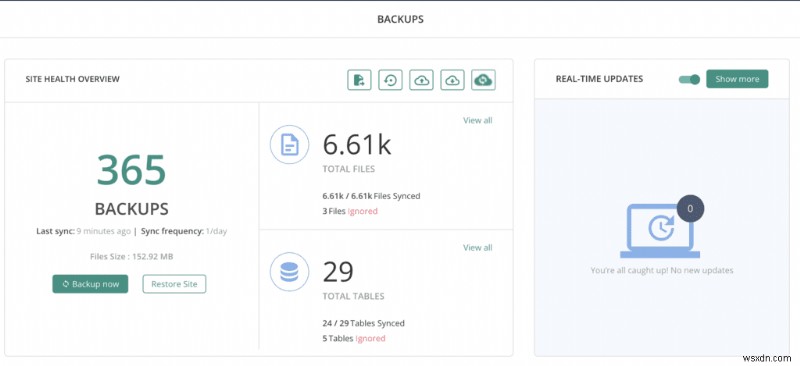
- রেগুলার ব্যাকআপ: কখনো কখনো হ্যাকের সাথে ব্যাকআপ শেষ উপায়, এবং আপনার ওয়েবসাইটের সবসময় একটি ব্যাকআপ থাকা উচিত যা আপনার ওয়েবসাইট সার্ভার থেকে আলাদা জায়গায় স্টোরড। WordPress সাইট ব্যাকআপ কীভাবে করবেন সেটা জানুন।
- SSL ব্যবহার করুন: আপনার ওয়েবসাইটে একটি SSL সার্টিফিকেট ইনস্টল করুন যাতে সেটা থেকে যাওয়া এবং আসা কমিউনিকেশন এনক্রিপ্ট হয়। SSL একটি ডি ফ্যাক্টো স্ট্যান্ডার্ড হয়ে উঠেছে, এবং Google সेफার ব্রাউজিং এক্সপেরিয়েন্সের জন্য এর ব্যবহার প্রোমোট করে।

- প্রতিটি কয়েক মাসে একটি সিকিউরিটি অডিট করুন: অ্যাক্টিভিটি লগ দিয়ে ইউজাররা এবং তাদের ওয়েবসাইটে অ্যাকশন রিভিউ করুন। অস্বাভাবিক অ্যাক্টিভিটি ম্যালওয়্যারের আর্লি ওয়ার্নিং সিগন্যাল হতে পারে। এছাড়া অ্যাডমিন এবং ইউজার অ্যাকাউন্টের জন্য লিস্ট প্রিভিলেজ পলিসি ইমপ্লিমেন্ট করা উপযুক্ত। ফাইনালি, আপনার ওয়েবসাইটে যেকোনো অনইউজড প্লাগইন বা থিম পার্জ করুন। ডিএক্টিভেটেড থিম এবং প্লাগইন আপডেটের জন্য অverwhelmed হয়, এবং WordPress সিকিউরিটি ভালনারেবিলিটি অনচেকড থাকে যার ফলে ওয়েবসাইট হ্যাক হয়।
- প্রতিষ্ঠিত প্লাগইন এবং থিম বেছে নিন: এটা কিছুটা সাবজেক্টিভ সিকিউরিটি মেজার, কিন্তু আপনার ওয়েবসাইটে সেরা প্লাগইন এবং থিম ব্যবহার করা ওরথ। চেক করুন ডেভেলপার নিয়মিত তাদের প্রোডাক্ট আপডেট করে কিনা। অনলাইন রিভিউ এবং অন্যান্য ইউজারদের সাপোর্ট এক্সপেরিয়েন্সের পাশাপাশি, এটি একটি গুরুত্বপূর্ণ মেট্রিক। এছাড়া, প্রিমিয়াম সফটওয়্যার সাধারণত সামগ্রিকভাবে बेटার বেট। কিন্তু সবচেয়ে গুরুত্বপূর্ণ, কখনো নালড সফটওয়্যার ব্যবহার করবেন না। এটা প্রায়শই কোডে ম্যালওয়্যার কেয়ার করে, সেটাই যে ক্র্যাক করা হয়েছে। এটি কখনো ওরথি রিস্ক নয়।
আপনি আপনার WordPress ওয়েবসাইট হার্ডেন করতে পারেন, এবং WordPress সিকিউরিটি কীভাবে কাজ করে সেটা সম্পর্কে নিজেকে শিক্ষিত করতে পারেন।
WordPress সাইটে হ্যাকের টপ কারণগুলো
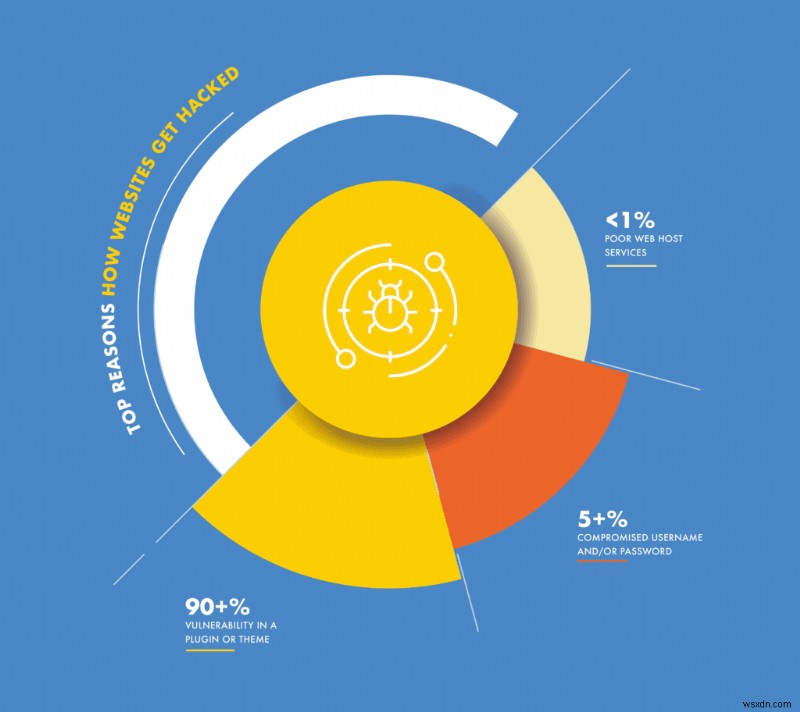
আপনার WordPress সাইটের সিকিউরিটিতে দুটি উইক লিংক আছে: ভালনারেবিলিটি এবং পাসওয়ার্ড। ৯০%+ ম্যালওয়্যার ভালনারেবিলিটি 통해서 ইনজেক্ট হয়, ৫%+ কোম্প্রোমাইজড বা বিকল পাসওয়ার্ডের কারণে, এবং <১% অন্যান্য কারণের জন্য, যেমন খারাপ ওয়েব হোস্ট সার্ভিস।
ভালনারেবিলিটি
WordPress নিজে সিকিউর হলেও, ওয়েবসাইট শুধু কোর WordPress দিয়ে বানানো হয় না। আমরা প্লাগইন এবং থিম ব্যবহার করি আমাদের ওয়েবসাইটের ফাংশনালিটি এক্সটেন্ড করতে, ফিচার যোগ করতে, সুন্দর ডিজাইন করতে, এবং ওয়েবসাইট ভিজিটরদের সাথে ইন্টারঅ্যাক্ট করতে। এটা সব প্লাগইন এবং থিমের মাধ্যমে অর্জিত হয়।
প্লাগইন এবং থিম, WordPress-এর মতো, কোড দিয়ে বানানো হয়। ডেভেলপাররা কোড লিখলে তারা মিস্টেক করতে পারে যা লুপহোল তৈরি করে। কোডে লুপহোল হ্যাকাররা এক্সপ্লয়েট করতে পারে那些 অ্যাকশন পারফর্ম করতে যা ডেভেলপার ইন্ডেড 하지 않았다।
উদাহরণস্বরূপ, আপনার ওয়েবসাইট ইউজারদের ইমেজ আপলোড করতে দেয়, প্রোফাইল পিকচার বলে। যাইহোক, আপলোড শুধু ইমেজ ফাইল হওয়া উচিত। কিন্তু যদি ডেভেলপার সেসব কনস্ট্রেইন্ট না ডালে, একটি হ্যাকার একটি PHP ফাইল আপলোড করতে পারে ম্যালওয়্যার দিয়ে। একবার ওয়েবসাইটে আপলোড হলে, হ্যাকার ফাইলটি এক্সিকিউট করতে পারে এবং ম্যালওয়্যার সাইটের বাকি অংশে ছড়িয়ে দিতে পারে। এই লুপহোলগুলো ভালনারেবিলিটি। অন্যান্য টাইপও আছে, অবশ্যই, কিন্তু এগুলো WordPress সাইটে আঘাত করার প্রধান موارد।
কোম্প্রোমাইজড পাসওয়ার্ড
যদি হ্যাকারের কাছে আপনার অ্যাকাউন্ট ক্রেডেনশিয়াল থাকে, সে আপনার ওয়েবসাইটে হ্যাক করতে হয় না। তাই স্ট্রং পাসওয়ার্ড এতটাই গুরুত্বপূর্ণ।
পাসওয়ার্ড WordPress সিকিউরিটি চেইনে উইকেস্ট লিংক बनে দুটি প্রধান পথে। একটি হল সহজে মনে রাখা পাসওয়ার্ড ব্যবহার করা, যা κοনসিকোয়েন্টলি হ্যাকাররা এবং তাদের বটরা সহজে গেস করতে পারে। এবং দ্বিতীয় পথ হল ইউজাররা পাসওয়ার্ড ওয়েবসাইট এবং সার্ভিস জুড়ে রিযুজ করা।
ডাটা ব্রিচ খুব কমন। উদাহরণস্বরূপ, একজন ইউজারের দুটি আলাদা অ্যাকাউন্টের জন্য একই পাসওয়ার্ড: একটি ই-কমার্স ওয়েবসাইট এবং তাদের টুইটার অ্যাকাউন্ট। যদি ই-কমার্স ওয়েবসাইটে একটি ডাটা ব্রিচ হয়, যেখানে ইউজার ডাটা চুরি হয়, তাদের টুইটার অ্যাকাউন্ট এখন কোম্প্রোমাইজড। হ্যাকার অ্যাকাউন্টে লগইন করতে পারে এবং সব ধরণের হাবিজাবি করতে পারে।
ভালনারেবিলিটি এবং কোম্প্রোমাইজড পাসওয়ার্ড উভয়ই WordPress সিকিউরিটি রিস্ক যেগুলো আপনি সহজে ডিল করতে পারেন, সঠিক টুল এবং সঠিক পরামর্শের সাথে। সৌভাগ্যয়, উভয়টিই এখানে আছে।
উপসংহার
WordPress সিকিউরিটি ইস্যু একটি অনভিজ্ঞ অ্যাডমিনের জন্য ডন্টিং হতে পারে, কিন্তু সেটা মানে নয় এর কোনো সমাধান নেই। সিকিউরিটি ইস্যু সহজে সমাধান করা যায়, এক্সপার্ট পরামর্শ শুনলে। আমরা, MalCare-এ, দৃঢ়ভাবে বিশ্বাস করি WordPress সিকিউরিটি একটি হ্যান্ডস-অফ বিষয় হওয়া উচিত, আপনাকে শান্তचित্তে অন্যান্য কাজ করার সুযোগ দিয়ে।
আমরা আশা করি আর্টিকেলটি আপনার যেকোনো ভয় দূর করতে সাহায্য করেছে। যদি কিছুটা আমরা অ্যাড্রেস করিনি, দয়া করে জানান। আমরা আপনার কথা শুনতে পছন্দ করব।
FAQs
WordPress-এ সিকিউরিটি ইস্যু আছে কি?
WordPress একটি সিকিউর সিস্টেম, কিন্তু অন্য যেকোনো সিস্টেমের মতো, এটি পেরফেক্ট নয়। প্লাগইন এবং থিম একটি ওয়েবসাইটে ফাংশনালিটি এবং কমপ্লেক্সিটি যোগ করে, কিন্তু সিকিউরিটি রিস্কও আনে। যাইহোক, সেগুলো সফলভাবে মিটিগেট করার উপায় আছে, তাই WordPress ওয়েবসাইট হ্যাকাররা থেকে প্রোটেক্টেড থাকে।
WordPress সহজে হ্যাক হয় কি?
WordPress সহজে হ্যাক হয় না, যাইহোক, এর কিছু প্লাগইন এবং থিম সিকিউর নাও হতে পারে। একটি ইন্টিগ্রেটেড ফায়ারওয়ালসহ সিকিউরিটি প্লাগইন ইনস্টল করলে, যেমন MalCare, একটি WordPress ওয়েবসাইট অনেক বেশি সিকিউর হবে।
WordPress কমার্সের জন্য সিকিউর কি?
WordPress কমার্সের জন্য সিকিউর, যদি ওয়েবসাইটে একটি সিকিউরিটি প্লাগইন থাকে ফায়ারওয়ালসহ ইনস্টলড। সিকিউরিটি প্লাগইন দৈনিক স্ক্যান করবে ম্যালওয়্যারের জন্য ইউজারদের অ্যালার্ট করতে। MalCare একটি চমৎকার সিকিউরিটি প্লাগইন যা শুধু ওয়েবসাইট স্ক্যান করলেই নয়, ১-ক্লিক অটো-ক্লিন অপশনও দেয়। MalCare ফায়ারওয়ালও দেয় কমার্স ওয়েবসাইটকে ব্যাড ট্রাফিক থেকে দূরে রাখতে, প্লাস ডাটা স্ক্রেপ করার বটদের থেকে ওয়েবসাইটকে প্রোটেক্ট করতে।
আপনার মাস্ট-হেভ WordPress সিকিউরিটি রিকোয়ারমেন্টস কী?
মাস্ট-হেভ WordPress সিকিউরিটি রিকোয়ারমেন্টস হল:
- ম্যালওয়্যার স্ক্যানার
- ম্যালওয়্যার ক্লিনার
- WordPress ফায়ারওয়াল
- ব্রুট ফোর্স প্রোটেকশন
- বট প্রোটেকশন
- অ্যাক্টিভিটি লগ
- টু-ফ্যাক্টর অথেন্টিকেশন
এই ফিচারগুলো WordPress সিকিউরিটি ইস্যু থেকে ওয়েবসাইট প্রোটেক্ট করার জন্য একটি লম্বা পথ তয় করে।
পুরনো WordPress প্লাগইন একটি সাইটের জন্য সিকিউরিটি রিস্ক কি?
হ্যাঁ, পুরনো WordPress প্লাগইন একটি ওয়েবসাইটের জন্য সিকিউরিটি রিস্ক। প্লাগইন আপডেট সাধারণত প্লাগইন কোডের এরর সমাধানকারী সিকিউরিটি প্যাচ ধারণ করে। এই এররগুলো ভালনারেবিলিটি হিসেবে জানা যায় এবং হ্যাকাররা এগুলো এক্সপ্লয়েট করতে পারে অনঅথরাইজড অ্যাক্সেস পেতে একটি ওয়েবসাইটে। তাই WordPress প্লাগইন যত দ্রুত সম্ভব আপডেট করা ক্রিটিক্যালি গুরুত্বপূর্ণ। WordPress থিমের জন্যও একই কথা।
