

CNG (Cryptographic Next Generation) Key Isolation সার্ভিস প্রাইভেট কী এবং Common Criteria-দ্বারা প্রয়োজনীয় ক্রিপ্টোগ্রাফিক অপারেশনগুলোর জন্য কী প্রসেস আইসোলেশন প্রদান করে। CNG Key Isolation সার্ভিসের সাথে জড়িত এক্সিকিউটেবলের ডিফল্ট পথ: C:\ windows \ system32 \ lsass.exe।
CNG Key Isolation ব্যাখ্যা
CNG key isolation সার্ভিস LocalSystem-এ shared process-এ চলে (হোস্টেড LSA প্রসেসে)। সার্ভিসটি Winlogon সার্ভিসে ব্যবহারকারীদের অথেন্টিকেশনের জন্য লং-লিভড কী সংরক্ষণ করে। উদাহরণস্বরূপ, CNG Key Isolation সার্ভিস একটি ওয়ায়ারলেস নেটওয়ার্ক কী বা স্মার্ট কার্ডের জন্য প্রয়োজনীয় ক্রিপ্টোগ্রাফিক ইনফো সংরক্ষণ করে। CNG Key Isolation সার্ভিসের সকল অপারেশন Common Criteria প্রয়োজনীয়তা মেনে করা হয়।
যদি CNG Key Isolation সার্ভিস লোড বা ইনিশিয়ালাইজ করতে ব্যর্থ হয়, তবে আচরণটি Event Log-এ রেকর্ড হয়। অধিকাংশ সময় সার্ভিস স্টার্ট করতে ব্যর্থ হয় কারণ Remote Procedure Call (RPC) সার্ভিস принуপ্তভাবে স্টপ বা ডিজেবল করা থাকে। CNG Key Isolation সার্ভিস স্টপ হলে, Extensible Authentication Protocol (EAP) স্টার্টআপে ফেল করে ইনিশিয়ালাইজ হতে পারে না।
নিচে দেখবেন CNG key isolation service একই এক্সিকিউটেবল (lsass.exe) শেয়ার করে অন্যান্য সার্ভিসের সাথে।
Lsass.exe কী?
LSASS অর্থ Local Security Authority Subsystem Service। আসল lsass.exe উইন্ডোজ এনভাॅনমেন্টের একটি বৈধ সফটওয়্যার কম্পোনেন্ট। এক্সিকিউটেবলটিকে একটি কোর সিস্টেম লোকাল অথরিটি প্রসেস হিসেবে বিবেচনা করা হয় যা উইন্ডোজে বিল্ট-ইন। lsass.exe-র ডিফল্ট লোকেশন: C:\ Windows \ System 32।
Lass.exe প্রসেস উইন্ডোজে চারটি মূল অথেন্টিকেশন সার্ভিস হ্যান্ডেল করে:
- KeyIso (CNG Key Isolation) — LSA প্রসেসে হোস্ট করা সবচেয়ে গুরুত্বপূর্ণ অথেন্টিকেশন সার্ভিস। প্রাইভেট কী এবং সংশ্লিষ্ট ক্রিপ্টোগ্রাফিক অপারেশনের জন্য কী প্রসেস আইসোলেশন প্রদান করে।
- EFS (Encrypting File System) — একটি কোর ফাইল এনক্রিপশন টেকনোলজি যা প্রধানত NTFS ফাইল সিস্টেম ভলিউমে এনক্রিপ্টেড ফাইল সংরক্ষণের জন্য ব্যবহৃত হয়। এই সার্ভিস বন্ধ করলে সিস্টেম এনক্রিপ্টেড ফাইল অ্যাক্সেস করতে পারবে না।
- SamSS (Security Accounts Manager) — এই সার্ভিসের মূল উদ্দেশ্য হলো একটি বিকন হিসেবে কাজ করা এবং অন্যান্য সার্ভিসকে সিগন্যাল দেয়া যখন Security Account Manager (SAM) রিকোয়েস্ট গ্রহণের জন্য প্রস্তুত। এই সার্ভিস বন্ধ করলে Security Account Manager-র ওপর নির্ভরশীল অন্যান্য সার্ভিসগুলো নোটিফাই হবে না। এর ফলে ডিপেন্ডেন্ট সার্ভিসগুলো ফেল করবে বা ভুলভাবে স্টার্ট হবে।
- Local IPSEC Policy — Windows Server-এ ISAKMP/Oakley (IKE) এবং বিভিন্ন IP সিকিউরিটি ড্রাইভার ম্যানেজ ও স্টার্ট করে।
lsass.exe-এর সাথে সম্ভাব্য সিকিউরিটি রিস্ক
কিছু উইন্ডোজ ব্যবহারকারী দেখেন Lsass এক্সিকিউটেবল অনেক সিস্টেম রিসোর্স ব্যবহার করছে এবং lsass.exe-কে ভাইরাস বা ম্যালওয়্যার বলে সন্দেহ করেন। যদিও এটি সম্ভব, কিন্তু সম্ভাবনা খুব কম।
তবে, একটি পরিচিত কপি-ক্যাট ভাইরাস আছে যা Lsass এক্সিকিউটেবলে ক্যামouflage করেই সিস্টেমে ইনফেক্ট করে। প্রসেসটি মিলতেই আছে, কিন্তু আসল Local Security Authority Subsystem Service-এর সাথে আইডেন্টিক্যাল নয়। ম্যালিশিয়াস প্রসেসের নাম isass.exe (বড় হাতের I), বনাম লেজিটিমেট প্রসেস lsass.exe (ছোট হাতের L)। যদি প্রসেসটি বড় হাতের I দিয়ে শুরু হয় ছোট হাতের L না হয়, তবে আপনার সিস্টেম সম্ভবত ইনফেক্টেড।
এই তত্ত্ব কনফার্ম করতে lsass.exe-র লোকেশন চেক করুন। সাধারণত, Lsass এক্সিকিউটেবল C:\ Windows \ System 32-এ থাকলে, নিশ্চিন্ত হতে পারেন এটি আসল Local Security Authority Subsystem Service। Task Manager খুলুন (Ctrl + Shift + Esc) → Processes লিস্টে নিচে স্ক্রল করুন Local Security Authority Process-এ → রাইট ক্লিক → Open file location। প্রসেস System 32-এ না থাকলে, আপনি ম্যালওয়্যার ইনফেকশনের শিকার। 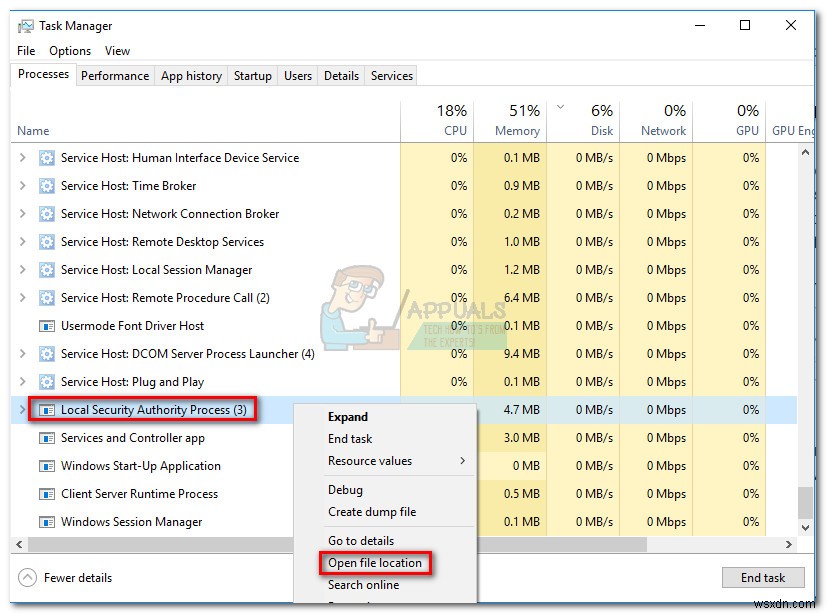
“Isass.exe” হলো একটি ট্রোজান ভাইরাস যার কিলগিং প্রোপার্টি আছে, পরিচিত Sasser worm ফ্যামিলির। এর মূল উদ্দেশ্য আপনার সিস্টেম থেকে শान्तভাবে ডেটা হார্ভেস্ট করা। আপনার টাইপ করা প্রতিটি কীস্ট্রোক রেজিস্টার করে, ভাইরাসটি অ্যাকাউন্ট ইউজারনেম, পাসওয়ার্ড, ক্রেডিট কার্ড নম্বর এবং অন্য সংবেদনশীল ডেটা লক্ষ্য করে যা চূড়ান্তভাবে অবৈধ আর্থিক লাভের জন্য ব্যবহৃত হয়।
ভাইরাসটি বহুবছর ধরে রয়েছে এবং মাইক্রোসফট ইতিমধ্যে এর বিরুদ্ধে ব্যবস্থা নিয়েছে। আপনি ইনফেক্টেড হলে, Microsoft Malware Removal Tool ব্যবহার করে Sasser worm-এর সকল চিহ্ন সরিয়ে ফেলতে পারেন। উইন্ডোজ ৭ এবং XP ব্যবহারকারীদের মहीनों ইনফেক্ট করার পর মাইক্রোসফট সেই ভালনারেবিলিটি প্যাচ করেছে যা ভাইরাসটিকে উইন্ডোজ মেশিনে ইনফেক্ট করতে দেয়। এখন, লেটেস্ট উইন্ডোজ সিকিউরিটি আপডেট থাকলে Sasser worm-এ ইনফেক্ট হওয়া সম্ভব নয়।
CNG key isolation সার্ভিস ডিজেবল করব কিনা?
না। CNG key isolation সার্ভিস একটি ক্রিটিক্যাল সিস্টেম প্রসেস যা ক্রিপ্টোগ্রাফিক ইনফো সুরক্ষিতভাবে সংরক্ষণ করার জন্য প্রয়োজনীয়। কোনো পরিস্থিতিতেই বৈধ CNG Key Isolation (KeyISO) Service স্থায়ীভাবে ডিজেবল করা উচিত নয়।
Task Manager-এ lsass.exe প্রসেস এন্ড করলে CNG key isolation সার্ভিসও বন্ধ হয়। কিন্তু মনে রাখবেন এটি আপনার সিস্টেমকে ফোর্সফুলি শাটডাউন করতে পারে। যেহেতু এটি লগ-অন সিকিউরিটির সবচেয়ে গুরুত্বপূর্ণ অংশ নিয়ন্ত্রণ করে, CNG key isolation উইন্ডোজের একটি অপরিহার্য ফাংশন।
তবে, আপনি যদি সন্দেহ করেন CNG key isolation service সঠিকভাবে কাজ করছে না বা সিস্টেমের সাথে সমস্যা সৃষ্টি করছে, তবে সার্ভিসটি রিস্টার্ট করার চেষ্টা করতে পারেন। Windows key + R → services.msc → Enter → Services উইন্ডো। 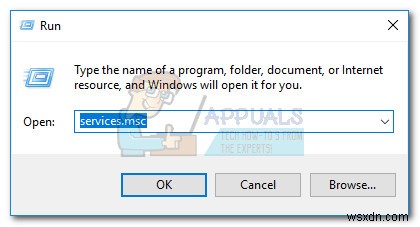
Services উইন্ডোতে নিচে স্ক্রল করুন CNG Key Isolation সার্ভিসে। সার্ভিসে রাইট ক্লিক → Restart ক্লিক করে ফোর্সফুলি রিইনিশিয়েট করুন। 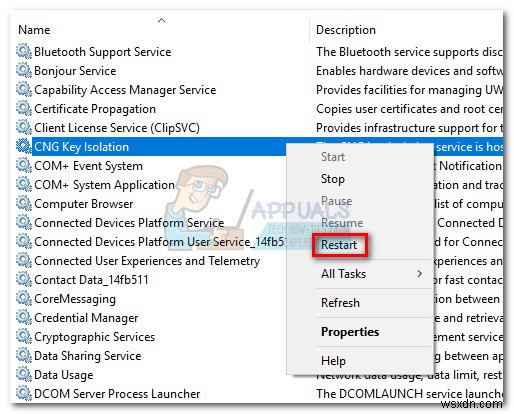
নোট: মনে রাখবেন CNG Key Isolation সার্ভিস বর্তমানে ইন-ইউজ থাকলে, আপনি অনপ্রত্যাশিত সিস্টেম রিবুট সম্মুখীন होতে পারেন। বৈধ কারণ ছাড়া এই সার্ভিস রিস্টার্ট করবেন না।
