

কিছু ব্যবহারকারী lsm.exe কি জেনুইন নাকি ম্যালিশিয়াস তা জানতে চান টাস্ক ম্যানেজারে প্রসেসটি دائماً থাকা এবং অনেক সিস্টেম রিসোর্স খাওয়ার কারণে।
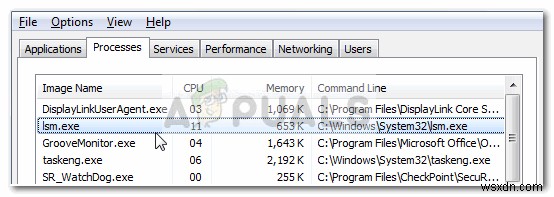
প্রসেসটি জেনুইন হয়ে থাকার সম্ভাবনা বেশি, তবে ব্যবহারকারীদের নিচের তদন্তগুলো করতে উৎসাহিত করা হচ্ছে যাতে ভাইরাস ইনফেকশন নেই সেটি নিশ্চিত হয়।
lsm.exe কী?
জেনুইন lsm.exe এক্সিকিউটেবল সম্পূর্ণরূপে লেজিটিমেট এবং আসলে একটি কোর উইন্ডোজ সিস্টেম প্রসেস। Lsm হails থেকে Local Session Manager Service। এই কী প্রসেসটি উইন্ডোজ ৭, উইন্ডোজ ৮ এবং উইন্ডোজ ১০-এ ডিফল্টভাবে ইস্যু করা হয়।
জেনুইন lsm.exe প্রসেসের উদ্দেশ্য হচ্ছে হোস্টেড মেশিনে টার্মিনাল হিসেবে কাজ করা সার্ভারের সাথে জড়িত সকল কানেকশন ম্যানেজ করা।
যদিও প্রসেসটিকে এক্সপ্লোরার ক্র্যাশ এবং গেমে পারফরম্যান্স কনফ্লিক্টের সাথে জড়িত বলা হয়, তবুও এটিকে একটি ক্রিটিক্যাল কম্পোনেন্ট मानা উচিত। এর বিনা, আপনার সিস্টেম ইন্টারঅ্যাক্টিভ ইউজার সেশন ডিসপ্যাচ করতে অক্ষম হবে।
দ্রষ্টব্য: lsm.exe প্রসেসের গুরুত্ব উইন্ডোজ Vista থেকে বেড়েছে। উইন্ডোজ Vista এবং পরবর্তী সব ভার্সনে, প্রসেসটি শুধু লোকাল সেশন কানেকশন ম্যানেজ করেই নয়, বরং ভার্চুয়ালাইজড টার্মিনাল সার্ভার সেশনও ম্যানেজ করে।
সম্ভাব্য সিকিউরিটি হুমকি?
ম্যালিশিয়াস এক্সিকিউটেবলের সাথে আছেন এমন সম্ভাবনা কম হলেও, কমপক্ষে তিনটি পরিচিত ভাইরাস/ট্রোজান ভেরিয়েশন আছে যাদের নাম lsm.exe রাখা হয়েছে সিকিউরিটি হুমকি থেকে বাঁচতে:
- Packed.Win32.Krap.hm
- Worm.Win32.VBNA.b
- Backdoor:Win32/Slingup.A
দ্রষ্টব্য: এই ম্যালওয়্যার ভেরিয়েশনগুলো অধিকাংশ সময় আপনার পিসির রিসোর্স ব্যবহার করে বিটকয়েন বা অন্যান্য ক্রিপ্টোকারেন্সি মাইন করে।
আপনি ভাইরাস ইনফেকশনের শিকার নন সেটি নিশ্চিত করার জন্য এক্সিকিউটেবলটি তদন্ত করি।
এটি করতে Task Manager (Ctrl + Shift + Esc) খুলুন এবং Processes ট্যাবে lsm.exe প্রসেসটি খুঁজুন। তারপর lsm.exe প্রসেসটিতে রাইট-ক্লিক করুন এবং Properties বেছে নিন। lsm.exe Properties স্ক্রিনে Digital Signatures ট্যাব এক্সপ্যান্ড করুন এবং চেক করুন Name of signers কি Microsoft Windows Publisher-এর সাথে মিলে। যদি মিলে, তবে আপনি নিশ্চিন্ত হোন ফাইলটি কোনো हालতেই ম্যালিশিয়াস নয়।
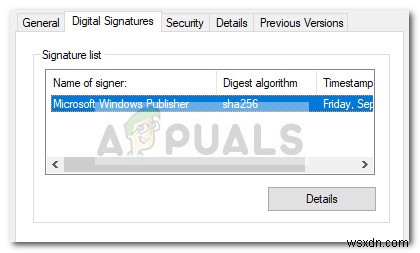
দ্রষ্টব্য: একটি বড় ইঙ্গিত যা আপনাকে নিশ্চিত করবে প্রসেসটি ম্যালিশিয়াস কিনা সেটি হলো নাম। অরিজিনাল lsm.exe-র নামে ছোট l (L) থাকে, কিন্তু নকল (ম্যালিশিয়াস) এক্সিকিউটেবলের নামে বড় I (i) থাকে।
Signature লিস্টে কোনো সাইনার না থাকলে, আমাদের আরও তদন্ত করতে হবে। lsm.exe প্রসেসটিতে রাইট-ক্লিক করুন এবং Open File Location বেছে নিন। যদি উজাগর লোকেশন C:\ Windows \ System32- থেকে আলাদা হয়, তবে আপনি সবসম্ভব একটি ম্যালিশিয়াস এক্সিকিউটেবলের সাথে আছেন। নতুন উজাগর এক্সিকিউটেবলটি VirusTotal-এ আপলোড করে আপনার সন্দেহ নিশ্চিত বা অਨিশ্চিত করতে পারেন।
দ্রষ্টব্য: লেজিটিমেট Ism.exe হিসেবে ছদ্মবেশ ধারণ করা ম্যালিশিয়াস এক্সিকিউটেবলগুলোর একটি সাধারণ লোকেশন হচ্ছে C:\ Users \ *Your Name* \ AppData \ Roaming \ lsm.exe.
যদি অ্যানালিসিসে সন্দেহজনক এক্টিভিটি পাওয়া যায়, তবে আমরা দৃঢ়ভাবে সুপারিশ করছি Safety Scanner বা Malwarebytes এর মতো একটি শক্তিশালী ম্যালওয়্যার রিমুভার দিয়ে সিস্টেম স্ক্যান করুন। আপনি কীভাবে করবেন সেটি না জানলে, আমাদের গভীর আর্টিকেল (এখানে) ফলো করুন Malwarebytes ব্যবহার করে সিস্টেম থেকে ম্যালওয়্যারের যেকোনো ট্রেস সরিয়ে ফেলার জন্য।
কি আমাকে lsm.exe রিমুভ করা উচিত?
যেমন আমরা ইতিমধ্যে প্রতিষ্ঠা করেছি, lsm.exe প্রসেসটি সাধারণত টার্মিনাল সেশনের সাথে জড়িত বিভিন্ন দিকের রিমোট কনফিগারেশনের জন্য ব্যবহার হয়। lsm.exe এক্সিকিউটেবল রিমুভ করা বা প্রসেসটি কাজ করতে না দেওয়া আপনার সিস্টেমের স্থিতিশীলতাকে ভয়াবহ পরিণতি ডানে দিতে পারে।
এই কারণে, আপনার সিস্টেম থেকে জেনুইন lsm.exe কখনো রিমুভ করা উচিত নয়।
যদি আপনি lsm.exe প্রসেসের কারণে হাই CPU এবং RAM ইউজেস লক্ষ্য করেন এবং নিশ্চিত করেছেন প্রসেসটি লেজিটিমেট, তবে সিম্পলি আপনার সিস্টেম রিবুট করুন এবং পরবর্তী স্টার্টআপে ইউজেসটি উন্নত হবে।
