

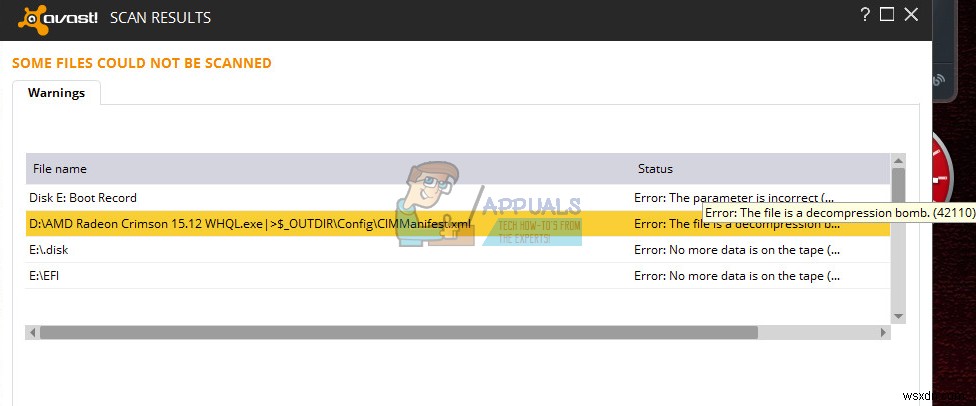
অনেক অ্যান্টিভাইরাস সফটওয়্যার কম্পিউটার স্ক্যান করার সময় “This file is a decompression bomb” ওয়ার্নিং দেখায়। এই এরর মেসেজের অর্থ হলো আপনার অ্যান্টিভাইরাস সফটওয়্যার একটি এমন ফাইল খুঁজে পেয়েছে যা যদি ডিকমপ্রেস করা হয়, তবে সেটি কখনো পূর্ণরূপে ডিকমপ্রেস হবে না এবং আপনার সিস্টেমকে ফ্রিজ করে দেবে সম্ভবত।
ফাইল কমপ্রেশন কী?
ডিকমপ্রেশন বোম্ব কী এবং এর মেকানিক্স কী তা আলোচনার আগে ফাইল কমপ্রেশনের বেসিক্স দেখে নেওয়া যাক। ফাইল কমপ্রেশন বলতে ফাইল কমপ্রেশন অ্যালগরিদম-এর কাজকে বোঝায় যা ফাইলের আকার ছোট করে। উদাহরণস্বরূপ, ৭০০ MB আকারের একটি মুভি ৫০০ MB RAR ফাইলে রূপান্তরিত হয়। ফাইল ছোট করতে কমপ্রেশন অ্যালগরিদমকে প্রথমে পুরো ফাইল পড়তে হয় এবং বিশ্লেষণ করতে হয়।
আপনি শুনে থাকতে পারেন, পুরো কম্পিউটার ০ এবং ১-এর সিরিজ বানিয়ে তৈরি। এটাকে বাইনারি কোড বলা হয়। কমপ্রেশন অ্যালগরিদম যে সিদ্ধান্তের ওপর চলে সেটি হলো ফাইলের বাইনারি কোডে সাদৃশ্য খোঁজা।
আমরা নিজের দৈনন্দিন জীবনে প্যাটার্নের ওপর নির্ভর করি। উদাহরণস্বরূপ, আপনি যদি ‘১১১০০০’ নম্বরটি একজন বন্ধুকে বুঝাতে চান, তবে আপনি বলবেন “তিনটা ১ এবং তিনটা ০”। নম্বর বড় হলেও বোলার ফর্ম প্রায় একই দৈর্ঘ্যের থাকবে।
১১১১১১০০০০০০ বাইনারি কোড ফ্র্যাগমেন্টে দুটি রিপিটিং নম্বরের সেট আছে। এই নির্দিষ্ট ফ্র্যাগমেন্ট ছোট করতে অ্যালগরিদম এটিকে ৬×১ ৬×০ হিসেবে রি-রাইট করবে। এইভাবে ১২ ডিজিট জায়গা ধারণ করা একটি ফ্র্যাগমেন্ট এখন ৬ হয়ে যাবে।
ডিকমপ্রেশন বোম্বের মেকানিক্স কী?
ডিকমপ্রেশন বোম্বে এমন কোডের সিরিজ থাকে যেগুলো অত্যন্ত দীর্ঘ প্যাটার্ন জেনারেট করে। উদাহরণস্বরূপ, এটি হবে আপনার বন্ধুকে একটা ১ 쓰고 তারপর এক ট্রিলিয়ন ০ লিখতে বলা। আপনার বন্ধু হয়তো শূন্য থেকে ০ লিখতে শুরু করবে যখন আপনি যেটি বোঝাতে চেয়েছিলেন সেটি আসলে ৭ ডিজিটের একটি নম্বর।
এভাবেই, ডিকমপ্রেশন বোম্বের আকার হতে পারে ৫ KB কিন্তু সেটি অত্যন্ত বড় ফাইল জেনারেট করতে পারে (উদাহরণস্বরূপ ১০ TB)। ১ TB-তে হাজার GB থাকে। এটি খুব কম অনুমান; বাস্তবে আকার পেটাবাইট-এ পৌঁছাতে পারে। এই প্রক্রিয়া কম্পিউটিং ক্ষেত্রে পাওয়া হ্যাল্টিং প্রব্লেমের সাথে মিলত জিনিস। আপনি কখন প্রসেসিং বন্ধ করবেন সেটি আপনি কখনো জানতে পারবেন না।
ডিকমপ্রেশন বোম্ব খোলার প্রভাব কী?
যদি আপনার অ্যান্টিভাইরাস সফটওয়্যার ভালো অ্যালগরিদম ছাড়া .zip ফাইলগুলো স্ক্যান করে ডিকমপ্রেশন বোম্ব খুঁজে বের করতে চায়, তবে সেটি হ্যাং করে যেতে পারে এবং এর স্টেট ‘not responding’-এ চলে যেতে পারে। একইভাবে, আজকাল অপারেটিং সিস্টেমগুলোরও জিপ ফাইল খোলার ক্ষমতা আছে, তাই আপনার অপারেটিং সিস্টেম-ও ডিকমপ্রেশন বোম্ব খোলার চেষ্টায় নিজেকে ক্ষতিগ্রস্ত করতে পারে এবং আপনার সিস্টেমে সিরিয়াস ক্ষতি করতে পারে।
আপনি যদি ডিকমপ্রেশন বোম্ব হিসেবে লেবেল করা একটি ফাইল খুলেন, এবং সেটি বास्तবে বোম্ব হয়, তবে আপনার সিস্টেম তাৎক্ষণিকভাবে হ্যাং করে যাবে এবং শেষে ক্র্যাশ করে ডেটা লস হবে। অনেক ভাইরাস এবং ম্যালওয়্যার ডিকমপ্রেশন বোম্বের সিদ্ধান্ত ব্যবহার করে আপনার কম্পিউটারকে ইনফেক্ট করে।
ফাইল যদি ডিকমপ্রেশন বোম্ব না হয় (False Alarm)?
অনেক ক্ষেত্রে অ্যান্টিভাইরাস যেটি ডিকমপ্রেশন বোম্ব বলে লেবেল করে, বাস্তবে সেটি বোম্ব নয়। সেটিতে র্যান্ডম নম্বরের সিকোয়েন্স এমনভাবে লেখা থাকতে পারে যাতে অ্যান্টিভাইরাস সফটওয়্যার মনে করে সেটি ডিকমপ্রেশন বোম্ব।
আপনি যদি নিশ্চিত হতে চান কোনো ফাইল ডিকমপ্রেশন বোম্ব নয়, তবে আপনার কম্পিউটার একাধিকবার বিভিন্ন অ্যান্টিভাইরাস সফটওয়্যার দিয়ে স্ক্যান করুন (Malwarebytes, AVG, Panda, Norton, ইত্যাদি)। যদি সেটি বাস্তবে বোম্ব হয়, তবে এই অ্যান্টিভাইরাস সিস্টেমগুলো আপনাকে যथাযথভাবে জানাবে।
অনেক কেসে অ্যান্টিভাইরাস সফটওয়্যার ফলস অ্যালার্ম দেয়। অ্যান্টিভাইরাস টার্মিনোলোজিতে ফলস অ্যালার্ম মানে সিস্টেমের জন্য হুমকি বলে লেবেল করা ফাইলটি বাস্তবে হুমকি নয়। আপনি ফাইলের নাম Google-এ সার্চ করে কেউ সমস্যা রিপোর্ট করেছে কিনা চেক করতে পারেন। আপনি যদি নিঃসন্দেহে নিশ্চিত হন ফাইলটি বোম্ব নয়, তবে অ্যান্টিভাইরাস সার্চ থেকে এটিকে এক্সক্লুড করে আপনার ইচ্ছামতো অপারেট করতে পারেন।
আপনি আপনার কম্পিউটারে Microsoft Safety Scannerও চালাতে পারেন। Microsoft Safety Scanner হলো একটি স্ক্যান টুল যা আপনার কম্পিউটার থেকে ম্যালওয়্যার খুঁজে বের করে রিমুভ করার জন্য ডিজাইন করা। মনে রাখবেন এই সফটওয়্যার আপনার রেগুলার অ্যান্টিভাইরাসের সাবস্টিটিউট নয় কিন্তু এটি আপনাকে লেটেস্ট ভাইরাস ডেফিনিশন প্রদান করে এবং এই কেসে আমাদের গাইড করতে পারে।
