

ক্রোম নতুন ফিচার ও নিরাপত্তা উন্নতির সাথে নিয়মিত আপডেট হয়। ক্রোম শুধু ব্রাউজিংয়ের জন্য নয়, ডেভেলপাররা অনেক ওয়েব সার্ভিসের জন্যও এটি ব্যবহার করে।
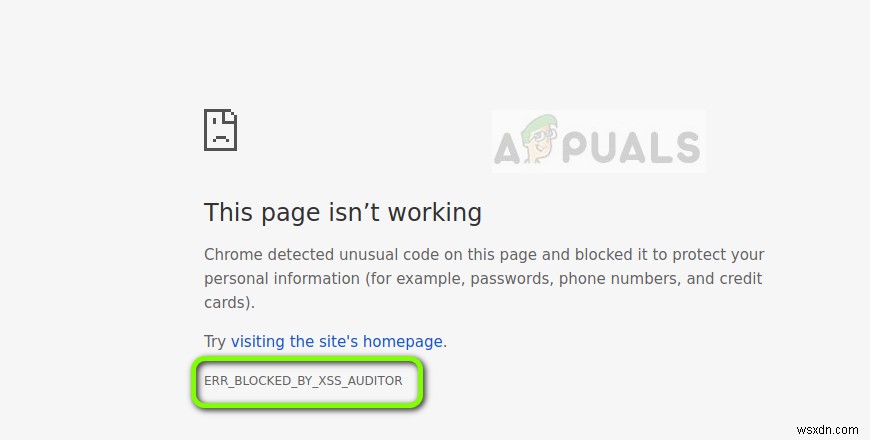
ক্রোম 57 বিল্ডে XSS ऑডিটর ডিটেকশন ব্যাপক উন্নত করা হয়েছে। নতুন গাইডলাইনের কারণে ওয়েব সার্ভিসগুলো কাজ বন্ধ করে ERR_BLOCKED_BY_XSS_AUDITOR ত্রুটি দেখাচ্ছে।
এই ত্রুটি ঘটে যখন HTML কন্টেন্ট POST মেথডে রিকোয়েস্টের মাধ্যমে পাঠানো হয়। গুগল ক্রোমের XSS সিকিউরিটি ফিচার সবসময় ফর্মের মাধ্যমে জমা দেওয়া HTML বিশ্লেষণ করে এবং সেই রিকোয়েস্টগুলো ব্লক করে। এইভাবে XSS এক্সপ্লয়েট এড়ানো হয়।
ক্রোমে 'ERR_BLOCKED_BY_XSS_AUDITOR' ত্রুটির কারণ
উল্লিখিতাবিধ, ক্রোমের সাম্প্রতিক বিল্ড-এ XSS ऑডিটর রিভ্যাম্প করা হয়েছে যাতে XSS আট্যাক করা যায় না। এই কারণে আপনি যদি সোর্স কোড আপডেট না করে থাকেন, তাহলে এই ত্রুটি দেখতে পাবেন।
অনেক সময় ফালস পজিটিভ হয় — ব্রাউজার মনে করে 'ক্রস-সাইট স্ক্রিপ্টিং' আট্যাক হচ্ছে। এই আট্যাকগুলো ঘটে যখন ব্রাউজারকে জাভাস্ক্রিপ্ট বা HTML রেন্ডার করতে ফাঁসানো হয় যা ওয়েবসাইটের ডিসপ্লে অংশ নয়।
সমাধান (যদি আপনি ওয়েবসাইট অ্যাডমিনিস্ট্রেটর হন)
যদি আপনি ওয়েবসাইট অ্যাডমিন হন এবং স্বাভাবিক ব্যবহারের সময় এই ত্রুটি হয়, POST হেডারে কিছু পেজ হেডার যোগ করে অস্থায়ীভাবে সমাধান করতে পারেন। এটি আস্থায়ী ফিক্স যতক্ষণ না আপনি সঠিক হ্যান্ডলার বানাতে পারেন।
PHP
আপনার PHP ফাইলে এই হেডার যোগ করুন:
header('X-XSS-Protection:0');ASP.NET
এখানে আমরা XSS প্রোটেকশন অস্থায়ীভাবে ডিজেবল করছি যতক্ষণ না সঠিক হ্যান্ডলার যোগ করেন।
HttpContext.Response.AddHeader("X-XSS-Protection","0");Web.Config কনফিগার করলে এই কোড যোগ করুন:
<system.webServer> <httpProtocol> <customHeaders> <add name="X-XSS-Protection" value="0" /> </customHeaders> [...]
ASP.NET সার্ভার রিকোয়েস্ট ভ্যালিডেশন
কিছু ক্ষেত্রে সার্ভার রিকোয়েস্ট রিজেক্ট করলেও হেডার যোগ করলে। 'Request.Unvalidated' ব্যবহার করুন যা 'अনসেফ' ডেটা রিকোয়েস্ট হ্যান্ডল করার জন্য তৈরি।
var code = Request.Unvalidated.Form["code"];
এটি শুধু ASP.NET Request Validation-এ কাজ করবে।
Web Forms ব্যবহার করলে:
<@ Page validateRequest="false" %>
MVC ব্যবহার করলে [ValidateInput(false)] অ্যাট্রিবিউট কন্ট্রোলারে ব্যবহার করুন:
[ValidateInput(false)] public ActionResult Convert(CodeRequest request) { ... }IIS HttpRuntime সেটিংস
IIS Express ভিজুয়াল স্টুডিও ব্যবহার করে। ASP.NET ব্যবহার করার সময় IIS রিকোয়েস্ট ব্লক করতে পারে ASP.NET কন্ট্রোল পাওয়ার আগে। web.config-এ এটি অফ করুন:
<httpRuntime requestValidationMode="2.0"/>
এটি না করলে IIS রিকোয়েস্ট রিজেক্ট করবে ASP.NET-এ পৌঁছানোর আগেই।
নোট: এই ওয়ার্কআরাউন্ডগুলো তখনই ভালো যখন ওয়েবসাইট অ্যাক্সেসIBLE না হয় এবং ক্ষতি হচ্ছে। আপনাকে সবসময় সোর্স কোড মডিফাই করে XSS ऑডিটর সঠিকভাবে হ্যান্ডেল করার উপায় খুঁজে বের করতে হবে। এইগুলো শুধু অস্থায়ীভাবে ব্যবহার করুন।
সমাধান (যদি আপনি ওয়েবসাইট অ্যাডমিন না হন)
সাধারণ ব্যবহারকারী হলে XSS ऑডিটর ছাড়া ক্রোম চালু করতে পারেন। ক্রোম শর্টকাট তৈরি করে নেসেসারি ফ্ল্যাগ যোগ করুন।
- ডেস্কটপে রাইট-ক্লিক করে New > Shortcut সিলেক্ট করুন।
- নিচের কোড আপনার ক্রোম ভার্সন অনুযায়ী পেস্ট করুন।
64-বিট ক্রোমের জন্য
"C:\Program Files\Google\Chrome\Application\chrome.exe" -disable-xss-auditor
32-বিট ক্রোমের জন্য
"C:\Program Files (x86)\Google\Chrome\Application\chrome.exe" -disable-xss-auditor
- শর্টকাট তৈরি হবে। এখন ওয়েবসাইট অ্যাক্সেস করে চেক করুন ত্রুটি সমাধান হয়েছে কিনা।
নোট: এই মেথড XSS ऑডিটর ডিজেবল করে যা নিরাপত্তার একটি গুরুত্বপূর্ণ অংশ। আপনার নিজের রিস্কে ব্যবহার করুন এবং শুধু অস্থায়ীভাবে।
