

ওয়ার্ডপ্রেস সাইটগুলো সবসময় ইন্টারনেট ফ্রডস্ট্রদের লক্ষ্য olmuş কারণ এর বিশাল ইউজার বেস এবং ব্যাপক ফাংশনালিটি। আহত শীল প্লাগইন ব্যবহার, সময়মতো লেটেস্ট ভার্সনে আপডেট না করা, নিয়মিত প্যাচ প্রয়োগ না করা, এবং নিরাপত্তা ব্যবস্থায় беспечноতা - ওয়ার্ডপ্রেস সাইটগুলোর ওপর প্রচুর আক্রমণের প্রধান কারণ।
অসম্পূর্ণ ওয়ার্ডপ্রেস ইনস্টলেশন বিশ্বের সবচেয়ে জনপ্রিয় CMS ওয়ার্ডপ্রেসকে PHP কোড ইনজেকশন আক্রমণের আহত শীল করে দিয়েছে ২০১৭ সালের জুনে ৭.২ মিলিয়নটিরও বেশি আক্রমণের সাথে। ওয়ার্ডপ্রেস কোড ইনজেকশন ক্যাম্পেইন বিশেষভাবে মে ও জুন মাসে পিক করেছিল যখন আক্রমণকারীরা সম্প্রতি ইনস্টল করা কিন্তু কনফিগার না করা ওয়ার্ডপ্রেস ইনস্টলেশনগুলোকেই টার্গেট করেছিল। এই PHP কোড এক্সিকিউশন আক্রমণ আক্রমণকারীর অ্যাডমিন অ্যাক্সেস দেয়, যাতে সে খুব কম সময়ে ওয়েবসাইটের পুরো নিয়ন্ত্রণ নিতে পারে।
কেন ওয়ার্ডপ্রেস?
ওয়ার্ডপ্রেস বিশ্বের কিছু সবচেয়ে বিখ্যাত ওয়েবসাইট হোস্ট করে যেমন BBC America, TechCrunch, Sony Music ইত্যাদি। ফলস্বরূপ, এর জনপ্রিয়তা ভালো ও মন্দ দুটোই আকর্ষণ করে। যেভাবে Windows OS ম্যালওয়্যারের এবং Android OS মোবাইল ম্যালওয়্যারের প্রাইমারি টার্গেট, তেমনি ওয়ার্ডপ্রেস (WP) CMS সবচেয়ে সোতেটে প্ল্যাটফর্মগুলির একটি যার প্রায় ৫৯ পার্সেন্ট মার্কেট শেয়ার। ওয়ার্ডপ্রেস-ভিত্তিক সাইটগুলোর বিশাল পরিমাণ এদের স্প্যামার ও সাইবার ক্রিমিনালদের জন্য স্বাভাবিক লক্ষ্য করে দেয় যারা লেজিটিমেট দেখানোর ওয়ার্ডপ্রেস সাইট কোম্প্রোমাইজ করে তাদের নিজস্ব ম্যালওয়্যার ফ্রিতে হোস্ট করতে।
কোড ইনজেকশন: ওয়ার্ডপ্রেস সাইটগুলো কীভাবে আক্রান্ত হয়?
বেশিরভাগ ওয়ার্ডপ্রেস ইউজার প্ল্যাটফর্ম ইনস্টল করে আর্কাইভটি তাদের হোস্টিং একাউন্টের একটি ডিরেক্টরিতে আনজিপ করে বা হোস্টিং প্রোভাইডারের 원-ক্লিক ইনস্টলার ব্যবহার করে। কিন্তু এটি প্রক্রিয়াটি অসম্পূর্ণ রাখে যতক্ষণ না ইউজার কনফিগারেশন ফাইল তৈরি করে। এটি ওয়ার্ডপ্রেস সাইট মালিকরা যারা ইনস্টলেশন সম্পূর্ণ করতে ব্যর্থ হয় তাদের আক্রমণের আহত শীল করে দেয় একটি বড় কারণ।
আক্রমণ শুরু করতে, আক্রমণকারী সেটআপ URL স্ক্যান করবে এবং সেই ওয়ার্ডপ্রেস ইনস্ট্যান্স চিহ্নিত করবে যেখানে ইনস্টলেশনের কনফিগারেশন অংশ অসম্পূর্ণ রেখে দেওয়া হয়েছে। এটি সাইটকে বাইরের হ্যান্ডলিং-এর জন্য খোলা রাখে, যাতে বাহ্যিক পার্টিগুলো ইউজারের بدلاًে ইনস্টলেশন সম্পূর্ণ করতে পারে।
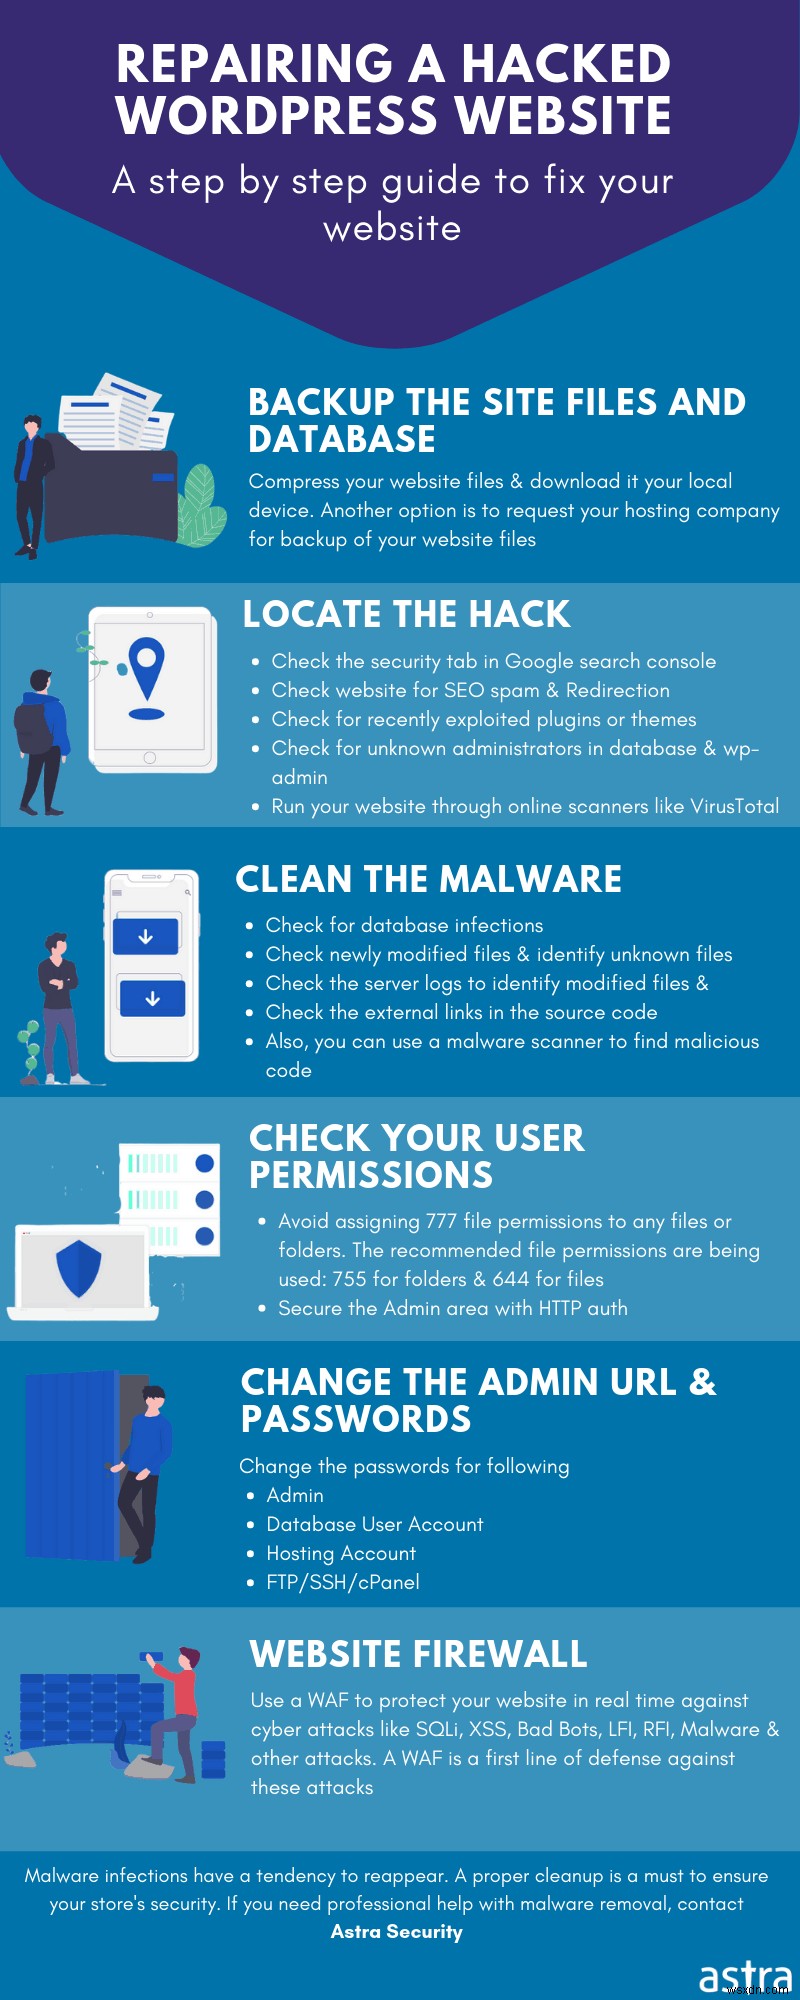
আপনার ওয়ার্ডপ্রেস সাইট টেকওভার করতে, আক্রমণকারী আপনার ছেড়ে দেওয়া آنকনফিগার্ড সাইটকে নেবে, একটি থিম লঞ্চ করবে এবং একটি PHP কোড ইনসার্ট করবে, অথবা একটি কাস্টম প্লাগইন তৈরি ও আপলোড করবে। একবার আক্রমণকারী অ্যাডমিন অ্যাক্সেস পেলে, সে সহজে PHP কোড এক্সিকিউশন ইমপ্লিমেন্ট করতে পারে এবং দূষিত কার্যক্রমের একটি সিরিজ লঞ্চ করতে পারে। অ্যাডমিন হিসেবে, আক্রমণকারী এখন হোস্টিং সার্ভারের সকল ফাইল, ওয়েবসাইট এবং এমনকি ডাটাবেসে অ্যাক্সেস করতে পারে।
আপনার ওয়ার্ডপ্রেস সুরক্ষিত করার সেরা সিকিউরিটি প্র্যাকটিস সম্পর্কে আমাদের ব্লগ পড়ুন।
এই ফ্লอ আড়াল করার একটি স্পষ্ট উপায় হলো নিশ্চিত করা যে ইনস্টলেশনের সময় আপনার ওয়ার্ডপ্রেস কনফিগারেশন সম্পূর্ণ। আরও, এখন 이전 চেয়ে অধিক, ওয়েবসাইট অ্যাডমিনদের জন্য অনুবন্ধ্য হয়ে উঠেছে তাদের সাইটগুলো কোনো অনফিনিশড ইনস্টলেশন আছে কিনা স্ক্যান করা। নিয়মিত মনিটরিং ও অডিট আপনার সাইটকে ভবিষ্যতে এই ধরনের আক্রমণ থেকে রক্ষা করতে পারে।
