

Magento ইন্টারনেটের ১.২% এবং সকল ই-কমার্স সাইটের ১২% চালায়। বিশুদ্ধ সংখ্যায়, ২৫০,০০০ সক্রিয় সাইট Magento ব্যবহার করে।
যেহেতু ই-কমার্স সাইট প্রচুর পরিমাণ কাস্টমার ডেটা হ্যান্ডেল করে, তাই এটি হ্যাকারদের প্রধান টার্গেট। তাই আমরা ধাপে ধাপে Magento হ্যাক রিমুভাল টেকনিক নিয়ে এসেছি এই সংকট থেকে আপনাকে বের করার জন্য। এই গাইড আপনার Magento ওয়েবসাইটের জন্য লক্ষণ, উদাহরণ, সম্ভাব্য কারণ এবং প্রতিরোধের টিপসও কভার করে।
Magento হ্যাকের টাইপের কোনো অভাব নেই, কিন্তু ক্রেডিট কার্ড স্কিমিং এবং আইডেন্টিটি থেফট Magento-তে সবচেয়ে সাধারণ। বরং, Magento-এর CVE ডিটেইলস Magento-কে সবচেয়ে বেশি হুমকি দেওয়া আক্রমণ ভেক্টরগুলো উন্মোচন করে –
Chart by Visualizer
এছাড়া, সফটওয়্যারে কিছু গভীর ভালনারেবিলিটি রিপোর্ট করা হয়েছিল যার জন্য কোম্পানিকে SUPEE-10266 নামে নতুন আপডেট সেট ডিপ্লয় করতে হয়েছিল। 'Magento Killer' নামে একটি আক্রমণ কয়েক মাস আগে Magento-কে বরবরভাবে টার্গেট করেছিল। Magento 1-এর অফিসিয়াল সাপোর্ট শীঘ্রই শেষ হচ্ছে এবং তাই যেসব স্টোর এটিকে মিটিগেট করেনি তারা হ্যাকারদের আহ্বান করছে।
Magento হ্যাক: সম্ভাব্য পরিণতি বা লক্ষণ
আপনার Magento স্টোর হ্যাক হয়েছে কিনা তা বোঝার জন্য অনেক টেল-টেইল সাইন রয়েছে। খোলা চোখে সেগুলো খুঁজলে আপনার ব্যবসা একটি ডিব্যাকল থেকে বাঁচতে পারে। আমি কিছু লক্ষণ এখানে লিস্ট করেছি:
লক্ষণ
- কাস্টমার ক্রেডিট কার্ড ডিটেইল চুরির শিকায়ত করছেন
- চেকআউট পেজে নকল অডিশনাল ফর্ম আছে এবং আপনি সেলসে টাকা হারাচ্ছেন
- সার্চ ইঞ্জিন আপনার Magento স্টোরকে ব্ল্যাকলিস্ট করেছে
- হোস্ট আপনার ওয়েবসাইট সাসপেন্ড করেছে
- আপনার ওয়েবসাইটে ম্যালিশাস রিডাইরেকশন দেখা যাচ্ছে
- অ্যাডমিন প্যানেল ব্ল্যাঙ্ক বা লগইন করার পর খালি স্ক্রিন
- Magento স্টোর ধীর হয়ে গেছে এবং এরর মেসেজ দেখাচ্ছে
- লগইন ডাটাবেসে নতুন রোগ অ্যাডমিন দেখা যাচ্ছে
- Google আপনার ওয়েবসাইটের জন্য স্প্যাম কীওয়ার্ড ( জাপানি বা ফার্মাসিউটিক্যাল ) সার্চ রেজাল্ট দেখাচ্ছে
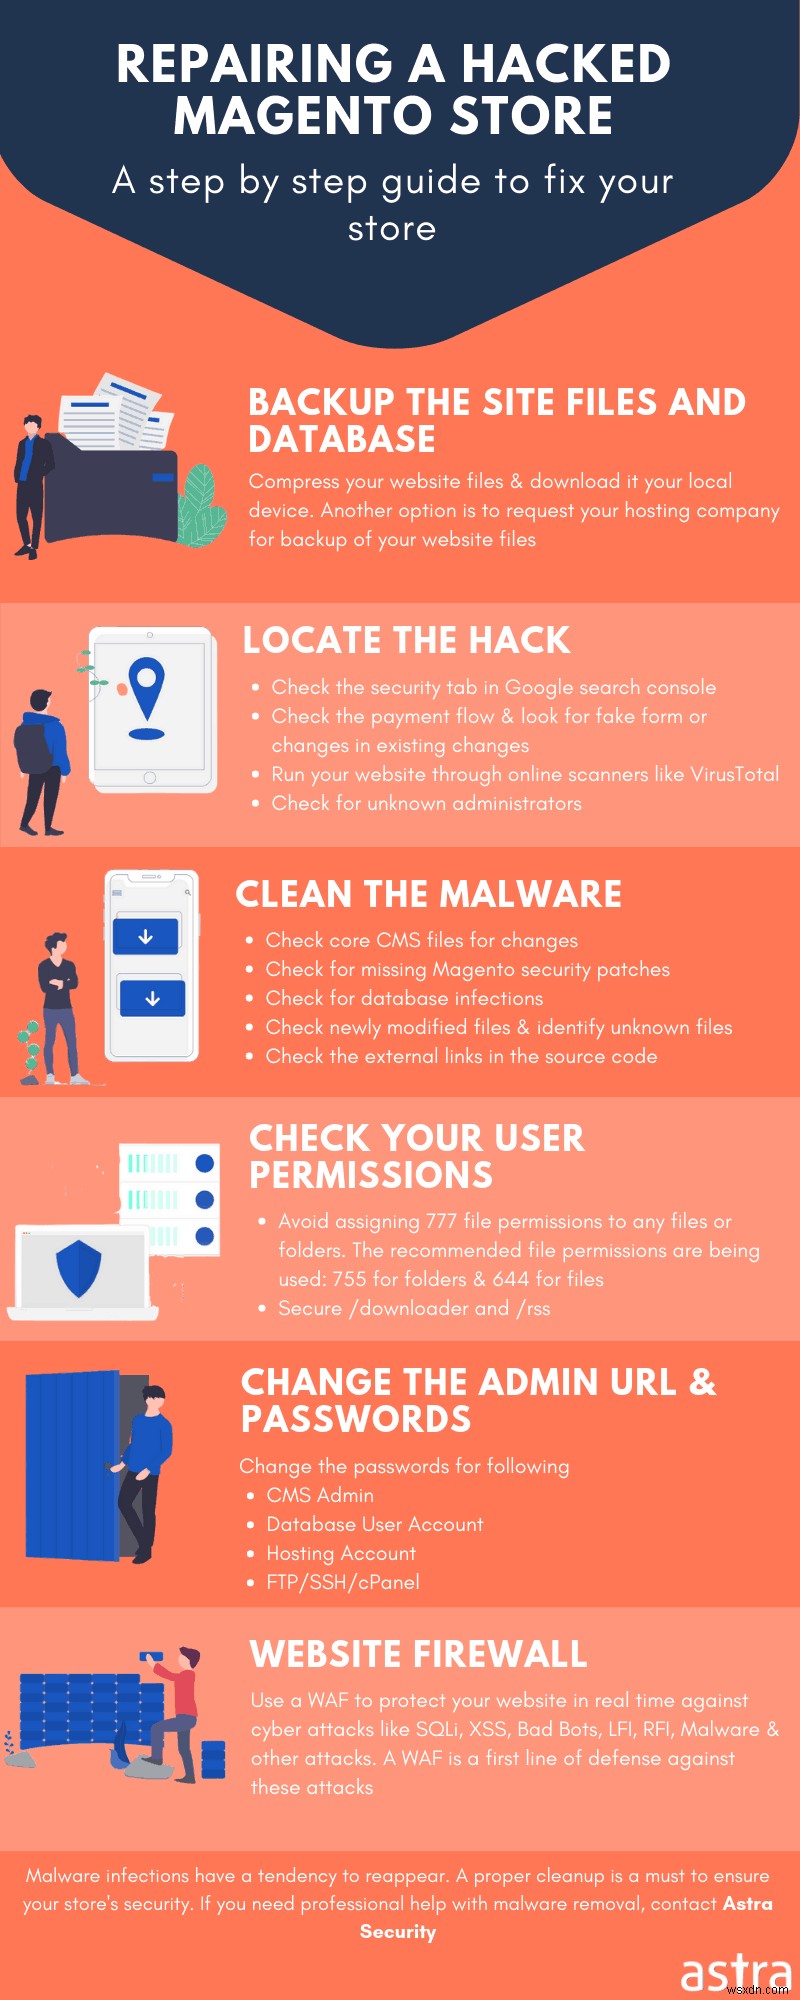
পরিণতি
- Magento স্টোরের ইউজার ট্রাফিক এবং রেভিনিউতে পতন।
- ওয়েবসাইটের SEO-তে নেতিবাচক প্রভাব।
- বিশ্বাসের অভাবের কারণে ইউজাররা আপনার Magento স্টোরে যেতে এড়াতে পারে।
- সাইট ডেটা প্রতিযোগীদের হাতে অনিয়ন সাইটে বিক্রি হয়ে যেতে পারে।
- ফিশিং পেজ বা JavaScript-এর মাধ্যমে স্টোর থেকে সংবেদনশীল ডেটা চুরি।
Magento হ্যাক রিমুভালের জন্য পেশাদার সাহায্য খুঁজছেন? এই লিংকটি ফলো করুন।
Magento হ্যাক: উদাহরণ
প্রায়শই একসাথে একাধিক Magento ইউজার আক্রমণকারীদের দ্বারা টার্গেট করা হয়। সব সাইট অ্যাডমিন সিকিউরিটি এক্সপার্ট নয়। তাই কষ্টে পড়া ইউজার কমিউনিটি ফোরামের সাহায্য নিতে পারে, Magento হ্যাক করা স্টোর রিপেয়ার করার জন্য।
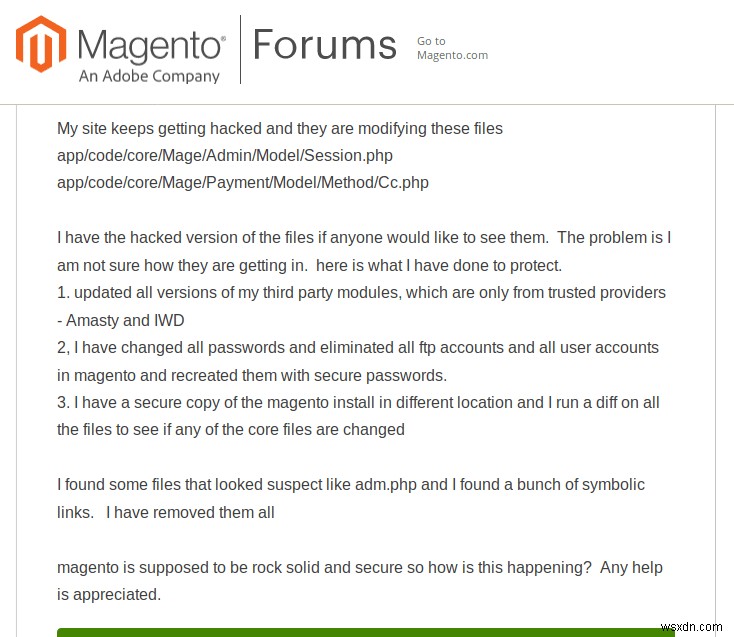
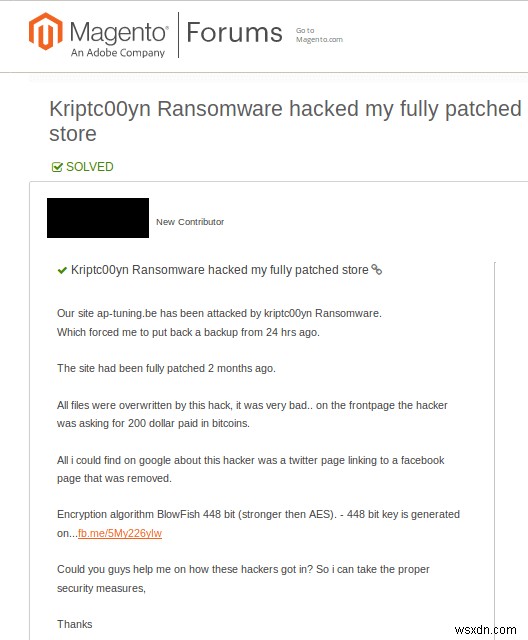
আপনার Magento সাইট হ্যাক হয়েছে? চ্যাট উইজেটে আমাদের মেসেজ দিন, আমরা সাহায্য করতে খুশি হব। অথবা এই লিংক ফলো করুন আপনার ওয়েবসাইট এখন রিপেয়ার করার জন্য।
Magento হ্যাকের সম্ভাব্য কারণ
Magento হ্যাক: Magento SQL ইনজেকশন
SQL ইনজেকশন ওয়েব অ্যাপ্লিকেশনে খুব সাধারণ। এটি একটি Magento স্টোরের ডাটাবেসকে টার্গেট করে। ডাটাবেসকে প্রায়শই ওয়েবসাইটের ব্রেইন বলা হয়। একটি Magento স্টোরে অর্ডার হিস্ট্রি, ট্রানজ্যাকশন ইত্যাদি সব সংবেদনশীল ডেটা থাকে। এটাই এটিকে একটি আকর্ষণীয় টার্গেট বানায়।
প্রভাব
নিঃসন্দেহে একটি SQLi আপনার ওয়েবসাইটকে ভয়াবহভাবে ক্ষতি করতে পারে। এখানে কী কী খারাপ হতে পারে তা লিস্ট করেছি।
- আক্রমণকারী ডাটাবেসের কন্টেন্ট পড়তে পারে।
- সে ডাটাবেসের কন্টেন্ট মডিফাই করতে পারে। এটিই ستون্টে স্টোর কন্টেন্ট মডিফাই করে।
- স্পষ্টভাবেই, সে পুরো ডাটাবেস ডিলিট করতে পারে।
- সে ক্রেডিট কার্ড ডিটেইল চুরি করতে পারে।
- একটি আক্রমণকারী অ্যাডমিন ক্রেডেনশিয়ালও চুরি ও এক্সপোজ করতে পারে। এতে আরও আক্রমণের পথ খুলতে পারে।
- কিছু কেসে সে রিভার্স শেল পেতে পারে। এটি প্রিভিলেজ এস্কেলেশনে সাহায্য করতে পারে।
উদাহরণ
একটি SQL ইনজেকশন আক্রমণের 진행 বোঝানোর জন্য একটি উদাহরণ সাইট করছি। এটি ২০১৫ সালের একটি Magento শপলিফ্টিং আক্রমণের একটি রিয়েল কেস।
এই আক্রমণে, টার্গেট URL যায় ম্যালিশাস রিকোয়েস্ট পাঠানো হয়েছিল সেটি কিছু এভাবে ছিল:
https://www.example.com/ index.php/admin/Cms_Wysiwyg/directive/index/
এটি একটি পার্সিং এররের কারণে ঘটেছিল। ফিল্টার কীতে প্রবেশ করা সকল ভ্যালু, অর্থাৎ ("filter": malicious_value) ভুলভাবে পার্স হয়েছিল। বরং, আক্রমণকারীরা base64 এনকোডিং ব্যবহার করেছিল ডিটেকশন এড়াতে। আক্রমণকারীরা মূলত SQL স্টেটমেন্টগুলো ফিল্টার কীতে ভ্যালু হিসেবে ইনসার্ট করেছিল এবং সেটি পার্স হয়েছিল।
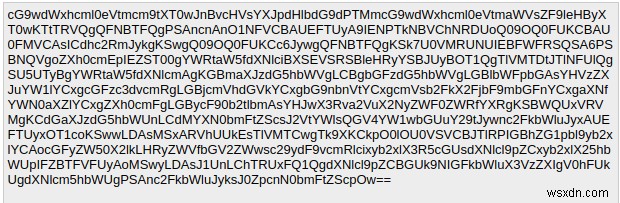
উপরোক্ত রিকোয়েস্ট ডিকোড করলে ফলাফল এভাবে দেখা যেত:
এখানে, প্রথম SQL স্টেটমেন্টগুলো মূলত আক্রমণকারীর নির্বাচিত সল্ট ব্যবহার করে একটি নতুন পাসওয়ার্ড সেট করে। পরপর, পরবর্তী গ্রুপের SQL স্টেটমেন্ট একটি নতুন admin_user ডাটাবেসে ইনসার্ট করে। এবং শেষ SQL স্টেটমেন্টগুলো অ্যাডমিন রোল এর लाभ নেয়। ফলে, আক্রমণকারীরা একটি নতুন অ্যাডমিন ইউজার তৈরি করেছে username = " ypwq ", password = " 123 "। পূর্ণ এক্সপ্লয়েট GitHub-এ পাবলিকলি উপলব্ধ।
প্রতিরোধ
নিচের উপায়গুলো অনুসরণ করে আপনার ওয়েবসাইটকে SQL ইনজেকশন থেকে রক্ষা করুন:
- ক্লায়েন্ট-সাইড প্রিভিলেজ সীমাবদ্ধ করুন
- প্রিপেয়ার্ড স্টেটমেন্ট ব্যবহার করুন
- প্যারামিটারাইজেশন ব্যবহার করুন
- একটি ফায়ারওয়াল ব্যবহার করুন
আরও বিস্তারিত প্রতিরোধ টিপসের জন্য এই আর্টিকেলটি রেফার করুন।
Magento হ্যাক: Magento XSS
Magento XSS আক্রমণে, আক্রমণকারী Magento স্টোরের বিভিন্ন ওয়েব পেজে ম্যালিশাস JavaScript কোড ইনজেক্ট করে। এটা দুর্বল বা অনুপস্থিত স্যানিটাইজেশন ও ভ্যালিডেশন রুলের ফলাফল। এই আক্রমণ প্রধানত স্টোরড কুকি এবং ইউজারদের সেশন ডিটেইলকে টার্গেট করে। সাধারণত এই আক্রমণের উদ্দেশ্য হলো ইউজার বা অ্যাডমিনের সেশন ডিটেইল চুরি করা। যেহেতু সেশন ডিটেইলে সে ইউজারের লগইন ইনফো থাকে, তাই এটা আপনার স্টোরে অননুমোদিতভাবে লগইন করতে ব্যবহার করা যেতে পারে।
প্রভাব
- কুকি/সেশন ডিটেইল চুরি
- হ্যাকারের অননুমোদিত অ্যাক্সেস
- হ্যাকাররা গুরুত্বপূর্ণ ডেটা যেমন CSRF টোকেন পড়তে পারে
- ইউজারের幌াবেশে রিকোয়েস্ট করা
উদাহরণ
Magento ভার্সন ১.৯.০.১-এ একটি XSS ভালনারেবিলিটি আবিষ্কৃত হয়েছিল। ভালনারেবিল এলিমেন্ট ধারণকারী ফাইলগুলো ছিল:
https://[magento_url]/skin/adminhtml/default/default/media/editor.swf https://[magento_url]/skin/adminhtml/default/default/media/uploader.swf https://[magento_url]/skin/adminhtml/default/default/media/uploaderSingle.swfXSS-এর কারণ ছিল FlashVar প্যারামিটার "bridgeName" ExternalInterface.call মেথডে পরিশোধ স্যানিটাইজেশন ছাড়া পাস করা হয়েছিল। ফলে, bridgeName প্যারামিটারের মাধ্যমে ম্যালিশাস JavaScript কোড পাস করা সম্ভব হয়েছিল। ফলে, এই ম্যালিশাস JS কোড প্রতিটি পেজ লোডে এক্সিকিউট হত। পূর্ণ পেলোড আকারে ছিল:
https://example.com/skin/adminhtml/default/default/media/editor.swf?bridgeName=1%22]%29%29;alert%281%29}catch%28e%29{alert%281%29}//প্রতিরোধ
নিচের ব্যবস্থাগুলো অনুসরণ করে আপনার ওয়েবসাইটকে XSS-মুক্ত রাখুন:
- উপযুক্ত স্যানিটাইজেশন ও ভ্যালিডেশন রুল সেট করুন
- প্রিভিলেজ সীমাবদ্ধ করুন
Magento হ্যাক: Magento ক্রস-সাইট রিকোয়েস্ট ফরজারি (CSRF)
একটি Magento CSRF আক্রমণ মূলত একটি এন্ড ইউজারের নামে নকল রিকোয়েস্ট এক্সিকিউট করে, তার অজান্তে। সাধারণত একটি CSRF আক্রমণ সোশ্যাল ইঞ্জিনিয়ারিংয়ের সাথে আসে। তাই একটি হ্যাকার টার্গেটেড ইউজার (সাধারণত অ্যাডমিন) কে ইমেইল দিয়ে ম্যালিশাস লিংক পাঠাতে পারে। এই লিংকগুলোর উদ্দেশ্য হলো ইউজারের নামে ফাংশন এক্সিকিউট করা।
প্রভাব
- আক্রমণকারী আপনার অ্যাকাউন্ট ডিলিট করতে পারে।
- সে আপনার ক্রেডিট কার্ড ব্যবহার করতে পারে
- ব্যাংক অ্যাকাউন্ট ডিটেইল ব্যবহার করে আক্রমণকারী জিবনের অ্যাকাউন্ট থেকে তার অ্যাকাউন্টে ফান্ড ট্রান্সফার করতে পারে
- সে আপনার Magento স্টোরে অবৈধভাবে অর্ডার প্লেস করতে পারে অর্থাৎ দাম ম্যানিপুলেট করে
উদাহরণ
- Magento 1-এ একটি সিরিয়াস CSRF বাগ পাওয়া গেলো যা রিমোট আক্রমণকারীদের এফেক্টেড মডিউলের ইমেজ আপলোড মডিউলের ' filename ' প্যারামিটার ম্যানিপুলেট করে অ্যাপ্লিকেশন সাইডের স্ক্রিপ্ট কোড ইনজেক্ট করতে দিত। আক্রমণকারীরা অ্যাপ্লিকেশন সাইডের POST রিকোয়েস্ট ব্যবহার করে এই আক্রমণ চালাত। তবে, এটিকে এক্সপ্লয়েট করতে আক্রমণকারীর একটি লো-প্রিভিলেজ ওয়েব অ্যাপ্লিকেশন ইউজার অ্যাকাউন্ট এবং কম বা মাঝপথি ইউজার ইন্টারঅ্যাকশন প্রয়োজন ছিল। ভালনারেবিল স্ক্রিপ্টের কোড স্নিপেট নিচে দেওয়া হলো।
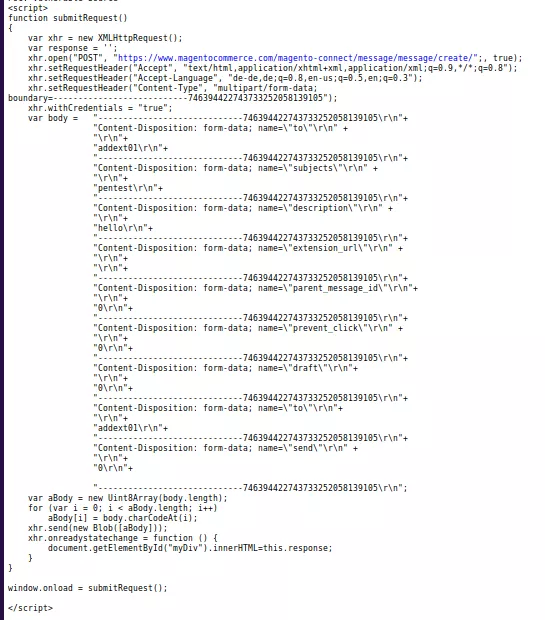
এখানে, আক্রমণকারীরা ' to ' এবং parent_message_id প্যারামিটারগুলো ম্যানিপুলেট করেছিল উপযুক্ত চেক 앤 ব্যালেন্সের অভাবের কারণে। এগুলো ব্যবহার করে আক্রমণকারী অন্য কারো সম্মতিসুচক बिना মেসেজ পাঠাতে পারত। বরং, এটিই একটি হ্যাক করা Magento স্টোরে কন্টেন্ট ম্যানিপুলেট করার আরও ক্ষমতা আক্রমণকারীকে দিয়েছিল।
APPSEC-1212: Magento GET রিকোয়েস্ট দিয়ে মিনি কার্ট থেকে আইটেম রিমUভাল করার সময় অ্যান্টি-CSRF টোকেন ভ্যালিডেট করতে ব্যর্থ হয়েছিল। ফলে, আক্রমণকারী এই ভালনারেবিলিটি ব্যবহার করে ফিশিং এবং অন্যান্য ট্রিক দিয়ে কার্ট থেকে আইটেম রিমUভ করতে পারত।
APPSEC-1433: এটি একটি আরও সিরিয়াস CSRF ভালনারেবিলিটি। এটিকে এক্সপ্লয়েট করে আক্রমণকারী স্টোরে যেকোনো অ্যাড্রেস ডিলিট করতে পারত অ্যান্টি-CSRF টোকেন বা রেফারার হেডার ভ্যালিডেশনের অভাবের কারণে।
প্রতিরোধ
- CSRF আক্রমণ প্রতিরোধের সেরা উপায় হলো টোকেন-বেসড প্রিভেনশন ব্যবহার করা
- সেম-অরিজিন পলিসি ব্যবহার করাও CSRF-তে কাজ করে
- একটি অন্য উপায় হলো সিনক্রোনাইজেশন টোকেন রাখা
- Captcha ব্যবহার করা।
CSRF-র বিস্তারিত জানতে এখানে ভিজিট করুন।
Magento হ্যাক: Magento রিমোট কোড এক্সিকিউশন (RCE)
Magento রিমোট কোড এক্সিকিউশন হলো একটি আক্রমণ টাইপ যা আক্রমণকারীকে আপনার ওয়েবসাইটে ম্যালিশাস কোড ইনসার্ট করতে সক্ষম করে। এই আক্রমণ
প্রভাব
- আক্রমণকারী আপনার ওয়েবসাইট ও ওয়েব সার্ভার আক্রান্ত করতে পারে।
- সে ফাইল এবং ডাটাবেস ভিউ, মডিফাই এবং ডিলিট করতে পারে।
উদাহরণ
Magento CE এবং EE 2.0.10 / 2.1.2-এর আগের ভার্সনগুলো রিমোট কোড এক্সিকিউশনের জন্য ভালনারেবিল ছিল। এটিকে APPSEC-1484 নামে ডাকা হয় এবং এর সেভেরিটি স্কোর ৯.৮ (ক্রিটিক্যাল)। এই ভালনারেবিলিটির কারণ ছিল কিছু পেমেন্ট মেথড ইউজারকে চেকআউট করার সময় ম্যালিশাস PHP কোড এক্সিকিউট করতে দিত। এক্সপ্লয়েট এবং এই ভালনারেবিলিটির জন্য মেটাস্প্লয়েট মডিউল ইতিমধ্যে পাবলিশ করা হয়েছে।
প্রতিরোধ
- উপযুক্ত পাসিং মেথড সেট করুন।
- ইউজারদের জন্য কঠোর পারমিশন সেট করুন।
Magento হ্যাক: অন্যান্য কারণ
- দুর্বল বা হার্ডকোডেড ক্রেডেনশিয়াল।
- LFI, RFI, OWASP টপ ১০, ইত্যাদি।
- পুরনো ভার্সন।
- সার্ভার মিসকনফিগারেশন যেমন খোলা পোর্ট, ইত্যাদি।
- সাব-নেটওয়ার্ক ছাড়া খারাপ হোস্টিং।
হ্যাক করা Magento সাইট পরিষ্কার করতে পেশাদার সাহায্য দরকার? চ্যাট উইজেটে আমাদের মেসেজ দিন, আমরা সাহায্য করতে খুশি হব। এখন আমার হ্যাক করা Magento স্টোর রিপেয়ার করুন।
একটি হ্যাক করা Magento স্টোর পরিষ্কার করা
ক্ষতি নিয়ন্ত্রণ (Damage Control)
ক্ষতি নিয়ন্ত্রণ দিয়ে শুরু করুন। মনে রাখবেন এটি হ্যাক সমাধান করবে না। কিন্তু, এটি নিশ্চিতভাবেই প্রकोপ বন্ধ করবে। ক্ষতি নিয়ন্ত্রণ হিসেবে আপনাকে কী কী বিবেচনা করতে হবে:
- ডিফল্ট এবং স্পষ্ট ক্রেডেনশিয়াল কঠিন, র্যান্ডম এবং অনন্যে পরিবর্তন করুন।
- একটি SQL স্টেটমেন্ট দিয়ে ইউজার পাসওয়ার্ড আপডেট করুন যাতে সব আক্রমণকারী ব্লক হয়। এটি নিচের SQL স্টেটমেন্ট দিয়ে করা যায়:
update users set pass = concat('ZZZ', sha(concat(pass, md5(rand())))); - সংবেদনশীল ফোল্ডারগুলোর অ্যাক্সেস ডিনি করুন। আপনি সেটির ভিতরে একটি .htaccess ফাইল তৈরি করে এটি করতে পারেন। এই ফাইলে নিচের কোড যোগ করুন:
Order Deny,AllowDeny from allAllow from xx.xx.xx.xx
xx.xx.xx.xx আপনার IP অড্রেস দিয়ে রিপ্লেস করুন। আরও IP যোগ করতে "Allow from …" লাইনটি ভিন্ন IP দিয়ে রিপিট করুন। এই কোড লাইনগুলো সেই নির্দিষ্ট ফোল্ডারগুলোর অনিচ্ছাকৃত অ্যাক্সেস ব্লক করে।
আপনার সাইটের ব্যাকআপ নিন
আপনার Magento স্টোর পরিষ্কার করা শুরু করার আগে, প্রথমে একটি ব্যাকআপ নিন। এই ব্যাকআপে কোর ফাইল এবং ডাটাবেস দুটোই থাকতে হবে। আপনার স্টোরের ফাংশনিং এবং চেহারা নির্ধারণকারী যেকোনো অতিরিক্ত ফাইল থাকলে, সেগুলোও ব্যাকআপে অন্তর্ভুক্ত করুন। স্পষ্ট করতে, কোর, এক্সটেনশন এবং ডাটাবেসের ব্যাকআপ নিন।
হ্যাক কনফার্ম করুন
একটি টুল ব্যবহার করে
ব্যাকআপ নেওয়ার পর, আপনার স্টোর স্ক্যান করা শুরু করুন। এখন দশকলে ফ্রি টুল উপলব্ধ যারা চেক করে আপনার ওয়েবসাইট ইনফেক্টেড হয়েছে কিনা। VirusTotal হলো সবচেয়ে জনপ্রিয় টুল।
Google Search Console চেক করে
একটি টুল ছাড়াও, সার্চ ইঞ্জিনের সিকিউরিটি রিপোর্টও সাহায্য করতে পারে। আপনার ওয়েবমাস্টার (Google-এর ক্ষেত্রে Google Search Console) এ লগইন করে সিকিউরিটি রিপোর্ট চেক করুন। নিচের সিম্পল ধাপগুলো ফলো করুন এবং জানুন আপনার ওয়েবসাইট ইনফেক্টেড কিনা:
- আপনার Google Search Console (ওয়েবমাস্টার টুল) এ লগইন করুন
- 'Security' ট্যাবে যান
- কোনো ফ্ল্যাগিং আছে কিনা চেক করুন। সাধারণত, একটি হ্যাক করা ওয়েবসাইট সার্চ ইঞ্জিন দ্বারা Почন্দম langsung ফ্ল্যাগ করা হয়। আপনি একটি রিপোর্ট দেখবেন যা ইনফেকশনের টাইপ এবং সঠিক ফাইলগুলো যেগুলো ইনফেক্টেড সেগুলো ডিটেইল করবে।
এখন আপনি জানেন যে সত্যিই একটি ইনফেকশন আছে। এখন সঠিক مكانه সেটি খুঁজে বের করার পালা। মনে রাখবেন Magento হ্যাক রিমUভাল প্রসেসের সবচেয়ে বড় অংশ স্ক্যানিং-এ যায়। তাই আমরা এখন কোর ফাইল, এক্সটেনশন ফাইল, মডিউল ফাইল, ডাটাবেস ইত্যাদিতে ইনফেকশন খুঁজব।
কোর ফাইল বিশ্লেষণ
হ্যাকাররা আপনার ডাটাবেস এবং কোর ফাইলে কোড ইনজেক্ট করে আপনার Magento ওয়েবসাইট আক্রান্ত করতে পারে। তাই এই ফাইলগুলোর সাম্প্রতিক অজানা মডিফিকেশন চেক করতে হবে। এটি করার জন্য আপনি একটি কমান্ড চালাতে পারেন বা একটি ডিফ চেকিং টুল ব্যবহার করতে পারেন। তবে, আমি আপনার সুবিধার্থে দুটি মেথডই এখানে লিস্ট করছি:
SSH কমান্ড লাইন চালিয়ে:
কমান্ড লাইন কাজ করার জন্য, আপনাকে প্রথমে আপনার Magento স্টোরের একটি ক্লিন এবং অথেন্টিক ভার্সন ডাউনলোড করতে হবে। আপনি সহজে Magento অফিসিয়াল সাইট বা GitHub থেকে ডাউনলোড করতে পারেন। নিচের কমান্ডগুলো এই দুটি কপি যাচাই করবে কোনো অনোমালির জন্য।
$ mkdir magento-2.2.5 $ cd magento-2.2.5 $ wget https://github.com/magento/magento2/archive/2.2.5.tar.gz $ tar -zxvf 2.2.5.tar.gz $ diff -r 2.2.5 ./public_htmlনোট: এখানে Magento 2.2.5 ব্যবহার করা হয়েছে ক্লিন ফাইল হিসেবে এবং আপনার বর্তমান ইনস্টলেশন public_html ফোল্ডার দ্বারা নির্দেশিত।
Diff কমান্ড লাইন চালিয়ে:
সাম্প্রতিক মডিফাইড ফাইলগুলো হ্যাক কেসে সবসময় সন্দেহজনক। Diff কমান্ড একটি ফাইলে একটি সেট টাইম পিরিয়ডের সব মডিফিকেশন উন্মোচন করে। উদাহরণস্বরূপ, এই কেসে আমরা পিরিয়ড ১০ দিন সেট করেছি (mtime -15 দেখুন)।
কমান্ড চালানোর পদ্ধতি:
- আপনার Magento ওয়েব সার্ভারে লগইন করুন।
- SSH দিয়ে অ্যাক্সেস করার সময় নিচের কমান্ড চালান। এটি গত ১০ দিনের সকল মডিফিকেশন লিস্ট করবে।
$ find ./ -type f -mtime -10 - SFTP দিয়ে অ্যাক্সেস করার সময়, সার্ভারের সকল ফাইলের লাস্ট মডিফিকেশন ডেট কলাম চেক করুন।
এইভাবে আপনি গত ১০ দিনের সকল মডিফিকেশন পাবেন। এরপর, আপনি ম্যানুয়ালি মডিফিকেশনগুলো ব্রাউজ করতে পারেন।
ইউজার লগ পরীক্ষা
এরপর, আপনার ওয়েবসাইটের ইউজাররা চেক করুন। কখনো কখনো হ্যাকাররা আপনার ওয়েবসাইটে অননুমোদিত অ্যাক্সেস পায়। এবং, তারা নিজেদের ইউজার হিসেবে যোগ করে। তাই আপনার ইউজার অ্যাকাউন্ট অডিট করা জরুরি। অ্যাডমিন টেবিলে রোগ ইউজার খুঁজে বের করুন এবং সেগুলো ডিলিট করুন। এই অ্যাকাউন্টগুলো ডিলিট করলে আপনার সাইটের ক্ষতি পরিমাপ করতে সাহায্য করবে।
ইউজার লগ অডিট করার জন্য:
- আপনার অ্যাডমিন প্যানেলে লগইন করুন
- System> Permissions> All Users-এ যান
- এই লিস্টকে 주의깊ে দেখুন
ম্যালওয়্যার খুঁজুন (Hunt for Malware)
SQL ইনজেকশন কেসে, আক্রমণকারী প্রায়শই কোডকে মানবদৃষ্টিতে অপঠনীয় ফরম্যাটে লুকিয়ে রাখে। এবং, Base64 ফরম্যাট আক্রমণকারীদের জন্য খুব সুবিধাজনক। আপনার ফাইলগুলিতে base64 কোড খুঁজে বের করতে নিচের কমান্ড চালান:
find . -name "*.php" -exec grep "base64"'{}'; -print &> hiddencode.txtএই কমান্ড base64 এনকোডেড কোডের লাইনগুলো খুঁজে বের করে। এবং সেগুলো hiddencode.txt-র ভিতরে রাখে। আপনি অনলাইন টুলস ব্যবহার করে এটিকে ডিকোড করতে পারেন আরও গভীর বিশ্লেষণের জন্য।
তবে, স্প্যাম আক্রমণের কেসে, phpMyAdmin-এর মতো টুলস কাজে লাগতে পারে। Magento স্প্যাম আক্রমণে প্রতিটি হ্যাক করা Magento পেজে গিবারিশ ইনজেক্ট করা হয়। যেন না বলা, এটি খুঁজে বের করা এবং অপসারণ করা যথেষ্ট কঠিন। তাই আমরা phpMyAdmin ব্যবহার করার পরামর্শ দিই একসাথে একাধিক পেজে ম্যালিশাস কোড খুঁজে বের করতে।
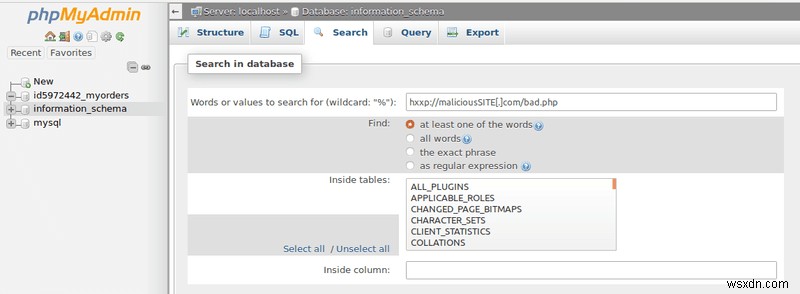
Magento সিকিউরিটি: ফাইল রিস্টোরেশন
ম্যালিশাস কোড উন্মোচন হলে, হ্যাক করা Magento পেজগুলোর থেকে সেটি মুছে ফেলুন। আপনি যদি কোনো কোডের বিষয়ে নিশ্চিত নন, তবে সেটি কমেন্ট আউট করুন এবং এক্সপার্টদের সাথে যোগাযোগ করুন। ব্যাকআপ থেকে পেজগুলো রিস্টোর করুন। যদি ব্যাকআপ না থাকে, তবে একটি ফ্রেশ কপি ব্যবহার করুন।
Magento হ্যাক প্রতিরোধ
আপডেট ও ব্যাকআপ
Magento 2-এ মাইগ্রেট করুন। Magento টিম প্রতিটি নতুন আপডেটে ক্রিটিক্যাল ফ্লস প্যাচ করে। এটিকে চেঞ্জলগ দিয়ে যাচাই করা যায়। এছাড়া, ডিক্লেয়ার না করা এক্সটেনশন ব্যবহার এড়িয়ে চলুন কারণ সেগুলো বাগি কোড ধারণ করতে পারে। আপনার সাইটের একটি কপি তৈরি করতে ভুলবেন না। আক্রমণের পর সাইট রিস্টোর করতে এটি কাজে লাগতে পারে। আপডেট ও ব্যাকআপ Magento স্টোর সুরক্ষিত করার সবচেয়ে সস্তা এবং কার্যকর পদ্ধতি।
সম্পূর্ণ Magento সিকিউরিটি গাইড (ভিডিও, এক্সটেনশন, কোড এবং ইনফোগ্রাফিক্স) (হ্যাক রিস্ক ৯০% কমানো)
সিকিউরিটি অডিট
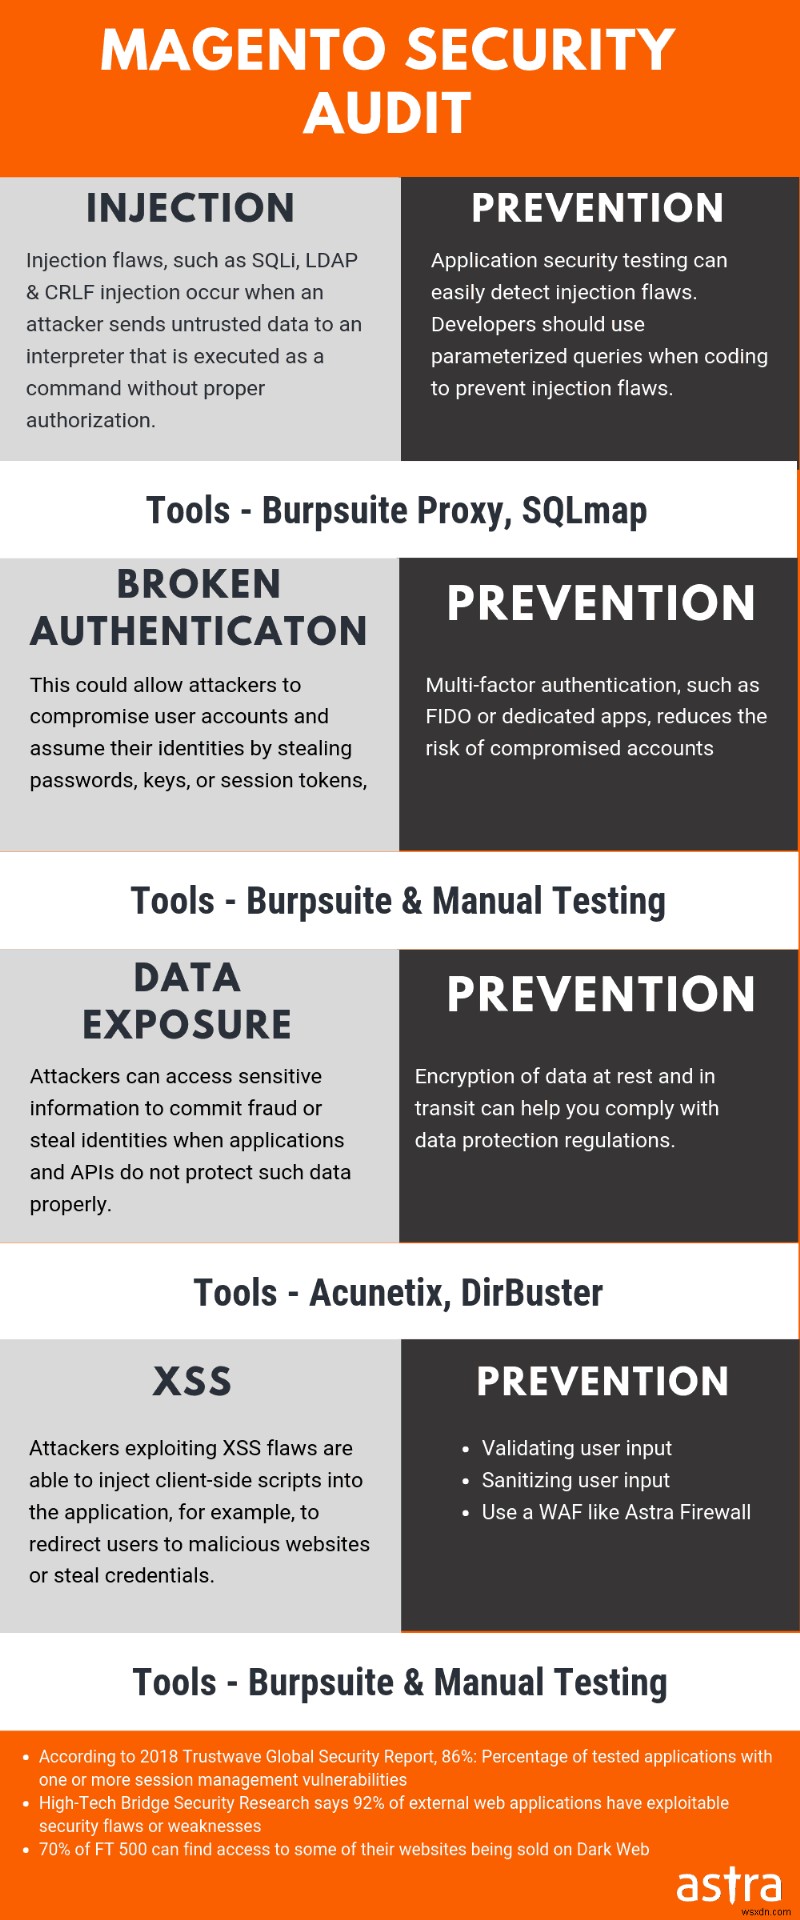
সিকিউরিটি অডিট Magento স্টোরকে আক্রমণ থেকে রক্ষা করতে পারে। প্রতিটি Magento ইউজার সিকিউরিটি এক্সপার্ট নয়। তাই Astra-এর মতো অনলাইন সার্ভিস ব্যবহার করুন। এর পাশাপাশি, Astra-এর সিকিউরিটি অডিট এবং পেন টেস্টিং স্টোরে উপস্থিত গুরুতর হুমকি খুঁজে বের করতে পারে। এই ভালনারেবিলিটিগুলো আক্রমণকারী এক্সপ্লয়েট করার আগেই ফিক্স করা যাবে!
Astra: Magento ম্যালওয়্যার স্ক্যানার এবং Magento ফায়ারওয়াল প্লাগইন
Magento ই-কমার্স সলিউশনে প্রতিমাসে নতুন ভালনারেবিলিটি আবিষ্কৃত হয়। যদিও আপনি মাত্র ৯ ডলার মাসিক খরচে আপনার স্টোরকে ফ্রড ও ম্যালওয়্যার থেকে রক্ষা করতে পারেন। আপনার স্টোরের জন্য একটি ব্যাবহারযোগ্য ফায়ারওয়াল কিনুন। Astra একটি রেডি-টু-ডিপ্লয় ক্লাউড সলিউশন। এতে রিসোর্স-হেভি অ্যান্টিভাইরাস সলিউশন ছাড়া আপনার স্টোর রক্ষা করা যায়। বরং, সাধারণ ইউজাররা একটি সিম্পল ড্যাশবোর্ড দিয়ে Astra কমফোর্টেবলি ব্যবহার করতে পারে। Magento ফায়ারওয়াল প্লাগইন ইনস্টল করা খুব সহজ এবং আপনি যদি এখনও বুঝতে না পারেন, Astra ইঞ্জিনিয়াররা আপনাকে কভার করেছে। Astra Security ফায়ারওয়াল আপনার জন্য সঠিক চয়ন খুব রোবাস্ট এবং স্কেলেবল হওয়ার কারণে।
একটি হ্যাক করা Magento স্টোর পরিষ্কার ও রিস্টোর করা কখনো কখনো বিভ্রান্তিকর এবং শ্রমসাধ্য। এই সকল সমস্যার সমাধান হলো Astra-এর মতো অটোমেটেড টুল। Astra Magento ম্যালওয়্যার স্ক্যানার মিনিটের মধ্যে হ্যাক করা সাইট থেকে একাধিক ম্যালওয়্যার সিগনেচার সনাক্ত ও অপসারণ করতে পারে। এছাড়া, ফাইলগুলোর চিন্তা করবেন না, Astra সেগুলো ফিক্স করে দেবে।
এখনই Astra ডেমো ট্রাই করুন!
