

আপনার Magento স্টোর কীভাবে সুরক্ষিত করবেন
আজকাল সকল ওয়েবসাইট গভীর রিস্কের সম্মুখীন। কিন্তু, ই-কমার্স ইন্ডাস্ট্রিই অনলাইনে সবচেয়ে বেশি রিস্ক মুখোমুখি। এবং, Magento ই-কমার্স স্পেসের লিডার হওয়ায়, হ্যাকারদের সবচেয়ে প্রিয় টার্গেট।
তবে, আপনি Magento নিরাপত্তা সেরা অনুশীলনগুলোর একটি সেট ফলো করে এই রিস্কগুলো সিস্টেমেটিক্যালি কমানো পারেন। এই সম্পূর্ণ এবং ব্যাপক গাইডে, আমি Magento হার্ডেন করার জন্য প্রাইমেটিভ একশনেবল মেজারগুলো লিস্ট করেছি।
আপনি এই গাইডটি সম্পূর্ণ পড়ে এবং সর্বোচ্চ প্রায়োরিটি দিয়ে ফলো করলে, আপনি আপনার ওয়েবসাইটের ভালনরেবিলিটি কমানো নিশ্চিত হতে পারেন।
নিচের URLগুলো ব্রাউজ করুন আপনি যদি খুঁজছেন:
- Magento হ্যাক রিমুভাল গাইড
- Astra-এর Magento সিকিউরিটি এক্সটেনশন
- Magento সিকিউরিটি চেকলিস্ট
Magento CMS বর্তমানে বিশ্বব্যাপী সকল ই-কমার্স সাইটের ২৫% চালাচ্ছে। স্পষ্টত, এটি ই-কমার্সের জন্য সবচেয়ে প্রশংসিত CMS-এ একটি। এর সাথে, এটি পারসোনাল এবং ফাইন্যানশিয়াল ডেটার সমুদ্রও সংরক্ষণ করে, যা হ্যাকারদের চোখে এটিকে আরও আকর্ষণীয় করে তোলে। নিচের Magento হ্যাকিং পরিসংখ্যান এই বিষয়টিকে সমর্থন করে।
Magento হ্যাকিং পরিসংখ্যান
- Magento চালাচ্ছে ইন্টারনেটের ১.২%।
- এবং, সকল ই-কমার্স সাইটের ১২%।
- শুদ্ধ সংখ্যায়, ২৫০,০০০ সক্রিয় সাইট Magento ব্যবহার করছে।
- তবে, এই সাইটগুলোর মাত্র ১১,০০০টি Magento 2-এ চলে, অর্থাৎ সকল Magento ওয়েবসাইটের প্রায় ৪৪%।
WordPress-এর পর Magento সবচেয়ে বেশি হ্যাক হওয়া CMS। Magento CMS-এর CVE ডিটেইলস দেখায় XSS Magento-র জন্য সবচেয়ে বড় হুমকি। Magento-র অন্যান্য হুমকিগুলো হলো কোড এক্সিকিউশন, SQL ইনজেকশন, ডিরেক্টরি ট্রাভারসাল, Magento স্টোরে রিডাইরেকশন, CSRF, ইত্যাদি। নিচের চার্টটি বিষয়টি আরও ভালো বুঝাতে সাহায্য করবে।
Chart by Visualizer
এছাড়াও, Magento কার্ড স্কিমিং এবং ক্রেডিট কার্ড হ্যাক কয়েকটি উদাহরণ যে কীভাবে কম্প্রোমাইজড ডেটা Magento-এ ঘটে। 더불어, Magecart আক্রমণMagento-এ আজ পর্যন্ত সবচেয়ে পenciar আক্রমণ। এই আক্রমণের ফলাফলে, কাস্টমাররা আইডেন্টিটি থেফট, ডেটা থেফট, ফালস ট্রানজ্যাকশন ইত্যাদি মুখোমুখি হন। আরও ডিটেইলড হ্যাকিং ডেটা আপনার পাঠনার জন্য।
Magento ১ এবং Magento ২ স্টোর সুরক্ষিত করার শীর্ষ ১৬ টি ধাপ
আপনার ওয়েবসাইট সুরক্ষিত এবং মেইনটেইন করা এই বর্ধমান সাইবার ক্রাইমের যুগে অত্যন্ত গুরুত্বপূর্ণ, আরও বেশি যখন ই-কমার্সের কথা। Magento বা যেকোনো ই-কমার্স-এ আক্রমণের ফলাফল বেশি মানুষের ওপর পড়ে। solchen কেসে, সাধারন মানুষ এবং তাদের ডেটা দाँव পেচে। বিল গেটস, ই-কমার্স সাইটের জন্য যথার্থভাবে চিন্তা ব্যক্ত করেছেন,
সব কিছু এক জিনিসের ওপর নির্ভর করে: আপনার ওয়েবসাইট সুরক্ষিত করা যাতে মানুষ কাফি কনফিডেন্ট ফিল করে তাদের কার্ড সরাসরি সোয়াইপ করতে এবং ফলাফল ভোগ না করতে। ওয়েবসাইট মালিকদের দিক থেকে, Magento নিরাপত্তা যাচাই করার জন্য কঠোর এবং শীতল পেনাল্টি আছে।
তবে, আপনি নিচের সিকিউরিটি মেজারগুলো এই গাইডে বর্ণিত অনুযায়ী ফলো করে স্তূপ থেকে বাঁচতে পারেন। সত্যিকারের কথা, আপনি যদি এই মেজারগুলো সতর্কতার সাথে ইমপ্লিমেন্ট করেন, আপনি রিস্ক কমাতে পারেন সর্বোচ্চ।

সম্পর্কিত গাইড – ই-কমার্স নিরাপত্তা
১. PCI-DSS (Payment Card Industry – Data Security Standard)
যেহেতু ই-কমার্স সাইটগুলো কাস্টমারদের সংবেদনশীল পেমেন্ট ডেটা হ্যান্ডেল করে, এতে অবিচল মনিটরিং দরকার। তাই, PCI (Payment Card Industry), প্রধান ক্রেডিট কার্ড কোম্পানিগুলোর একটি অ্যাসোসিয়েশন, এই সাইটগুলোর Magento স্টোর নিরাপত্তা নিশ্চিত করে।
একজন ওয়েব বিজনেস মালিক হিসেবে, কাস্টমারদের গ্যারান্টিড সিকিউর পেমেন্ট নিশ্চিত করা সর্বোচ্চ গুরুত্বপূর্ণ। তাই, PCI-DSS আপেক্ষা করে সকল Magento ওয়েবসাইট স্ট্যান্ডার্ড এবং সিকিউর ক্রেডিট কার্ড হ্যান্ডেলিং ব্যবহার করুক। অনাযবস্তির কেসে, বড় জরিমানা এবং কঠোর শাস্তি লাগতে পারে।
PCI কমপ্লায়েন্সে কী কী থাকে?
PCI কমপ্লায়েন্সের নিচে সিকিউরিটি রিকোয়ারমেন্টগুলো পলিসি এবং প্রসিডিউর, সফটওয়্যার ডিজাইন এবং নেটওয়ার্ক আর্কিটেকচার অন্তর্ভুক্ত করে। সহজ ভাষায়
- সুরক্ষিত নেটওয়ার্ক এবং সিস্টেম বিল্ড এবং মেইনটেইন করুন
শর্ত ১: কার্ডহোল্ডার ডেটা রক্ষা করতে ফায়ারওয়াল কনফিগারেশন ইনস্টল এবং মেইনটেইন করুন।
শর্ত ২: ভেন্ডর-সাপ্লাইড ডিফল্ট মান সিস্টেম পাসওয়ার্ড এবং অন্যান্য সিকিউরিটি সেটিংসের জন্য ব্যবহার করবেন না।
- কার্ডহোল্ডার ডেটা রক্ষা করুন
রিকোয়ারমেন্ট ৩: সংরক্ষিত কার্ডহোল্ডার ডেটা রক্ষা করুন।
রিকোয়ারমেন্ট ৪: পাবলিক ওপেন নেটওয়ার্কে কার্ডহোল্ডার ডেটা ট্রান্সমিশন এনক্রিপ্ট করুন। - ভালনরেবিলিটি ম্যানেজমেন্ট প্রোগ্রাম মেইনটেইন করুন
শর্ত ৫: সকল সিস্টেমকে ম্যালওয়্যার থেকে রক্ষা করুন এবং নিয়মিত অ্যান্টিভাইরাস সফটওয়্যার বা প্রোগ্রাম আপডেট করুন।
শর্ত ৬: সিকিউর সিস্টেম এবং অ্যাপ্লিকেশন ডেভেলপ এবং মেইনটেইন করুন - স্ট্রিক্ট এক্সেস কন্ট্রোল মেজার ইমপ্লিমেন্ট করুন
রিকোয়ারমেন্ট ৭: বিজনেস 니ড অনুযায়ী কার্ডহোল্ডার ডেটা অ্যাক্সেস রেস্ট্রিক্ট করুন। রিকোয়ারমেন্ট ৮: সিস্টেম কম্পোনেন্টে অ্যাক্সেস আইডেন্টিফাই এবং অথেন্টিকেট করুন,
রিকোয়ারমেন্ট ৯: কার্ডহোল্ডার ডেটায় ফিজিক্যাল অ্যাক্সেস রেস্ট্রিক্ট করুন, - নেটওয়ার্ক নিয়মিত মনিটর এবং টেস্ট করুন
রিকোয়ারমেন্ট ১০: নেটওয়ার্ক রিসোর্স এবং কার্ডহোল্ডার ডেটার সকল অ্যাক্সেস ট্র্যাক এবং মনিটর করুন।
রিকোয়ারমেন্ট ১১: সিস্টেম এবং প্রসেস সিকিউরিটি নিয়মিত টেস্ট করুন, - ইনফরমেশন সিকিউরিটি পলিসি মেইনটেইন করুন
রিকোয়ারমেন্ট ১২: সকল কর্মীদের জন্য ইনফরমেশন সিকিউরিটি নিয়ে একটি পলিসি মেইনটেইন করুন,
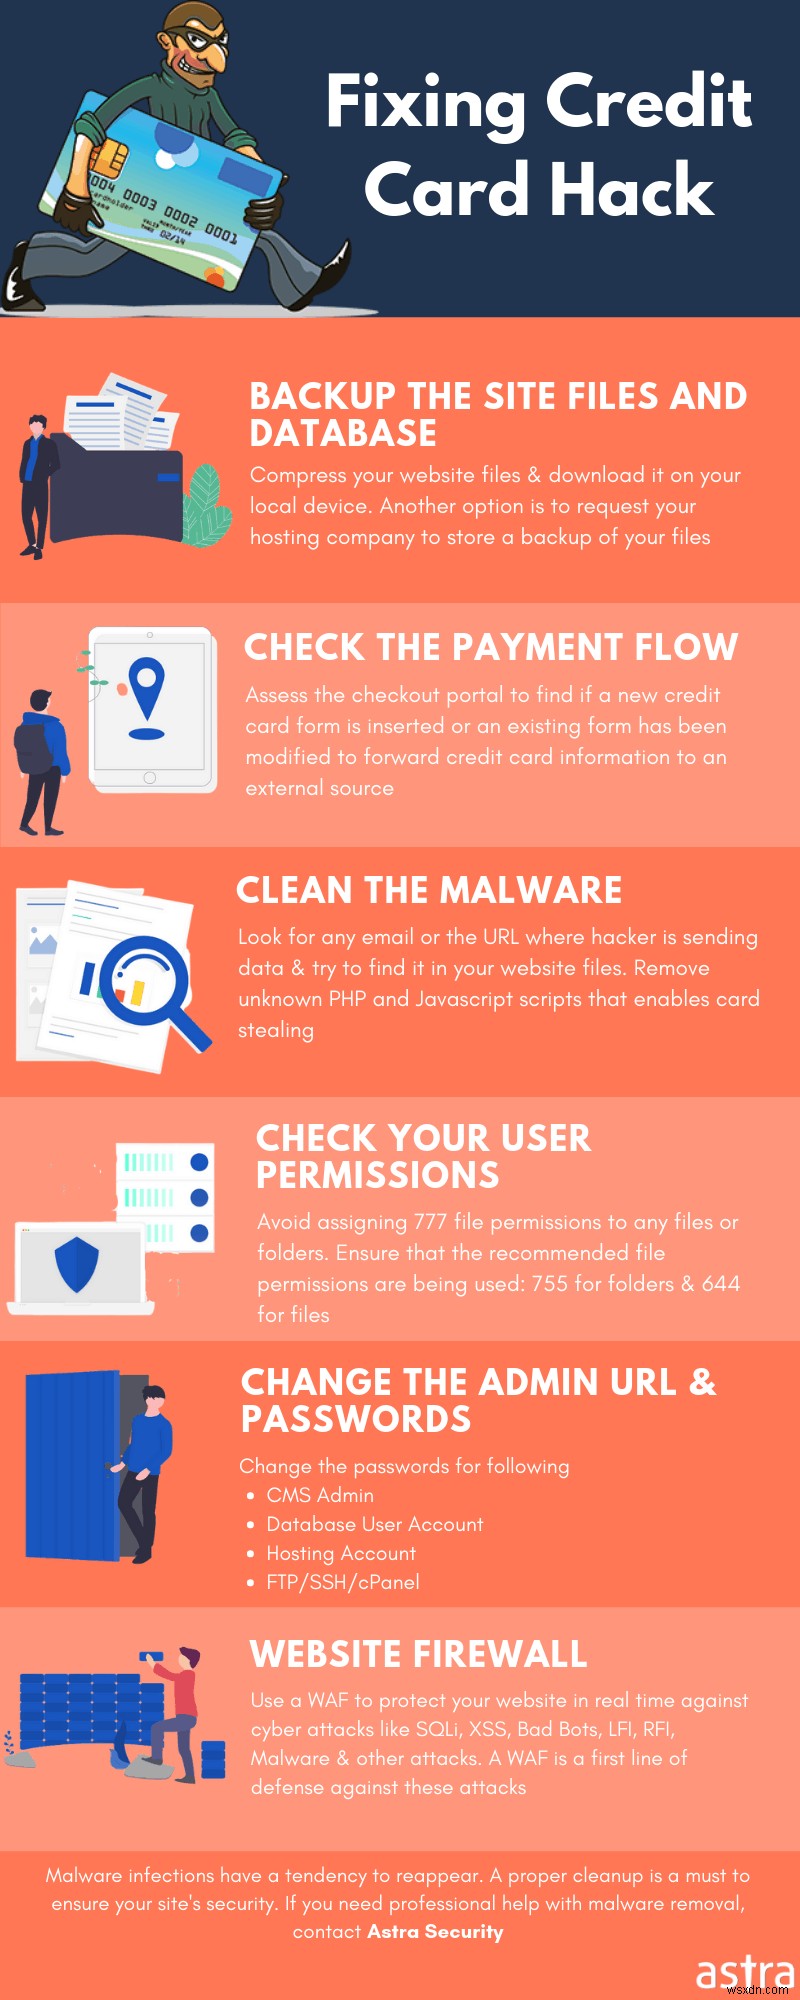
PCI-SSC দ্বারা নির্ধারিত গাইডলাইন মানা করলে আপনার স্টোরে ক্রেডিট কার্ড হ্যাকিংের দরজা খুলে যেতে পারে।
২. Magento Store-এর জন্য অ্যাডমিন ইউজারনেম পরিবর্তন করুন
আপনার সাইটের PCI কমপ্লায়েন্স নিশ্চিত করার পর, ডিফল্ট অ্যাডমিন ইউজারনেম পরিবর্তন করুন। সadetাধিক জানালো জিনিসগুলো ইউজারনেম হিসেবে ব্যবহার না করুন। উদাহরণস্বরূপ, "admin" শব্দ, আপনার নিজের নাম, আপনার ওয়েবসাইটের নাম - হ্যাকারের জন্য খুব সহজ অনুমান করা যায় এবং তাই বিপজ্জনক। একটি নতুন ইনস্টল করা Magento ওয়েবসাইটে প্রজেক্ট মালিকের ইমেইল ঠিকানা ইউজারনেম হিসেবে থাকে। প্রজেক্ট মালিকের হার্ডকোডেড ডিফল্ট ইমেইল ঠিকানা নিচের মত পরিবর্তন করুন:
- আপনার Magento অ্যাডমিন প্যানেল-এ লগইন করুন
- System >> My account-এ যান
- "Username" ফিল্ডে নতুন ইউনিক ইউজারনেম লিখুন।
- "Save Account"-এ ক্লিক করুন।
৩. Magento-এ অ্যাডমিন URL পরিবর্তন করুন
প্রায় সকল ওয়েবসাইটের তাদের অ্যাডমিন পেজের জন্য /admin ডিফল্ট URL থাকে। Magento-এ এই ডিফল্ট অ্যাডমিন URL পরিবর্তন না করা একটি সিরিয়াস ভালনরেবিলিটি সৃষ্টি করে। অন্যদিকে, ডিফল্ট URL পরিবর্তন করলে আপনার ওয়েবসাইটের অ্যাডমিন পেজ লুকিয়ে থাকবে, Magento নিরাপত্তা বাড়াবে। 더불어, আমরা "admin" বা "backend" বা অন্য যেকোনো সহজে অনুমানযোগ্য টার্ম ছাড়া অন্য কিছু বেছে নেওয়ার সুপারিশ দিচ্ছি।
আপনি নিচের কিছু ধাপ ফলো করে ডিফল্ট অ্যাডমিন URL পরিবর্তন করতে পারেন:
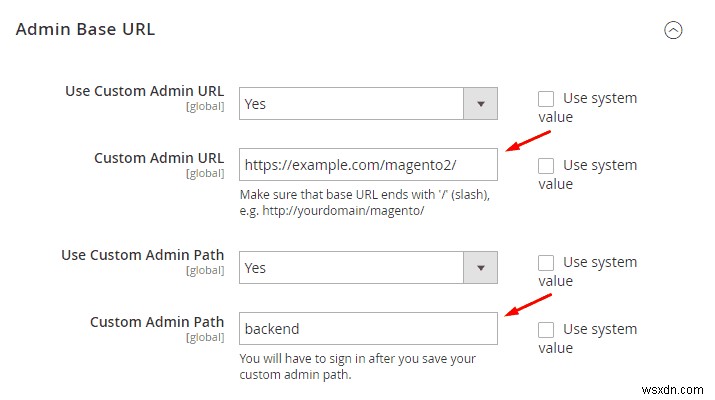
- অ্যাডমিন প্যানেলে, System > Configuration সিলেক্ট করুন।
- বামপাশের কলামে Admin সিলেক্ট করুন।
- Admin Base URL section-এ যান, এবং করুন:
ক) Use Custom Admin URL-কে "Yes"-এ সেট করুন। তারপর কাস্টম অ্যাডমিন URL এই ফরম্যাটে দিন:https://yourdomain.com/magento/
খ) Custom Admin Path-কে "Yes"-এ সেট করুন। তারপর কাস্টম অ্যাডমিন পথের নাম দিন। এমন কিছু বেছে নিন যা আক্রমণকারীদের সহজে অনুমান করা যাবে না। - অবশেষে, Save Config চাপুন এবং নতুন তৈরি URL দিয়ে লগইন করুন।
৪. Magento লগইনের জন্য টু-স্টেপ ভেরিফিকেশন ব্যবহার করুন
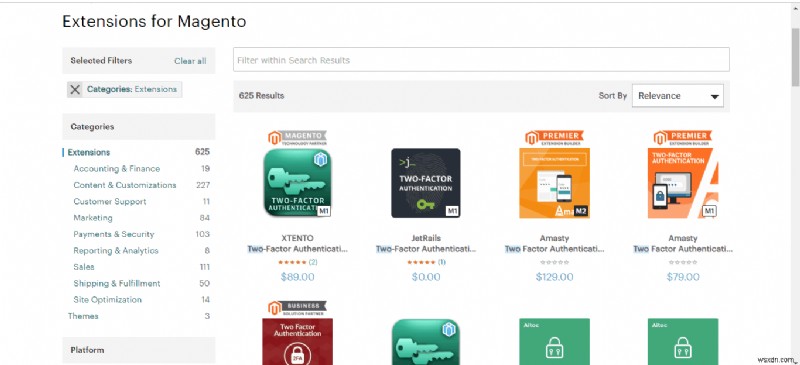
টু-স্টেপ ভেরিফিকেশন আপনার Magento পাসওয়ার্ড-রিলেটেড সিকিউরিটি রিস্ক ড্রাস্টিক্যালি কমায়। এমনকি যদি একজন হ্যাকার চুরি করা ক্রেডেনশিয়াল পায়, সে আপনার অ্যাডমিন প্যানেলে লগইন করতে পারবে না এক্সট্রা সিকিউরিটির কারণে। 더불어, টু-ফ্যাক্টর অথেন্টিকেশন ব্রুট ফোর্স ও প্রতিরোধ করে। আপনি আপনার লগইন পেজের জন্য TFA ইনস্টল ও করতে পারেন অথেনটিক ইউজার অ্যাকাউন্ট অ্যাক্সেসের জন্য।
অনেক এক্সটেনশন টু-স্টেপ ভেরিফিকেশনের ইউটিলিটি দেয়, রেটিং অনুযায়ী সেরা টি বেছে নিন।
৫. Magento-এ IP হোয়াইটলিস্ট এবং .htaccess ব্যবহার করুন
পরবর্তী ধাপ হলো IP হোয়াইটলিস্ট এবং .htaccess। শুধু নির্বাচিত IP অ্যাড্রেসগুলোর মাধ্যমে Magento অ্যাডমিন প্যানেল অ্যাক্সেস দেয়া একটি স্মার্ট উপায় আপনার সাইট সুরক্ষিত করার। তাই, IP হোয়াইটলিস্ট এবং .htaccess পাসওয়ার্ড প্রোটেকশন ব্যবহার করুন যেকোনো ডেভেলপমেন্ট, স্টেজিং বা টেস্টিং সিস্টেমে অ্যাক্সেস ব্লক করার জন্য। যেহেতু এগুলো খুব সংবেদনশীল সিস্টেম এবং যেকোনো কম্প্রোমাইজ ভয়াবহ ডেটা লিক বা ব্রুট ফোর্স আক্রমণের দিকে নিয়ে যাবে।
এখানে আপনি কীভাবে আপনার .htaccess ফাইল মডিফাই করতে পারেন কিছু URL হিডেন আক্রমণকারীদের থেকে রক্ষা করার জন্য
ক) সিঙ্গেল-স্টোর ভিউ Magento ইনস্টলেশনের জন্য
খ) সাবডিরেক্টরিতে একটি স্টোর ভিউয়ের জন্য
যদি Magneto একটি সাবডিরেক্টরিতে বা একটি ভার্চুয়াল সাবডিরেক্টরি হিসেবে মেন ডোমেইন নেমের অধীন ইনস্টল করা থাকে,
যেমন. https://www.getastra.com/features/
যেমন. https://www.getastra.com/en/
যেমন. https://www.getastra.fr/
IP অ্যাড্রেস হোয়াইটলিস্ট করার আরেকটি সহজ উপায় হলো Ultimate GeoIP Lockdown-এর মতো এক্সটেনশন ব্যবহার করা যা স্পেসিফিক IP অ্যাড্রেসের স্টোর অ্যাক্সেস দেয়। এই এক্সটেনশন দিয়ে আপনি অনাকাঙ্ক্ষিত দেশ, অঞ্চল এবং IP অ্যাড্রেস থেকে ট্রাফিক সহজে ব্লক করতে পারেন। 더불어, আপনি পুরো স্টোর, স্পেসিফিক প্রোডাক্ট এবং ওয়েব পেজে অ্যাক্সেস ব্লক ও করতে পারেন।
৬. স্ট্রং পাসওয়ার্ড ব্যবহার করুন
আপনি যদি এখনও সহজে অনুমানযোগ্য পাসওয়ার্ড ব্যবহার করছেন, দয়া করে পুনর্বিচার করুন। স্ট্রং পাসওয়ার্ড ব্যবহার করা আপনাকে সাহায্য করে:
- আপনার ব্যক্তিগত তথ্য রক্ষা করতে
- আপনার ইমেইল, ফাইল এবং অন্যান্য কন্টেন্ট রক্ষা করতে
- কারো আপনার অ্যাকাউন্টে অ্যাক্সেস করা থেকে রোধ করতে
একটি স্ট্রং পাসওয়ার্ড ব্রুট ফোর্স আক্রমণের মত সংকটে দাঁড়ায়। এখন, স্ট্রং পাসওয়ার্ড কী এবং কী নয়? অক্ষর, সংখ্যা এবং সিম্বলের কোর্মবিনেশন পাসওয়ার্ড হিসেবে সেটিকে স্ট্রং করে। যেহেতু পাসওয়ার্ড কেস-সেনসিটিভ, বড় এবং ছোট হাতের অক্ষর ব্যবহার করলে আরও স্ট্রং হয়। পাসওয়ার্ডের আইডিয়াল দৈর্ঘ্য ৮ থেকে ১৪ ক্যারেক্টার এর মাঝপথ। অন্যদিকে, একটি வিক পাসওয়ার্ড হলো সহজে অনুমানযোগ্য শব্দ, বাক্যাংশ এবং কোম্বিনেশন। উদাহরণস্বরূপ, password, 12345678, 9874561, ইত্যাদি দুর্বল পাসওয়ার্ড হিসেবে শ্রেণীবদ্ধ।
আপনি নিজে পাসওয়ার্ড তৈরি করতে পারেন বা অনলাইন পাসওয়ার্ড জেনারেটর ব্যবহার করতে পারেন। আপনি যদি নিজে পাসওয়ার্ড তৈরি করার পরিকল্পনা করেন, আমরা এই গাইড চেক করার সাজেশন দিচ্ছি - "কীভাবে সেফ এবং সিকিউর পাসওয়ার্ড তৈরি করবেন।"
এখানে একটি উদাহরণ কীভাবে একটি সিম্পল পাসওয়ার্ডকে স্ট্রং পাসওয়ার্ডে রূপান্তর করবেন:
অক্ষরগুলোকে সংখ্যা এবং সিম্বলে রিপ্লেস করুন উদাহরণ: "Spooky Halloween" হয়ে যায় "sPo0kyH @ ll0w3En"
৭. Magento Admin-এ লগইন অটেমপ্ট লিমিট করুন
আপনার অ্যাডমিন প্যানেলকে আক্রমণকারীদের থেকে লক করার আরেকটি সিকিউর উপায় হলো আনসাক্সেসফুল লগইন অটেমপ্টের সংখ্যা লিমিট করা। আপনি পাসওয়ার্ড রিসেট রিকোয়েস্টের সর্বোচ্চ সংখ্যাও লিমিট করতে পারেন। এটি আপনার ওয়েবসাইটকে অনঅথেনটিকেটেড লগইন অটেমপ্ট থেকে রক্ষা করবে।
আপনার সাইট কনফিগার করতে, নিচের ধাপগুলো ফলো করুন:
Magento 1.x-এর জন্য:
- আপনার অ্যাডমিন প্যানেলে লগইন করুন।
- System-এ যান।
- তারপর Configuration-এ যান।
- Advanced> Admin-এ ক্লিক করুন।
- Security অপশন এক্সপ্যান্ড করুন। এবং রেসপেক্টিভ সেটিংস মডিফাই করুন
Magento 2.x-এর জন্য:
- আপনার অ্যাডমিন প্যানেলে লগইন করুন।
- Stores> Settings-এ যান
- তারপর Configuration-এ যান।
- Advanced> Admin-এ ক্লিক করুন।
- Security অপশন এক্সপ্যান্ড করুন। এবং রেসপেক্টিভ সেটিংস মডিফাই করুন
সম্পর্কিত ব্লগ – Magento লগইন প্রোটেকশন
৮. Magento লগইন এবং ফর্মে Captcha সক্রিয় করুন
CAPTCHA হলো Completely Automated Public Turing test to tell Computers and Humans Apart-এর সংক্ষিপ্ত রূপ। এটি নিখুঁতভাবে স্ব-ব্যাখ্যাত। তাই, CAPTCHA আপনার Magento অ্যাডমিন প্যানেলে বট আক্রমণ প্রতিরোধ করার সেরা बेट। আপনি নিচের সিম্পল ধাপগুলো ফলো করে আপনার সাইটে CAPTCHA সক্রিয় করতে পারেন:
Magento 1.x-এর জন্য:
- System-এ যান
- Configuration-এ ক্লিক করুন
- বামপাশের প্যানেলে Advanced >> Admin-এ যান
- CAPTCHA সেকশন এক্সপ্যান্ড করুন; "Yes" সিলেক্ট করুন CAPTCHA এনাবল করার জন্য।
Magento 2.x-এর জন্য:
Stores> Settings> Configuration> Advanced> Admin> CAPTCHA-এ যান
- Stores >> Settings-এ যান
- Configuration-এ ক্লিক করুন
- বামপাশের প্যানেলে Advanced >> Admin-এ যান
CAPTCHA সেকশন এক্সপ্যান্ড করুন; "Yes" সিলেক্ট করুন CAPTCHA এনাবল করার জন্য।
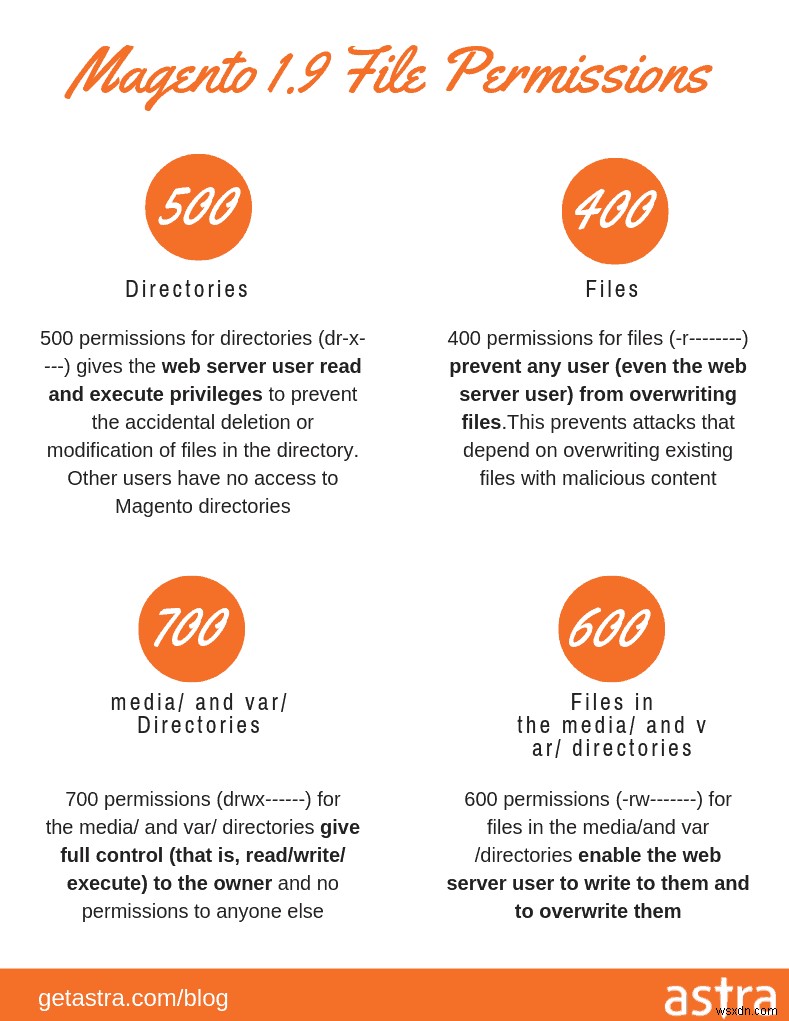
৯. Magento Store-এ রিকমেন্ডেড ফাইল এবং ডিরেক্টরি পারমিশন সেট করুন
Magento আপনার বিজনেসের নির্দিষ্ট 니ড অনুযায়ী কাস্টোমাইজ করতে, আপনাকে প্ল্যাটফর্ম কাস্টোমাইজ করতে হতে পারে। ফাইল এবং ফোল্ডার এবং তাদের রেসপেক্টিভ পারমিশন এই বিষয়ে গুরুত্বপূর্ণ ভূমিকা পালন করে। তবে, এটি জটিলও।
একজন সিকিউরিটি রেসপอนসিবল হিসেবে, আমি ডিরেক্টরির জন্য ৭৫৫ এবং ফাইলের জন্য ৬৪৪ পারমিশন रखার সুপারিশ দিচ্ছি। তবুও, আপনার Magento সাইটের কিছু ফাইল আমরা নিচে বলা পারমিশন থেকে ভিন্ন পারমিশন দরকার হতে পারে। এই সকল ফাইল এবং তাদের উপযুক্ত পারমিশনের লিস্ট এই গাইডকে অপ্রয়োজনীয়ভাবে লম্বা করবে, কিন্তু আমাদের "Magento সঠিক ফাইল পারমিশন কীভাবে সেট করবেন" গাইড আছে যা সাহায্য করবে।
ও পড়ুন: PHP ওয়েব শেল
ফোল্ডার পারমিশন সেট করুন:
- FTP দিয়ে আপনার ওয়েবসাইট অ্যাক্সেস করুন।
- আপনার Magento ইনস্টলেশন ফোল্ডারে যান। উদাহরণ: (/path/to/your/Magento/install/)
- ফোল্ডারে রাইট ক্লিক করুন এবং File Permissions অপশন সিলেক্ট করুন
- অপশনে ক্লিক করলে একটি নতুন উইন্ডো খুলবে। Numeric value ফিল্ডে "700" ইনসার্ট করুন।
- তারপর "Recurse into subdirectories" অপশন এনাবল করুন। নিচের লিস্টে, "Apply to directories only" চেকবক্স টিক করুন।
- OK বাটন চাপুন।
- বড় ফাইল সংখ্যার জন্য প্রসেসটি কয়েক মিনিট নিতে পারে।
ফাইল পারমিশন সেট করুন:
- FTP দিয়ে আপনার ওয়েবসাইট অ্যাক্সেস করুন।
- Magento ইনস্টল করা জায়গায় যান। উদাহরণ: (/path/to/your/Magento/install/)
- ফাইলে রাইট ক্লিক করুন এবং File Permissions অপশন সিলেক্ট করুন
- অপশনে ক্লিক করলে একটি নতুন উইন্ডো খুলবে। Numeric value ফিল্ডে "600" মান দিন।
- তারপর "Recurse into subdirectories" অপশন এনাবল করুন। নিচের লিস্টে, "Apply to files only" চেকবক্স টিক করুন।
- OK বাটন চাপুন।
- বড় ফাইল সংখ্যার জন্য প্রসেসটি কয়েক মিনিট নিতে পারে।
১০. Magento Store-এ রিকমেন্ডেড ইউজার রোল এবং পারমিশন সেট করুন
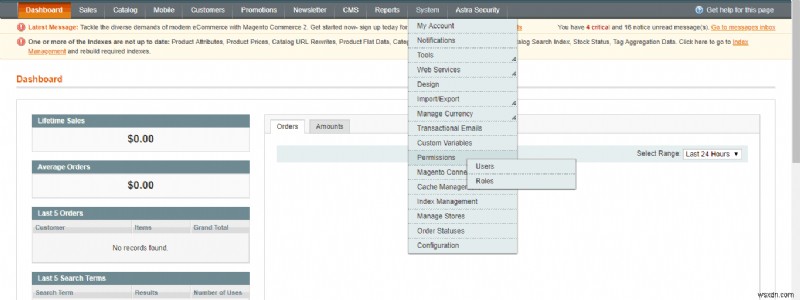
সঠিক ইউজার রোল সেট করা ডিউटी বিভাজনে সাহায্য করে। এটি স্টোর নিরাপত্তাও বাড়ায় কারণ প্রতিটি ইউজারকে সকল পারমিশন দেয়া হয় না। পারমিশনের ভিন্ন লেভেল আছে। আপনি ইউজারের ডিউটি এবং আপনার পছন্দ অনুযায়ী রোল অ্যাসাইন করতে পারেন।
সঠিক ইউজার পারমিশন সেট করার ধাপগুলো:
- আপনার ওয়েবসাইটে লগইন করুন এবং 'System'-এ যান
- 'Permissions'-এ ক্লিক করুন, আপনি দুটি অপশন দেখবেন 'Users' & 'Roles'
- 'Roles' সেকশন যেখানে আপনি রোল ডিফাইন করতে পারেন, zat 'Users' সেকশন যেখানে আপনি সেগুলো অ্যাসাইন করেন।
১১. নিয়মিত আপনার ডেটা ব্যাকআপ করুন
অপ্রত্যাশিত আক্রমণের কেসে, একটি ব্যাকআপ আপনার সাইট বাঁচাতে পারে। একটি ভালো ব্যাকআপ আপনার হ্যাক করা ওয়েবসাইটকে মিনিটে রিস্টোর করতে পারে। এটি সেরা ডিজাস্টার ম্যানেজমেন্ট যা আপনার কাছে আছে। কিন্তু, ব্যাকআপ কাজ করাতে, আপনাকে কিছু জিনিস যত্ন নিতে হবে, যেন-
- কোন ফাইলগুলো ইনক্লুড করা হবে
- ব্যাকআপের ফ্রিকোয়েন্সি
- ব্যাকআপের ফাংশনালিটি
আপনার সাইট ব্যাকআপ শুরু করার আগে, নেসেসিটিগুলো ভালোভাবে বুঝুন। একটি ব্যাকআপ অবশ্যই আপনার ওয়েবসাইটের কনফিগারেশন, আপিয়ারেন্স এবং ফাংশনিংয়ের জন্য সব নেসেসারি ফাইল ইনক্লুড করতে হবে।একটি Magneto ওয়েবসাইট আপনাকে চার টাইপের ব্যাকআপ করতে দেয় যেন:
- সিস্টেম ব্যাকআপ (সোর্স কোড + ডেটাবেস + মিডিয়া অন্তর্ভুক্ত),
- ডেটাবেস ব্যাকআপ (শুধু ডেটাবেসের জন্য),
- ডেটাবেস এবং মিডিয়া ব্যাকআপ, এবং
- মিডিয়া ছাড়া সিস্টেম ব্যাকআপ।
নোট:
- ব্যাকআপ করার আগে আপনার ওয়েবসাইটকে মেইনটেন্যান্স মোডে রাখুন। ব্যাকআপ শেষ হলে ওয়েবসাইট অটোমেটিক্যালি মেইনটেন্যান্স মোড থেকে বের হয়।
- নিশ্চিত করুন আপনার সার্ভার এবং ডেটাবেস এক্সটার্নাল লোকেশনে ব্যাকআপ হচ্ছে আপনার সার্ভারের বাইরে।
সিস্টেম ব্যাকআপ সবচেয়ে ফাংশনাল ব্যাকআপ কারণ এতে সোর্স কোড এবং ডেটাবেস দুটোই থাকে। তবে, আপনি আপনার ニড অনুযায়ী টাইপ মিক্স করে ব্যবহার করতে পারেন।
ব্যাকআপের ফ্রিকোয়েন্সি নিয়ে আসলে। খুব, এটি ভিন্ন হতে পারে আপনি কত ঘন ঘন আপনার ওয়েবসাইট কন্টেন্ট আপডেট করেন তার ওপর। আপনি ডেইলি, উইকলি বা ম্যানথলি ব্যাকআপ বেছে নিতে পারেন।
এখন ব্যাকআপ মেথডে, আপনি হয় ম্যানুয়াল ব্যাকআপ বেছে নিতে পারেন বা প্রসেসটি অটোমেট করতে পারেন।
ব্যাকআপের উদ্দেশ্য হলো আপনার ওয়েবসাইটকে এর ইনিশিয়াল এবং হেল्दी পজিশনে রিস্টোর করা। তাই, আপনার ওয়েবসাইটে ব্যাকআপগুলো সম্পূর্ণরূপে ভেরিফাই করুন। বড় সাইটের কেসে, ব্যাকআপ রিস্টোর করা খুব টেডিয়াস এবং টাইম-কনসামিং। таких সিচুয়েশনে, আপনার হোস্টের সাথে কাজ করে প্রফেশনাল ডেটাবেস ব্যাকআপ সলিউশন ডিপ্লয় করা बेटার।
১২. অনুপস্থিত Magento 2.0 সিকিউরিটি প্যাচ আপডেট করুন
পুরনো এবং ভালনরেবল ভার্সনে ওয়েবসাইট চালানো CMS-এ হ্যাকিং-এর প্রধান কারণ। সবসময় আপনার স্টোর লেটেস্ট Magento ভার্সনে চালান। এটি নিশ্চিত করে আপনার ইনস্টলেশনে কোনো ভালনরেবিলিটি নেই। প্রতিটি আপডেটে লেটেস্ট সিকিউরিটি এনহ্যান্সমেন্ট থাকে। সিকিউরিটি আপডেট চেক করুন এখানে - https://magento.com/security
কারণও যেন হোক, আপনি যদি লেটেস্ট ভার্সনে আপগ্রেড করতে না পারেন, নিশ্চিত করুন Magento দ্বারা রিকমেন্ড করা সকল সিকিউরিটি প্যাচ ইনস্টল করা আছে। যদিও Magento বড় ইশু সমাধান করার জন্য সিকিউরিটি প্যাচ রিলিজ করে, নতুন প্রোডাক্ট ভার্সনে ডিটেশনাল সিকিউরিটি ইমপ্রুভমেন্টও থাকে।
১৩. বিশ্বস্ত সোর্স থেকে এক্সটেনশন ইনস্টল করুন
আপডেট না করা এবং ভালনরেবল থার্ড-পার্টি এক্সটেনশন আবার অনেক হ্যাকের মূল কারণ। নিশ্চিত করুন আপনি এক্সটেনশন শুধু বিশ্বস্ত সোর্স থেকে ইনস্টল করছেন। আপনি Magento Marketplace-এর স্ট্যাটস এবং রিভিউ চেক করে চিহ্নিত করতে পারেন কোন এক্সটেনশন ডেভেলপারের প্রোফাইল ক্রেডিবল। উদাহরণস্বরূপ, FMEextenstions-এর মত এক্সটেনশন ডেভেলপার Magento Marketplace-এ স্ট্রং প্রেজেন্স রাখে এবং ব্যাপক রেঞ্জের ভেরিফাইড এক্সটেনশন অফার করে।
টরেন্ট বা অন্যান্য সাইটে পাবলিশ করা পেইড এক্সটেনশন কখনও ব্যবহার করবেন না। এক্সটেনশন দ্বারা প্রদত্ত সাপোর্ট চেক করুন। এটি দ্বিতীয় সবচেয়ে গুরুত্বপূর্ণ জিনিস আপডেট এবং মেইনটেনেন্স চেক করার পর। ইনস্টল করার আগে সবসময় এক্সটেনশন সিকিউরিটি ইশুর জন্য চেক করুন।
সন্দেহজনক লিংক ক্লিক করবেন না বা সন্দেহজনক ইমেইল খুলবেন না। আপনার সার্ভার বা Magento অ্যাডমিনের পাসওয়ার্ড কারো সাথে শেয়ার করবেন না। পিরিয়ডিক্যালি অনঅথোরাইজড অ্যাডমিন অ্যাক্সেস চেক করুন। আপনার হোস্টিং প্রোভাইডারের সাথে কাজ করুন সার্ভার লগ যেকোনো সস্পিশিয়াস এক্টিভিটির জন্য রিভিউ করতে। আপনার নেটওয়ার্কে ইন্ট্রুশন ডিটেকশন সিস্টেম (IDS) রাখুন।
১৪. ওয়েব অ্যাপ্লিকেশন ফায়ারওয়াল দিয়ে Magento Store সিকিউর করুন
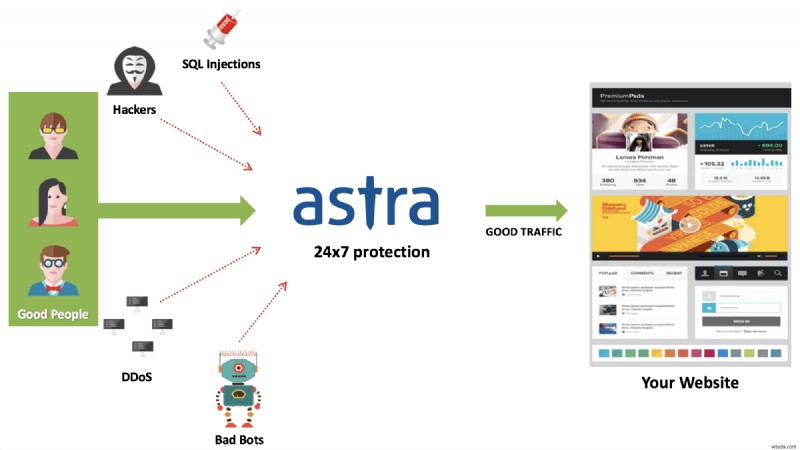
ই-কমার্স স্টোর হ্যাকারদের প্রাইম টার্গেট। Astra-এর মত একটি ওয়েব অ্যাপ্লিকেশন ফায়ারওয়াল ব্যবহার করলে ট্রাফিক অ্যানালাইসিস এবং সাস্পিশিয়াস প্যাটার্ন আবিষ্কার করতে সাহায্য করে। একটি ফায়ারওয়াল ম্যালিশাস ট্রাফিক এবং আপনার ওয়েবসাইট হ্যাক করার চেষ্টা করা IP অ্যাড্রেস ব্লক করতে পারে। এটি আপনার স্টোরকে XSS, LFI, RFI, SQL ইনজেকশন এবং ১০০+ সিকিউরিটি হুমকি থেকে রক্ষা করে।
আমাদের কথা মানে করবেন না।খুদে দেখুন!
Astra-এর ভিতর এক নজর
আপনার ওয়েবসাইটে একটি ফায়ারওয়াল থাকা একটি সিকিউরিটি শিল্ড থাকার মত। একটি ফায়ারওয়াল রিয়েল-টাইম ওয়েবসাইট মনিটরিং মেকানিজম ডিপ্লয় করার সেরা উপায়। এখানে Astra ফায়ারওয়াল কীভাবে আপনার ওয়েবসাইট রক্ষা করে:
১৫. আপনার সার্ভার হার্ডেন করুন
আপনার সার্ভার সুরক্ষিত করা স্টোর নিরাপত্তা কাঠামোর আরেকটি স্তম্ভ। আপনার ওয়েবসাইট হোস্ট করার আগে, হোস্টিং প্রোভাইডারকে ভালোভাবে তালা দিন তাদের অফারিংস জন্য, যেন-
- সিকিউরিটি
- সাপোর্ট
- কাস্টোমাইজেশন
- লোডিং টাইম
আপনি পারলে হোস্টারকে জিজ্ঞেস করুন সে কী কী সিকিউরিটি মেজার নেয়। সাপোর্টও চেক করুন যা সে প্রদান করে। উপযুক্ত সাপোর্ট ছাড়া হোস্টিং আপনার ওয়েবসাইটে কিছু সাউথ যাওয়া হলে খুব ফরাস্ট্রেটিং হতে পারে। ম্যানেজড হোস্টিং এই সমস্যা খুব তীব্রতা থেকে সমাধান করে। ম্যানেজড হোস্টিং-এ, আপনি একটি ডেডিকেটেড হোস্টার পাবেন, যিনি আপনার ওয়েবসাইটের যত্ন নেন এবং ওয়েবসাইটের সাথে ৯১১ ইমার্জেন্সি সমাধান করতে উপস্থিত থাকেন।
ম্যানেজড হোস্টিং ছাড়া, ক্লাউড হোস্টিং বর্তমানে খুব জনপ্রিয়। ক্লাউড হোস্টিং আপনার সাইটের লোডিং টাইম কমায় কারণ ইনফরমেশন নিকটতম ক্লাস্টার থেকে আসে। Amazon, Serverguy, ইত্যাদি কোম্পানিগুলো বিশ্বস্ত দামে ক্লাউড হোস্টিং অফার করে।
১৬. Magento সিকিউরিটি অডিট
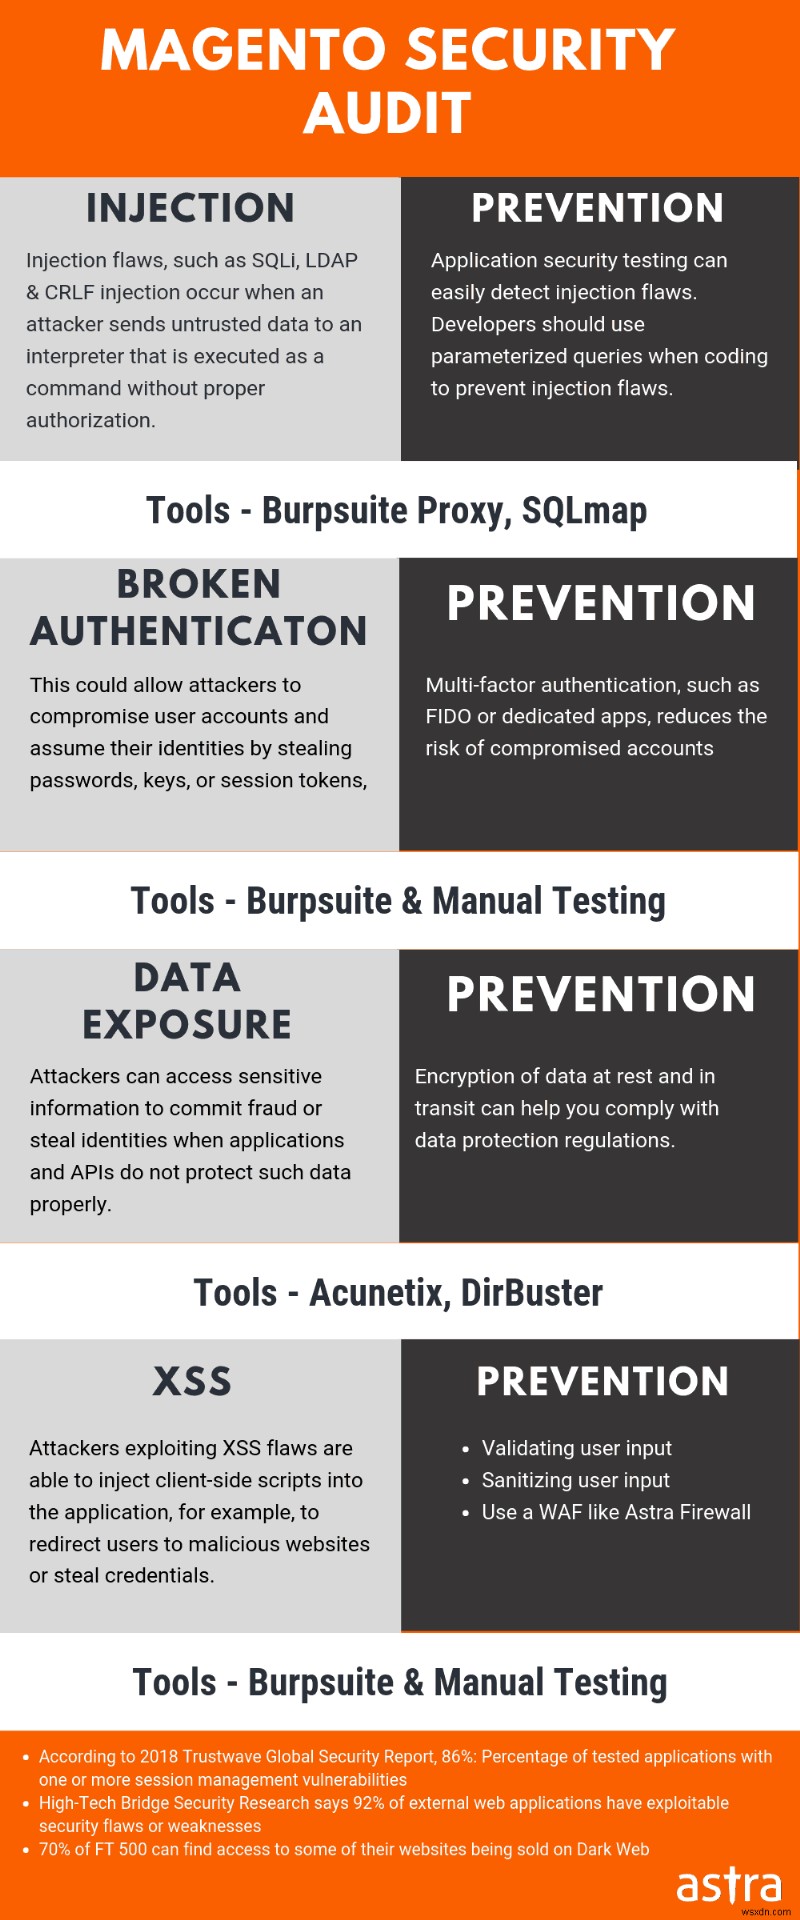
ওয়েবসাইট মেইনটেনেন্সে এর নিয়মিত অডিটও অন্তর্ভুক্ত। একটি সিকিউরিটি অডিট আপনাকে ফ্লAWS, ব্যাকডোর এবং ভাঙা সিকিউরিটি কাঠামো চিহ্নিত করতে সাহায্য করে যেন কোনো হ্যাকার সেটি করে। এখন, এই ধরনের গভীর অডিট একটি বিজনেস মালিকের জন্য সম্ভব নাও হতে পারে। তবে, আপনি Astra-এর প্রফেশনাল সিকিউরিটি অডিট বেছে নিতে পারেন।
Astra-এর সিকিউরিটি এক্সপার্টরা আপনার জন্য একটি থরো সিকিউরিটি অডিট এবং পেনটেস্টিং করে, যেতে আপনি বিজনেস করছেন। এই সিকিউরিটি অডিট আপনার সাইটে থাকা প্রতিটি ভালনরেবিলিটি, লুপহোল এবং ব্যাকডোর দায়িত্বপূর্ণভাবে আবিষ্কার করবে। আমাদের সিকিউরিটি ইঞ্জিনিয়াররা ফিক্সিং ধাপগুলোর জন্যও আপনাকে সাহায্য করবেন এবং আপনার ডেভেলপাররা ফিক্স করারক্ষণ পর্যন্ত থাকার প্রতিশ্রুতি দেয়।
Magento নিরাপত্তা: শেষে…
আমি জানি, একটি চমৎকার অনলাইন স্টোর তৈরি করতে বিশাল প্রয়াস লাগে, মেইনটেইন করা আরও বেশি। কিন্তু এটি অসম্ভব নয়। সত্যিকারের কথা, এটা ঠিক উল্টো। এবং আশা করি আমি Magento স্টোরের অতिआবশ্যক সিকিউরিটি মেজারগুলো সেট আপ করতে পারেছি। উল্লেখ করা ফান্ডামেন্টাল প্র্যাক্টিস ফলো করুন এবং আপনার অনলাইন নিরাপত্তা দশ গুণ বাড়ান।
আপনি যদি মনে করেন আমরা কিছু মিস করেছি, নিচে কমেন্ট করুন। আপনার কথা শুনে খুশি হব!
