

একটি WordPress সিকিউরিটি ইশ্যু যা বড় দিকনির্দেশনা পেয়েছে এবং gần zamanda सामने এসেছে সেটি হলো Wordfence অটোমেটিক্যালি ডিএক্টিভেট হওয়ার ইশ্যু। এই ইশ্যুতে, বিখ্যাত WordPress সিকিউরিটি প্লাগইন Wordfence অটোমেটিক্যালি ডিএক্টিভেট/ডিলিট হচ্ছে। ব্যবহারকারীদের ইমেইলের মাধ্যমে নোটিফাই করা হচ্ছে।
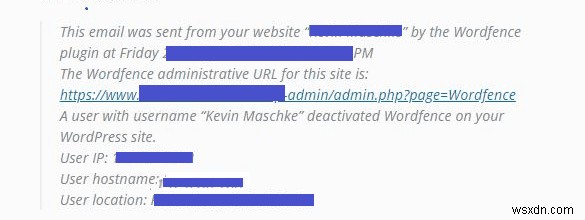
এই আক্রমণের মূল কারণ হচ্ছে আপনি Jetpack প্লাগইন ইনস্টল করেছেন এবং এটি হ্যাকারদের আপনার ওয়েবসাইটে কামপ্রোমাইজড ক্রেডেনশিয়াল ব্যবহার করে অ্যাক্সেস করার দরজা হতে পারে। যদি Jetpack আপনার WordPress ওয়েবসাইটের সাথে ইন্টিগ্রেটেড থাকে, তবে এর সাইট অ্যাডমিন অ্যাকাউন্টের মতো একই অথরিটি থাকে। এটি সাধারণত ইনস্টল করা থাকে, আক্রমণকারীরা প্রায়শই এই এবং অন্যান্য জনপ্রিয় প্লাগইনকে টার্গেট করে স্ক্রিপ্ট এবং ম্যালওয়্যার ইনজেক্ট করার জন্য। তাই এখন আক্রমণকারীর পূর্ণ নিয়ন্ত্রণ রয়েছে, প্লাগইন ডিজেবল বা ইনস্টল করতে, কোনো প্রশ্নই নেই।
লক্ষণ
- Wordfence অটোমেটিক্যালি ডিএক্টিভেটেড।
- Wordfence অটোমেটিক্যালি ডিলিটেড।
- প্লাগইন নাম চেক করুন, যদি 'Wordfence Security' ছাড়া অন্য কিছু হয় তবে আপনি হ্যাক হয়ে গেছেন। উদাহরণ - 'Wordfence – Anti-virus, Firewall and Malware Scan. Versión 7.1.8 | By Wordfence' অথবা 'wordfence' লোয়ারকেসে।
- নতুন ইউজার তৈরি
- বহির্ভূত এবং মডিফাইড ফাইল
- অ্যাডমিন ড্যাশবোর্ডে রিডাইরেক্ট লিংক
- ওয়েবসাইট ডোডজি পেজে রিডাইরেক্ট হচ্ছে
কীভাবে ফিক্স করবেন
একটি স্ট্রং পাসওয়ার্ড রাখা প্রস্তাবিত।その上, আপনাকে আপনার WordPress লগইনের জন্য Two Step Authentication এনেবল করতে হবে।
Two-step Authentication পদ্ধতিতে অ্যাকাউন্ট রক্ষা করার জন্য, আপনাকে শুধু পাসওয়ার্ড ভেরিফাই করতে হবে না লগইন করার জন্য, বরং আপনার মোবাইল ডিভাইসও। এই সিকিউরিটির সবচেয়ে ভালো অংশ হচ্ছে, কেউ আপনার পাসওয়ার্ড حدস বা ক্র্যাক করলেও, আপনার অ্যাকাউন্টে ব্রেক ইন করার জন্য তাদের আপনার মোবাইল ডিভাইসের অ্যাক্সেস থাকতে হবে।
WordPress.com মোবাইল ডিভাইসের মাধ্যমে two-step authentication অফার করে। তারা আপনার পরিচয় যাচাই করে কোড পাঠিয়ে একাধিক পদ্ধতির মাধ্যমে। একবার আপনার ডিভাইস অথেন্টিকেট হলে, যেকোনো সময় আপনি আপনার পাসওয়ার্ড দিয়ে লগইন করলে, তারা একটি নতুন কোড পাঠাবে, যা আপনাকে লগইন করার আগে দরকার হবে। এটি লগইন প্রসেসে একটি ছোট অথেন্টিকেশন ধাপ কিন্তু আপনার ওয়েবসাইট সিকিউরিটি বাড়ায় এবং অনঅথরাইজড লগইন প্রতিরোধ করে।
WordPress-এ Two Step Authentication সেট আপ করার ডিটেইল ধাপগুলো এখানে।
উপরোক্ত ধাপগুলো অনুসরণ করে আপনি Wordfence অটোমেটিক্যালি ডিএক্টিভেট হওয়া প্রতিরোধ করতে পারেন।
আমাদের সিকিউরিটি এক্সপার্টরা একটি WordPress সিকিউরিটি চেকলিস্ট তৈরি করেছেন ম্যালওয়্যার সংক্রমণের রিস্ক কমানোর জন্য।
এছাড়াও, সিকিউর কোডিং প্র্যাকটিস চেকলিস্ট অনুসরণ করুন BRAINVULNERABILITY কমানোর জন্য।
