

Google দ্বারা প্রদর্শিত বিভিন্ন ওয়ার্নিং মেসেজের মধ্যে, Deceptive Site Ahead সবচেয়ে বেশি একটি ওয়েবসাইট ফিশিং হিসেবে চিহ্নিত হলে দেখানো হয়। যাইহোক, ফিশিং একমাত্র কারণ নাও হতে পারে। এটি হতে পারে যে আপনার ওয়েবসাইটে ম্যালওয়্যার রয়েছে। আমি নিশ্চিত; আপনার একটি মিনি হার্ট অ্যাটাক হয়েছে আপনার ওয়েবসাইটকে একটি ভয়ংকর লাল স্ক্রিনে "Deceptive Site Ahead" মেসেজ সহ ফ্ল্যাগড দেখে। এই আর্টিকেলে, আমরা এই ভয়ঙ্কর শব্দ " Deceptive Site Ahead. " সম্পর্কে অধিকাংশ প্রশ্নের উত্তর দেবার চেষ্টা করব।
Scan Your Website For Blacklist
Our tool scans 65+ blacklists to check if your website is blacklisted
সময় সাথে, আমরা সব কিছু আলোচনা করব যা আপনি এই ওয়ার্নিং আপনার ওয়েবসাইট থেকে সরাতে করতে পারেন। কিন্তু তার আগে, চেষ্টা করি নির্ধারণ করা "Deceptive Site Ahead" আসলে কী এবং Google আপনার ওয়েবসাইট ফ্ল্যাগ করার সম্ভাব্য কারণগুলো কী কী। শুরু করি?
Deceptive Site Ahead কী?
Deceptive Site Ahead হলো একটি ওয়ার্নিং মেসেজ (সাধারণত "Deceptive Site Ahead" লেখা একটি লাল স্ক্রিন) যা Google ফিশিং বা হ্যাক করা সাইট হিসেবে চিহ্নিত সাইটগুলিতে প্রদর্শন করে ভিজিটরদের নিরাপত্তা নিশ্চিত করতে।
দूसरी পক্ষ, ডসেপ্টিভ সাইট হলো সেগুলো যা আপনাকে অনলাইনে কিছু ঝুঁকিপূর্ণ কাজ করার জন্য ফাঁসানোর চেষ্টা করে, যেমন পাসওয়ার্ড বা ব্যক্তিগত তথ্য প্রকাশ করা, ক্ষতিকর লিঙ্কে ক্লিক করা, ম্যালিশাস জাভাস্ক্রিপ্ট বা কোড ডাউনলোড করা ফিশিং বা সোশ্যাল ইঞ্জিনিয়ারিংয়ের মাধ্যমে।
সম্পর্কিত আর্টিকেল – "The Site Ahead Contains Harmful Programs" ওয়ার্নিং কীভাবে সরাবেন
Deceptive Site Ahead ওয়ার্নিংর কারণ
আমরা আগে দেখেছি, ফিশিং এবং ম্যালওয়্যার কিছু কারণ যেসব Google একটি ওয়েবসাইটকে ডসেপ্টিভ বা নকল বলে নির্ধারণ করে। কিন্তু, এখানে উল্লেখ করতে হবে যে এগুলো সব নয়। এই সেকশনে, আমরা বিস্তারিত আলোচনা করব কী কী সম্ভাব্য কারণોએ কোনো ওয়েবসাইটে লাল "Deceptive Site Ahead" ওয়ার্নিং আসে।
-
ফিশিং
একটি ফিশিং ওয়েবসাইট হলো একটি ওয়েবসাইট যা নিজেকে একটি বৈধ উৎস হিসেবে প্রच्छন্ন করে এবং নিরাপদ ব্যবহারকারীদের সংবেদনশীল ব্যক্তিগত তথ্য যেমন ক্রেডিট কার্ড ডিটেইল, শংসাপত্র, পাসওয়ার্ড ইত্যাদি প্রকাশ করতে ফাঁসায়। , ব্যক্তিগত অ্যাকাউন্ট ডিটেইল বের করার একটি বিকৃত উপায়। ফিশিং একাধিক মেনুভার ব্যবহার করে এক্সিকিউট করা যেতে পারে:
১. আসল ওয়েবসাইটের সংবেদনশীল পৃষ্ঠা অনুকরণ করা যেমন লগইন ফর্ম, পেমেন্ট ফর্ম, ইত্যাদি।
২. ভাইরাস বা কিলগার (যা আপনি টাইপ করুন সেটি রেকর্ড করে) প্ল্যান্ট করা, যাতে আপনার পাসওয়ার্ড/ইউজারনেম হ্যাকারের কাছে চলে যায় আপনার জ্ঞান ছাড়া।
৩. জরুরির অনুভূতি দেখিয়ে আপনার দ্রুত অ্যাকশন চাওয়া। মনে করুন আপনাকে বলা হয়েছে আপনি যদি এই মুহূর্তে আপনার ব্যাংক শংসাপত্র না দেন তবে আপনার ব্যাংক অ্যাকাউন্টঝুঁকিতে পড়বে? হ্যাঁ, এটা সম্ভবত ফিশিং। একটি বৈধ ব্যাংক বা অন্য কোনো প্রতিষ্ঠান আপনাকে অনলাইনে অচেতন কোনো সিদ্ধান্ত लेने বাধ্য করবে না। -
ম্যালওয়্যার
ম্যালিশাস সফটওয়্যারের সংক্ষেপ ম্যালওয়্যারও Google একটি ওয়েবসাইটকে ডসেপ্টিভ বলে ফ্ল্যাগ করার কারণগুলির একটি। আরও স্পষ্ট করতে, ম্যালওয়্যার হলো একটি ফাইল যা একটি ওয়েবসাইট, কম্পিউটার বা সার্ভারকে ক্ষতি করার লক্ষ্যে তৈরি। "একটি ম্যালওয়্যার প্রায়শো এই সাইবার আক্রমণের মাধ্যমে একটি ওয়েবসাইটে ইনসার্ট করা হয়:
ক্রস-সাইট স্ক্রিপ্টিং (XSS) আক্রমণ –
একটি স্টোরড ক্রস-সাইট স্ক্রিপ্টিং আক্রমণও একটি ম্যালিশাস লিঙ্ক তৈরি করতে ব্যবহৃত হয় যা একজন ব্যবহারকারীর ভিজিট করার সময় তার কম্পিউটারে অটোমেটিক্যালি ডাউনলোড হয়। স্পষ্টত, Google এই সাইটগুলোক ডসেপ্টিভ বলে ব্ল্যাকলিস্ট করে।
SQL ইনজেকশন আক্রমণ –
SQLi ডেটাবেসে রেকর্ড যোগ, মডিফাই এবং ডিলিট করতে ব্যবহৃত হয়। এমন কন্টেন্টকে প্রায়শই একটি ম্যালিশাস পেলোড বলা হয় এবং আক্রমণের কি উপাদান। একবার আক্রমণকারী এই কন্টেন্ট পাঠালে, ম্যালিশাস SQL কমান্ড ডেটাবেসে এক্সিকিউট হয়। এটি Google দ্বারা একটি ওয়েবসাইট ব্ল্যাকলিস্ট করার আরেকটি কারণ হতে পারে।
এছাড়া, এটি আপনার CMS (কন্টেন্ট ম্যানেজমেন্ট সিস্টেম), থিম বা প্লাগইনের লুকসানের মাধ্যমে আপনার ওয়েবসাইটে যোগ করা যেতে পারে। এটি হতে পারে যে আপনার ওয়েবসাইট ভিজিটরের সাইটে ক্ষতিকর স্ক্রিপ্ট লোড করার চেষ্টা করছে।
-
ম্যালিশাস বিজ্ঞাপন (ম্যালভার্টাইজিং)
যদি Google আপনার ওয়েবসাইটে র্যান্ডম পপ-আপ, রিডাইরেক্টিং বিজ্ঞাপন বা ম্যালওয়্যার লোডিং বিজ্ঞাপন লক্ষ্য করে, তবে অনলাইন ব্যবহারকারীদের রক্ষার জন্য লাল স্ক্রিন দেখায়। ম্যালভার্টাইজিং একটি সাপেক্ষ নতুন ধারণা, যেখানে হ্যাকাররা হ্যাক করা ওয়েবসাইটে ম্যালিশাস বিজ্ঞাপন ইনজেক্ট করে সেগুলো প্রসারিত করতে চায় ওয়েব পেজের মাধ্যমে। এছাড়া, এই বিজ্ঞাপনগুলো ভিজিটরকে ইনফেক্ট করতে পারে তাদের কোনো অ্যাকশন ছাড়াই। সেগুলোতে ক্লিক করতেও হয় না ইনফেক্ট হওয়ার জন্য। এটা এটিকে বিশেষভাবে চিন্তাজনক করে তোলে। তাই, Google এই কেসগুলিতে Deceptive Site Ahead ওয়ার্নিং দেখায়।
-
উপযুক্ত SSL সার্টিফিকেট না থাকা
Google তার পলিসিগুলোর সাথে খুব কঠোর। তাই, যখন এই SSL সার্টিফিকেট ওয়েবসাইটের জন্য বাধ্যতামূলক করল, তখন সেটি নিশ্চিতভাবে জোক ছিল না। আমরা সাইটগুলো "ডসেপ্টিভ" হিসেবে ফ্ল্যাগড দেখেছি কারণ তারা HTTP থেকে HTTPS-এ মাইগ্রেট করেননি। শুধু SSL সার্টিফিকেট ইনস্টল করা যথেষ্ট নয়, আপনাকে আপনার ওয়েবসাইট HTTP থেকে HTTPS-এ রিডাইরেক্টও করতে হবে।
उसके अलावा, আপনার কিছু ওয়েব পেজ HTTP-এ এবং কিছু HTTPS-এ থাকা Google-কে মিক্সড কন্টেন্ট সিগনাল দেয়। এটিও আপনার ওয়েবসাইট Google দ্বারা ফ্ল্যাগ হওয়ার একটি কারণ হতে পারে।
Chrome আপনার ওয়েবসাইটের জন্য "Deceptive Site Ahead" ওয়ার্নিং দেখাচ্ছে? এখানে আমাদের মেসেজ দিন বা এস্ট্রা এজেন্টের সাথে চ্যাট করুন এখন, আমরা সাহায্য করতে খুশি হব?
Deceptive Site Ahead ওয়ার্নিং কীভাবে ফিক্স করবেন
আমরা এখন পর্যন্ত বুঝতে পেরেছি আপনার ওয়েবসাইট Google দ্বারা ফ্ল্যাগ হওয়ার সম্ভাব্য কারণগুলো কী কী। তাহলে সরাসরি ফিক্সিং প্রসেসে ঢুকি।
১) ওয়ার্ডপ্রেস ওয়েবসাইটের জন্য
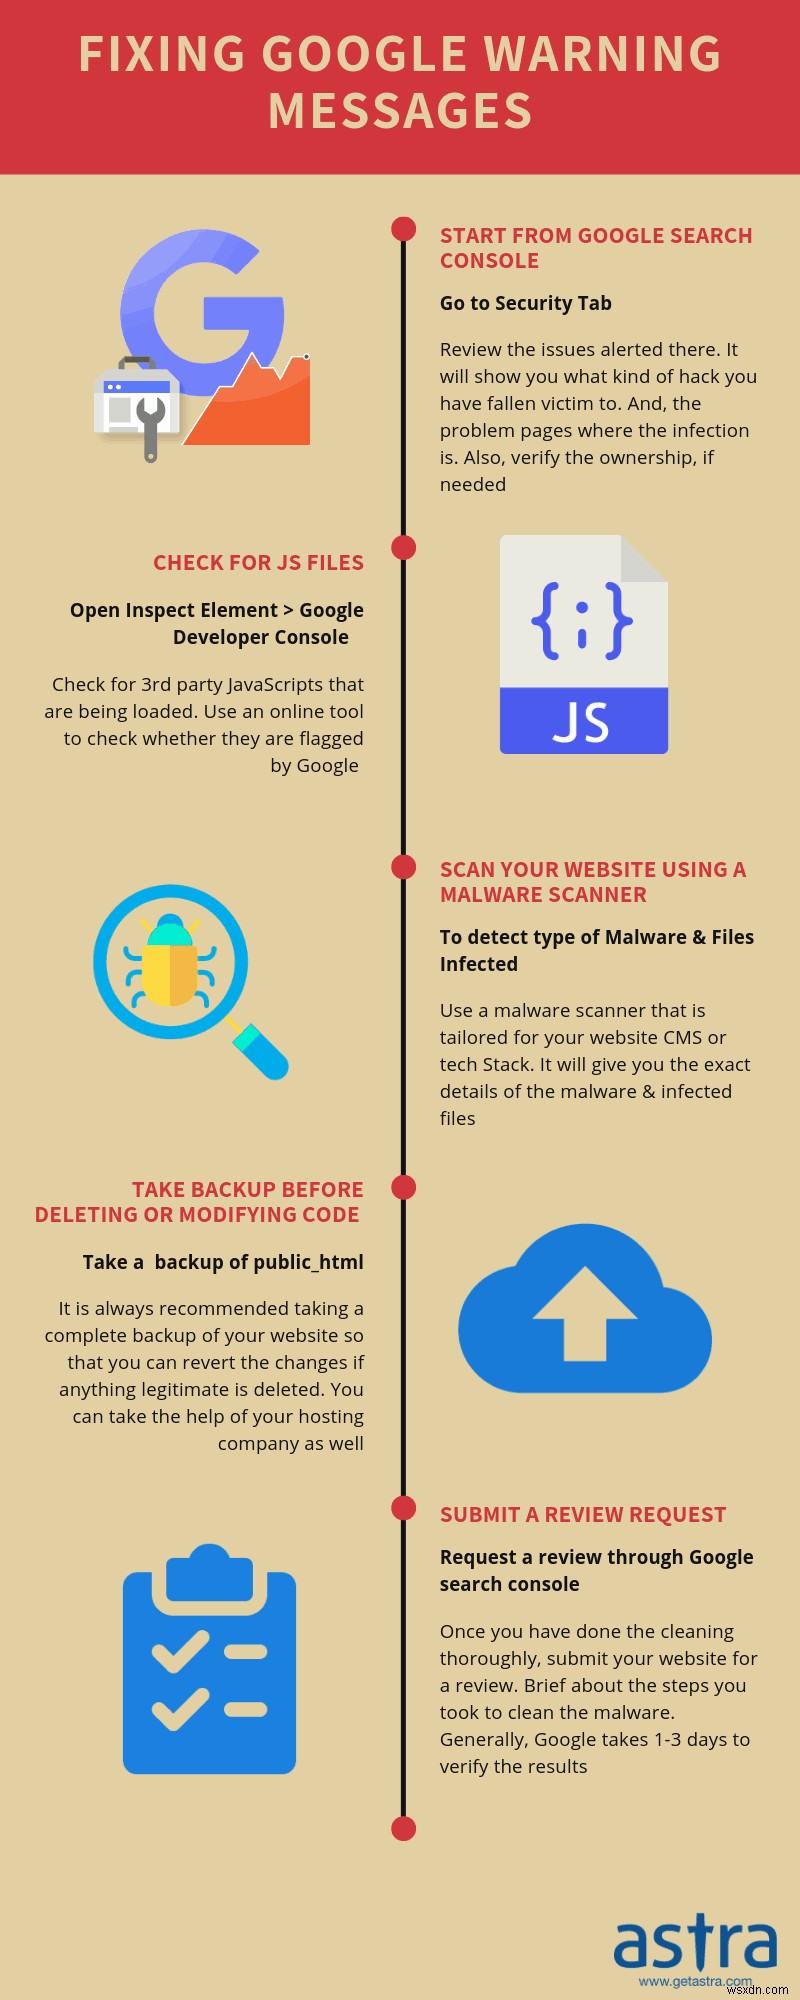
- আপনার Google Search Console> Security ট্যাবে যান। সেখানে রিপোর্ট করা সমস্যাগুলো রিভিউ করুন। এটি আপনাকে দেখাবে আপনি কোন টাইপের হ্যাকের শিকার হয়েছেন। এবং, সমস্যা থাকা পৃষ্ঠাগুলো কোথায়।
- আপনার ওয়েবসাইটের ব্যাকআপ নিন। এবং, একটি অনলাইন ম্যালওয়্যার স্ক্যানার ব্যবহার করুন আপনার ওয়েবসাইট স্ক্যান করতে। আপনি একটি সিকিউরিটি প্লাগইন ইনস্টল করেও আপনার ওয়েবসাইট স্ক্যান করতে পারেন। স্ক্যান চেক করুন এবং পরিবর্তনগুলো সরান।
- Google টুলবার > View > Developer > JavaScript Console. এতে যান। ক্ষতিকর কোড চেক করুন; থাকলে ডিলিট করুন।
- রিডাইরেক্ট, বিজ্ঞাপন বা থার্ড-পার্টি স্ক্রিপ্ট থেকে মুক্ত হন।
- একটি উপযুক্ত SSL সার্টিফিকেট ইনস্টল করুন। নিশ্চিত করুন যে আপনার ওয়েবসাইট HTTP থেকে HTTPS-এ রিডাইরেক্ট সেট করা আছে (৩০১ রিডাইরেক্ট)।
সম্পর্কিত গাইড – হ্যাক করা ওয়ার্ডপ্রেস সাইট ফিক্স করা
২) অন্যান্য CMS এবং কাস্টম PHP-এর জন্য
- আপনার Google Search Console> Security ট্যাবে যান। সেখানে রিপোর্ট করা সমস্যাগুলো রিভিউ করুন। এটি আপনাকে দেখাবে আপনি কোন টাইপের হ্যাকের শিকার হয়েছেন। এবং, সমস্যা থাকা পৃষ্ঠাগুলো কোথায়।
- আপনার ওয়েবসাইটের ব্যাকআপ নিন। এবং, অনলাইন ম্যালওয়্যার স্ক্যানার বা aw snap টুল ব্যবহার করে আপনার ওয়েবসাইট স্ক্যান করুন। আপনি একটি সিকিউরিটি প্লাগইন ইনস্টল করেও আপনার ওয়েবসাইট স্ক্যান করতে পারেন। স্ক্যান চেক করুন এবং পরিবর্তনগুলো সরান।
- রিডাইরেক্ট, বিজ্ঞাপন বা থার্ড-পার্টি স্ক্রিপ্ট থেকে মুক্ত হন।
- একটি উপযুক্ত SSL সার্টিফিকেট ইনস্টল করুন। নিশ্চিত করুন যে আপনার ওয়েবসাইট HTTP থেকে HTTPS-এ রিডাইরেক্ট সেট করা আছে (৩০১ রিডাইরেক্ট)।
রিভিউ রিকোয়েস্ট কীভাবে সাবমিট করবেন
একবার আপনি ভালোভাবে ক্লিন আপ করলে। আপনি এগিয়ে যেতে পারেন এবং Google-এ একটি রিকোয়েস্ট পাঠাতে পারেন "Deceptive Site Ahead" মেসেজ সরানোর জন্য। কিন্তু, এই রিকোয়েস্ট সাবমিট করার আগে, নিশ্চিত করুন যে নিচের বিষয়গুলো inplace-এ আছে:
- আপনার সাইট সম্পূর্ণ ম্যালওয়্যার মুক্ত
- সব লুকসান ফিক্স করা হয়েছে
- এটি অপারেশনাল
রিকোয়েস্ট সাবমিট করার জন্য এই ধাপগুলো ফলো করুন:
- আপনার Google Search Console-এর Security Issues ট্যাবে যান।
- চেকবক্সে টিক দিন, I have fixed these issues।
- এখন ক্লিক করুন Request a Review।
- একটি নতুন উইন্ডো খুলবে, আপনাকে সংক্রমণ সরানোর ধাপগুলো উল্লেখ করতে হবে। নিশ্চিত করুন যে আপনি ডিটেইলড ইনফরমেশন দিচ্ছেন। রিভিউ রিকোয়েস্ট স্ট্রাকচারের জন্য, আপনি এই রিভিউ রিকোয়েস্ট টেমপ্লেট-কে রেফার করতে পারেন যা আমাদের সিকিউরিটি এক্সপার্টরা ডিজাইন করেছেন। এবং এটি Google Search Console টিমে পাঠান।
- অবশেষে Manual Actions সেকশনে ক্লিক করুন।
আপনার ওয়েবসাইট কি হ্যাক হয়েছে? চ্যাট বক্সে আমাদের মেসেজ দিন আমরা সাহায্য করতে খুশি হব?
এছাড়া, আপনি যদি মনে করেন আপনার ওয়েবসাইট কোনোভাবে সংক্রমিত হয়নি এবং ভুলভাবে "Deceptive Site Ahead" মেসেজের সাথে asoshiate করা হয়েছে, তবে আপনি আপনার সমস্যা এখানে সাবমিট করতে পারেন – Google-এ ভুল ফিশিং ওয়ার্নিং রিপোর্ট করুন।
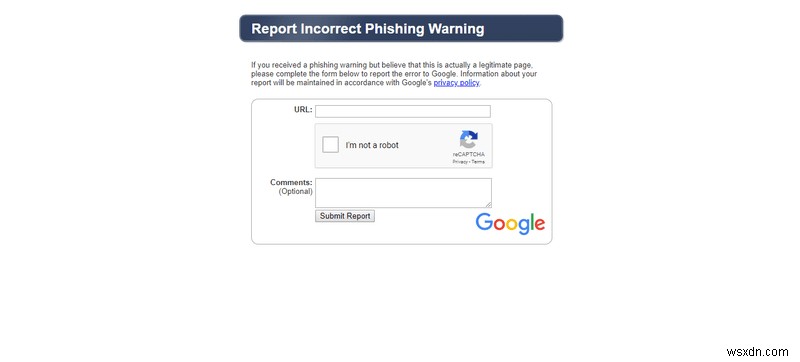
রিকোয়েস্ট প্রসেস হতে প্রায় এক দিন লাগে ডসেপ্টিভ বলে জাজ করা ওয়েবসাইটগুলোর জন্য। একবার Google তার ম্যালওয়্যার স্ক্যানার দিয়ে আপনার ওয়েবসাইট সার্চ করে এবং কোনো ম্যালওয়্যার না পেলে, সে "Deceptive Site Ahead" ওয়ার্নিং মেসেজটি সরিয়ে দেবে। যদি ম্যালওয়্যার সাইটে থাকে, তবে সে রিকোয়েস্টটি রিজেক্ট করবে।
সম্পর্কিত আর্টিকেল – Google ব্ল্যাকলিস্ট: Google ব্ল্যাকলিস্ট থেকে ওয়েবসাইট কীভাবে সরাবেন
আপনার ওয়েবসাইটকে "Deceptive Site Ahead" হতে রोकুন
যেমন আপনি এই ব্লগ পড়ে বুঝতে পেরেছেন, "Deceptive Site Ahead" ওয়ার্নিং সরাতে আপনার অনেক প্রচেষ্টা, সময় এবং ধৈর্য লাগে। আপনার ওয়েবসাইট এবং বিনিসের রেপুটেশনের ওপর এর প্রভাব বাদ দিয়ে। কিন্তু, আপনি এই ছোট কিন্তু কার্যকর সিকিউরিটি মেজারগুলো যত্ন নেন, তবে রিস্ক ফ্যাক्टर স্বাভাবিকভাবে কমে যায়। এই মেজারগুলোর কিছু:
-
লেটেস্ট ভার্সনে আপডেট করুন
আপডেট শুধু প্যাচড এবং ফিক্সড ভার্সন। তাই, সবচেয়ে সহজ এবং কার্যকর ধাপ যা আপনি নিতে পারেন সেটি হলো সারাদিন আপডেটেড থাকা। পুরনো ভার্সন ব্যবহার করা অপ্রত্যাশিত এবং কঠোর সাইবার আক্রমণের দিকে নিয়ে যেতে পারে। প্রতিটি প্রকাশিত লুকসানকে যতঘূর্ণে সম্ভব প্যাচ করা উচিত।
-
পাসওয়ার্ড পরিবর্তন করুন
নিয়মিত পাসওয়ার্ড পরিবর্তন করা আপনার ওয়েবসাইটের সিকিউরিটি নিশ্চিত করার একটি সহজ উপায়। এছাড়া, আপনার অ্যাডমিন প্যানেল, ডেটাবেস এবং API-এর জন্য уникаল এবং অনুমান করা কঠিন ইউজারনেম রাখা হ্যাকারের জন্য এটিকে ক্র্যাক করা কঠিন করবে। তাই, ওয়েবসাইট হ্যাকের জন্য কম আপদার্থ।
-
একটি ফায়ারওয়াল ইনস্টল করুন
একটি ফায়ারওয়াল হলো একটি liên tục মনিটরিং সিস্টেম যা আপনার ওয়েবসাইটকে ২৪ * ৭ রক্ষা করে। Astra-এর মতো একটি ফায়ারওয়াল, আপনার ওয়েবসাইটকে SQLi, XSS, LFI, RFI, Bad Bots, Spam এবং ১০০+ হুমকি থেকে রিয়েল-টাইমে রক্ষা করে। ওয়ার্ডপ্রেস সাইটে পাওয়া OWASP টপ ১০ হুমকির পাশাপাশি, ফায়ারওয়াল পরিচিত CVE-এর विरুদ্ধও রক্ষা করে। এটিও আপনার ওয়েবসাইটের ভিজিটর প্যাটার্ন সনাক্ত করে এবং দুর্বল অভিপ্রায়ের সাথে হ্যাকারদের অটোমেটিক্যালি ব্লক করে। একটি ফায়ারওয়াল থাকতে পারে আপনার ওয়েবসাইট আপনি ঘুমিয়ে থাকাকালীন সুরক্ষিত থাকে।
সম্পর্কিত আর্টিকেল – "This Site May Be Hacked" ওয়ার্নিং মেসেজ কীভাবে সরাবেন
এস্ট্রা ওয়েব সিকিউরিটি থেকে প্রফেশনাল সাহায্য পান
আশা করি আপনি সফলভাবে সংক্রমণ সরিয়ে রিভিউ রিকোয়েস্ট করেছেন। যে কেসে আপনি নিজে ম্যালওয়্যার সরাতে ব্যর্থ হন, আপনি সবসময় এস্ট্রা সাথে যোগাযোগ করতে পারেন, আমরা সাহায্য করতে খুশি হব। কারণ ইমানদারি বলতে, সবাই সিকিউরিটিতে ভালো হতে পারেন না।
Astra Web Security ওয়ার্ডপ্রেস, Magento, PrestaShop, OpenCart, Drupal এবং কাস্টম PHP এর মতো CMS-র জন্য ডিজাইন করা। আমাদের ফায়ারওয়াল SQLi, XSS, ব্যাড বট, ব্রুট ফোর্স আক্রমণ এবং ১০০+ অন্যান্য হুমকি আপনার ওয়েবসাইটে আসা থেকে বন্ধ করে। Astra-এর অন-ডিমান্ড ম্যালওয়্যার স্ক্যানারের সাথে, আপনি আপনার ওয়েবসাইটকে মিনিটों में স্ক্যান করতে পারেন, একটি বাটন ক্লিক করে। এছাড়া, আমাদের কনটিনিউয়াসলি ইভলভিং ম্যালওয়্যার স্ক্যানার প্রতিটি স্ক্যানের সাথে আরও অপ্টিমাইজড হচ্ছে।
এখন Astra ডেমো চেষ্টা করুন।
