

আপনি সম্ভবত ইতিমধ্যে আপনার ওয়ার্ডপ্রেস ওয়েবসাইট রক্ষার জন্য স্বচ্ছ সিকিউরিটি মেজারগুলো জানেন।
সম্ভবত আপনি জানেন আপনার সাইটের পাসওয়ার্ড "শক্তিশালী" করতে হবে (স্পেশ্যাল ক্যারেক্টার, আপারকেস, লোয়ারকেস, এবং নম্বরের মিশ্রণ)। আপনি "admin" ইউজারনেম হিসেবে ব্যবহার করবেন না, এবং পাসওয়ার্ড বর্দ বার পরিবর্তন করবেন। আপনি সম্ভবত ইতিমধ্যে আপনার ওয়ার্ডপ্রেস সাইটে টু-ফ্যাক্টর অথেন্টিকেশন ব্যবহার করেন এবং সাইট ব্যাকআপ রেখেছেন। এবং আপনি কখনো প্রিমিয়াম প্লাগইন ফ্রি বা অজানা সোর্স থেকে ডাউনলোড করেন না। তো আরও কী আছে?
এখানে আমরা কিছু আরও ওয়ার্ডপ্রেস সিকিউরিটি টিপস আলোচনা করব কম পরিচিত, কিন্তু গভীরভাবে কার্যকর পদ্ধতিগুলো যা আপনি ব্যবহার করতে পারেন এবং ব্যবহার করা উচিত আপনার ওয়ার্ডপ্রেস সাইট রক্ষার জন্য।
১. আপনার লগইন পেজ রিনেম বা রিলোকেট করুন
আপনার সাইটের ডিফল্ট লগইন পেজ হচ্ছে "www.websitename.com/wp-login.php" (অথবা "www.websitename.com/wp-admin")। আপনার সাইট রক্ষার একটি উপায় হচ্ছে লগইন পেজ লুকিয়ে রাখা বা অস্পষ্ট করা যাতে হ্যাকাররা সহজে খুঁজে পায় না। প্রতিটি লগইন চেষ্টার সংখ্যা এবং লগইন চেষ্টার মাঝপথের সময় সীমাবদ্ধ করলে সিকিউরিটি আরো বেড়ে যাবে।
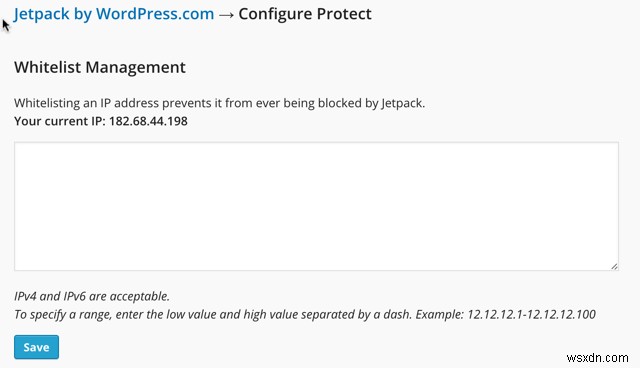
আপনার যদি ইতিমধ্যে Jetpack ইনস্টল থাকে, আপনি এর "Brute Force Protection" মডিউল এক্টিভেট করতে পারেন। এই মডিউল এক্টিভেট থাকলে, Jetpack ড্যাশবোর্ড আপডেট করবে আপনার ওয়েবসাইটে ম্যালিশিয়াস লগইন অটেম্প্টের সংখ্যা। আপনি কিছু IP অ্যাড্রেস হোয়াইটলিস্ট করার অপশনও পাবেন। Jetpack-এ যান "Settings"-এ, তারপর "Protect"-এ, এরপর "Configure"-এ, এবং আপনি নিচের ছবির মতো কিছু দেখবেন।
Cerber Security এবং Limit Login Attempts হলো Jetpack-এর বিকল্প প্লাগইন। আপনি যদি Jetpack ব্যবহার করতে না চান, Limit Login Attempts একটি অপশন। লেখার তারিখ পর্যন্ত, প্লাগইনটি ৪০,০০০টিরও বেশিবার ইনস্টল হয়েছে এবং প্রায় নिष्कলঙ্ক রেপুটেশন রক্ষা করছে কারণ ১১১ জন ব্যবহারকারীর মধ্যে ১০৮ জন ৫ স্টার রেটিং দিয়েছে।
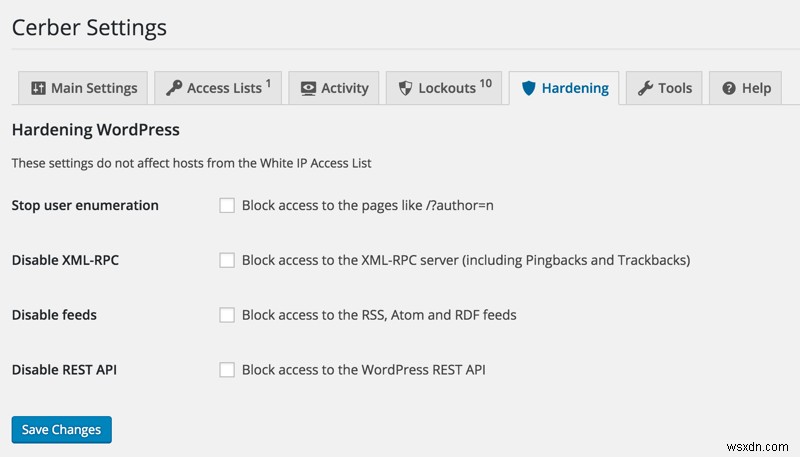
Limit Login Attempts ব্যবহার করা খুব সহজ, কিন্তু এর "Hardening" সেকশন কনফিগার করলে আপনার সাইটের সিকিউরিটি উন্নত হয়। XML-RPC সার্ভারের সকল অ্যাক্সেস, যার মধ্যে ট্র্যাকব্যাক এবং পিংব্যাক, ডিফল্টভাবে ব্লক করা থাকে। আপনি যদি যেকোনো কারণেই ওয়ার্ডপ্রেস REST API অ্যাক্সেস করতে চান (উদাহরণস্বরূপ, আপনার ব্লগের অ্যান্ড্রয়েড বা iOS অ্যাপে দরকার), তখন WP REST API & XML-RPC অ্যাক্সেসযোগ্য রাখুন।
২. সুরক্ষিত জায়গায় হোস্ট করুন
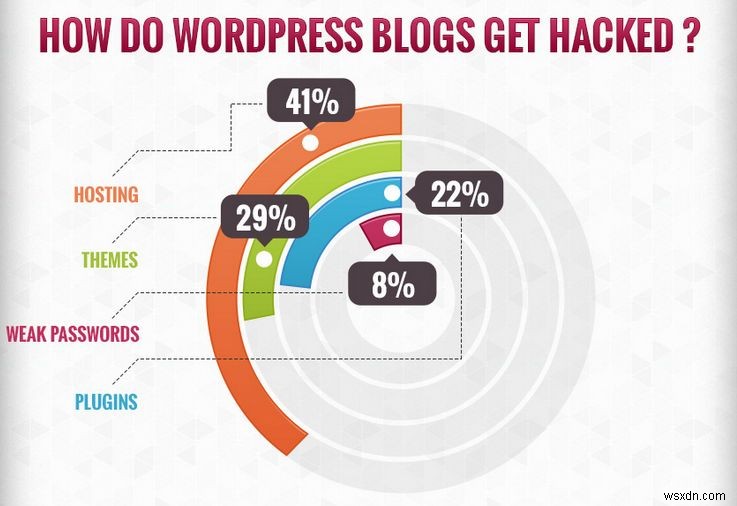
যেহেতু ওয়ার্ডপ্রেস সাইটের সিকিউরিটি ব্রিচের ৪১% হোস্টের দিক থেকে উদ্ভূত হয় সাইট থেকে না, সুতরাং আপনার হোস্ট সুরক্ষিত কিনা নিশ্চিত করা কমন সেন্স। আসলে, সিকিউরিটির ক্ষেত্রে হোস্টিং সবচেয়ে বেশি ওজন বহন করে। শুধু ৮% হ্যাক হয় দুর্বল পাসওয়ার্ডের কারণে, ২৯% থিমের কারণে, এবং ২২% প্লাগইনের কারণে। তাই আপনার সাইটের সেফティর প্রায় অর্ধেক হোস্টিংর ওপর নির্ভর করে।
শেয়ার্ড হোস্টিং ব্যবহার করলে নিশ্চিত করুন আপনার একাউন্টে অ্যাকাউন্ট আইসোলেশন আছে। আপনার একাউন্ট অন্য লোকের ওয়েবসাইটে যা কিছু হোক তার থেকে প্রোটেক্টেড থাকবে। তবে, সেরা হচ্ছে এমন সার্ভিস ব্যবহার করা যা ওয়ার্ডপ্রেস ব্যবহারকারীদের জন্য ডিজাইন করা। এরকম সার্ভিসে থাকবে ওয়ার্ডপ্রেস ফায়ারওয়াল, জিরো-ডে ম্যালওয়্যার আক্রমণ প্রোটেকশন, আপডেটেড MySQL এবং PHP, স্পেশালাইজড ওয়ার্ডপ্রেস সার্ভার, এবং ওয়ার্ডপ্রেস-सेভি কাস্টমার সার্ভিস। WP Engine, SiteGround, এবং Pagely-এর মতো হোস্টের স্ট্রอง সেফটি ট্র্যাক রেকর্ড আছে।
৩. আপডেটেড থাকুন এবং শুধু আপডেটেড সফ্টওয়্যার ব্যবহার করুন
আপনি জানেন আপনার কম্পিউটারের জন্য আপডেটেড অ্যান্টিভাইরাস এবং অন্যান্য প্রাসঙ্গিক অ্যান্টি-ম্যালওয়্যার প্রোটেকশন ব্যবহার করতে হয়। এই সতর্কতাও প্লাগইন এবং থিমের জন্য যেতে পারে। সেগুলো আপডেটেড রাখুন, এবং আপনার রিপোজিটরিতে যদি কোনো থিম বা প্লাগইন থাকে যা ব্যবহার হচ্ছে না, সেগুলো রিমুভ করুন। আপনার সাইটের জন্য উপযুক্ত হলে, প্লাগইন এবং থিমকে অটোমেটিক আপডেট সেট আপ করার কথা বিবেচনা করুন। অটোমেটিক আপডেট সেট আপ করতে, আপনার wp-config.php-এ কিছু কোড দিন। প্লাগইনদের জন্য কোডটি:
add_filter( 'auto_update_plugin', '__return_true' );
থিমের জন্য, এই কোডটি ব্যবহার করুন:
add_filter( 'auto_update_theme', '__return_true' );
আপনি যদি সাইট মেইনটেনেন্সের জন্য হ্যান্ডস-অফ আপনayas চান, তবে ওয়ার্ডপ্রেস আপডেট অটোমেট করার কথা বিবেচনা করুন। মনে রাখবেন, অটো-আপডেট সেট আপ করলে আপনার সাইট ব্রেক হতে পারে, বিশেষ করে যদি লেটেস্ট ওয়ার্ডপ্রেস আপডেটের সাথে ইনকম্প্যাটিবল প্লাগইন আপনার সাইটে চলে। আপনার ওয়ার্ডপ্রেস সাইটের জন্য অটোমেটিক আপডেট সেট আপ করতে, নিচের কোড আপনার wp-config.php ফাইলে ইনসার্ট করুন:
# Enable all core updates, including minor and major: define( 'WP_AUTO_UPDATE_CORE', true );
৪. প্লাগইন থিম এডিটর এবং PHP এরর রিপোর্টিং রিমুভ করুন
আপনার বিল্ট-ইন প্লাগইন এবং থিমের জন্য এডিটর ডিজেবল করুন যদি আপনি নিয়মিত টুইক এবং সেটিংস পরিবর্তন করেন না (অথবা আপনার প্লাগইন এবং থিমে অন্য মেইনটেনেন্স রান করেন না)। এটি আপনার ওয়েবসাইটের সিকিউরিটির জন্য।
অথরাইজড ওয়ার্ডপ্রেস ব্যবহারকারীরা এই এডিটর এক্সেস করতে পারে, যা আপনার সাইটকে সিকিউরিটি ব্রিচের सामने আনার কারণ হয় তাদের একাউন্ট হ্যাক হলে। আসলে, হ্যাকাররা সেই এডিটরে কোড মডিফাই করে আপনার সাইট ডাউন ফেলতে পারে। এডিটর ডিজেবল করতে, নিচের কোড আপনার wp-config.php-এ ইনসার্ট করুন:
define( 'DISALLOW_FILE_EDIT', true );
এরর রিপোর্টিং ভালো। এটি ট্রাবলশুটিং-এ সাহায্য করে। একমাত্র সমস্যা (এবং এটি বড় সমস্যা) হচ্ছে এরর মেসেজগুলো আপনার সার্ভার পাথ নিয়ে আসে। হ্যাকাররা আপনার সার্ভার পাথ দেখে আপনার ওয়েবসাইটের স্ট্রাকচার স্পষ্টভাবে বুঝতে পারে। যদিও PHP এরর রিপোর্টিং ভালো, এটি BEST ডিজেবল করা। আপনার wp-config.php ফাইলের জন্য নিচের কোড স্নিপেট ব্যবহার করুন:
error_reporting(0); @ini_set(‘display_errors’, 0);
৫. .htaccess ব্যবহার করে স্পেশাল-পারপাস ফাইলগুলো প্রোটেক্ট করুন
.htaccess ফাইল গুরুত্বপূর্ণ কারণ এটি আপনার ওয়ার্ডপ্রেস ওয়েবসাইটের হৃৎপিণ্ড। এই ফাইল আপনার সাইটের পার্মালিংক স্ট্রাকচার এবং সিকিউরিটি দায়িত্বে থাকে। #BEGIN WordPress এবং #END WordPress ট্যাগের বাইরে, আপনার ওয়েবসাইটের ডিরেক্টরির ভেতরের ফাইলগুলোর ভিজিবিলিটি পরিবর্তন করার জন্য আপনি আপনার .htaccess ফাইলে কতটুকু কোড স্নিপেট যোগ করতে পারেন তার কোনো লিমিট নেই।
আপনি যদি ইতিমধ্যে না করে থাকেন, আপনার সাইটের wp-config.php ফাইল হাইড করুন। সেই ফাইল আপনার সাইটের কার্যকলাপের পিভটাল এবং আপনার ব্যক্তিগত তথ্য সেইসাথে আপনার সাইটের সাথে প্রাসঙ্গিক অন্যান্য গুরুত্বপূর্ণ ডিটেইল থাকে। আপনি নিচের কোড স্নিপেট ব্যবহার করে এটিকে হাইড করতে পারেন।
order allow,deny deny from all
অ্যাডমিন অ্যাক্সেস রেস্ট্রিক্ট করতে, সিম্পলি একটি নতুন .htaccess ফাইল তৈরি করুন এবং আপনার "wp-admin" ডিরেক্টরিতে আপলোড করুন। তারপর এই কোড ইনসার্ট করুন:
order deny,allow allow from 192.168.5.1 deny from all
সঠিক জায়গায় আপনার IP অ্যাড্রেস ইনপুট করুন। একাধিক IP অ্যাড্রেস থেকে wp-admin অ্যাক্সেস অনুমতি দিতে, সেগুলো লিস্ট করুন, প্রতিটি আলাদা লাইনে, allow from IP Address হিসেবে। আপনি wp-login.php-এ অ্যাক্সেস রেস্ট্রিক্ট করতে Почти একইভাবে পারেন। শুধু এই কোড স্নিপেট আপনার .htaccess-এ যোগ করুন:
order deny,allow Deny from all # allow access from my IP address allow from 192.168.5.1
আপনি যদি সব IP ব্লক না করে শুধু নির্দিষ্ট IP অ্যাড্রেস ব্লক করতে চান যারা আপনার wp-admin বা wp-login.php অ্যাক্সেস করতে চায়, আপনি কোড ব্যবহার করে אינডিভিজুয়াল IP অ্যাড্রেস ব্লক করতে পারেন:
order allow,deny deny from 456.123.8.9 allow from all
আপনি লোকেদের আপনার সাইট ডিরেক্টরি ব্রাউজ করতে বাধা দিতে পারেন সেটি ব্রাউজযোগ্য না করে। এর জন্য নিচের কোড স্নিপেট ব্যবহার করুন:
Options All -Indexes
উপসংহার
এটি আপনার ওয়ার্ডপ্রেস ওয়েবসাইটের সিকিউরিটি উন্নত করার জন্য একটি অ্যাকশনেবল গাইড। এই অপশনগুলোর মধ্যে সবচেয়ে ক্রুশিয়াল হচ্ছে একটি খুব সহজ বাস্তবায়ন করা যায় এখন — একটি 깨끗 সিকিউরিটি রেপুটেশন বিশিষ্ট হোস্ট খুঁজে বের করা, কারণ আপনার সাইটের সিকিউরিটির অর্ধেক আপনার হোস্টের ওপর নির্ভর করে।
কোন সিকিউরিটি টিপ আপনার জন্য সবচেয়ে উপকারী ছিল এবং কেন? আপনার আরও কোনো সিকিউরিটি টিপস আছে যা এখানে লিস্ট করা হয়নি? কমেন্টে উল্লেখ করুন।
