

WP Maintenance প্লাগইন-এ CSRF এবং স্টোয়ার্ড XSS দুর্বলতা পাওয়া গেছে। নভেম্বর ১৫ তারিখে WordFence এই দুর্বলতাটি WP Maintenance প্লাগইনের ডেভেলপারদের রিপোর্ট করেছিল। এরপর প্লাগইন ডেভেলপার (Florent Malliefaud) খুব জলদি আপডেট দিয়েছে এবং শুধু এক দিনে প্যাচ করে দিয়েছেন।
সংস্করণ 5.0.6 দুর্বলতা থেকে মুক্ত। আমরা সুপারিশ করি আপনার প্লাগইনটি যেকোনো পুরনো সংস্করণ থেকে এই সংস্করণে আপডেট করুন।
WP Maintenance প্লাগইন সম্পর্কে
নামানুসারে, WP Maintenance প্লাগইন আপনাকে আপনার ওয়েবসাইটকে মেইনটেনেন্স মোডে রাখতে সক্ষম করে। এটি আপনাকে আপনার ওয়েবসাইটের মেইনটেনেন্স পেজ ব্যাপকভাবে কাস্টমাইজ করার সুযোগও দেয়।
WordPress রিপোজিটরিতে WP Maintenance প্লাগইনটি কেমন দেখায় সেটি নিচে দেখানো হলো।
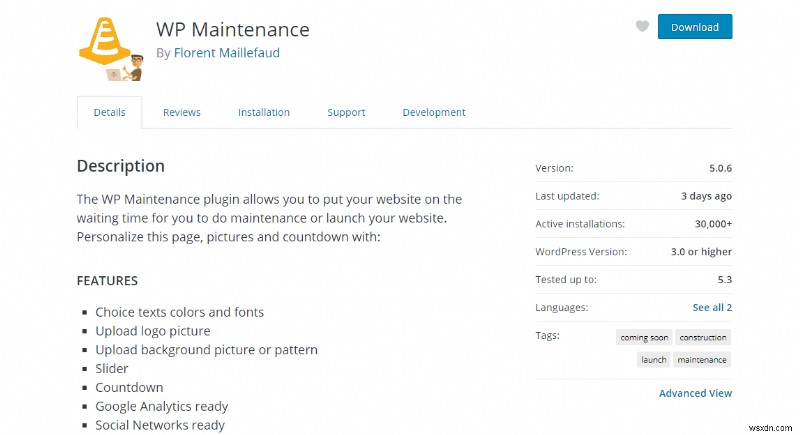
দেখা যাচ্ছে, এই প্লাগইনের ৩০,০০০+ এক্টিভ ইনস্টলেশন রয়েছে। এর বৈশিষ্ট্যগুলো شامل কাস্টম টেক্সট, লোগো, ছবি, CSS ইত্যাদি মেইনটেনেন্স পেজে। আপনি আপনার সাইটের মেইনটেনেন্স পেজে কাউন্টডাউন টাইমারও যোগ করতে পারেন।
দুর্বলতার বিবরণ
WordFence অনুযায়ী, এই দুর্বলতাটি আক্রমণকারীদের আপনার ওয়েবসাইটকে মেইনটেনেন্স মোডে রাখতে এবং আপনার ওয়েবসাইটে ক্ষতিকর কোড ইনজেক্ট করতে দেয়। मुख্যকरणে প্লাগইনের কাস্টমাইজেশন ফিচারগুলোতে ত্রুটি রয়েছে। কাস্টমাইজেশন সেটিংস ব্যবহারকারীর নন্স কী (nonce key) চেক করে না সেটিংস আপডেট করার আগে। এর ফলে একটি গুরুতর CSRF আক্রমণের সম্ভাবনা তৈরি হয়।
এছাড়া, সেটিংস ইনপুট ফিল্ডে সঠিক কোড স্যানিটাইজেশনের অভাব রয়েছে, যা হ্যাকারদের আপনার ওয়েবসাইটে বিপজ্জনক কোড ইনজেক্ট করার সুযোগ দেয়।
আরো τεχνিক বিবরণ পরবর্তী সেকশনে।
তکنিক্যাল বিবরণ
WP Maintenance বেশ অনেক কাস্টমাইজেশন ফিচার দেয়। বের হয়েছে যে, অতিরিক্ত কাস্টমাইজেশন ফিচারগুলোর জন্য আরও ভালো মনিটরিং দরকার ছিল। WP Maintenance-এ সীমিত নন্স প্রোটেকশন এবং ইনপুট/আউটপুট স্যানিটাইজেশনের অভাব ছিল। এই উপেক্ষিত ক্ষেত্রগুলোই ক্রস-সাইট রিকোয়েস্ট ফরজারি (CSRF) এ দায়ী। এই CSRF তারপর WP Maintenance-এ ক্রস-সাইট স্ক্রিপ্টিং (XSS) দুর্বলতায় পরিণত হয়।
এই কোডটি দেখুন:
এখানে update_general AJAX ফাংশন নন্স টোকেন ভেরিফাই করে না, যা এটিকে CSRF-এর জন্য দুর্বল করে তোলে। এছাড়া, update_option() এবং wpm_update_settings() ফাংশনগুলোর ইনপুট স্যানিটাইজেশন নেই। এর ফলে একটি অননুমোদিত ব্যবহারকারী/আক্রমণকারী ক্ষতিকর স্ক্রিপ্ট ইনজেক্ট করতে পারে একটি স্টোয়ার্ড XSS হিসেবে, যা কল হলে আপনার সাইটে রিডাইরেকশন, ক্রিপ্টো মাইনিং, ডেটা চুরি ইত্যাদি ঘটাতে পারে।
মোটামুটি প্লাগইনের সব সেটিংস CSRF এবং XSS-এর জন্য দুর্বল ছিল।
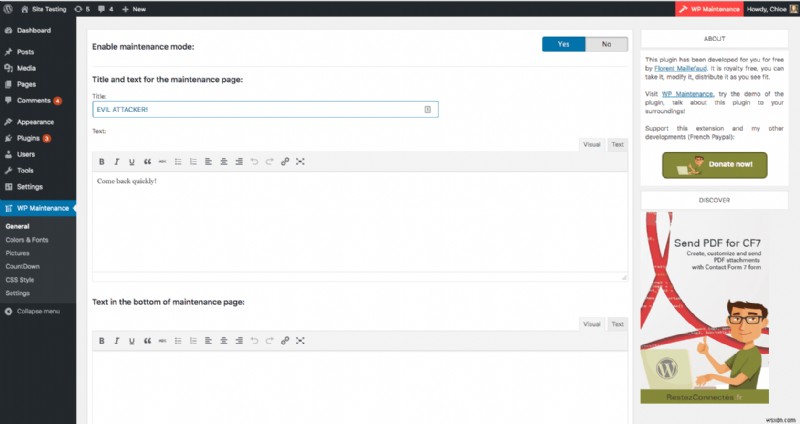
WP Maintenance-এর জেনারেল সেটিংস উইন্ডোতে দুটি ইনপুট ফিল্ড রয়েছে। টাইটেল এবং টেক্সট ফিল্ড।
ত্রুটিপূর্ণ ভ্যালিডেশন এবং স্যানিটাইজেশনের কারণে, ক্ষতিকর কোড পার্সিং বypass করে স্টোয়ার্ড XSS দুর্বলতা হিসেবে সংরক্ষিত হয়। WP Maintenance-এর "Enable Newsletter" ফিল্ডে একটি উদাহরণ নিচে দেওয়া হলো:
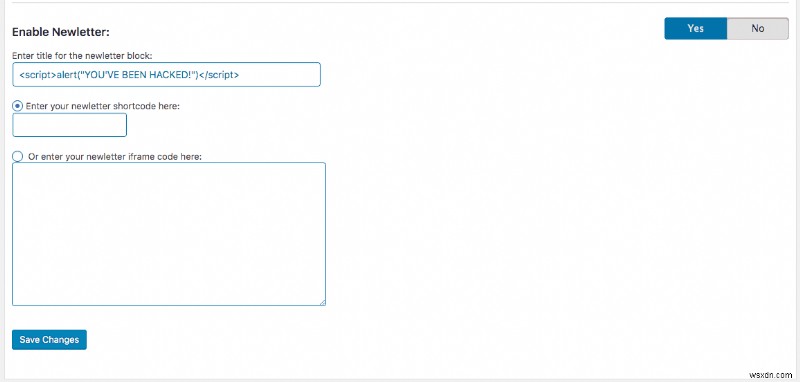
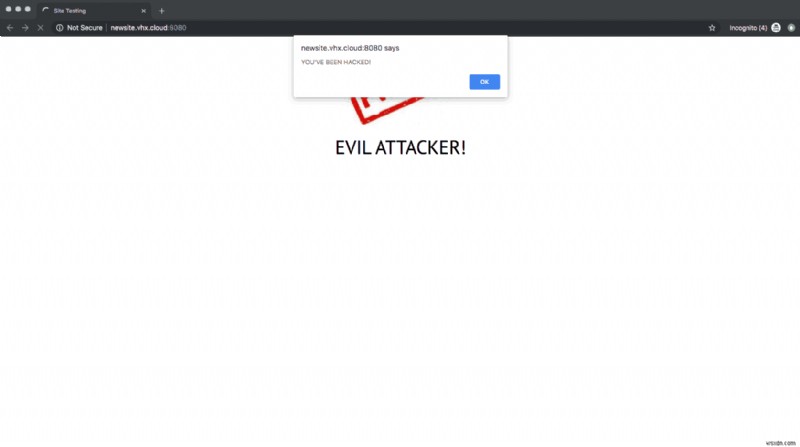
কোডগুলো স্যানিটাইজেশন পাস করে এবং এক্সিকিউট হয়।
ঝুঁকি কমাতে আপডেট করুন
সহজেই প্লাগইনটি সর্বশেষ সংস্করণ (5.0.6)-এ আপডেট করুন ঝুঁকি কমাতে।
অনुचিত নিরাপত্তা রক্ষণাবেক্ষণ অনেক WordPress প্লাগইনে একটি গুরুতর সমস্যা। আপনার ওয়েবসাইটের নিরাপত্তা নিশ্চিত করার সেরা উপায় হলো বেছে নেওয়া। WP Maintenance দুর্বলতা প্যাচ দিতে দ্রুত ছিল, কিন্তু অনেক প্লাগইন এতো দ্রুত করে না।
শুধু সেই প্লাগইনগুলো ডাউনলোড করুন যাদের সক্রিয় সাপোর্ট এবং ডেভেলপমেন্ট টিম রয়েছে। এটা আপনি প্লাগইন রিভিউ চেক করে বা ফোরামে খুঁজে বের করতে পারেন।
Astra Security সহায়তায়
একটি সিকিউর প্লাগইন থাকা সাহায্য করে, কিন্তু আপনি কি জানেন প্লাগইনের নিরাপত্তার ওপর নির্ভর করার চেয়ে কী আরও ভালো সাহায্য করে? আপনার নিজস্ব ডেডিকেটেড সিকিউরিটি সিস্টেম থাকা।
Astra Security আপনার WordPress ওয়েবসাইটের জন্য একটি সম্পূর্ণ সিকিউরিটি স্যুট। আপনি নিশ্চিন্ত থাকুন যখন Astra আপনার ওয়েবসাইটের নিরাপত্তার যত্ন নিচ্ছে। এটি ওয়েব অ্যাপ্লিকেশন ফায়ারওয়ার, ম্যালওয়্যার স্ক্যানার, ম্যালওয়্যার ক্লিনআপ, সিকিউরিটি অডিট এবং আরও অনেক কিছু অফার করে। আপনি আমাদের রিভিউগুলো এখানে চেক করতে পারেন।
Astra ডেমো নিন এবং নিজেই জানুন।
নিচে কমেন্ট বক্সে আপনার নিরাপত্তা সংক্রান্ত প্রশ্ন করুন, আমরা জবাব দেব 🙂
অথবা আপনি এখানে চ্যাটের মাধ্যমে সিকিউরিটি এক্সপার্টদের সাথে যোগাযোগ করতে পারেন।
