

ফার্মা হ্যাক কোনো নতুন বিষয় নয়। ভততে আমরা দেখেছি, অনেক জনপ্রিয় সিএমএস ফার্মা ম্যালওয়্যারের লক্ষ্যে পড়ে। কিন্তু, সম্প্রতি আমরা তাদের .su এবং .eu সাইটগুলিতে রিডাইরেক্ট করতে দেখছি।
যেহেতু আমরা ইতিমধ্যে জানি, ফার্মা ম্যালওয়্যার তার উদ্দেশ্য অনুযায়ী ভিন্ন হতে পারে। কিছু ডেটা চুরির জন্য ডিজাইন করা থাকে, অন্যদের ব্ল্যাকহ্যাট এসইও উদ্দেশ্যে ওয়েবসাইটে স্প্যামি লিঙ্ক ইনজেক্ট করার জন্য। সত্যিই, ব্ল্যাক হ্যাট এসইও সংক্রমণের জন্য ফার্মা হ্যাক খুবই সাধারণ।
এটি আপনার সাইটের ট্রাফিককে নকল সাইটগুলিতে রিডাইরেক্ট করে যা ভায়াগ্রা, সিয়ালিস বা অন্যান্য ফার্মা ড্রাগ বিক্রি করার দাবি করে। সম্প্রতি এই ধরনের অনেক সাইট .eu এবং .su-এর মতো টিএলডি নিয়ে আসেছে। 게다가, এই ধরনের সংক্রমণ সনাক্ত করা কঠিন কারণ ম্যালওয়্যার তার উপস্থিতি লুকাতে পরিবর্তনশীল কন্টেন্ট পরিবেশন করে।
এই আর্টিকেলের মাধ্যমে আপনি এই ম্যালওয়্যার কীভাবে কাজ করে তার অন্তর্দৃষ্টি পাবেন।
আপনি কি হ্যাক করেছেন? এস্ট্রার সাথে তৎক্ষণত ম্যালওয়্যার পরিষ্কারের অনুরোধ করুন।
ফার্মা হ্যাক রিডাইরেক্ট
কারণসমূহ
অনেক কিছু ভুল হতে পারে যা এই ধরনের সংক্রমণে οδηγ করে। এখানে কিছু সাধারণ কারণ দেওয়া হলো:
- XSS বা SQL ইনজেকশন লুকসান বা অন্য কোনো ইনজেকশন লুকসান।
- দুর্বল FTP পাসওয়ার্ড বা ডিফল্ট শংসাপত্র।
- পুরনো প্লাগইন বা অпат্চড সিএমএস লুকসান।
- অনुचিত কনফিগারেশন।
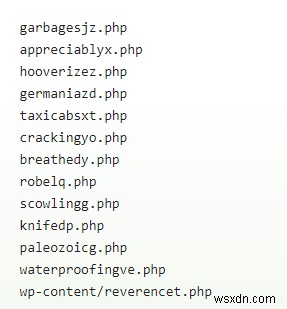
এই সংক্রমণ আপনার ওয়েবসাইটে এই লুকসানগুলোর যেকোনো একটি (বা অধিক) 이용하여 ঢুকে পড়ে। এটি ক্ষতিকর ফাইল তৈরি করে এবং সেগুলোর ভেতরে লুকিয়ে থাকে। এই ফাইলগুলোর নাম সাধারণত র্যান্ডম হয়। কিছু এইরকম সংক্রমিত PHP ফাইল যা ব্যবহারকারীদের নকল ফার্মা সাইটগুলিতে রিডাইরেক্ট করে, তাদের নাম নিচের ছবিতে দেওয়া আছে:
ফার্মা হ্যাকের সব ভ্যারিয়েন্ট PHP ফাইল ব্যবহার করে না। কিছু HTML ফাইলের ওপর নির্ভর করে যা আবার র্যান্ডম নামে থাকে। সংক্রমিত HTML ফাইলগুলোর নামের তালিকা:
নירীক্ষণ এড়াতে ম্যালওয়্যার কিছু চতুর কৌশল ব্যবহার করে। একটা কৌশল এখানে উল্লেখ করা হলো।
ব্যবহৃত 회피 কৌশল
নিচের কোডটি দেখুন:
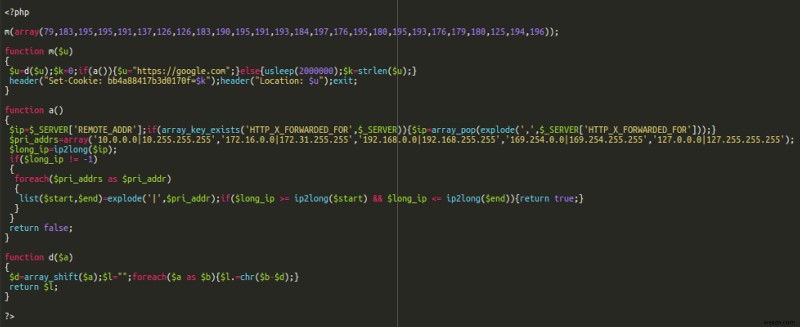
কোডের শীর্ষে الموجودة অ্যারেটিতে রিডাইরেক্ট URL-গুলির জন্য এনকোডেড ডোমেন নাম রয়েছে। কিন্তু, URLটি চতুরাই লুকানো হয়েছে এবং এটি ম্যালওয়্যারের function m() এবং উপরের কোডের function d() ব্যবহার করে বের করা হয়।
এখানে, কোডের প্রথম লাইনে function m()-এ একটি অ্যারে পাস করা হয়। Function m() আবার এটিকে function d()-এ পাস করে। Function d() " array_shift " মেথড ব্যবহার করে অ্যারেতে প্রথম উপাদানটি পায়। এই কেসে, সেটি ৭৯।
তারপর এটি PHP-এর " foreach " ফাংশন ব্যবহার করে অ্যারেতে প্রতিটি উপাদানের ওপর লুপ চলে। একে একে, এটি অ্যারেতে প্রতিটি উপাদান থেকে প্রথম উপাদান ৭৯ বিয়োগ করে। এভাবে পাওয়া সংখ্যাটিকে PHP-এর "chr" ফাংশন ব্যবহার করে তার ASCII কোড থেকে সংশ্লিষ্ট ক্যারেক্টারে রূপান্তর করা হয়।
উদাহরণস্বরূপ, অ্যারেতে দ্বিতীয় উপাদানটি ১৮৩। সুতরাং, ১৮৩-৭৯=১০৪ যা ASCII-এ 'h' ক্যারেক্টারের সাথে ম্যাপ হয়। অতএব, যে ডোমেনে এটি অবশেষে রিডাইরেক্ট করে সেটি হলো (https:// hotprivatetrade[dot]su)
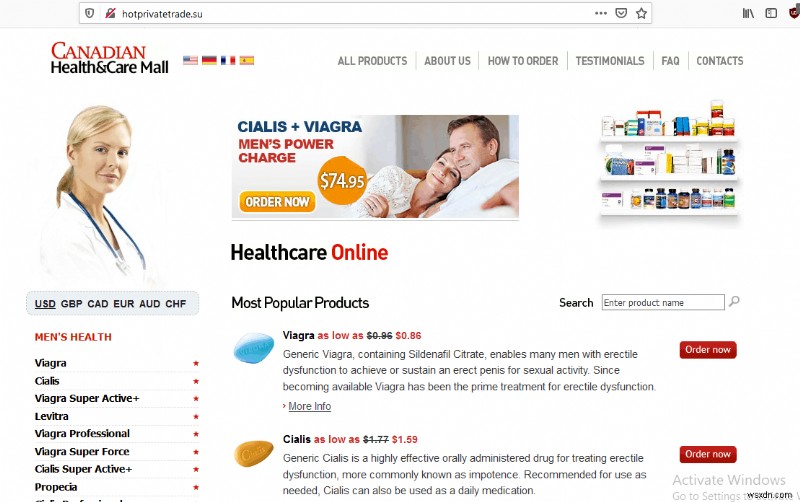
এই ডোমেনের দ্রুত অনুসন্ধান থেকে জানা যায় যে এটি একটি নকল ফার্মা স্টোর যা ভায়াগ্রা, সিয়ালিস এবং অন্যান্য পণ্য বিক্রি করে। নকল সাইটে সম্পূর্ণ ক্যাটালগ এবং এমনকি একটি কার্ট থাকে ব্যবহারকারীদের ক্রেডিট কার্ডের তথ্য দেওয়ার জন্য ফাঁসাতে।
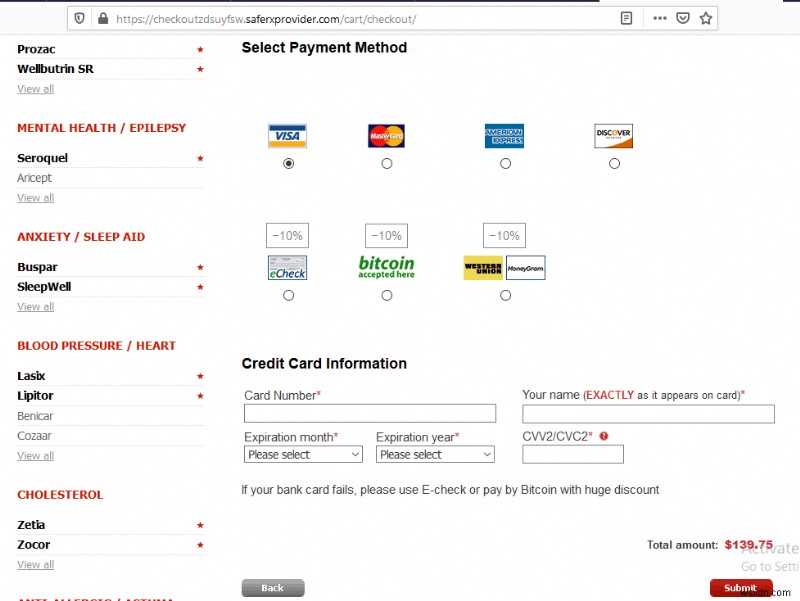
ব্যবহারকারী চেকআউট করার পর, ক্রেডিট কার্ড ফিশিং পৃষ্ঠা অন্য একটি ক্ষতিকর ডোমেনে হোস্ট করা থাকে যার पास এমনকি SSL সার্টিফিকেটও থাকে। উদাহরণস্বরূপ, https://checkoutzdsuyfsw[dot]saferxprovider[dot]com/cart/checkout/।
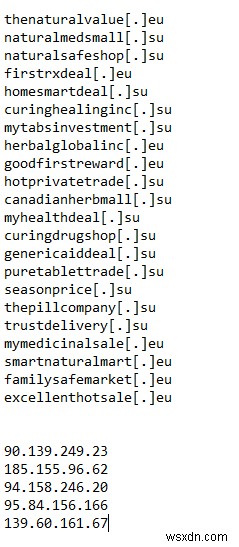
ম্যালওয়্যার নিচের ছবিতে দেওয়া অন্যান্য ওয়েবসাইটগুলিতেও রিডাইরেক্ট করে। এই ওয়েবসাইটগুলো ছবির শেষে দেওয়া IP-গুলিতে হোস্ট করা থাকে।
ভ্যারিয়েন্টসমূহ
404.php
404.php নামে থাকা PHP ফাইলগুলো আপনার সাইটে কাস্টম এরর মেসেজ দেখানোর জন্য ব্যবহৃত হয়। ম্যালওয়্যারের একটা ভ্যারিয়েন্ট এনকোডেড 404.php ফাইলগুলো ওয়ার্ডপ্রেস থিমগুলোর ভিতরে তৈরি করে, যেমন নিচের কোডে দেখানো হয়েছে।
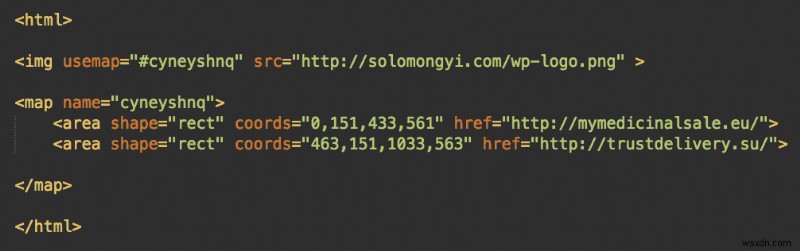
কোডে দেখা যাচ্ছে, এই ম্যালওয়্যার HTML-এর
মেটা ট্যাগ
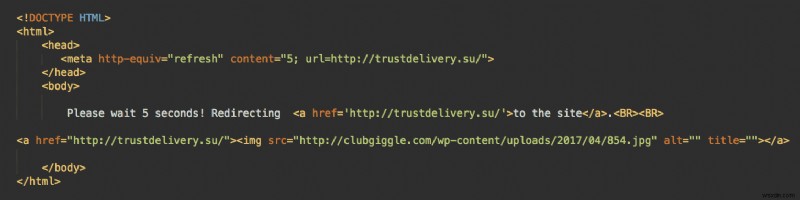
এই ম্যালওয়্যারের আরেকটি ধরন ব্যবহারকারীদের রিডাইরেক্ট করার জন্য HTML-এর <meta http-equiv="refresh" ট্যাগ ব্যবহার করে। " http-equiv " অ্যাট্রিবিউট HTTP হেডার রেসপন্স অনুকরণে সাহায্য করে। content=5 অপশন ৫ সেকেন্ড পর পৃষ্ঠাটি রিফ্রেশ করে এবং তারপর ব্যবহারকারী "url" অপশনে নির্দিষ্ট লোকেশনে রিডাইরেক্ট হয়। রিডাইরেক্ট করার সময় এই মেসেজটি দেখানো হয়: " ৫ সেকেন্ড অপেক্ষা করুন! সাইটে রিডাইরেক্ট করা হচ্ছে। "
জাভাস্ক্রিপ্ট রিডাইরেক্ট
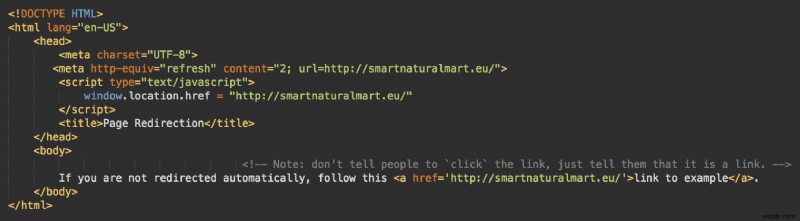
এই ম্যালওয়্যারের আরেকটি ভ্যারিয়েন্ট মেটা রিফ্রেশের সাথে window.location.href রিডাইরেক্ট ব্যবহার করে। window.location অবজেক্ট সাধারণত ব্যবহারকারীদের নতুন পৃষ্ঠায় রিডাইরেক্ট করার জন্য এবং বর্তমান পৃষ্ঠার ঠিকানা পেতে ব্যবহৃত হয়। এখানে, যদি মেটা ট্যাগ কিছু কারণে ব্যবহারকারীদের রিডাইরেক্ট করতে না পারে, তবে window.location.href তা করবে।
সুরক্ষা
এই ধরনের ফার্মা স্প্যাম আপনার সাইটে বিপর্যয়সূচক প্রভাব ফেলতে পারে। এটি শুধু আপনার বাউন্স রেট বাড়াতে পারে না, বরং আপনার ওয়েবসাইটের রেপুটেশনে দীর্ঘমেয়াদী প্রভাব ফেলতে পারে। ফার্মা হ্যাক রিডাইরেক্ট ম্যালওয়্যার থেকে সংক্রমণ এড়াতে আপনি নিচের কাজগুলো করতে পারেন:
- আপনার ওয়েবসাইটে দুর্বল কনফিগারেশন চেক করুন এবং র্যান্ডম শক্তিশালী পাসওয়ার্ড ব্যবহার করুন।
- নিষ্ক্রিয় প্লাগইন এবং থিম ব্যবহার এড়িয়ে চলুন। যেকোনো সন্দেহজনক প্লাগইন সরিয়ে দিন।
- আপনার সিএমএস ভার্সন, প্লাগইন এবং থিম আপডেট রাখুন।
- নিয়মিত সিকিউরিটি অডিট করুন এবং ফায়ারওয়াল ব্যবহার করুন।
যদি আপনার ওয়েবসাইট এই ধরনের ম্যালওয়্যারের সাথে সংক্রমিত হয়, তবে এস্ট্রার সাথে ম্যালওয়্যার পরিষ্কারের অনুরোধ করুন। এস্ট্রা শুধু আপনার সাইট পরিষ্কার করবে না, বরং এইরকম সংক্রমণ আবার না হয় তা নিশ্চিত করবে। প্রতিযোগিতামূলক দামে, এস্ট্রা সিকিউরিটি সমাধান অন্যান্য দুর্দান্ত সিকিউরিটি ফিচার সহ আসে।
আ직 আশ্বস্ত হয়নি? এখন একটি ডেমো নিন এবং নিজে দেখুন!
