

আমি আগে লিখেছিলাম কীভাবে আপনি GUI ইন্টারফেসে সেটিং সক্ষম করে আপনার Cisco সুইচে SSH অ্যাক্সেস সক্ষম করতে পারেন। এটি চমৎকার যদি আপনি আপনার সুইচ CLI-এ একটি এনক্রিপ্টেড কানেকশনে অ্যাক্সেস করতে চান, কিন্তু এটি এখনো শুধু ইউজারনেম এবং পাসওয়ার্ডের ওপর নির্ভর করে।
আপনি যদি এই সুইচটি একটি অত্যন্ত সংবেদনশীল নেটওয়ার্কে ব্যবহার করেন যা খুব নিরাপদ হতে হবে, তবে আপনি আপনার SSH কানেকশনের জন্য পাবলিক কি অথেন্টিকেশন সক্ষম করার কথা বিবেচনা করতে পারেন। আসলে, সর্বোচ্চ নিরাপত্তার জন্য, আপনি ইউজারনেম/পাসওয়ার্ড এবং পাবলিক কি অথেন্টিকেশন দুটোই আপনার সুইচে অ্যাক্সেসের জন্য সক্ষম করতে পারেন।
এই নিবন্ধে, আমি আপনাকে দেখাব SG300 Cisco সুইচে পাবলিক কি অথেন্টিকেশন সক্ষম করার পদ্ধতি এবং puTTYGen ব্যবহার করে পাবলিক ও প্রাইভেট কি জোড়া জেনারেট করা। তারপর আমি দেখাব কীভাবে নতুন কীগুলো ব্যবহার করে লগইন করবেন। এর পাশাপাশি, আমি দেখাব কীভাবে কনফিগার করবেন যাতে আপনি শুধু কি ব্যবহার করে লগইন করতে পারেন বা ইউজারকে ইউজারনেম/পাসওয়ার্ড টাইপ করতে বাধ্য করুন প্রাইভেট কির পাশাপাশি।
দ্রষ্টব্য: এই টিউটোরিয়াল শুরু করার আগে, নিশ্চিত করুন আপনি ইতিমধ্যে সুইচে SSH সার্ভিস সক্ষম করেছেন, যা আমি আমার আগের আর্টিকেলে বলেছিলাম (উপরে লিংক করা আছে)।
SSH ইউজার অথেন্টিকেশন বাই পাবলিক কি সক্ষম করা
মোটামুটি, SSH-র জন্য পাবলিক কি অথেন্টিকেশন কাজ করানোর প্রক্রিয়া সহজ। আমার উদাহরণে, আমি আপনাকে দেখাব কীভাবে ওয়েব-ভিত্তিক GUI ব্যবহার করে ফিচারগুলো সক্ষম করতে হয়। আমি CLI ইন্টারফেস ব্যবহার করে পাবলিক কি অথেন্টিকেশন সক্ষম করার চেষ্টা করেছিলাম, কিন্তু এটি আমার প্রাইভেট RSA কির ফরম্যাট গ্রহণ করত না।
এটি কাজ করলে, আমি এই পোস্টটি CLI কমান্ডসহ আপডেট করব যা আমরা GUI-তে করব। প্রথমে, Security-এ ক্লিক করুন, তারপর SSH Server এবং অবশেষে SSH User Authentication।
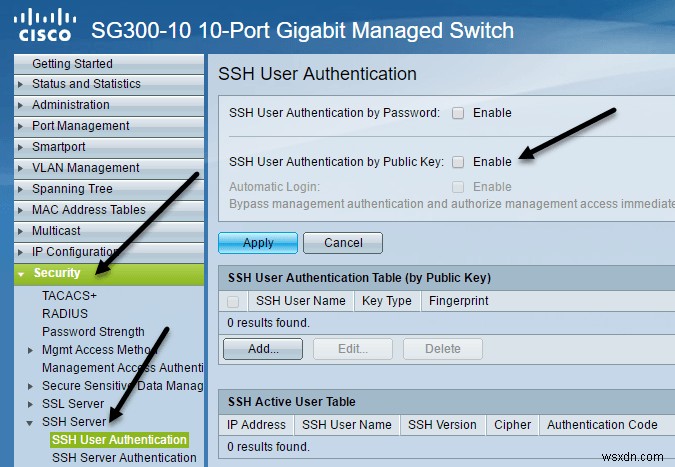
ডান প্যানে, SSH User Authentication by Public Key-এর পাশে Enable বক্স চেক করুন। Apply বাটনে ক্লিক করুন পরিবর্তনগুলো সেভ করতে। Automatic login-এর পাশে Enable বক্স চেক করবেন না এখন, কারণ আমি নিচে সেটি ব্যাখ্যা করব।
এখন আমাদের একটি SSH ইউজারনেম যোগ করতে হবে। ইউজার যোগ করার আগে, আমাদের প্রথমে একটি পাবলিক এবং প্রাইভেট কি জেনারেট করতে হবে। এই উদাহরণে, আমরা puTTYGen ব্যবহার করব, যা puTTY-র সাথে আসে।
প্রাইভেট এবং পাবলিক কি জেনারেট করা
কী জেনারেট করতে, প্রথমে puTTYGen খুলুন। আপনি একটি ব্ল্যাঙ্ক স্ক্রিন দেখবেন এবং আপনাকে ডিফল্ট সেটিংস থেকে কিছু পরিবর্তন করার প্রয়োজন নেই।
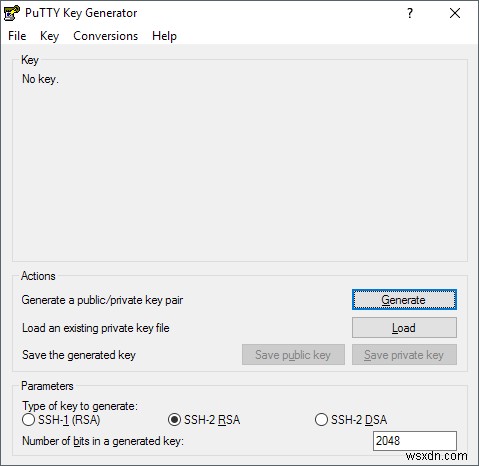
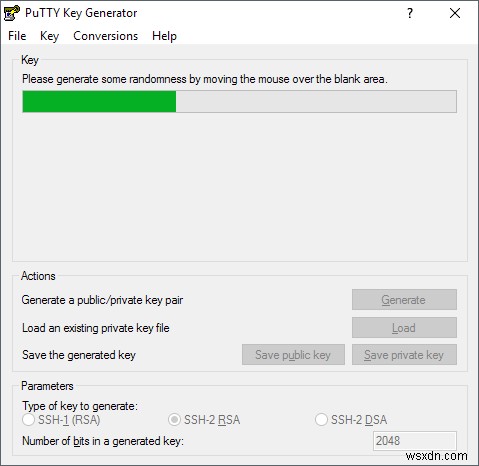
Generate বাটনে ক্লিক করুন এবং তারপর খালি এলাকায় আপনার মাউস সরান যতক্ষণ না প্রগ্রেস বার পুরো চলে যায়।
কীগুলো জেনারেট হলে, আপনাকে একটি পাসফ্রেজ টাইপ করতে হবে, যা মূলত কীটি আনলক করার জন্য একটি পাসওয়ার্ডের মতো।
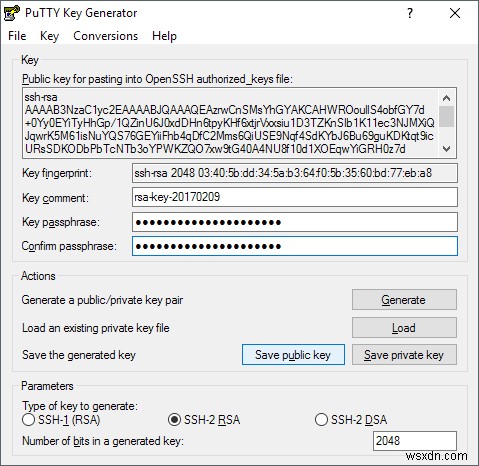
ব্রুট-ফোর্স আক্রমণ থেকে কীটি রক্ষা করার জন্য একটি বড় পাসফ্রেজ ব্যবহার করা ভালো ধারণা। পাসফ্রেজটি দুবার টাইপ করার পর, আপনাকে Save public key এবং Save private key বাটনে ক্লিক করতে হবে। নিশ্চিত করুন এই ফাইলগুলো একটি নিরাপদ লোকেশনে সেভ করা হয়েছে, বশেষে একটি এনক্রিপ্টেড কন্টেইনারের মধ্যে যেটি খুলতে পাসওয়ার্ড লাগে। আমার VeraCrypt ব্যবহার করে এনক্রিপ্টেড ভলিউম তৈরি করার পোস্টটি চেক করুন।
ইউজার এবং কি যোগ করা
এখন আমরা আগে যেই SSH User Authentication স্ক্রিনে ছিলাম সেখানে ফিরে যাই। এখানে আপনার দুটি অপশন রয়েছে। প্রথমে, Administration — User Accounts-এ যান দেখতে আপনার লগইনের জন্য এই মুহূর্তে কোন অ্যাকাউন্টগুলো আছে।
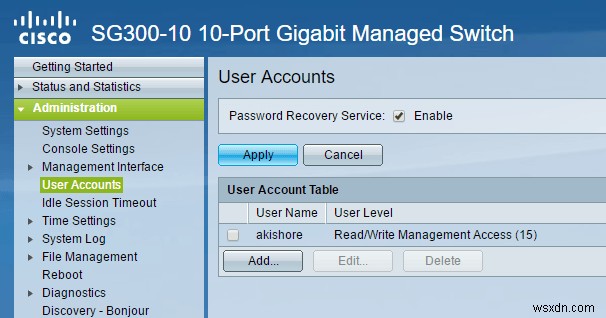
আপনি দেখতে পাচ্ছেন, আমার সুইচ অ্যাক্সেস করার জন্য আমার একটি অ্যাকাউন্ট আছে যার নাম akishore। বর্তমানে, আমি এই অ্যাকাউন্ট ব্যবহার করে ওয়েব-ভিত্তিক GUI এবং CLI উভয়ে অ্যাক্সেস করতে পারি। আগের SSH User Authentication পেজে, আপনাকে SSH User Authentication Table (by Public Key)-এ যে ইউজারটি যোগ করতে হবে সেটি Administration — User Accounts-এর সাথে একই হতে পারে বা ভিন্ন।
আপনি যদি একই ইউজারনেম বেছে নেন, তবে আপনি Automatic Login-এর নিচে Enable বক্স চেক করতে পারেন এবং যখন আপনি সুইচে লগইন করতে যাবেন, তবে আপনাকে শুধু প্রাইভেট কির ইউজারনেম এবং পাসওয়ার্ড টাইপ করতে হবে এবং আপনি লগইন হয়ে যাবেন।
আপনি যদি এখানে একটি ভিন্ন ইউজারনেম বেছে নেন, তবে আপনাকে একটি প্রম্পট দেখাবে যেখানে আপনাকে SSH প্রাইভেট কি ইউজারনেম এবং পাসওয়ার্ড দিতে হবে এবং তারপর আপনার নরমাল ইউজারনেম এবং পাসওয়ার্ড (Admin — User Accounts-এ লিস্ট করা) দিতে হবে। আপনি যদি অতিরিক্ত নিরাপত্তা চান, তবে ভিন্ন ইউজারনেম ব্যবহার করুন, অন্যথায় আপনার বর্তমান ইউজারনেমের মতোই নাম দিন।
Add বাটনে ক্লিক করুন এবং আপনি Add SSH User উইন্ডো পপ আপ হয়ে দেখবেন।
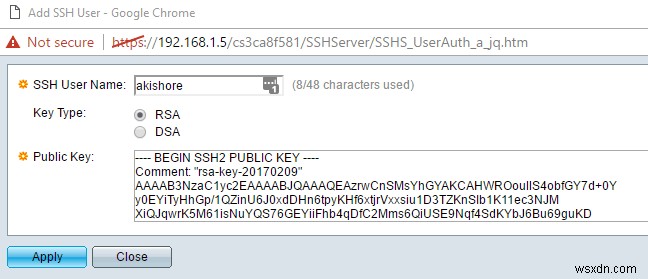
নিশ্চিত করুন Key Type RSA-এ সেট করা আছে এবং তারপর আপনি আগে puTTYGen-এ সেভ করা আপনার পাবলিক SSH কি ফাইলটি Notepad-এর মতো একটি প্রোগ্রাম দিয়ে খুলুন। সম্পূর্ণ কন্টেন্ট কপি করুন এবং Public Key উইন্ডোতে পেস্ট করুন। Apply চাপুন এবং শীর্ষে Success মেসেজ পেলে Close চাপুন।
প্রাইভেট কি ব্যবহার করে লগইন করা
এখন আমাদের শুধু আমাদের প্রাইভেট কি এবং পাসওয়ার্ড ব্যবহার করে লগইন করতে হবে। এই পয়েন্টে, আপনি যখন লগইন করার চেষ্টা করবেন, তবে আপনাকে দুবার লগইন ক্রেডেনশিয়াল দিতে হবে: একবার প্রাইভেট কির জন্য এবং একবার নরমাল ইউজার অ্যাকাউন্টের জন্য। একবার Automatic login সক্ষম করলে, আপনাকে শুধু SSH ইউজারটির ক্রেডেনশিয়াল দিতে হবে এবং আপনি লগইন হয়ে যাবেন।
puTTY খুলুন এবং সচরাচর মতো আপনার সুইচের IP ঠিকানা Host Name বক্সে डालুন। কিন্তু এইবার, আমাদের puTTY-তে প্রাইভেট কিও লোড করতে হবে। এটি করতে, Connection এক্সপ্যান্ড করুন, তারপর SSH এক্সপ্যান্ড করুন এবং Auth-এ ক্লিক করুন।
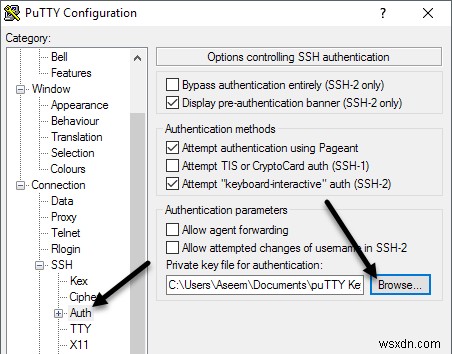
Private key file for authentication-এর নিচে Browse বাটনে ক্লিক করুন এবং puTTYGen-এ থেকে সেভ করা প্রাইভেট কি ফাইলটি সিলেক্ট করুন। এখন Open বাটনে ক্লিক করুন কানেক্ট করার জন্য।
প্রথম প্রম্পট হবে login as এবং সেটি হওয়া উচিত SSH ইউজারসের অধীনে যোগ করা ইউজারনেম। আপনি যদি আপনার মেন ইউজার অ্যাকাউন্টের মতোই ইউজারনেম ব্যবহার করেন, তবে কোনো ব্যাপার নয়।
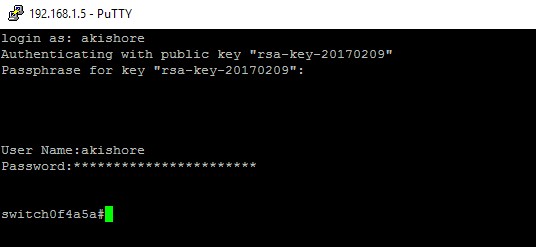
আমার কেসে, আমি দুটি ইউজার অ্যাকাউন্টের জন্যও akishore ব্যবহার করলাম, কিন্তু প্রাইভেট কি এবং মেন ইউজার অ্যাকাউন্টের জন্য আলাদা পাসওয়ার্ড ব্যবহার করলাম। আপনি চাইলে পাসওয়ার্ডগুলো একই রাখতে পারেন, কিন্তু এতে কোনো ফায়দা নেই, বিশেষ করে আপনি অটোম্যাটিক লগইন সক্ষম করলে।
আপনি যদি সুইচে ইন করার জন্য ডবল লগইন করতে না চান, তবে SSH User Authentication পেজে Automatic login-এর পাশে Enable বক্স চেক করুন।
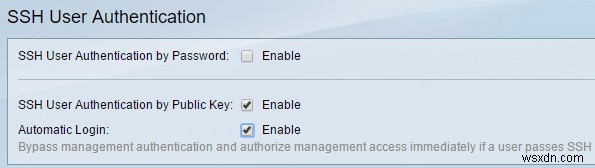
যখন এটি সক্ষম করা থাকে, তবে আপনাকে শুধু SSH ইউজারটির ক্রেডেনশিয়াল টাইপ করতে হবে এবং আপনি লগইন হয়ে যাবেন।
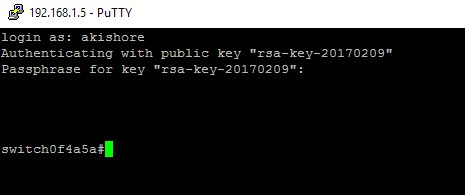
এটি কিছুটা জটিল, কিন্তু একবার চেষ্টা করলে বুঝতে পারবেন। যেমন আমি আগে বলেছিলাম, আমি CLI কমান্ডগুলোও লিখব একবার আমি প্রাইভেট কির সঠিক ফরম্যাট পেয়ে যাই। এই নির্দেশনা অনুসরণ করলে, SSH ব্যবহার করে আপনার সুইচ অ্যাক্সেস করা অনেক বেশি নিরাপদ হবে। সমস্যা বা প্রশ্ন থাকলে কমেন্টে পোস্ট করুন। উপভোগ করুন!
