

অতিরিক্ত নিরাপত্তার জন্য, আমি আমার Cisco SG300-10 সুইচে অ্যাক্সেস শুধু আমার লোকাল সাবনেটের একটি IP ঠিকানায় সীমাবদ্ধ করতে চাইলাম। প্রাথমিকভাবে আমার নতুন সুইচ কনফিগার করার কিছু সপ্তাহ পর, আমি খুশি ছিল না জানলে যে আমার LAN বা WLAN-এ কানেক্ট করা কেউ ডিভাইসের IP ঠিকানা জানলেই লগইন পেজে পৌঁছাতে পারত।
আমি ৫০০ পৃষ্ঠার ম্যানুয়াল ছান مارলাম কীভাবে আমার চাওয়া IP ঠিকানা ছাড়া সব ব্লক করে ম্যানেজমেন্ট অ্যাক্সেস দিতে হয়। অনেক টেস্টিং এবং Cisco ফোরামে কয়েকটি পোস্ট করার পর, আমি পারলাম! এই নিবন্ধে, আমি আপনাকে আপনার Cisco সুইচের জন্য অ্যাক্সেস প্রোফাইল এবং প্রোফাইল রুল কনফিগার করার ধাপগুলো বলব।
দ্রষ্টব্য: আমি যে পদ্ধতিটি বর্ণনা করবো, সেটি আপনাকে আপনার সুইচে সক্রিয় যেকোনো সার্ভিসে অ্যাক্সেস সীমাবদ্ধ করতে দেবে। উদাহরণস্বরূপ, আপনি SSH, HTTP, HTTPS, Telnet, বা এই সব সার্ভিসে IP ঠিকানা দিয়ে অ্যাক্সেস সীমাবদ্ধ করতে পারবেন।
ম্যানেজমেন্ট অ্যাক্সেস প্রোফাইল এবং রুল তৈরি করা
শুরু করতে, আপনার সুইচের ওয়েব ইন্টারফেসে লগ ইন করুন এবং Security এক্সপ্যান্ড করুন এবং তারপর Mgmt Access Method এক্সপ্যান্ড করুন। Access Profiles-এ ক্লিক করুন।
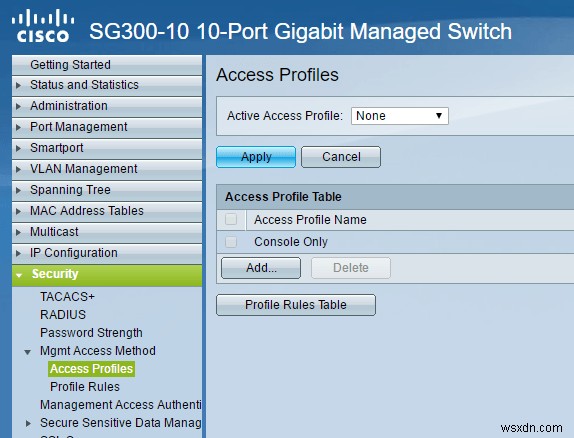
প্রথমে আমাদের একটি নতুন অ্যাক্সেস প্রোফাইল তৈরি করতে হবে। ডিফল্টভাবে, আপনাকে শুধু Console Only প্রোফাইল দেখাবে। এছাড়া, আপনি শীর্ষে লক্ষ্য করবেন None সিলেক্ট করা আছে Active Access Profile-এর পাশে। একবার আমরা আমাদের প্রোফাইল এবং রুল তৈরি করলে, এখানে প্রোফাইলের নাম সিলেক্ট করে এটিকে এক্টিভেট করতে হবে।
এখন Add বাটনে ক্লিক করুন এবং এটি একটি ডায়ালগ বক্স আনে যেখানে আপনি আপনার নতুন প্রোফাইলের নাম দিতে পারবেন এবং নতুন প্রোফাইলের জন্য প্রথম রুলও যোগ করতে পারবেন।
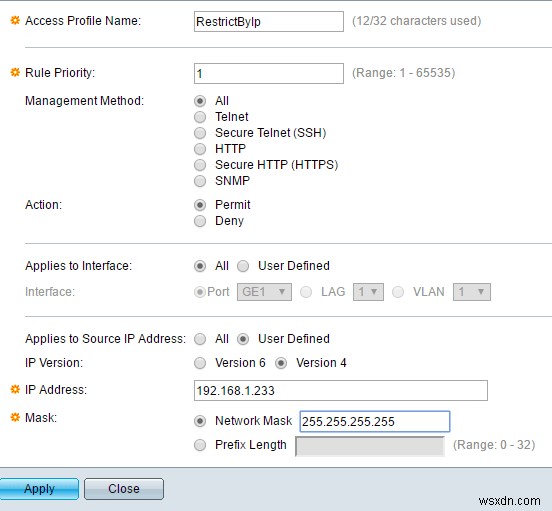
শীর্ষে, আপনার নতুন প্রোফাইলে একটি নাম দিন। বাকি সব ফিল্ড নতুন প্রোফাইলে যোগ হওয়া প্রথম রুলের সাথে সম্পর্কিত। Rule Priority-র জন্য, আপনাকে ১ থেকে ৬৫৫৩৫ এর মাঝপথে একটি মান বেছে নিতে হবে। Cisco যেভাবে কাজ করে সেটি হল সবচেয়ে কম প্রায়োরিটিয়ের রুলটি প্রথমে প্রয়োগ হয়। যদি সেটি ম্যাচ না করে, তবে পরবর্তী কম প্রায়োরিটিয়ের রুল প্রয়োগ হয়।
আমার উদাহরণে, আমি প্রায়োরিটি ১ বেছে নিলাম কারণ আমি চাই এই রুলটি প্রথমে প্রসেস হোক। এই রুলটি সেই IP ঠিকানাকে অনুমতি দেবে যাকে আমি সুইচে অ্যাক্সেস দিতে চাই। Management Method-এর অধীনে, আপনি একটি নির্দিষ্ট সার্ভিস বা অল বেছে নিতে পারেন, যা সবকিছু সীমাবদ্ধ করবে। আমার কেসে, আমি অল বেছে নিলাম কারণ আমার শুধু SSH এবং HTTPS সক্রিয় এবং আমি দুটোই একটি কম্পিউটার থেকে ম্যানেজ করি।
লক্ষ্য করুন, আপনি যদি শুধু SSH এবং HTTPS সিকিউর করতে চান, তবে আপনাকে দুটি আলাদা রুল তৈরি করতে হবে। Action শুধু Deny বা Permit হতে পারে। আমার উদাহরণে, আমি Permit বেছে নিলাম যেহেতু এটি অনুমোদিত IP-র জন্য। এরপর, আপনি ডিভাইসের একটি নির্দিষ্ট ইন্টারফেসে রুল প্রয়োগ করতে পারেন বা শুধু All-এ রেখে দিতে পারেন যাতে এটি সব পোর্টে প্রয়োগ হয়।
Applies to Source IP Address-এর অধীনে, আমাদের User Defined বেছে নিতে হবে এবং তারপর Version 4 বেছে নিতে হবে, যদি না আপনি IPv6 এনভায়রনমেন্টে কাজ করেন যায়গায় Version 6 বেছে নেবেন। এখন সেই IP ঠিকানা টাইপ করুন যাকে অ্যাক্সেস দিতে চান এবং একটি নেটওয়ার্ক মাস্ক টাইপ করুন যা সকল প্রাসঙ্গিক বিট ম্যাচ করে যেগুলো রুল প্রয়োগের সময় চেক করা হবে।
উদাহরণস্বরূপ, যেহেতু আমার IP ঠিকানা ১৯২.১৬৮.১.২৩৩, পুরো IP ঠিকানাটি পরীক্ষা করতে হবে এবং তাই আমার ২৫৫.২৫৫.২৫৫.২৫৫ নেটওয়ার্ক মাস্ক দরকার। আপনি যদি চান রুলটি পুরো সাবনেটের সবার জন্য প্রয়োগ হোক, তবে আপনি ২৫৫.২৫৫.২৫৫.০ মাস্ক ব্যবহার করবেন। এর মানে ১৯২.১৬৮.১.x ঠিকানাযুক্ত কেউই পারমিটেড হবে। সেটি আমি চাই না, কিন্তু আশা করি এটি বুঝায় নেটওয়ার্ক মাস্ক কীভাবে ব্যবহার করতে হয়। লক্ষ্য করুন, নেটওয়ার্ক মাস্ক আপনার নেটওয়ার্কের সাবনেট মাস্ক নয়। নেটওয়ার্ক মাস্ক শুধু বলে Cisco কোন বিটগুলো রুল প্রয়োগের সময় দেখবে।
Apply-এ ক্লিক করুন এবং এখন আপনার একটি নতুন অ্যাক্সেস প্রোফাইল এবং রুল আছে! বাম মেনুতে Profile Rules-এ ক্লিক করুন এবং আপনি নতুন রুলটি শীর্ষে লিস্ট করা দেখবেন।
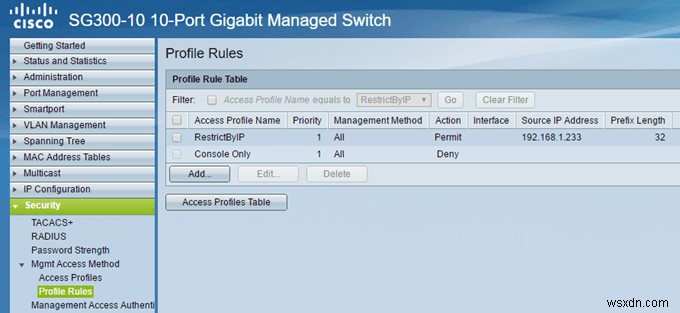
এখন আমাদের দ্বিতীয় রুল যোগ করতে হবে। এটি করতে, Profile Rule Table-এর নিচে দেখানো Add বাটনে ক্লিক করুন।
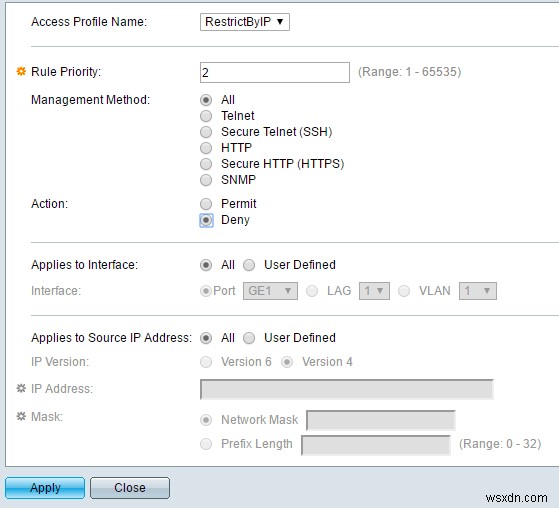
দ্বিতীয় রুলটি খুব সহজ। প্রথমে, নিশ্চিত করুন Access Profile Name সেটি যা আমরা যেনে তৈরি করেছি। এখন, রুলটিকে প্রায়োরিটি ২ দিন এবং Action-এ Deny বেছে নিন। বাকি সব All-এ সেট করুন। এর মানে সকল IP ঠিকানা ব্লক হবে। কিন্তু, যেহেতু আমাদের প্রথম রুলটি প্রথমে প্রসেস হবে, সেই IP ঠিকানাটি পারমিটেড হবে। একবার একটি রুল ম্যাচ হলে, বাকি রুলগুলো ইগনোর হয়। কোনো IP ঠিকানা যদি প্রথম রুলে ম্যাচ না করে, তবে এটি দ্বিতীয় রুলে আসবে, যেখানে এটি ম্যাচ হবে এবং ব্লক হবে। চমৎকার!
শেষে, আমাদের নতুন অ্যাক্সেস প্রোফাইলটি এক্টিভেট করতে হবে। এটি করতে, আবার Access Profiles-এ যান এবং শীর্ষে ড্রপডাউন লিস্ট থেকে ( Active Access Profile-এর পাশে) নতুন প্রোফাইলটি সিলেক্ট করুন। Apply চাপুন এবং আপনি সেট হয়ে যাবেন।
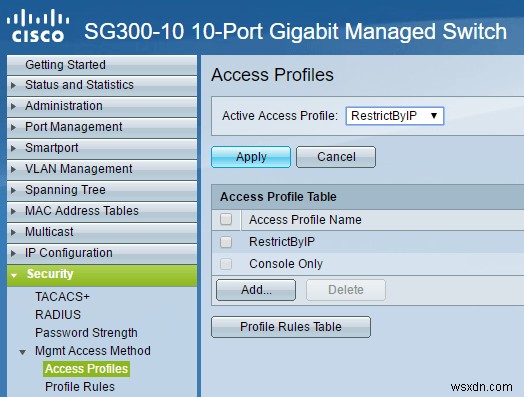
মনে রাখবেন কনফিগারেশনটি বর্তমানে শুধু রানিং কনফিগে সেভ করা আছে। নিশ্চিত করুন আপনি Administration — File Management — Copy/Save Configuration-এ যান রানিং কনফিগকে স্টার্টআপ কনফিগে কপি করার জন্য।
আপনি যদি একাধিক IP ঠিকানাকে সুইচে অ্যাক্সেস দিতে চান, তবে প্রথম রুলের মতো আরেকটি রুল তৈরি করুন, কিন্তু উচ্চতর প্রায়োরিটি দিন। আপনাকে Deny রুলটির প্রায়োরিটিও পরিবর্তন করতে হবে যাতে সেটি সব Permit রুলের চেয়ে উচ্চতর প্রায়োরিটিতে থাকে। আপনি যদি কোনো সমস্যায় পড়েন বা এটি কাজ না করে, তবে কমেন্টে পোস্ট করুন, আমি সাহায্য করার চেষ্টা করব। উপভোগ করুন!
