

在本教程中,您将找到在Windows Server 2016上设置L2TP VPN访问服务器的分步说明。虚拟专用网络(VPN)允许您从互联网位置安全连接到专用网络,并保护您免受互联网攻击和数据拦截。要在Server 2016上安装和配置L2TP/IPSec VPN访问,这是一个多步骤过程,因为您必须在VPN服务器端配置多个设置才能实现成功的VPN操作。
如何安装带自定义预共享密钥的L2TP/IPSec VPN服务器2016
在本分步指南中,我们将使用第2层隧道协议(L2TP/IPSEC)和自定义预共享密钥进行L2TP VPN服务器2016设置,以获得更安全的VPN连接。
步骤 1. 在Server 2016上安装路由和远程访问角色
步骤 2. 在Server 2016上配置和启用路由和远程访问
步骤 3. 为L2TP/IKEv2连接配置预共享密钥
步骤 4. 在Windows防火墙中打开所需端口
步骤 5. 配置VPN服务器以允许网络访问
步骤 6. 启用NAT后的L2TP/IPsec连接
步骤 7. 检查所需的L2TP服务是否运行
步骤 8. 选择VPN用户
步骤 9. 配置ISP防火墙以允许L2TP VPN访问
步骤 10. 在客户端上设置L2TP/IPSec VPN连接
步骤 1. 如何在Server 2016上添加远程访问(VPN访问)角色
在Windows Server 2016上设置VPN服务器的第一步是将远程访问角色 {Direct Access & VPN (RAS) 服务} 安装到您的Server 2016。*
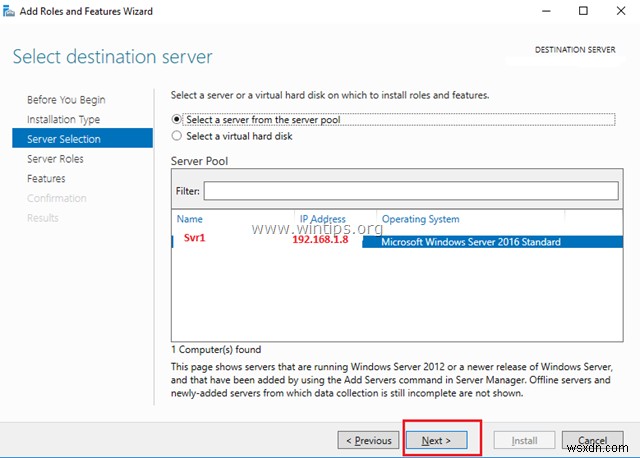
* 信息:对于此示例,我们将在名为"Srv1"且IP地址为"192.168.1.8"的Windows Server 2016机器上设置VPN。
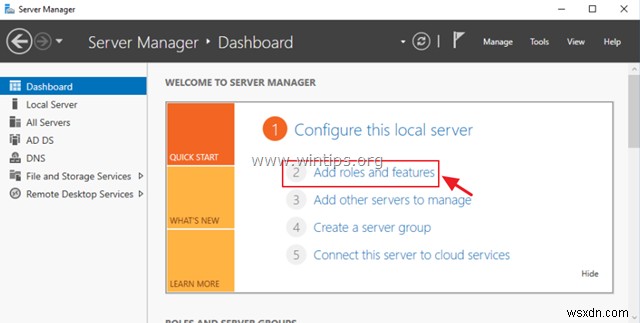
1. 要在Windows Server 2016上安装VPN角色,打开'服务器管理器'并点击添加角色和功能。
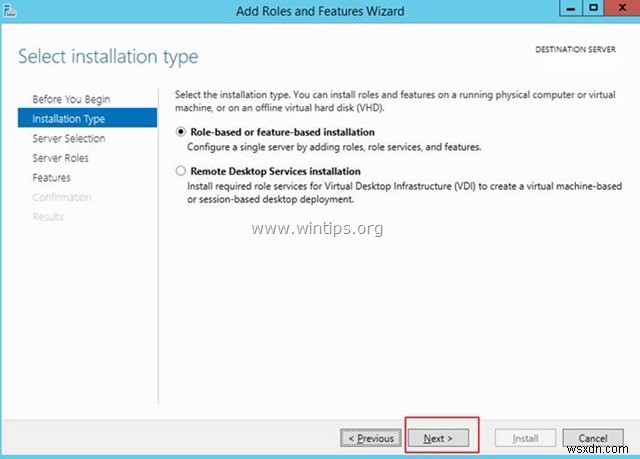
2. 在'添加角色和功能向导'的第一个屏幕,保留基于角色或基于功能的安装选项并点击下一步。
3. 在下一个屏幕,保留默认选项"从服务器池选择服务器"并点击下一步。
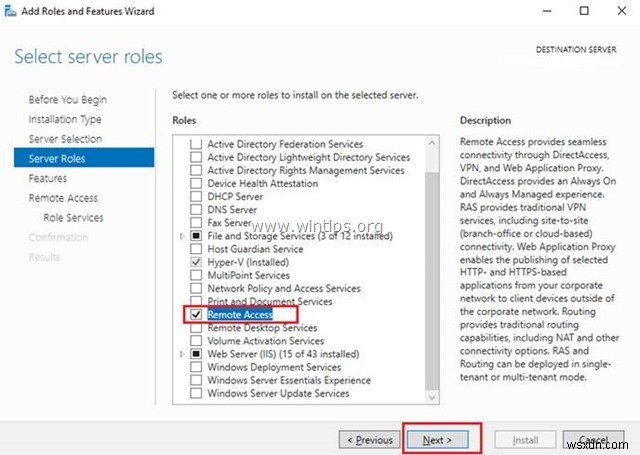
4. 然后选择远程访问角色并点击下一步。
5. 在'功能'屏幕保留默认设置并点击下一步。
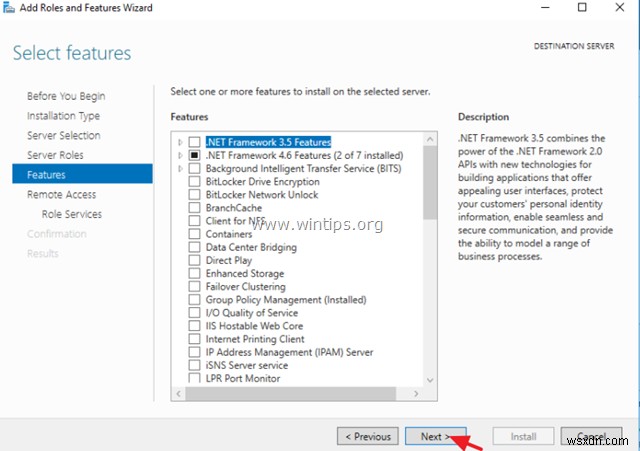
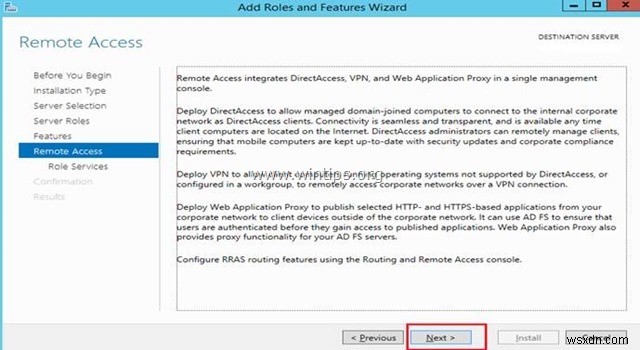
6. 在'远程访问'信息屏幕,点击下一步。
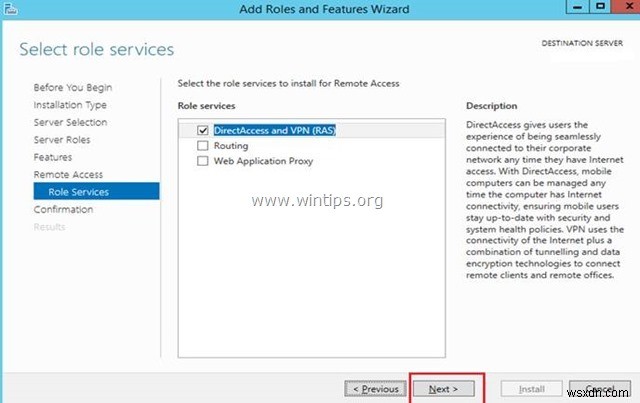
7. 在'远程服务',选择Direct Access and VPN (RAS)角色服务并点击下一步。
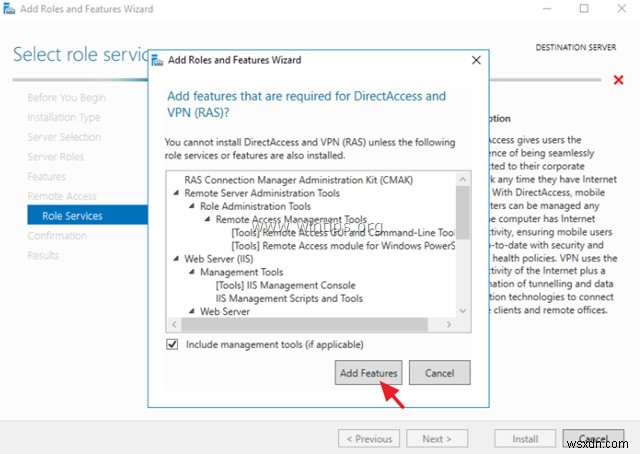
8. 然后点击添加功能。
9. 再次点击下一步。
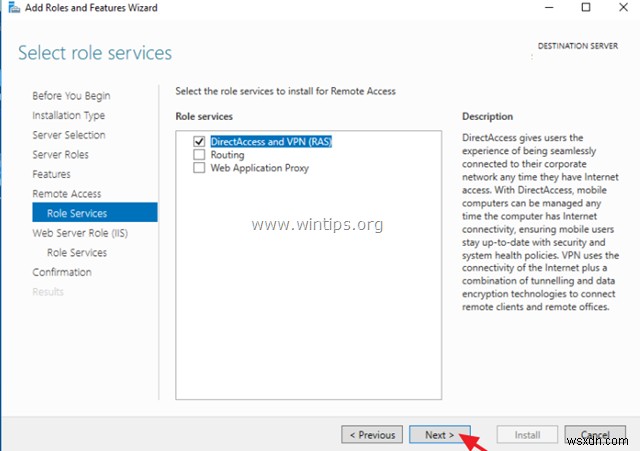
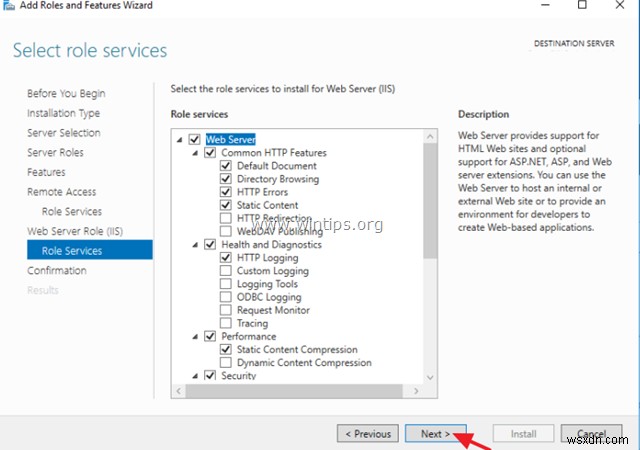
10. 在'Web服务器角色(IIS)'和'角色服务'屏幕保留默认设置并点击下一步(两次)。
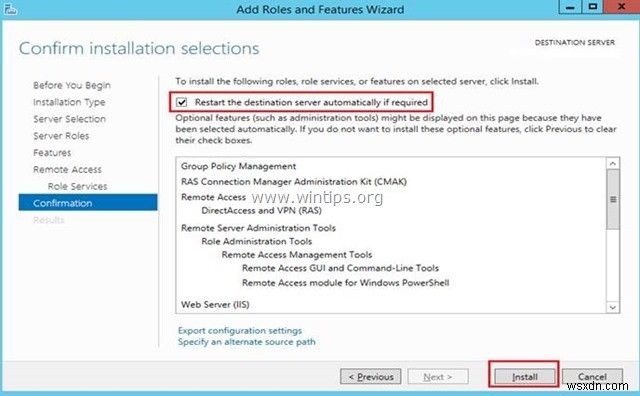
11. 在'确认'屏幕,选择如果需要自动重启目标服务器并点击安装。
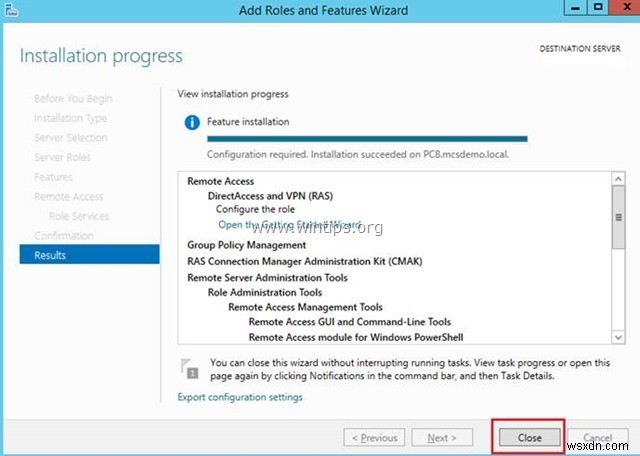
12. 在最后屏幕,确保远程访问角色安装成功并关闭向导。
13. 然后(从服务器管理器)工具菜单,点击远程访问管理。
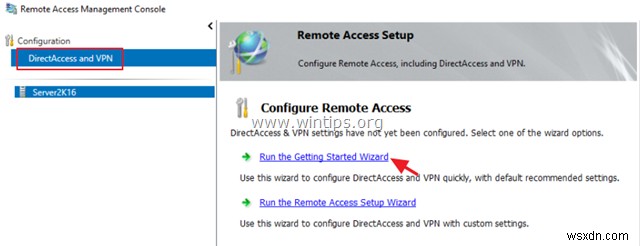
14. 在左侧选择Direct Access and VPN,然后点击运行入门向导。
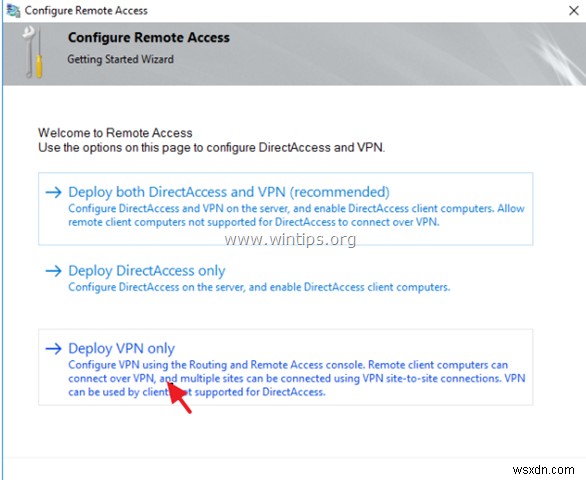
15. 然后点击仅部署VPN。
16. 继续下面的步骤2配置路由和远程访问。
步骤 2. 如何在Server 2016上配置和启用路由和远程访问
下一步是在我们的Server 2016上启用和配置VPN访问。操作方法:
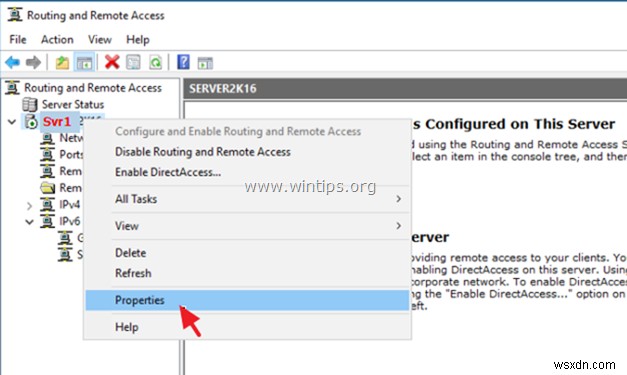
1. 右键点击服务器名称并选择配置和启用路由和远程访问。*
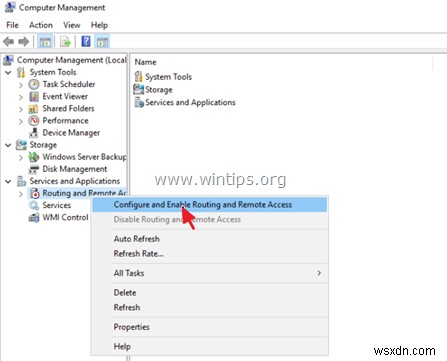
* 注意:您也可以通过以下方式启动路由和远程访问设置:
1. 打开服务器管理器并从工具菜单选择计算机管理。
2. 展开服务和应用程序
3. 右键点击路由和远程访问并选择配置和启用路由和远程访问。
2. 在'路由和远程访问服务器设置向导'点击下一步。
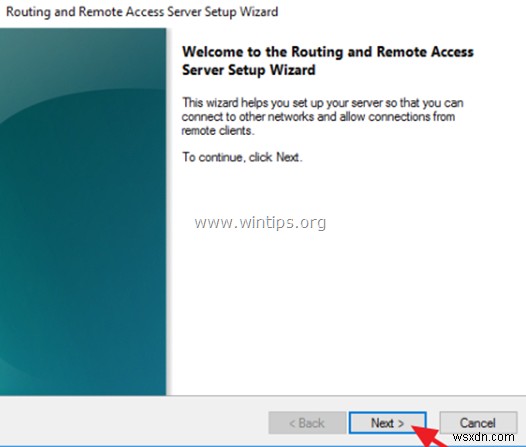
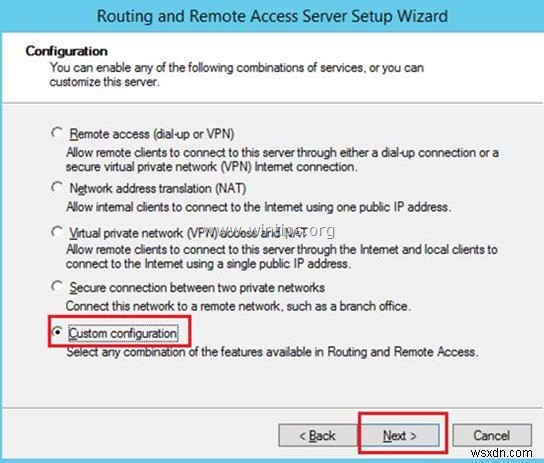
3. 选择自定义配置并点击下一步。
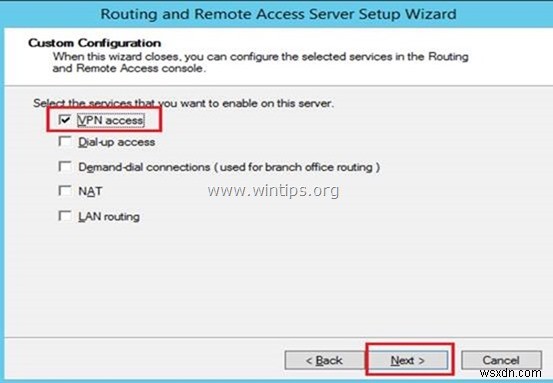
4. 仅选择VPN访问并点击下一步。
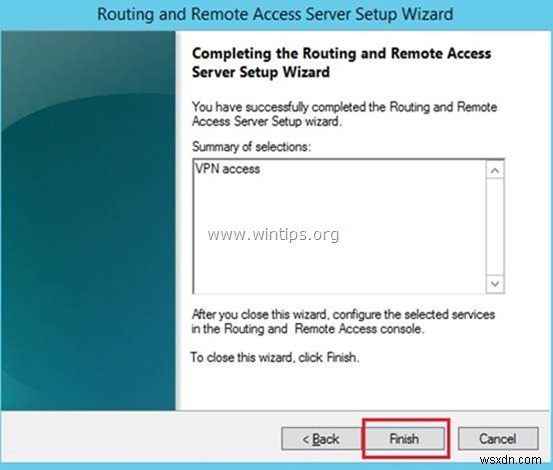
5. 最后点击完成。
6. 提示启动服务时点击启动。
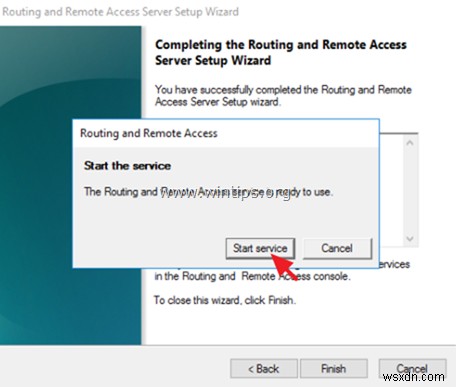
7. 现在您将看到服务器名称旁边有绿色箭头(例如此例中的"Svr1")。
步骤 3. 如何为L2TP/IKEv2连接启用自定义IPsec策略
现在是时候在路由和远程访问服务器上允许自定义IPsec策略并指定自定义预共享密钥了。
1. 在路由和远程访问面板,右键点击服务器名称并选择属性。
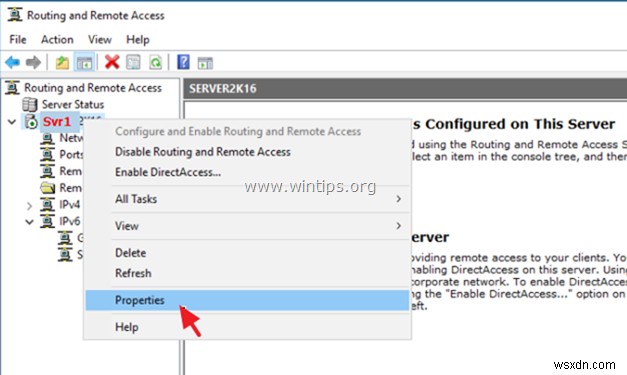
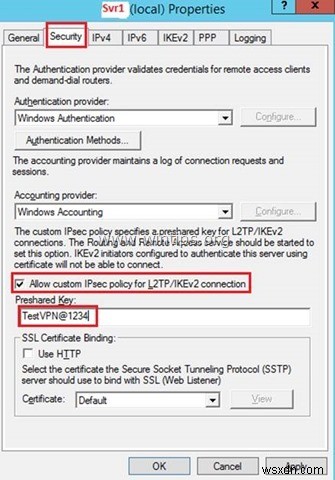
2. 在安全性选项卡,选择允许L2TP/IKEv2连接的自定义IPsec策略并输入预共享密钥(本例输入:"TestVPN@1234")。
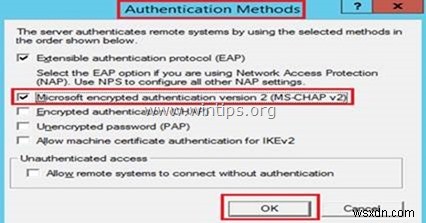
3. 然后点击上方的身份验证方法按钮,确保选中Microsoft加密身份验证版本2 (MS-CHAP v2),然后点击确定。
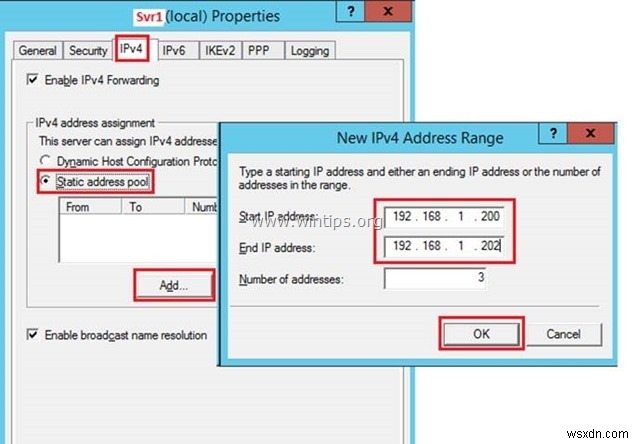
4. 现在选择IPv4选项卡,选择静态地址池并点击添加。
5. 在这里输入将分配给VPN连接客户端的IP地址范围并点击确定(两次)关闭所有窗口。
例如:本例将使用IP地址范围:192.168.1.200 – 192.168.1.202。
6. 当出现弹出消息:"要为L2TP/IKEv2连接启用自定义IPsec策略,必须重启路由和远程访问"时,点击确定。
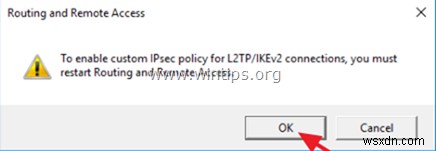
7. 最后右键点击您的服务器(例如"Svr1")并选择所有任务 > 重启。
步骤 4. 在Windows防火墙中打开所需端口
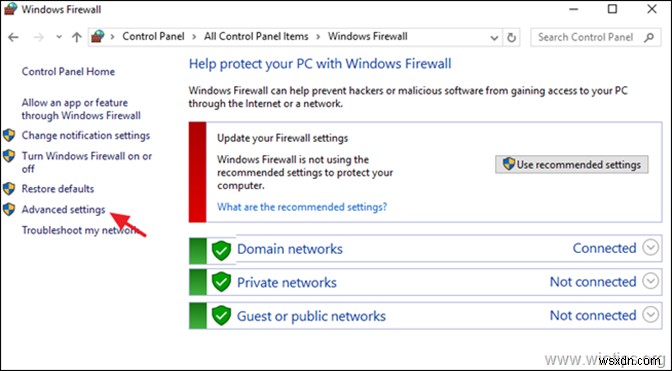
1. 转到控制面板 > 所有控制面板项目 > Windows防火墙。
2. 点击左侧的高级设置。
3. 在左侧选择入站规则。
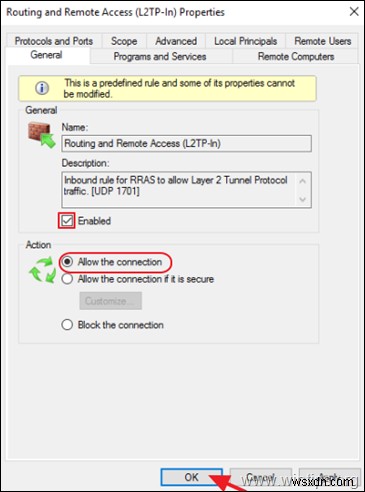
4a. 双击路由和远程访问 (L2TP-入站)
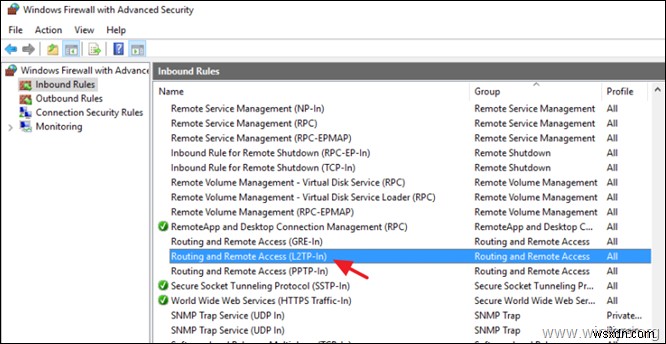
4b. 在'常规'选项卡,选择已启用,允许连接并点击确定。
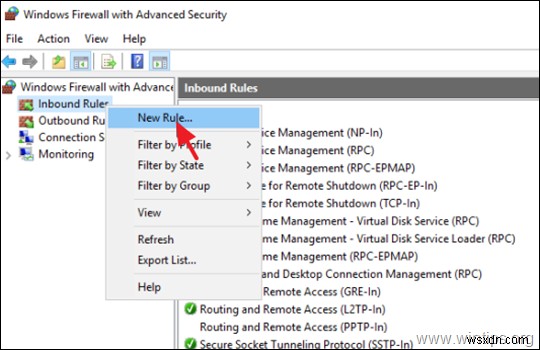
5. 现在,右键点击左侧的入站规则并选择新建规则。
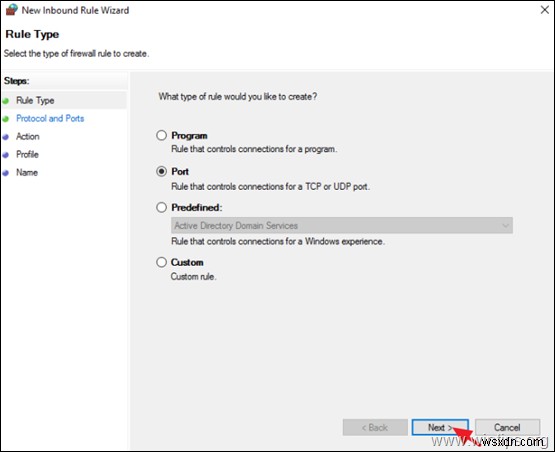
6. 在第一个屏幕选择端口并点击下一步。
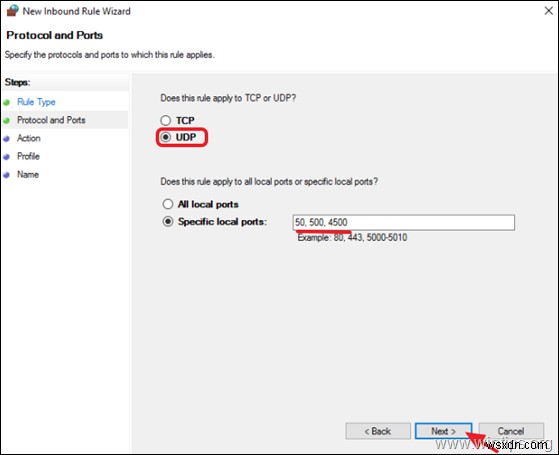
7. 现在选择UDP协议类型,在'特定本地端口'字段输入:50, 500, 4500。
完成后点击下一步。
8. 保留默认设置"允许连接"并点击下一步。
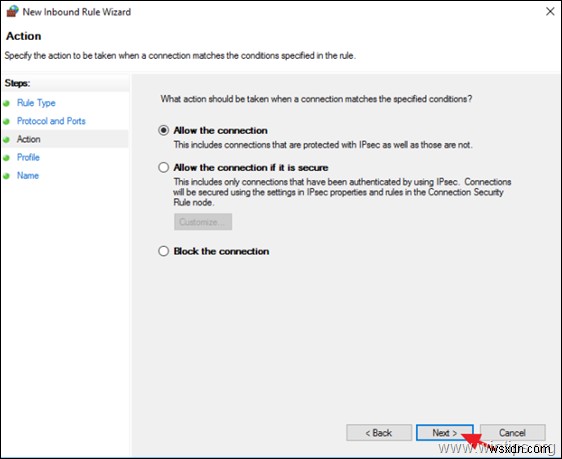
9. 在下一个屏幕,再次点击下一步。
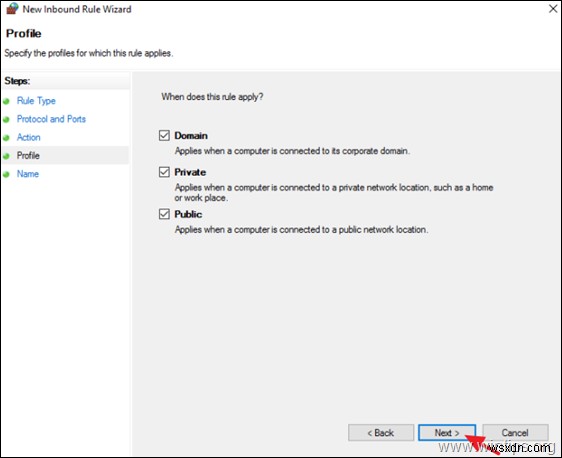
10. 现在,为新规则输入名称(例如"允许L2PT VPN")并点击完成。
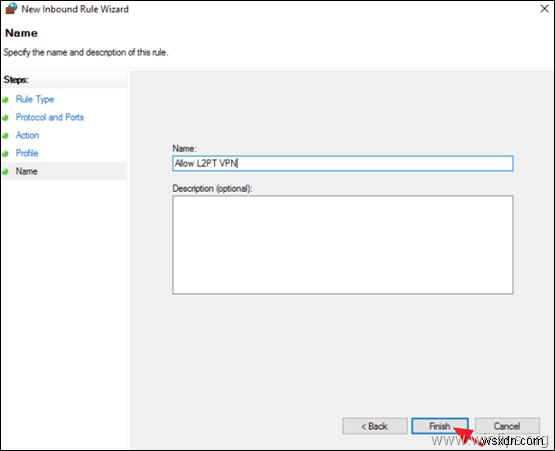
11. 关闭防火墙设置。
步骤 5. 如何配置网络策略服务器以允许网络访问
为了允许VPN用户通过VPN连接访问网络,请按如下方式修改网络策略服务器:
1. 右键点击远程访问日志记录和策略并选择启动NPS
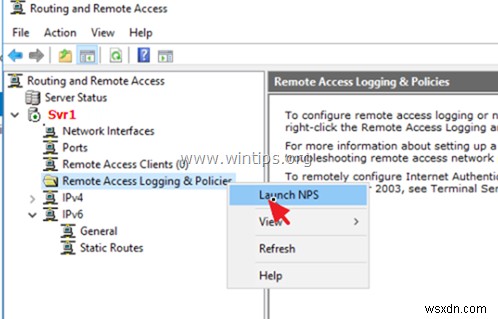
2. 在'概述'选项卡,选择以下设置并点击确定:
-
- 授予访问权限:如果连接请求匹配此策略。
- 远程访问服务器 (VPN-拨号)
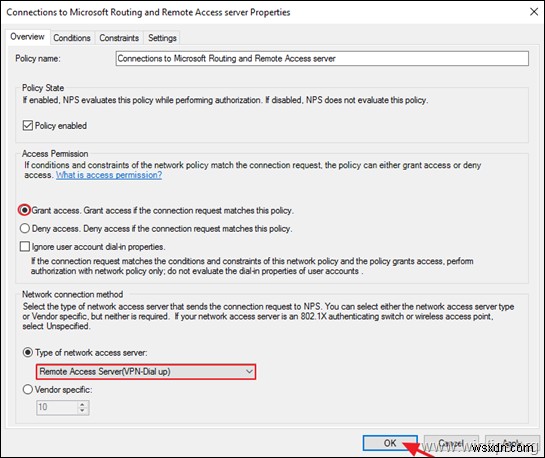
3. 现在打开与其他访问服务器的连接策略,选择相同设置并点击确定。
-
- 授予访问权限:如果连接请求匹配此
策略。 - 远程访问服务器 (VPN-拨号
up)
- 授予访问权限:如果连接请求匹配此
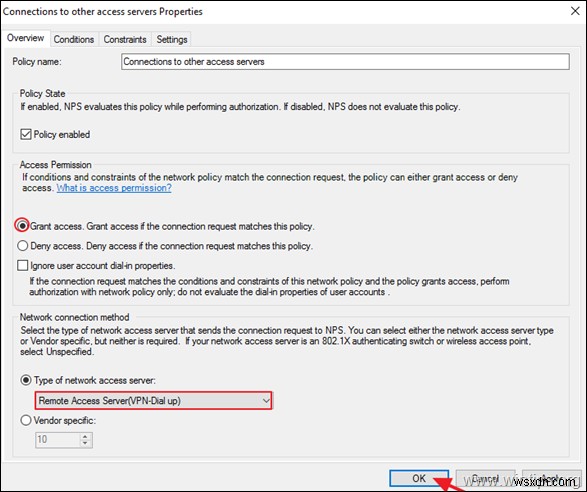
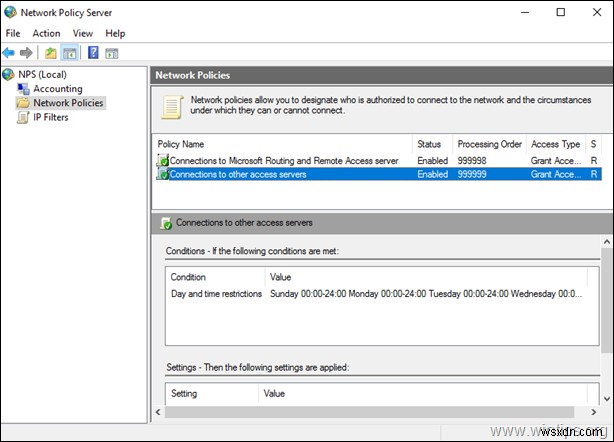
4. 关闭网络策略服务器设置。
步骤 6. 如何启用NAT后的L2TP/IPsec连接
默认情况下,现代Windows客户端(Windows 10、8、7或Vista)和Windows Server 2016、2012和2008操作系统不支持L2TP/IPsec连接,如果Windows计算机或VPN服务器位于NAT后面。要绕过此问题,必须在VPN服务器和客户端上按如下方式修改注册表:
1. 同时按下Windows  + R键打开运行命令框。
2. 输入regedit并按Enter。
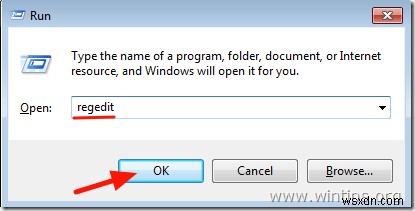
3. 在左侧窗格导航到此键:
- HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Sevices\PolicyAgent
4. 右键点击PolicyAgent并选择新建 –> DWORD (32位) 值。
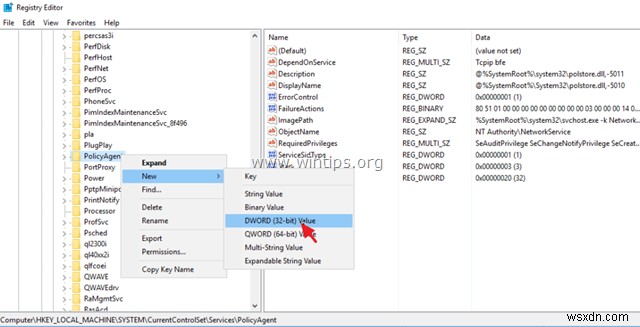
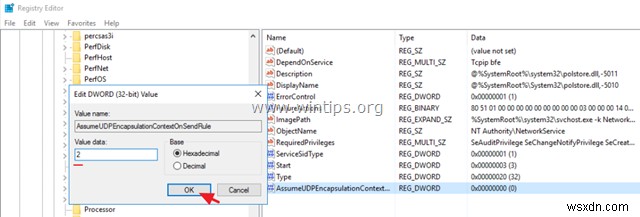
5. 新键名称输入:AssumeUDPEncapsulationContextOnSendRule并按Enter。
* 注意:值必须如上所示输入,且无空格。
6. 双击此新DWORD键并输入数值数据:2
7. 关闭注册表编辑器。*
* 重要: 为避免从Windows客户端计算机(Windows Vista、7、8、10和2008服务器)连接到VPN服务器时出现问题,必须将此注册表修复也应用到客户端。
8. 重启机器。
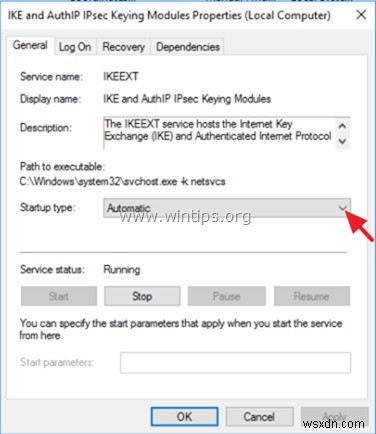
步骤 7. 验证IKE和IPsec策略代理服务正在运行
重启后,转到服务控制面板,确保以下服务已启动并运行。操作方法:
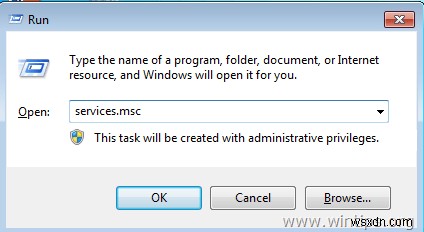
1. 同时按下Windows + R键打开运行命令框。
2. 在运行命令框输入:services.msc 并按Enter。
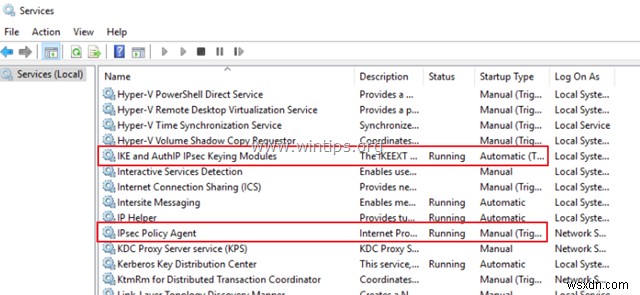
3. 确保以下服务正在运行:*
-
- IKE和AuthIP IPsec密钥模块
- IPsec策略代理
* 注意:
1. 如果上述服务未运行,则双击每个服务并将启动类型设为自动。然后点击确定并重启服务器。
2. 您必须确保上述服务在Windows客户端机器上也在运行。
步骤 8. 如何选择哪些用户将拥有VPN访问权限
现在是指定哪些用户能够连接到VPN服务器(拨号权限)的时候了。
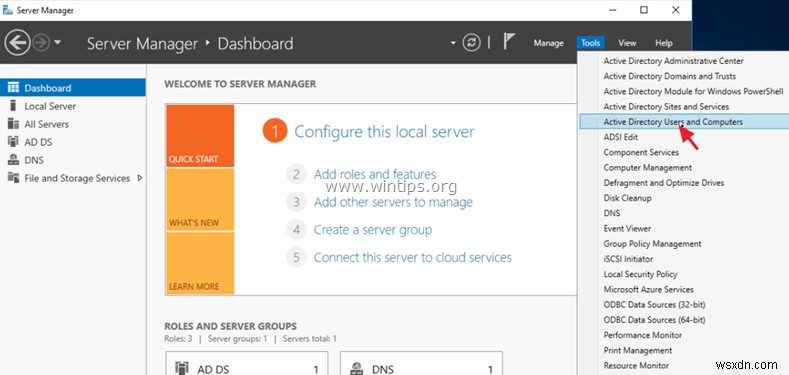
1. 打开服务器管理器。
2. 从工具菜单选择Active Directory用户和计算机。*
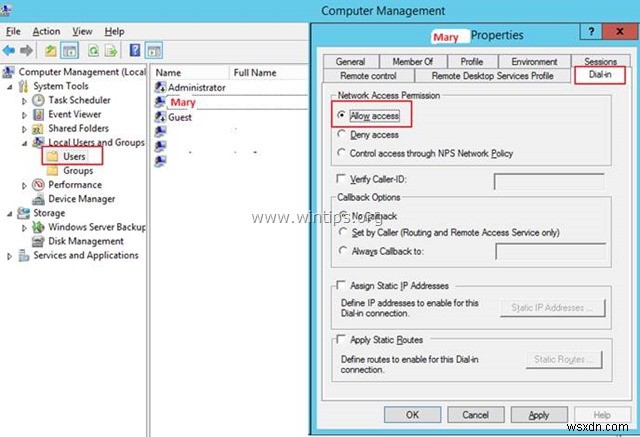
* 注意:如果您的服务器不属于域,则转到计算机管理 -> 本地用户和组。
3. 选择用户并双击要允许VPN访问的用户。
4. 选择拨号选项卡并选择允许访问。然后点击确定。
步骤 9. 如何配置防火墙允许L2TP VPN访问(端口转发)
下一步是在防火墙中允许VPN连接。
1. 登录路由器的Web界面。
2. 在路由器配置设置中,将端口1701、50、500和4500转发到VPN服务器的IP地址。(查看路由器手册了解如何配置端口转发)。
- 例如,如果VPN服务器IP地址为"192.168.1.8",则必须将上述所有端口转发到该IP。
额外帮助:
- 为了能够从远程连接到VPN服务器,您必须知道VPN服务器的公网IP地址。从VPN服务器电脑访问此链接查找公网IP地址:https://www.whatismyip.com/
- 为确保始终能连接到VPN服务器,最好拥有静态公网IP地址。获取静态公网IP地址必须联系您的互联网服务提供商。如果您不想为静态IP付费,则可以在路由器(VPN服务器)端设置免费动态DNS服务(如no-ip。)
步骤 10. 如何在Windows客户端计算机上设置L2TP VPN连接
最后一步是在客户端计算机上创建到我们的VPN服务器2016的新L2TP/IPSec VPN连接,按以下说明操作:
- 相关文章: 如何在Windows 10上设置PPTP VPN连接。
注意: 继续创建VPN连接前,请先在客户端计算机上应用步骤6中的注册表修复。
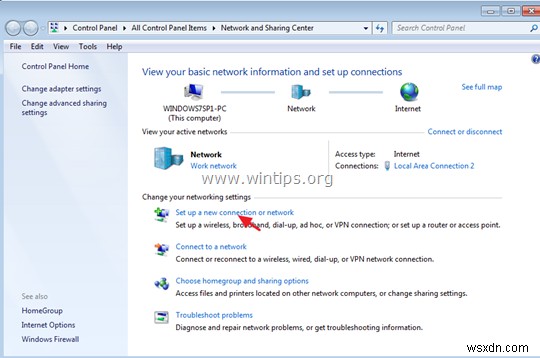
1. 打开网络和共享中心。
2. 点击设置新连接或网络
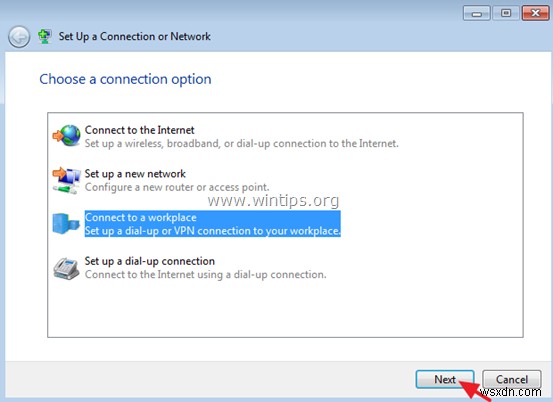
3. 选择连接到工作场所并点击下一步。
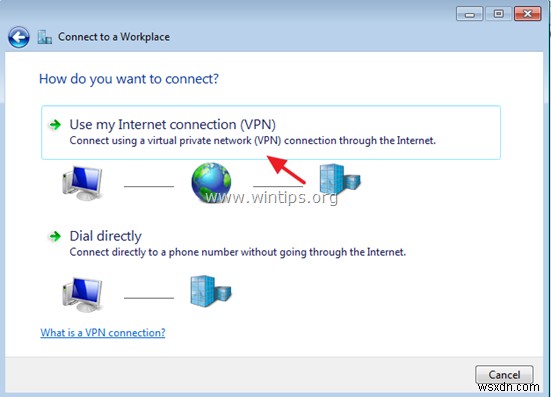
4. 然后选择使用我的Internet连接 (VPN)。
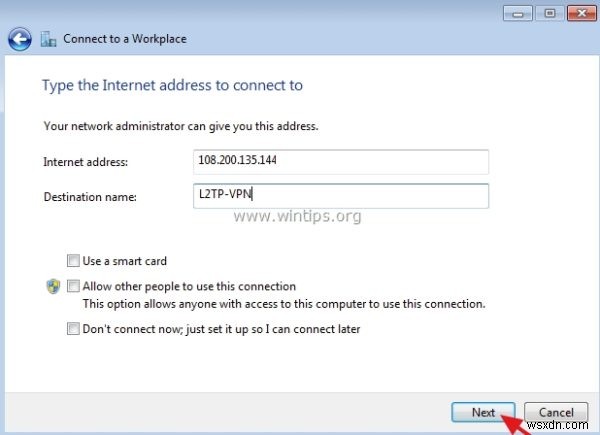
5. 在下一个屏幕输入VPN服务器的公网IP地址和您在路由器端分配的VPN端口,然后点击创建。
例如:如果外部IP地址是:108.200.135.144,则在Internet地址框输入:"108.200.135.144",在'目标名称'字段输入任意名称(如"L2TP-VPN")。
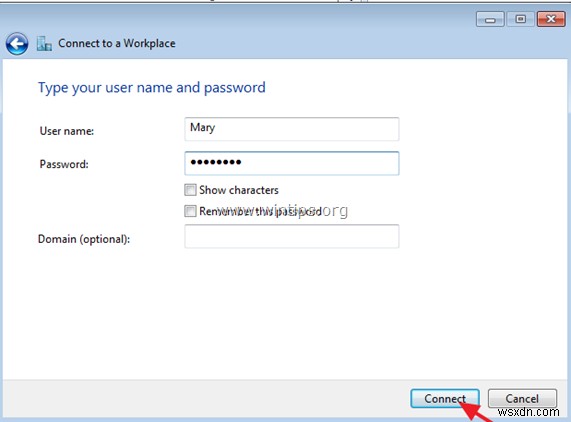
6. 输入VPN连接的用户名和密码并点击连接。
7. 如果在Windows 7客户端机器上设置VPN,它将尝试连接。按跳过然后点击关闭,因为您需要为VPN连接指定一些额外设置。
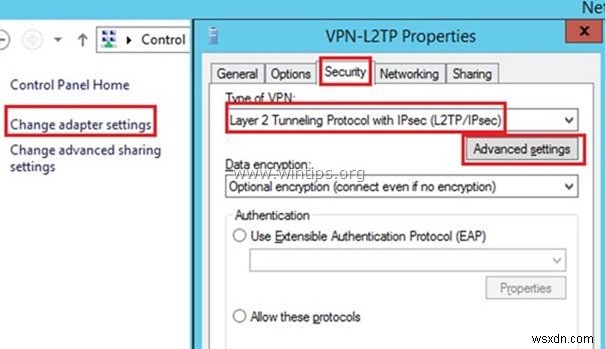
8. 在网络和共享中心点击左侧的更改适配器设置。
9. 右键点击新VPN连接(如"L2TP-VPN")并选择属性。
10. 选择安全性选项卡并选择第2层隧道协议配合IPsec (L2TP/IPsec),然后点击高级设置。
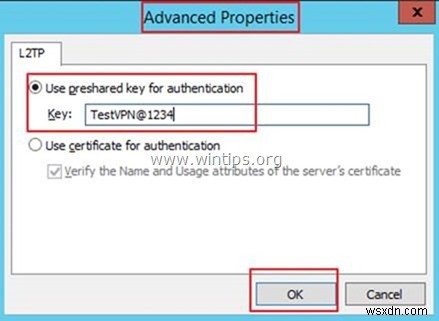
11. 在'高级设置'输入预共享密钥(本例为"TestVPN@1234")并点击确定
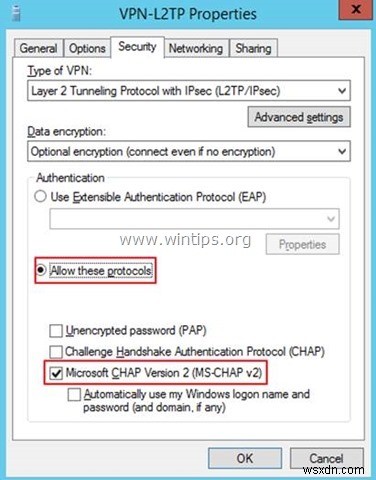
12. 然后点击允许这些协议并选择Microsoft CHAP版本2 (MS-CHAP v2)
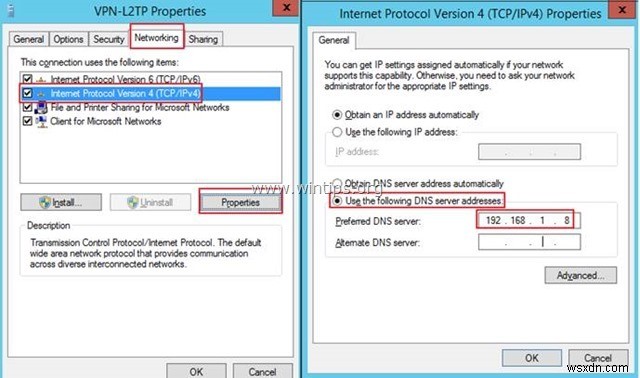
13. 然后选择网络选项卡。我们将双击Internet协议版本4 (TCP/IPv4)打开其属性。
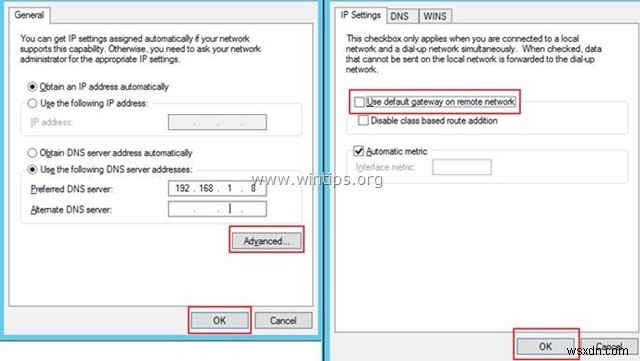
14. 对于首选DNS服务器输入VPN服务器的本地IP地址(本例为"192.168.1.8")。*
* 注意:此设置为可选,仅在需要时应用。
15. 然后点击高级按钮并取消勾选在远程网络上使用默认网关,因为我们想将电脑的Internet浏览与VPN连接分开。
16. 最后点击确定持续关闭所有窗口。
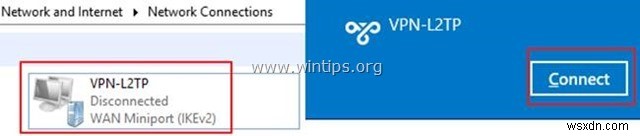
17. 现在双击新VPN连接并点击连接,连接到您的工作场所。
完成!如果这篇指南对您有帮助,请留言分享您的体验。请点赞并分享此指南以帮助他人。
