

TPM 2.0 Windows 11-এ আপগ্রেড করার সিস্টেম রিকোয়ারমেন্টের একটা। TPM ছাড়া আপনার কম্পিউটার Microsoft অপারেটিং সিস্টেমের পরবর্তী লেভেলে আপগ্রেড করতে পারবে না।
TPM (Trusted Platform Module) হলো আপনার কম্পিউটারের মাদারবোর্ডে সংযুক্ত একটি চিপ বা আলাদা করে অ্যাড করা যায়। TPM-এর উদ্দেশ্য হলো আপনার হার্ডওয়্যারের সিকিউরিটি কড়া করা যাতে ম্যালিশিয়াস সফটওয়্যার আক্রমণ করতে না পারে। ভার্চুয়াল বা ফার্মওয়্যার ভার্সনের TPM-ও রয়েছে যাতে ইউজাররা মাদারবোর্ড BIOS আপডেট রাখেন।
Microsoft অনুযায়ী, গত ৫ বছরে শিপ করা সব PC-তে TPM 2.0 ডিফল্টলি ইনাবলড থাকে। কিন্তু যারা নিজেদের यুজ অনুযায়ী PC কাস্টোমাইজ করেছেন, তাদের আলাদা করে ইনাবল করতে হতে পারে।
তাদের TPM 2.0-এর সেটআপ রয়েছে, কিন্তু ডিফল্টলি অফ থাকতে পারে। আর আপনার এই লেভেলের টেকনিক্যাল এক্সপার্টাইজ না থাকলে সিস্টেম ম্যানুফ্যাকচারারের সাথে যোগাযোগ করুন।
সমাধান ইজি থেকে কমপ্লেক্স স্টেপের ওপর নির্ভর করবে আপনার কম্পিউটারের ওপর। UEFI BIOS ম্যানেজ করতে হলে একটি Windows PC থেকে অন্যটিতে ভিন্ন হতে পারে। UEFI BIOS কী সেটা না জানলে এবং এই ব্লগ পোস্টের TPM সমাধান কাজ না করলে চিন্তা নেই। UEFI BIOS ম্যানেজ এবং TPM 2.0 ইনাবল করার সব ধাপ ডিটেইলে আলোচনা করব।
Microsoft অনুযায়ী, TPM 2.0 ছাড়া Windows 11 কাজ করবে না কারণ এটি এই ফাংশনগুলো সার্ভ করে:
- Windows 11-এ হার্ডওয়্যার সিকিউরিটি বাড়ানো একটি গুরুত্বপূর্ণ বিল্ডিং ব্লক
- ডেটা প্রোটেকশনের জন্য BitLocker
- Hello for Business ফিচার অ্যাক্টিভেট
- Measured Boot
- ডিভাইস এনক্রিপশন
- Windows Defender Application Control
- Credential Guard
- Device Health Attestation
- UEFI Secure Boot
- Virtual Smart Card
- Certified Storage
- Autopilot
- SecureBIO
এই মাইক্রোচিপ আমাদের হার্ডওয়্যার এবং সফটওয়্যারের অধিকাংশ সিকিউরিটির জন্য দায়ী। আপগ্রেডেড Windows বেশি সিকিউরিটি চাইতে স্বাভাবিক।
সহজ ভাষায়, TPM মূলত একটি সিস্টেম কম্পোনেন্ট যা সিক্রেটস টেম্পার-রেজিস্ট্যান্টভাবে স্টোর করে। উদাহরণস্বরূপ, হার্ড ড্রাইভ এনক্রিপ্ট করলে সেই কী কোথাও সেফ রাখতে হয় পরে অ্যাক্সেস করার জন্য। একই সাথে ম্যালিশিয়াস সফটওয়্যার ও সাইবার অ্যাটাক থেকে প্রোটেক্ট করতে চান। TPM আপনার সেই সমাধান কারণ এটি দুভাবেই কাজ করে।
তাই TPM হলো একটি স্পেশাল ক্রিপ্টোগ্রাফিক প্রসেসর যা আপনার CPU-তে বিল্ট-ইন থাকে বা পরে অ্যাড করা যায়। Intel এবং AMD উভয়ই প্রসেসরে TPM ইন্টিগ্রেট করতে শুরু করেছে কিছুক্ষণ ধরে। তাই এটি ব্র্যান্ড নিউ টেকনোলজি নয়, ২০০০ খ্রিস্টাব্দ থেকে রয়েছে।
SOPHOS Central Device Encryption মতো কোম্পানির সিকিউরিটি ফিচার TPM ব্যবহার করে। Windows 10 এবং Windows Server-ও BitLocker এবং Device Attestation-এর সাথে এটি ব্যবহার করে।
আমি বলেছি, সব PC-তে TPM থাকে, মাল্টিপল OS রান করলেও। কিন্তু ম্যানুফ্যাকচারারের ওপর নির্ভর করে কিছুতে নাও থাকতে পারে বা লোভার ভার্সন/ডিজেবলড থাকতে পারে। আপনার চেক করার উপায়:
ধাপ ১: Windows 10 PC-তে Start Menu > Windows Icon-এ ক্লিক করুন।
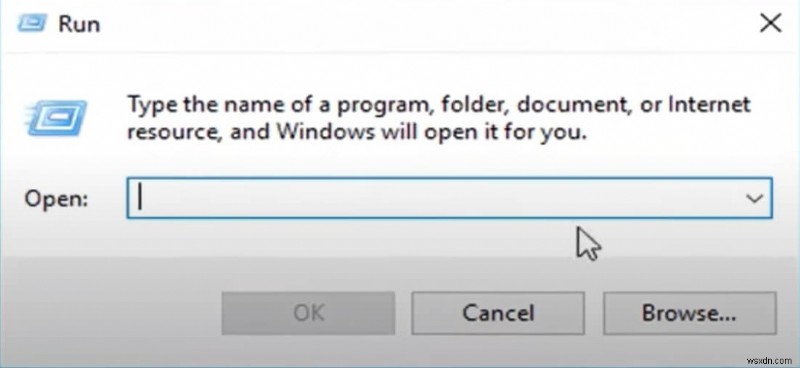
ধাপ ২: Run-এ ক্লিক করুন। Run ডায়লগ বক্স আসবে।
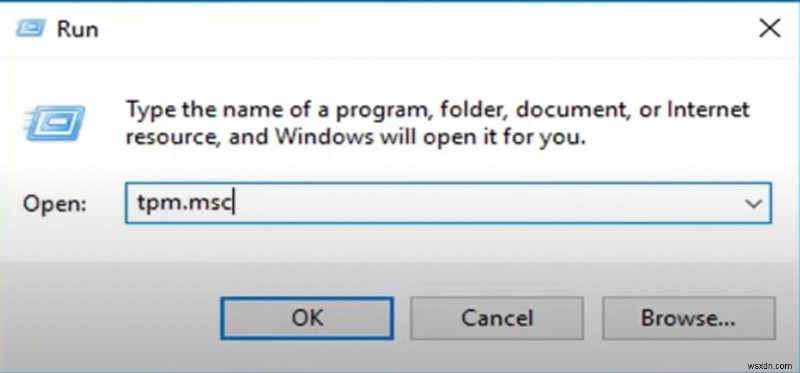
ধাপ ৩: ডায়লগ বক্সে `tpm.msc` টাইপ করে OK-এ ক্লিক করুন।
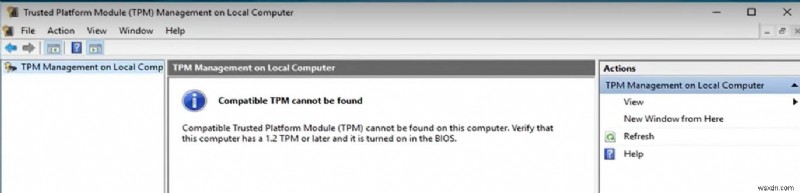
ধাপ ৪: TPM উইন্ডো খুলবে। TPM ভার্সন ২.০-এর নিচে হলে এই উইন্ডো দেখতে পাবেন।
ধাপ ৫: আপডেটেড Windows 10-এ সার্চ বারে `tpm.msc` টাইপ করে Enter চাপুন।
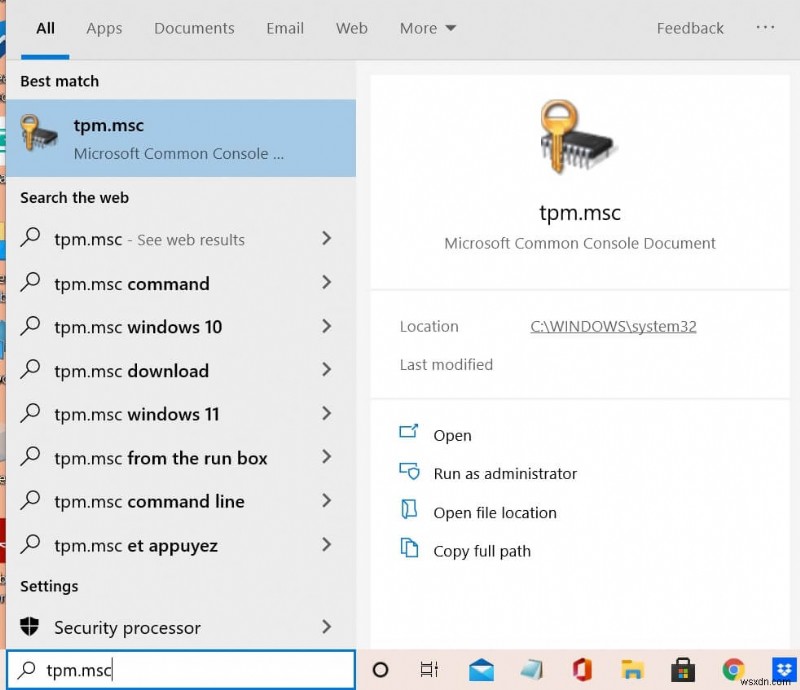
ধাপ ৬: TPM উইন্ডো খুলবে এবং TPM 2.0 আপডেটেড থাকলে এই মেসেজ দেখাবে।
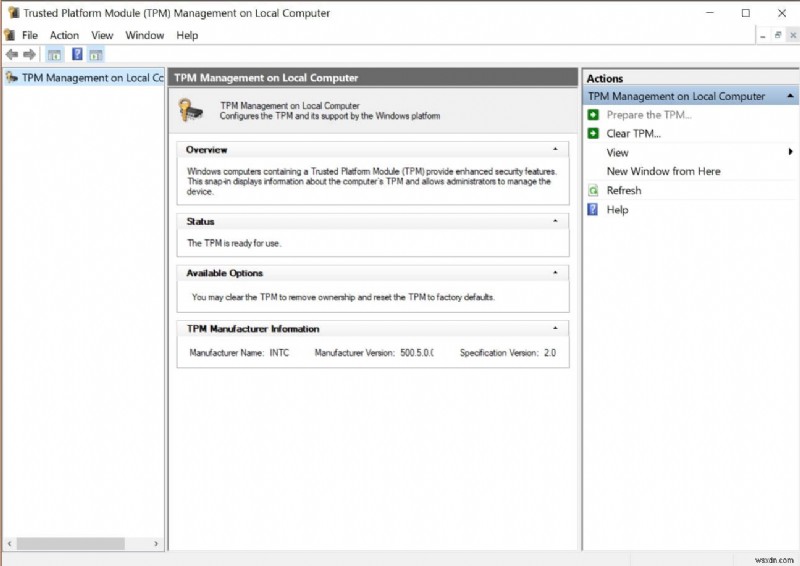
গুরুত্বপূর্ণ টিপ: আপনার কম্পিউটারে TPM থাকলে এই "Trusted Platform Module Management on the Local Computer" উইন্ডো দেখাবে। নাই থাকলে "TPM not found" দেখাবে।
ধাপ ১: Windows অন করে Windows + R চাপুন Run কমান্ড বক্স খুলতে।
ধাপ ২: `devmgmt.msc` লিখে Enter চাপুন।
ধাপ ৩: Device Manager উইন্ডো আসবে, নিচে স্ক্রল করে Security Device অপশন খুঁজুন।
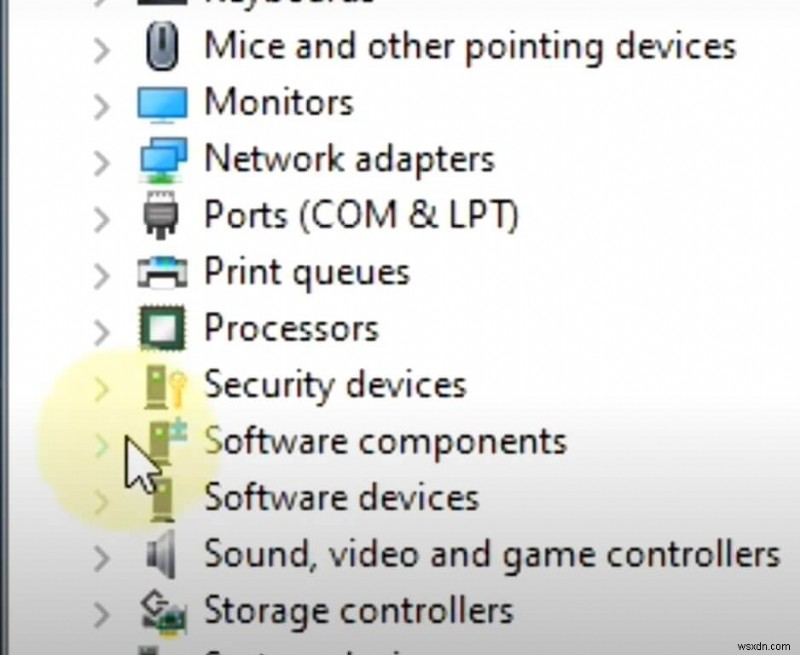
ধাপ ৪: এক্সপ্যান্ড করুন আপনার কম্পিউটারে TPM আছে কিনা এবং কোন ভার্সন সেটা দেখতে।
ধাপ ১: Windows Search-এ PowerShell টাইপ করুন।
ধাপ ২: Windows PowerShell আসলে Run As Administrator-এ ক্লিক করুন।
ধাপ ৩: Yes-এ ক্লিক করুন, PowerShell উইন্ডো খুলবে।
ধাপ ৪: কমান্ড: `get-tpm`
সিস্টেমে TPM থাকলে PowerShell আউটপুট দিবে সকল ইনফো সহ। দিয়ে খেয়াল করলে অধিকাংশ আউটপুট TRUE হবে।
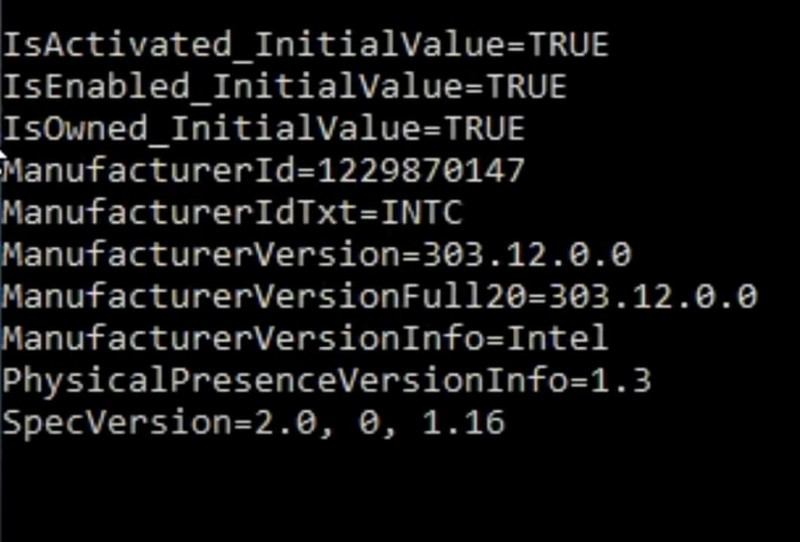
False আউটপুট পেলে BIOS সেটিংসে TPM ডিজেবলড। কোনো আউটপুট না পেলে TPM নেই।
ধাপ ১: Windows Search > `cmd` > Enter। Command Prompt দিয়ে TPM চেক করব।
ধাপ ২: Command Prompt App > Run as Administrator।
ধাপ ৩: কমান্ড: `wmic /namespace:\\root\CIMV2\Security\MicrosoftTPM Path Win32_Tpm get /value`। Enter চাপুন।
ধাপ ৪: আউটপুট TRUE হলে TPM 2.0 আছে। FALSE হলে ইনাবলড নয়। কোনো আউটপুট না থাকলে TPM অনুপস্থিত।
ধাপ ১: কম্পিউটারের BIOS-এ যান। অধিকাংশ Windows কম্পিউটারে রিস্টার্ট করে S, K, F10, F12, F1, F2, বা Delete বাটন চাপতে হয়। আপনার ম্যানুফ্যাকচারার থেকে জেনে নিন কোন কী কাজ করে।
ধাপ ২: BIOS-এ এন্ট্রি করলে System Settings > Security-এ যান।
ধাপ ৩: Trusted Computing-এ ক্লিক করুন। TPM-র সম্পূর্ণ ইনফো পাবেন।
Security Device, TPM Device, Harsh Policy ইত্যাদি অপশন দেখবেন। Security Device-এ Enable/Disable সিলেক্ট করুন। অধিকাংশ কম্পিউটারে ডিফল্টলি ইনাবলড থাকে।
TPM আছে কিনা এবং এনাবলড কিনা জানার পাঁচটি উপায় এখানে দেওয়া হলো।
TPM ডিজেবলড থাকলে এবং ইনাবল করতে হলে आगे পড়ুন।
- বলা সহজ, করা কঠিন। প্রফেশনাল সহায়তা লাগবে। ডেস্কটপ সেটআপে মাদারবোর্ডে TPM মডিউল থাকতে পারে, কম্পিউটার অনুযায়ী ভিন্ন।
- ল্যাপটপ ব্যবহার করলে নিকটতম সার্ভিস সেন্টারে গিয়ে প্রফেশনালকে টাকা দিয়ে মাদারবোর্ডে সোল্ডার করান।
- ২০১০-এর পর ম্যানুফ্যাকচার্ড কম্পিউটারে TPM ফাংশনালিটি থাকে TPM চিপ ছাড়াও। অধিকাংশে Intel-এর Platform Trust Technology (PTT) ফার্মওয়্যার থাকে।
- AMD Ryzen চিপে FTPM (Firmware TPM) থাকে। BIOS-এ রিবুট করে এন্ট্রি করুন। Advanced Mode-এ যেতে F7 চাপুন।
- Advanced Mode-এ Advanced Tab > PCH-FW Configuration-এ ক্লিক করুন। TPM Device Selection উইন্ডো খুলবে। Firmware TPM সিলেক্ট করুন (Hardware TPM নয়)।
- রিবুট করলে TPM উইন্ডোতে ফাংশনিং TPM মডিউল দেখবেন।
Intel ব্যবহারকারীরা TPM অপশন নাও পেতে পারেন।
ধাপ ১: PC রিস্টার্ট করে F12 বা F10 চাপে BIOS-এ যান।
ধাপ ২: Enter Setup-এ ক্লিক করুন।
ধাপ ৩: BIOS মেনুতে Peripherals Tab-এ যান।
ধাপ ৪: Intel চিপসেটে TPM অপশন নাও থাকতে পারে। Intel Platform Trust Technology (PTT) খুঁজে ডাবল-ক্লিক করুন।
ধাপ ৫: Enable-এ ট্যাপ করুন।
AMD প্রসেসর ব্যবহারকারীদের TPM অপশন টপে মিèlesে। শুধু ইনাবল করুন। প্রসেস ডান হলে F10 > Yes (Save Configuration) > Exit।
একটি উপায় পড়েছেন, কিন্তু সেটাই সকল নয়। সব কম্পিউটার এক নয়, তাই one-size-fits-all রিকমেন্ড করা যায় না। দ্বিতীয় উপায়:
ধাপ ১: Start Menu > Settings-এ যান।
ধাপ ২: Update & Security > Recovery (লেফ্ট মেনু) এ যান।
ধাপ ৩: Advanced Startup-এ Restart Now-এ ক্লিক করুন।
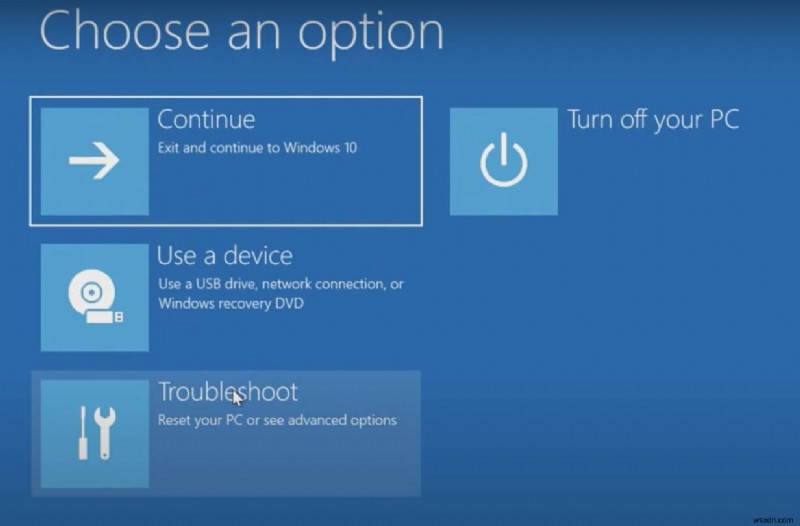
ধাপ ৪: মেশিন এই স্ক্রিন উইন্ডোতে রিবুট হবে।
ধাপ ৫: Troubleshoot > Advanced Options-এ ক্লিক করুন।
ধাপ ৬: UEFI Firmware Settings খুঁজে Restart-এ ক্লিক করুন।
ধাপ ৭: PC রিবুট होकर BIOS-এ লোড হবে।
ম্যানুফ্যাকচারারের ওপর নির্ভর করে Secure Boot সেটিংস BIOS-এ যেকোনো জায়গায় থাকতে পারে—Boot Tab, Security Tab, বা Authentication Tab। Secure Boot Tab পেলে ডাবল-ক্লিক করে ইনাবল করুন। Save and Exit BIOS।
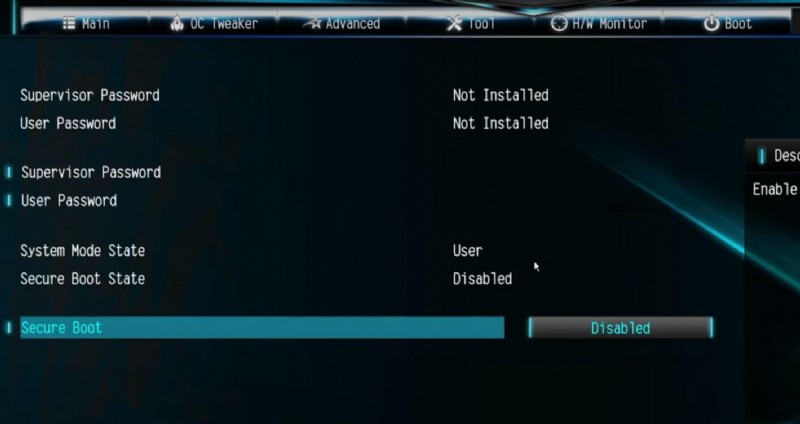
রিস্টার্ট করলে TPM সেটিংস দেখবেন। Secure Boot খুঁজে না পাওয়া যেতে পারে। কিছু কম্পিউটারে কাস্টম ট্যাবে থাকে, কিছুতে ফ্যাক্টরি সেটিংস রিস্টোর না করলে Secure Boot ইনাবল করতে দেয় না। এক্সপার্ট নন হলে ম্যানুফ্যাকচারারের কাছে যান।
TPM হালকা সফটওয়্যার সেটিং নয় যেটা খেলা করবেন। IT অ্যাডমিনিস্ট্রেটর বললে এবং আপনি এক্সপার্ট হলে ছাড়া BIOS-এ TPM ইনাবল করার সময় এটিকে ছেড়া নয়।
সতর্কতা: ভুলে TPM ক্লিয়ার করলে বা অন্য সেটিংস চেঞ্জ করলে আপনার কম্পিউটার সফটওয়্যার এবং ডেটা ফিরে পাবেন না। ইররেভার্সিবল ড্যামেজ হবে।
তবুও ক্লিয়ার করতে চাইলে প্রথমে ডেটা ব্যাকআপ নিন। ধাপগুলো:
ধাপ ১: Windows Start Menu > Settings > Windows Security > Device Security।
ধাপ ২: Security Processor > Security Processor Details।
ধাপ ৩: Security Processor Troubleshooting-এ ক্লিক করুন।
ধাপ ৪: Clear TPM ট্যাবে Clear TPM সিলেক্ট করুন।
প্রসেস কমপ্লিট হলে কম্পিউটার রিস্টার্ট করুন।
নাম অনুযায়ী Secure Boot কম্পিউটারের সেফটি নিয়ে কাজ করে কিন্তু ফাংশন কিছুটা সিমিলার। Secure Boot UEFI ফার্মওয়্যার সেটিংসের অংশ যা কম্পিউটারকে অপারেটিং সিস্টেম Стар্ট করার অনুমতি দেয়।
শুধু তখন বুটিং প্রসেস চলবে যখন সেটি বিশ্বাস করে যে OS সেফ। OS সেফ না হলে (ডিজিটালি সাইনড না হলে যা ফার্মওয়্যার 트াস্ট করে) OS Стар্ট হতে দেবে না। অনেক সিস্টেমে Secure Boot ডিফল্টলি অফ থাকে মাল্টিপল OS রান করার জন্য।
TPM হার্ডওয়্যারের সিকিউরিটি চেক করে।
সাইবারক্রাইম বোঁড়ছে। হ্যাকাররা ডেটা, সোর্স কোড, ডিভাইস ভালনারবিলিটি চুরি করতে এক্সট্রা মাইল যাচ্ছে। Windows 11 সহ সকল OS ম্যালিশিয়াস ম্যালওয়্যারের আক্রমণে রয়েছে।
Secure Boot এবং TPM 2.0 হার্ডওয়্যার ও সফটওয়্যারের সার্ত্রিক প্রোটেকশন দেয়। Microsoft এই টেকনোলজি ব্যবহার করে সিকিউরিটি বার বাড়িয়ে রেখে আপনার কম্পিউটার কমপ্রোমাইজ না হয় তা নিশ্চিত করে।
Secure Boot কম্পিউটার বুটের সময় প্রব্লেম্যাটিক এরর আপস না করাতে দেয়—যেমন বাড়ির মেইন গেট যা ডাকাত/বর্গলার থামায়।
প্রথম সিকিউরিটি লাইনের পর TPM সিক্রেট কী এবং এনক্রিপ্টেড কোড সেফ রাখে।
Secure Boot এবং TPM আপনার কম্পিউটারের প্রথম এবং দ্বিতীয় সিকিউরিটি লাইন। অত্যন্ত গুরুত্বপূর্ণ এবং ডিজেবল করা উচিত নয়। এগুলো হার্ডওয়্যার এবং OS-বाहিরের সিকিউরিটি ফোর্স।
Анти-ভাইরাস OS-এর পর আসে। OS-কে ভাইরাস/ম্যালওয়্যার থেকে প্রোটেক্ট করে। Secure Boot নিশ্চিত করে সেফ জিনিসগুলো আগে লোড হয় তারপর অ্যান্টি-ভাইরাস, যা এটাকে আরও ইফেক্টিভ করে।
TPM যেন কিছুকাল থেকে রয়েছে, ২০২১-এ এটা লাইমলাইটে এসেছে। TPM ইনাবল করে Windows 11 ইনস্টল করুন। বাইপাস করার উপায় রয়েছে, কিন্তু পুরনো PC এক্সপেরিমেন্ট ছাড়া দীর্ঘমেয়াদে কী লাভ?
দ্বিতীয়ভাবে, TPM না থাকলে এবং ইনাবল না হলে নতুন কম্পিউটার কিনুন। না হলে Windows 10 চালিয়ে যান—Microsoft অক্টোবর ২০২৫ পর্যন্ত সাপোর্ট করবে। সেটার মধ্যে আপনাকেও নতুন PC চাওয়া লাগবে!
