

এটি একটি সাধারণ ভুল ধারণা যে লিনাক্সে কোনো ভাইরাস নেই। সত্য হলো: এগুলো রয়েছে। এমনকি আপনি যদি আপনার প্রোগ্রাম ফাইলগুলো চেক করে ইনফেক্টেড ফাইল খুঁজে বের করতে পারেন, তবে আপনাকে বুঝতে মোনে লাগতে পারে যে আপনার লিনাক্স সিস্টেম কম্প্রোমাইজড হয়েছে।
বিশ্বাস একটি নাজুক জিনিস, এবং আপনাকে এটিকে সহজে দিয়ে দিতে হবে না। শুধু ইন্টারনেটে কিছু উপলব্ধ থাকা মানে সেটি বিশ্বাসযোগ্য নয়। আপনাকে আপনার OS এবং নিজেকে সুরক্ষিত রাখতে নির্দিষ্ট কিছু ধাপ নিতে হবে।
অভালো করার সিকিউরিটি রিস্ক ইনফরমেশন থেফট এবং ভাইরাস পাওয়া থেকে শুরু করে আপনার লিনাক্স মেশিনে অনঅথরাইজড ইউজার অ্যাক্সেস পর্যন্ত হতে পারে। তাই, এই আর্টিকেলে লিনাক্সে সফটওয়্যার ডাউনলোড করার সিকিউয়ার উপায়গুলো লিস্ট করা হলো।
১. হ্যাশ ভ্যালু চেক করুন
একটি হ্যাশ ভ্যালু (অথবা চেকসাম) হলো একটি অ্যালফানিউমেরিক স্ট্রিং যা কিছু ডেটা একটি ক্রিপ্টোগ্রাফিক ফাংশনের মাধ্যমে পাস করালে প্রডিউস হয়। এটি আপনার ফাইলের একটি ডিজিটাল সিগনেচার হিসেবে কাজ করে।
নিশ্চিত করতে যে আপনি একটি করপ্ট ফাইল ডাউনলোড করেননি, অনেক ওপেন-সোর্স সাইট সাধারণত একটি এক্সপেক্টেড হ্যাশ প্রদান করে যা আপনাকে ফাইল ডাউনলোড ফিনিশ করার পর পেতে হবে। একটি উদাহরণ নেই।
ধরে নিন আপনি Tomcat 10 ডাউনলোড করছেন, যা একটি জনপ্রিয় ওয়েব সার্ভার। Tomcat ভার্সন ১০.০.৬-এর হ্যাশ ভ্যালু:
3d39b086b6fec86e354aa4837b1b55e6c16bfd5ec985a82a5dd71f928e3fab5370b2964a5a1098cfe05ca63d031f198773b18b1f8c7c6cdee6c90aa0644fb2f2 *apache-tomcat-10.0.6.tar.gz*apache-tomcat-10.0.6.tar.gz সেকশনটি শুধু ফাইল নাম। 3d39...2f2 পর্যন্ত মানগুলো হ্যাশ ভ্যালু।
এই ভ্যালু পেতে, আপনাকে সেই ডিরেক্টরিতে যেতে হবে যেখানে আপনি আর্কাইভ ফাইলটি ডাউনলোড করেছেন এবং নিচের কমান্ড রান করতে হবে:
sha512sum apache-tomcat-10.0.6.tar.gzআপনাকে উপরে উল্লিখিত হ্যাশ ভ্যালু মেলবে। আপনি যদি ভিন্ন মান পান, তবে আপনার ডাউনলোড করপ্টেড এবং আপনাকে তা অবিলম্বে ডিলিট করতে হবে।
এই নির্দিষ্ট উদাহরণে, আমরা যে হ্যাশিং ফাংশন ব্যবহার করেছি সেটি sha512। এর কারণ হলো Apache Tomcat ফাউন্ডেশন তাদের ডাউনলোডের ইন্টিগ্রিটি রক্ষা করার জন্য এই ফাংশনটি ব্যবহার করার সিদ্ধান্ত নেওয়া।
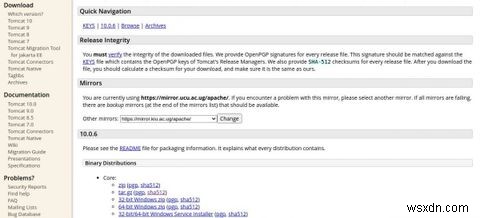
অন্যান্য সাইট ভিন্ন হ্যাশিং ফাংশন ব্যবহার করতে পারে, যেন জনপ্রিয় sha256 এবং sha384 ফাংশন।
যদি ওয়েবসাইট অন্যান্য হ্যাশিং ফাংশন ব্যবহার করে, তবে আপনাকে শুধু কমান্ডের নাম হ্যাশিং ফাংশন দিয়ে রিপ্লেস করতে হবে।
sha256sum filename-of-download
sha384sum filename-of-download
এটি ذکر করার যোগ্য যে আমরা যে ফাইলটি ব্যবহার করেছি সেটি একটি TAR ফাইল (অর্থাৎ একটি আর্কাইভ ফাইল)। কিন্তু আপনি যদি একটি বাইনারি ফাইল ডাউনলোড করেন তবে? ভালো খবর হচ্ছে লিনাক্সে, আপনি ফাইল টাইপ নির্বিশেষে একই হ্যাশ রেজাল্ট পাবেন।
লিনাক্সে হ্যাশ ফাংশনগুলোর ডিফল্ট মোড টেক্সট। তাই, বাইনারি মোডে স্যুইচ করতে -b অপশন ব্যবহার করুন যেন:
sha256sum -b filename২. সুরক্ষিত সাইট ব্যবহার করুন
সুরক্ষিত সাইট থেকে ডাউনলোড করা ম্যালওয়্যার পাওয়ার রিস্ক অনেক হ্রাস করে। থাম্ব রুল হিসেবে, আপনাকে সবসময় যে সফটওয়্যার ডাউনলোড করতে চান তার অফিশিয়াল ডাউনলোড সাইট ব্যবহার করা উচিত। কোনো কারণাবশ অফিশিয়াল ওয়েবসাইট খুঁজে না পেলে, তবে একটি বিশ্বস্ত সাইট বিবেচনা করুন।
FileHorse এবং SourceForge-এর মত ডাউনলোড সাইটগুলো বিশ্বস্ত সাইটের উদাহরণ যেগুলো আপনি ভিজিট করতে পারেন। এই সাইটগুলো অনেক দিন ধরে আছে এবং তাদের ব্যবহারকারীদের বিশ্বাস অর্জন করেছে।
৩. সোর্স কোড নিজে কম্পাইল করুন
ওপেন-সোর্স কমিউনিটি অস্তিত্বের সবচেয়ে বড় কারণগুলোর একটি হচ্ছে আপনাকে বড় সফটওয়্যার কোম্পানিগুলোর ওপর বিশ্বাস করে আশা করতে হবে না যে তারা আপনার PC-তে অনঅথরাইজড কিছু করছে না।
যখন আপনি বাইনারি ফাইল ডাউনলোড করেন, আপনি কোড কম্পাইল करने वाले কারোর হাতে কিছু শক্তি দিয়ে দিচ্ছেন। কিন্তু আপনার যদি সোর্স কোডে অ্যাক্সেস থাকে, তবে আপনি সেই শক্তি আপনার হাতে ফিরিয়ে আনতে পারেন।
ওপেন-সোর্সের সাথে, আপনি স্বাধীনভাবে ভেরিফাই করতে পারেন যে সফটওয়্যারটি সঠিকই সেটি করে যা এর লেখক দাবি করে। একমাত্র ড্রব্যাক হচ্ছে আপনাকে এভাব প্রোগ্রামিং স্কিলস দরকার। আপনাকে প্রদত্ত বিষয়ক্ষেত্রে ভালোভাবে দক্ষও হতে হবে।
আপনি কৌশলগতভাবে সিদ্ধান্ত নিতে পারেন এবং শুধু আপনার ইন্টারেস্টের কী ফাইলগুলো চেক করতে পারেন।
উদাহরণস্বরূপ, ধরুন আপনার কাছে একটি GitHub রিপোজিটরি থেকে ক্লোন করা কিছু C সোর্স কোড আছে। নিচে দেখানো হলো আপনি কীভাবে নিজে এটিকে কম্পাইল করবেন।
নিচের কমান্ড রান করুন build-essential প্যাকেজ ইনস্টল করতে। এই প্যাকেজে লিনাক্সে সফটওয়্যার বিল্ড করার সময় প্রয়োজনীয় গুরুত্বপূর্ণ টুলগুলো থাকে।
sudo apt-get install build-essentialএখন gcc কম্পাইলার ব্যবহার করে C কোড কম্পাইল করুন।
gcc program-name.c -o program-nameকম্পিলেশনের পর, আপনি প্রোগ্রাম রান করতে পারেন টাইপ করে:
./program-name৪. অফিশিয়াল প্যাকেজ ম্যানেজার ব্যবহার করুন
সফটওয়্যার ইনস্টল, আপডেট, এবং আনইনস্টল করার সবচেয়ে সহজ পথ হচ্ছে একটি প্যাকেজ ম্যানেজার ব্যবহার করা। এগুলোর মধ্যে আছে pacman, dpkg, DNF, এবং APT। প্যাকেজ ম্যানেজারগুলো অফিশিয়াল সফটওয়্যার রিপোজিটরি এবং অ্যাপ স্টোরের সাথে সরাসরি কাজ করে।
প্যাকেজ ম্যানেজার আপনার জন্য অনেক ভারি কাজ করে। সেগুলো সফটওয়্যারের প্রয়োজনীয় ডিপেন্ডেন্সি ম্যানেজ করে, ডাউনলোডের ইন্টিগ্রিটি এবং অথেনটিসিটি নিশ্চিত করে, এবং ভার্সনিং ম্যানেজ করে।
একটি আরো ভালো কথা হচ্ছে আপনার ডিস্ট্রো সাধারণত একটি প্যাকেজ ম্যানেজার প্রি-ইনস্টলড দিয়ে শিপ করে। উদাহরণস্বরূপ, Debian 10 APT দিয়ে আসে এবং Arch-বেসড সিস্টেম pacman দিয়ে আসে।
৫. ব্যক্তিগত গবেষণা
সফটওয়্যার বিশ্ব একটি-ever-changing plek এবং সিকিউরিটি ট্রেন্ডস সাথে আপডেট থাকা আপনার নিজের রক্ষার জন্য একটি কী দিক। বিভিন্ন পরিস্থিতিতে আপনি যে সেক্টর ইনস্টলেশন অপশনগুলো বেছে নিতে পারেন। উদাহরণস্বরূপ, ভার্চুয়াল মেশিনে সফটওয়্যার ইনস্টল করা বা অ্যাপ কন্টেইনারাইজেশন ব্যবহার করা।
অ্যাপ কন্টেইনারাইজেশন একটি বিশেষভাবে exciting ট্রেন্ড কারণ এটি নিশ্চিত করে যে আপনার অ্যাপগুলো বিভিন্ন এক্সিকিউশন এনভায়রনমেন্টে একইভাবে চলে।
সফটওয়্যার কোর এবং ডিপেন্ডেন্সির এক্সিকিউশনকে আন্ডারলাইন ইনফ্রাস্ট্রাকচার থেকে আইসোলেট করার ক্ষমতা আপনাকে অপ্রতিরোধ্য সিকিউরিটি দেয়। উদাহরণস্বরূপ, আপনাকে শুধু একবার আপনার ডিপেন্ডেন্সির সিকিউরিটি ভেরিফাই করতে হবে এবং এরপর আশা করতে পারেন এটি বিভিন্ন এনভায়রনমেন্টে রেজোনেট করবে।
সফটওয়্যার রিভিউ এবং GitHub-এ ডিসকাশন ফলো করা আপনার জন্য একটি ভালো অভ্যাস। সফটওয়্যার রিভিউ আপনাকে ডাউনলোডের পর কী এক্সপেক্ট করা উচিত, ইউজাররা যে অপ্রত্যাশিত আচরণ পর্যবেক্ষণ করেছেন, এবং তাদের রিকমেন্ডেশন সম্পর্কে একটি ভালো ছবি দেয়।
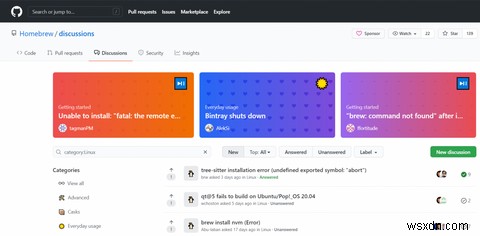
GitHub ডিসকাশন আপনাকে সফটওয়্যার ইনস্টলেশনের পর/সময় আপনাকে কী প্রোঅ্যাক্টিভ মেজার নেওয়া উচিত সেটি সম্পর্কে সচেতন করতে পারে। আপনি অফিশিয়াল ডকুমেন্টেশনে অন্তর্ভুক্ত নাও থাকা অন্যান্য সিকিউরিটি কনসিডারেশনও পেতে পারেন।
আপনাকে GitHub-এ অনেক কন্ট্রিবিউটর থাকা ফোর্কসের ওপরও খেয়াল রাখা উচিত। প্রোটোকল পরিবর্তন হতে পারে, এবং আপনার এই আপডেটগুলো সাথে আপডেট থাকতে অক্ষমতা আপনার সিকিউরিটি কম্প্রোমাইজ করবে।
রিকমেন্ডেশন এবং ভালো অভ্যাস
এটি সবসময় একটি ভালো অভ্যাস যে কোনো বড় সফটওয়্যার ডাউনলোড করার আগে আপনার সিস্টেমের প্যাকেজ এবং রিপোজিটরি লিস্ট আপডেট করুন। প্রতিটি প্যাকেজ ম্যানেজার, উদাহরণস্বরূপ Arch Linux-এ pacman, আপনাকে প্যাকেজ ইনস্টল, আপডেট, এবং রিমুভ করার অপশন দেয়।
ইনস্টলড প্যাকেজগুলো আপ-টু-ডেট আছে কিনা নিশ্চিত করার পর, আপনি আগে বড়ুন এবং আপনার প্রয়োজনীয় সফটওয়্যার ডাউনলোড করুন। যতটা সম্ভব, আপনি যদি আপনার প্যাকেজ ম্যানেজার ব্যবহার করে একটি প্যাকেজ ডাউনলোড করতে পারেন, তবে সেটি করুন। এটি লিনাক্সে সফটওয়্যার ইনস্টল এবং আপডেট করার সবচেয়ে সহজ এবং সবচেয়ে সিকিউয়ার পথ।
