

আমরা একটি ডিজিটাল যুগে বাস করছি যেখানে সাইবার আক্রমণ ও ডেটা ব্রিচ বৃদ্ধি পাচ্ছে। র্যানসমওয়্যার আক্রমণ সবচেয়ে বিচিত্র উপায়ে আমাদের আতঙ্কিত করে। এবং এইবার হ্যাকাররা আপনার সম্পদ টুপাতে একটি অনন্য পদ্ধতি খুঁজে পেয়েছে। মনে হয় তারা লাইমলাইট ছাড়তে চায় না। হ্যাঁ, না ল্যাপটপ, না আপনার কফি মেশিন, এইবার আপনার হোটেল রুম! শান্ত থাকুন এবং চিন্তিত হবেন না। এটি সত্যি ঘটেছে। সম্প্রতি ইউরোপের শীর্ষ লাক্সারি হোটেলগুলো থেকে একটি স্বীকার করেছে যে তাদের ইলেকট্রনিক কী সিস্টেম হ্যাক করে সাইবার অপরাধীদের হাজার হাজার বিটকয়িন ফিরতি দিতে বাধ্য হয়েছে। র্যানসমওয়্যার হোটেলের আইটি সিস্টেমে আক্রমণ করলে হাজার হাজার অতিথি রুমে লক হয়ে গিয়েছিল বা বের হতে পারত না, এবং ম্যানেজমেন্টের ফিরতি দেওয়া ছাড়া অন্য কোনো পথ নেই।
ঘটনাটি গত মাসের শুরুর দিকে ঘটে এবং হোটেলের ইলেকট্রনিক কী লক সিস্টেম, রেজারভেশন সিস্টেম এবং ক্যাশ ডেস্ক সিস্টেম পরিচালনা করার কম্পিউটারকে আক্রমণ করে, місцеীয় মিডিয়া জানিয়েছে। ফলস্বরূপ, ইলেকট্রনিক ডোর লকিং সিস্টেম 다উন হয়ে যায়, নতুন ইলেকট্রনিক রুম কী ইস্যু করা যায় না, এবং নতুন অতিথিদের ゲスト হিসেবে নিশ্চিত করা যায় না।
হোটেল ফিরতি चुकाয়ার পর সিস্টেম সম্পূর্ণরূপে পুনরুদ্ধার হয়ে যায় যা হোটেল স্টাফকে নেটওয়ার্ক এক্সেস এবং অতিথিদের রুমে প্রবেশ ও প্রস্থান করার সুযোগ দিয়ে। কিন্তু এই ঘটনাকে আরও আকর্ষণীয় করে তোলে এই বিষয় যে হ্যাকাররা পরবর্তী সাইবার আক্রমণের জন্য একটি ব্যাকডোর রেখে গেল।
অন্তরঙ্গ কাহিনী!
আপনি বিশ্বাস করবেন না কিন্তু হোটেল ম্যানেজমেন্ট বলল যে এটি তৃতীয় বার যখন সাইবার অপরাধীরা পুরো কী সিস্টেম ডাউন করতে সফল হয়েছে। হোটেল যা উদারতা দেখাচ্ছে সেটা কি আশ্চর্য নয়? এটা কি অর্থ বোঝায়? যদি এই হ্যাকিং কার্যক্রম এত ঘাটত ঘাটত ঘটে, ম্যানেজমেন্ট কেন কোনো প্রতিরক্ষামূলক ব্যবস্থা নিল না? কেন এই খবর ইন্টারনেটে বিস্ফোরণ করেনি যাতে ব্যবহারকারীরা এমন জায়গায় চেক-ইন করার আগে অতিরিক্ত সতর্ক হয়? সোশ্যাল মিডিয়া ছোটো ইশারাও জ্বালা দিয়ে, তাহলে এটি কীভাবে হাইলাইট হয়নি?
আমাদের মনে অনেক প্রশ্ন উঠছে। কিন্তু определенно চোখে যা দেখায় তার চেয়ে বেশি কিছু আছে।
অন্য একটি সফট টার্গেট: হাসপাতাল
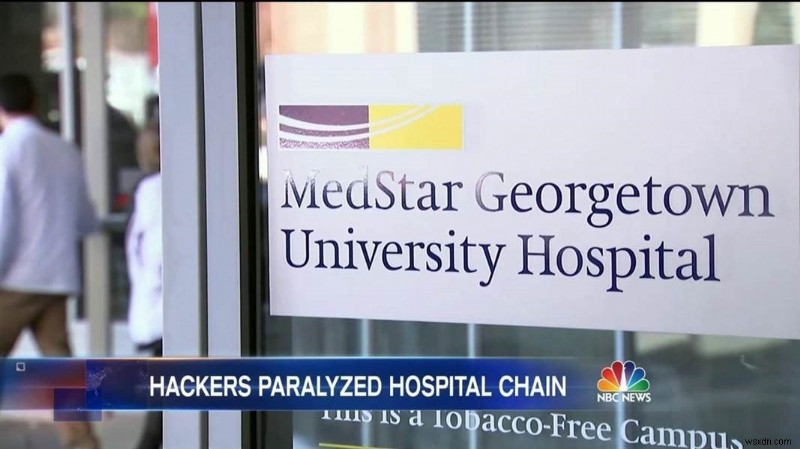
২০১৬ ছিল একটি দুর্ভাগ্যকর বছর যদি র্যানসমওয়্যার দৃষ্টিকোণ থেকে কথা বলি। আমাদের বাড়ি, কর্মক্ষেত্র, হোটেল এবং এখন হাসপাতালও ‘ডিজিটালি ভ্যান্ডালাইজ’ হয়েছে! সাইবার অপরাধীরা আমাদের ‘সেফ জোন’-ও বাদ দিচ্ছেন না। গত বছর, হ্যাকাররা MedStar Health-এ কম্পিউটার সিস্টেমে আক্রমণ করল, যার ফলে হাজার হাজার কর্মচারী কাগজের মেডিকেল রেকর্ড এবং ট্রানজ্যাকশনের শরণে নিতে বাধ্য হয়। কেউ কেউ বলেন এই ঘটনা পুরোপুরি একটি হলিউড সিনেমার স্টোরি লাইন উপর ভিত্তি করে যেখানে হ্যাকাররা Presbyterian Medical Center-এর ডেটা হোস্টেজ রেখে ৩.৪ মিলিয়ন ডলার বিটকয়িন ফিরতি চেয়েছিল।
যদি হলিউড এইভাবে হ্যাকারদের অনুপ্রাণিত করে, তবে আমাদের আরও হোস্টেজ কেস देखने পড়তে পারে। আশা করি না! *আঙুল বাঁকিয়ে রেখেছি*
দেওয়া উচিত কি না দেবা উচিত
বারবার র্যানসমওয়্যার ফিরতি দেয়া অপরাধীদের ক্যাশ জমা করতে এবং তাদের পরবর্তী টার্গেটের জন্য আরও আকর্ষণীয় প্ল্যান বানাতে উৎসাহিত করে। তাই ফিরতি দেওয়া বা তাদের গন্দা স্কিমকে উৎসাহিত করার বদলে, আমাদের সফটওয়্যার ও সিস্টেম আপডেট রাখা এবং সন্দেহজনক লিংকে ক্লিক না করার ওপর ফোকাস করা উচিত।
আশা করি ২০১৭-এ আমরা আরও ভালো প্রস্তুত হব। আপনি কিছু বিটকয়িন স্টক আপ রাখতে চাইতে পারেন,以防万一 😉
