

হ্যাঁ, জিমেইল–আমাদের নিজস্ব জিমেইল! এমনকি সেটিও ফিশিং আক্রমণের তরঙ্গ থেকে বঞ্চিত নয়। জিমেইল সবসময় ইমেইল ক্লায়েন্টদের মধ্যে অত্যন্ত জনপ্রিয়। ঠিক যেমন গুগল 'সার্চ' শব্দটিকে রিপ্লেস করেছে, একইভাবে জিমেইল ইমেইলিং-এর জন্য মেটোনিম হয়ে উঠেছে। যাইহোক, জিমেইল দুর্ভাগ্যক্রমে একটি লেটেস্ট ফিশিং স্ক্যামের শিকার হয়ে পড়েছে যা এতটুকু আশ্বস্তিকর যে অনেক ব্যবহারকারী এটিতে ফাঁসিয়ে পড়ে। স্ক্যামটি ব্যবহারকারীদের তাদের গুগল লগইন ডিটেইলস দিতে ফাঁসিয়ে, আক্রমণকারীকে তাদের মেসেজগুলো খুঁজে বের করার সুযোগ দেয়।
লোকজন এটাকে "দ্য জিমেইল ফিশিং আক্রমণ" বলছে (হ্যাঁ এখন এর একটি নাম আছে)। সিকিউরিটি এক্সপার্ট অনুযায়ী, স্ক্যামটি "অনুভবশীল টেকনিক্যাল ইউজার" কে আশ্বস্ত করতে সক্ষম হয়েছে, এবং জিমেইলের পাশাপাশি অন্যান্য সার্ভিসকেও টার্গেট করছে। গবেষকরা অঙ্ক hæবেন যে এটি আজ পর্যন্ত জানা সর্বোচ্চ অ্যাকাউন্ট ব্রিচ।
দেখি হ্যাকাররা তাদের ফিশিং প্ল্যান কীভাবে এক্সিকিউট করছে।
এটি কীভাবে কাজ করে?
একবার আপনি আপনার অ্যাকাউন্টে লগইন করলে আপনি একটি ইমেইল দেখবেন, যা সম্ভবত কাউকে থেকে আসছে যিনি আপনার পরিচিত এবং তার অ্যাকাউন্ট এই একই টেকনিক ব্যবহার করে হ্যাক হয়েছে। এটিতে একটি রগ অ্যাট্যাচমেন্টও থাকতে পারে যা কিছু আপনার পূর্বে এই কন্টাক্টকে পাঠিয়েছিল এবং প্রাসঙ্গিক সাবজেক্ট লাইনও থাকতে পারে।
আরও দেখুন: জিমেইল অ্যাকাউন্ট ইউজারদের জন্য গুগল সিকিউরিটি কड़ी করল
আপনি যেকোনো ইমেজ/অ্যাট্যাচমেন্টে ক্লিক করলে, আশা করলে গুগল অ্যাট্যাচমেন্টের প্রিভিউ দেবে, কিন্তু এর বদলে এটি একটি নতুন ট্যাব খুলবে এবং জিমেইলে আবার সাইন-ইন করার জন্য প্রম্পট করবে।
এবং একবার আপনি অ্যাকাউন্টে সাইন-ইন করলে, আপনি তাদের ট্র্যাপের শিকার হয়ে যাবেন। এটি খুব সম্ভব যে ভিক্টিমরা সহজে হ্যাকটি লক্ষ্য করতে পারবে না, কারণ লোকেশন বারে এক নজর দিলে ‘accounts.google.com’ সেটি দেখাবে।
আপনি আরও এগিয়ে যাওয়ার সাথে সাথে, আপনি একটি পুরোপুরি ফাংশনাল সাইন-ইন পেজ দেখবেন যা এরকম দেখাবে:
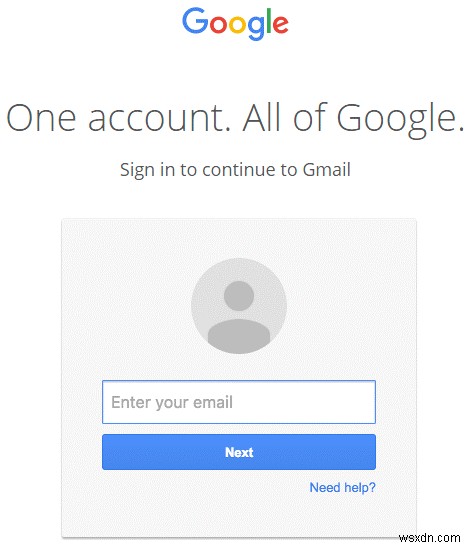
আক্রমণকারীরা তারপর আপনার অ্যাকাউন্টে অ্যাক্সেস পান এবং একবার তারা ক্রেডেনশিয়াল পেলে, তারা আপনার একটি আসল অ্যাট্যাচমেন্ট, আপনার একটি আসল সাবজেক্ট লাইন ব্যবহার করে, আপনার কন্টাক্ট লিস্টের লোক들에게 পাঠায়।
যে বিষয়টি আরও দুশ্চিন্তা যোগ করে, সেটি হলো, ফিশিং পেজগুলো কোনো সিকিউরিটি সতর্কতা ট্রিগার করে না, যা সাধারণত ব্যবহারকারীদের সতর্ক করে যদি সে একটি অনসেফ পেজ বা কন্টেন্টে ল্যান্ড করে।
আরও দেখুন: ইন্টারনেট ক্রাইম গ্যাং কীভাবে অনলাইন মিট করে!
আপনার যা জানা দরকার!
ফিশিং আক্রমণ থেকে সবসময় আপনাকে বাঁচাতে পারার একমাত্র সিম্পল টিপ: সর্বদা ওয়েবসাইটের অ্যাড্রেস/লোকেশন বার প্রথমে চেক করুন আপনার ক্রেডেনশিয়াল পূরণ করার আগে।
আপনি যদি আসলে এই আক্রমণের শিকার হয়ে থাকেন, তবে আপনি ঠিক এই কাজটি করেছেন এবং লোকেশন বারে 'accounts.google.com' দেখেছেন, এবং আপনি এগিয়ে সাইন ইন করেছেন।
যাইহোক, আপনার নিজেকে এর বিরুদ্ধে রক্ষা করতে আপনাকে পরিবর্তন করতে হবে আপনি লোকেশন বারে কী চেক করছেন।

লোকেশন ব্রাউজারের দূর ডান পাশে, আপনি একটি খুব বড় টেক্সট চাঙ্কের শুরু দেখতে পাবেন। এটি আসলে একটি ফাইল যা একটি নতুন ট্যাবে খুলে একটি পুরোপুরি ফাংশনাল নকল জিমেইল লগইন পেজ তৈরি করে যা আপনার ক্রেডেনশিয়াল আক্রমণকারীর কাছে পাঠায়।

সবচেয়ে স্পষ্ট সুরাগ হলো যে লেজিটিমেট জিমেইল সাইন-ইন পেজের URL একটি লক সিম্বল এবং 'https://' দিয়ে শুরু হয় গ্রিন হাইলাইটেড, না 'data:text/html,https:// আপনি যদি প্রোটোকল এবং হোস্টনেম ভেরিফাই না করতে পারেন, থামুন এবং বিবেচনা করুন আপনি কীতে ক্লিক করেছেন সে সাইন-ইন পেজে পৌঁছাতে।
শব্দ ছড়িয়ে দিন
আপনার পরিবার এবং বন্ধুদের মধ্যে যতটা সম্ভব আওয়ারেনেস তৈরি করুন এটিকে واسعة প্রভাব থেকে রোধ করতে। কোনো সাস্পিশিয়াস হাইপারলিংক বা অ্যাট্যাচমেন্ট কোনো ইমেইলে খুলবেন না, এমনকি যদি সেগুলো বন্ধু বা সহকর্মী থেকে আসা লাগে, চরম সতর্কতা বজায় রাখুন!
এটিতে ফাঁসিয়ে না পড়ুন—নিরাপদ থাকুন!
