

যে গতিতে প্রযুক্তি অগ্রসর হচ্ছে, সাইবার অপরাধীদের দৃঢ়তাও ততগতিতে বাড়ছে। তাই আমাদের সচেতন থাকা এবং বিভিন্ন ডিজিটাল হুমকি সম্পর্কে তথ্য সংগ্রহ করে যেকোনো পরিস্থিতি মোকাবিলার জন্য প্রস্তুত থাকা জরুরি।
প্রযুক্তি একটি সিক্কের মতো যenet দুপাশে রয়েছে — ইতিবাচক এবং নিবাচক। ইতিবাচকভাবে ব্যবহার করলে এটি আমাদের কাজ সহজ ও দ্রুত করে। কিন্তু নিবাচক উদ্দেশ্যে ব্যবহার করলে এটি ক্ষতিকর এবং ধ্বংসাত্মক হতে পারে।
গত ১ ডিসেম্বর ২০১৬-এ, একটি অত্যন্ত বিপদজনক র্যানসমওয়্যার আবির্ভূত हुइেছিল যাকে Matrix Ransomware নামে ডাকা হয়।
র্যানসমওয়্যার কী?
র্যানসমওয়্যার হলো কম্পিউটার ভাইরাসের সবচেয়ে খতরনাক ধরন। এটি শিকার কম্পিউটারের সকল ডেটা এনক্রিপ্ট করে দেয়, যাতে ডিক্রিপ্ট করা অসম্ভব হয়ে যায়। ব্যক্তিগত ফাইলসহ সকল ডেটা কমপ্রোমাইজড হয়, কারণ সকল ডেটা বিকৃত হয়ে যায়।
এটি সিস্টেমে কীভাবে আক্রমণ করে?
এটি স্প্যাম মেইল হিসেবে আক্রমণ করে যা জব রিজিউম, অফার এবং ইনভয়েসের মতো দেখায়। অজানা স্রোত থেকে এমন ইমেইল মেসেজে ক্লিক করলে, সেগুলো একটি স্ক্রিপ্ট ডাউনলোড করে যা ডেটা এনক্রিপ্ট করে। একবার কাজ শেষ হলে আপনার সিস্টেম অযোগ্য হয়ে যায় এবং আপনি একটি নোট পাবেন যা র্যানসম চায়। সাইবার অপরাধীদের ধরা খুব কঠিন কারণ ইন্টারনেট তাদের কারও সিস্টেমে সহজে ঢুকতে দেয়। সিস্টেম ভালনারেবিলিটি খুঁজে বের করে র্যানসমওয়্যার সহজে প্রতিরক্ষা ভেদন করে এবং কম্পিউটার সিস্টেম বা নেটওয়ার্ক এক্সপ্লॉইট করে।
Matrix Ransomware
Matrix Ransomware Crypto Trojan হিসেবে কাজ করে। এটি AES এবং RSA এনক্রিপশন অ্যালগরিদমের কম্বিনেশন ব্যবহার করে ফাইলগুলো বিকৃত করে। Matrix Ransomware দ্বিভাষী বক্তাকেও টার্গেট করছে কারণ সিস্টেমে প্রদর্শিত নোট ইংরেজি এবং রাশিয়ান ভাষায়। অনুমান করা হচ্ছে র্যানসমওয়্যারটি রাশিয়ান হ্যাকাররা ডেভেলপ করেছে কারণ নোট প্রথমে রাশিয়ান ভাষায় আসে। একবার এনক্রিপশন সফল হলে এটি প্রতিটি এনক্রিপ্টেড ফোল্ডারে ‘files matrix-readme.rtf’ ফাইল রাখে র্যানসম চাওয়া মেসেজসহ। এছাড়াও, প্রতিটি এনক্রিপ্টেড ফাইলের নামের সাথে “.matrix extension” যুক্ত করে দেয়।
সিস্টেম আপহৃত হলে, ব্যবহারকারী কাউন্টারফিট মেসেজসহ একটি ওয়ালপেপার দেখে। এই ওয়ালপেপারে FBI-এর লোগো রয়েছে এবং দাবি করা হয় যে ডিভাইসটি অবৈধ কার্যকলাপের জন্য ব্লক করা হয়েছে এবং পর্নোগ্রাফিক কন্টেন্ট সনাক্ত করা হয়েছে।
এই মেসেজ ভোলে এবং অভিজ্ঞতাহীন ব্যবহারকারীদের ভয়ভীত করে এবং তারা এই ভয়াবহতার শিকার হয়। মেসেজে হ্যাকাররা ইমেইল অ্যাড্রেস: admin@wsxdn.com বা admin@wsxdn.com-এ যোগাযোগ করার জন্য বলেছে।
এই ধরনের ট্রিকের ঝাঁসায় না পড়ুন এবং এই সাইবার অপরাধীদের সাথে যোগাযোগ করার চেষ্টা করবেন না নই কোনো র্যানсом দেবেন।
ভাইরাস থেকে ডেটা বাঁচাতে প্রতিরক্ষামূলক ব্যবস্থা
সিস্টেমকে এτοι আক্রমণ থেকে রক্ষা করার জন্য আপডেটেড অ্যান্টিভাইরাস ব্যবহার করার পরামর্শ দেওয়া হয়।
অ্যান্টিভাইরাস ১০০% কার্যকর নয় র্যানসমওয়্যার কন্ট্রোল করতে। তাই সবসময় সিঙ্ক্রোনাস ব্যাকআপ নিতে হবে এবং ক্লাউড সার্ভিস ব্যবহার করে ডেটা সेफগার্ড করতে হবে। এছাড়া চেক করুন আপনি কী ক্লিক, ইনস্টল বা ডাউনলোড করছেন কম্পিউটারে। অনেক সময় এτοι হুমকি বৈধ ফাইল এবং অ্যাড-অন হিসেবে প্রচ্ছন্ন থাকে। কোনো অস্পষ্ট ইমেইল খুলবেন না সেন্ডারের ইমেইল ঠিকানা চেক করার আগে। যদি কোনো সন্দেহ থাকে তবে কোনো অ্যাটাচমেন্ট খুলবেন না।
Matrix Ransomware ডিলিট করার পদ্ধতি
Safe Mode with Networking ব্যবহার করে Matrix ভাইরাস রিমুভ করা:
Windows 7:
- Safe Mode with Networking-এ কম্পিউটার Стар্ট করুন। এটি করার জন্য সিস্টেম বুট হওয়ার প্রক্রিয়ায়, F8 কী বারবার চাপুন যতক্ষণ না Windows Advanced Option মেনু দেখেন। এখন তালিকা থেকে Safe Mode with Networking সিলেক্ট করুন।
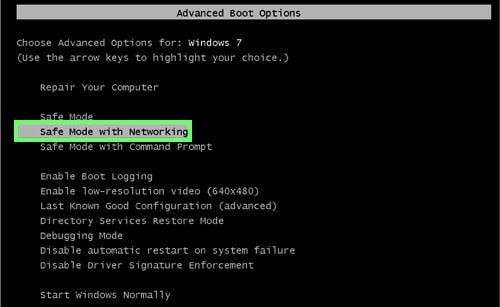
একবার আপনি Safe Mode Networking-এ লগ ইন করলে, একটি আপডেটেড অ্যান্টিভাইরাস চালান ইনফেকশন ক্লিন করতে অথবা সিস্টেমকে একটি পূর্ববর্তী পয়েন্টে রিস্টোর করুন।
Windows 8/8.1 এবং 10:
Windows 8 কে Safe Mode with Networking-এ стар্ট করতে
- Windows key
 + C চাপুন, এবং তারপর Settings-এ ক্লিক করুন।
- Startup Settings-এ ক্লিক করুন।
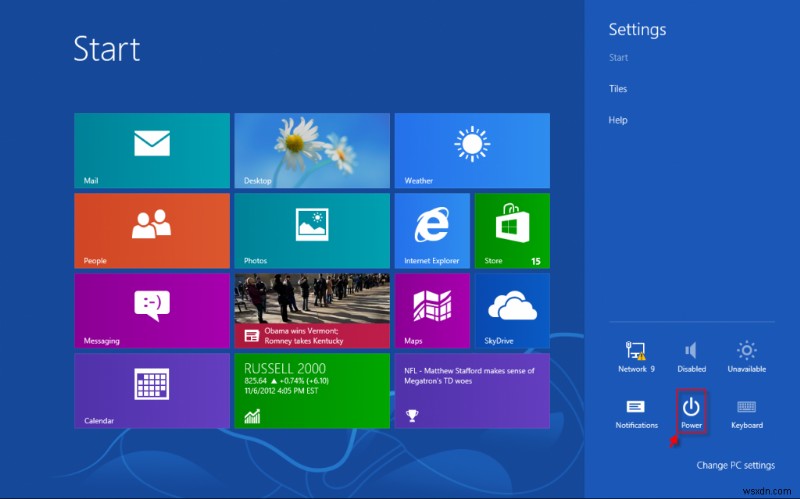
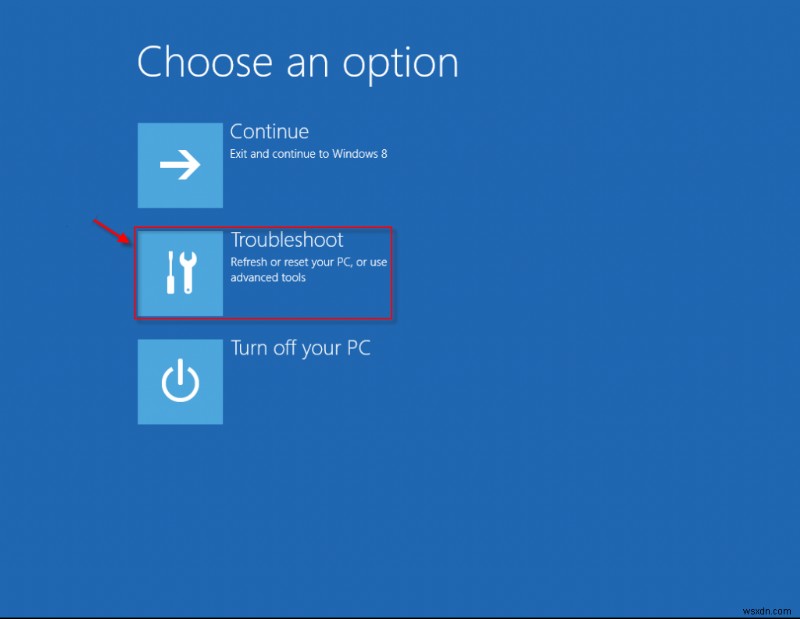
- এখন Troubleshoot-এ ক্লিক করুন।
- Power-এ ক্লিক করুন, কীবোর্ডে Shift ধরে রাখুন এবং তারপর Restart-এ ক্লিক করুন।
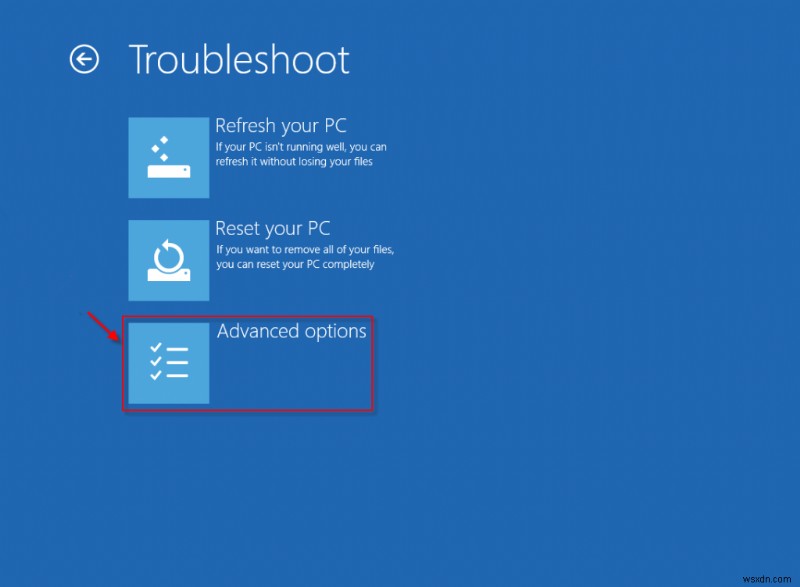
- Advanced options সিলেক্ট করুন।
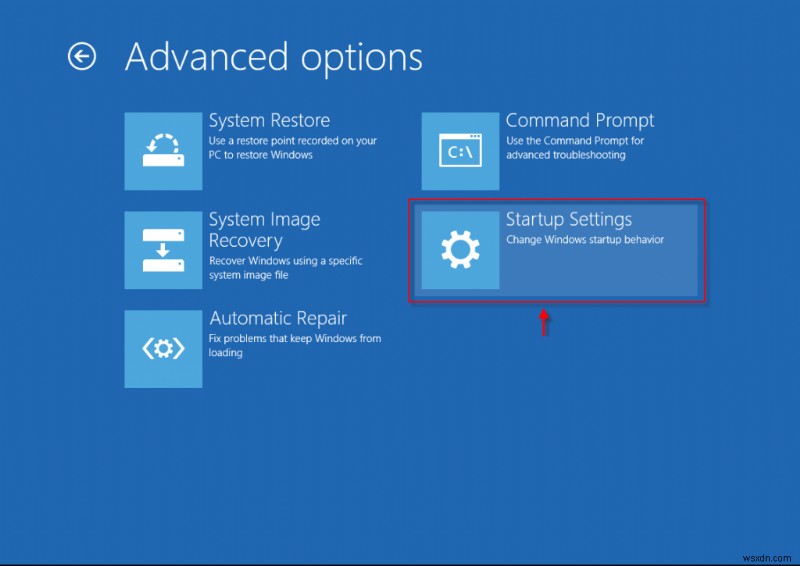
- এখন Restart-এ ক্লিক করুন।
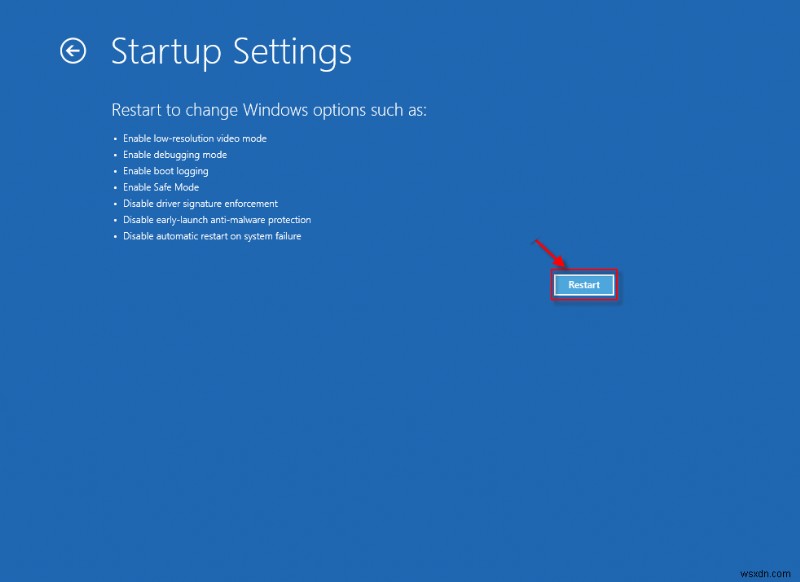
- Safe Mode with Networking সক্ষম করতে, ৫ চাপুন. Windows Safe Mode with Networking-এ стар্ট হবে।
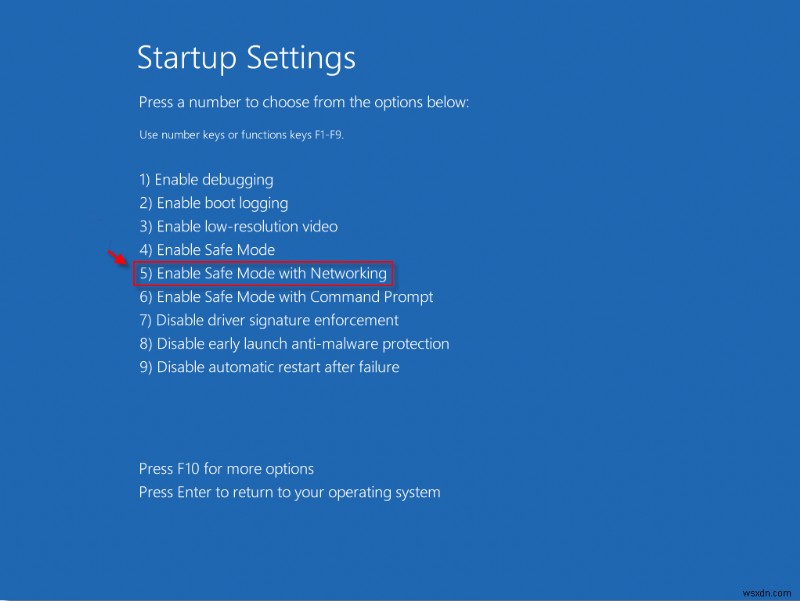
একবার আপনি Safe Mode Networking-এ লগ ইন করলে, একটি আপডেটেড অ্যান্টিভাইরাস চালান ইনফেকশন ক্লিন করতে অথবা সিস্টেমকে একটি পূর্ববর্তী পয়েন্টে রিস্টোর করুন।
- সিস্টেম রিস্টোর শেষ হলে, ধাপ ১-৬ পুনরাবৃত্তি করুন এবং Normal Windows-এ ফিরে যাওয়ার জন্য Enter চাপুন।
প্রতিকার চিকিৎসা চেয়ে প্রতিরোধ সবসময় ভালো, এবং এটি র্যানসমওয়্যারের ক্ষেত্রে সত্য। ব্যবহারকারীদের জানা উচিত যে র্যানসমওয়্যার এবং অন্যান্য সเต ইভাবে একবার এনক্রিপ্ট হলে ফাইলগুলো প্রায় অসম্ভব রিকভার করা। তাই সচেতন হওয়া এবং যতটা সম্ভব দূরে থাকা সেরা।
