

আমাদের নিরাপত্তা গবেষকরা gần недавে একটি চলমান হ্যাকিং প্রচারের আবিষ্কার করেছেন যা OpenCart ডেটাবেস হ্যাক সম্পর্কে ইমেইল পাঠিয়ে হাজার হাজার OpenCart সাইটকে সংক্রামিত করতে এবং ব্যবহারকারীদের সংবেদনশীল তথ্য চুরি করতে লক্ষ্য রাখে। এই চলমান প্রচার OpenCart মডিউলগুলিতে উপস্থিত SQLi দুর্বলতা এবং সেই সাইটে ইনস্টল করা আনপ্যাচড এক্সটেনশনগুলোকে কাজে লাগিয়ে দুর্বলতাটি শোষণ করে এবং কাস্টমার ডেটাবেস চুরি করে।
এই প্রচারে, হুমকির کارীরা সাইট মালিকদেরও ইমেইল পাঠাচ্ছে তাদের ডেটাবেস হ্যাক হওয়ার বিষয়ে জানিয়ে এবং সেই দুর্বলতাগুলি ঠিক করার সেবা অফার করছে।
আনন্দا নেতৃত্বাধীন আমাদের গবেষণা দল আগস্ট মাসের শুরু থেকে এই প্রচারের পর্যবেক্ষণ করছে যা OpenCart প্ল্যাটফর্মে চলমান অনেক ই-কমার্স সাইটকে ক্ষতিগ্রস্ত করেছে। কিন্তু এই সপ্তাহে আমরা এই প্রচারের কার্যকলাপে বেড়োতি এবং OpenCart সাইট মালিকরা তাদের ডেটাবেস হ্যাক হওয়ার শিকায়ত করতে দেখলাম।
হ্যাকাররা কীভাবে আপনার OpenCart ডেটাবেসে অ্যাক্সেস পায়?
ব্যবহৃত টুলসমূহ:
এই চলমান প্রচারের বিশ্লেষণ চলাকালীন আমাদের গবেষকরা পর্যবেক্ষণ করেছেন যে আক্রমণকারীরা SQLmap টুলটি ব্যবহার করছেন ই-কমার্স প্ল্যাটফর্মগুলিতে নিরাপত্তা সমস্যা এবং ভুল কনফিগারেশন চিহ্নিত করার জন্য।
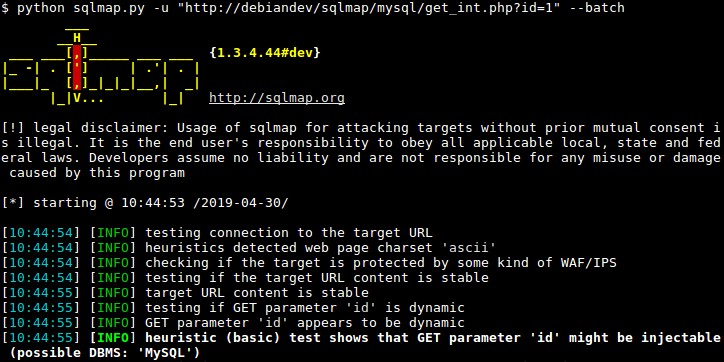
SQLmap একটি স্বয়ংক্রিয় দুর্বলতা স্ক্যানিং টুল যা ইনপুট প্যারামিটারগুলো চিহ্নিত করে এবং ইনপুট ফিল্ডগুলিতে কোয়েরি ইনজেক্ট করার চেষ্টা করে। যদিও এই টুলটি টেস্টাররা এবং নিরাপত্তা বিশেষজ্ঞরা সিস্টেমের দুর্বল পয়েন্টগুলো জানতে এবং সেগুলি প্যাচ করতে ব্যবহার করেন, আক্রমণকারীরা এটিকে ভিন্নভাবে সক্রিয়ভাবে ব্যবহার করছেন।
শোষিত দুর্বলতা: iSenseLab-এর PreOrder মডিউলে SQL ইনজেকশন দুর্বলতা
যেহেতু এটি একটি OpenCart সাইটে SQLi, আমাদের গবেষকরা মনে করেছিলেন এটি সাইটের থিম বা কোনো ভালনरेবল মডিউলকেও প্রভাবিত করতে পারে। আরও তদন্ত করার পরে পেয়া গেলো যে ব্যাপকভাবে ব্যবহৃত OpenCart এক্সটেনশন iSenseLab-এর PreOrder-এ একটি দুর্বলতা ছিল যা হ্যাকাররা সাইটের ডেটাবেসে অননুমোদিত অ্যাক্সেস পেতে শোষণ করল।
Pre-Order মডিউলটি আপনার ব্যবহারকারীদের স্টকএ নেই এমন পণ্য অর্ডার করতে দেয় Add-to-Cart বাটনকে Pre-Order দিয়ে প্রতিস্থাপন করে। এই মডিউলটি আপনার কাস্টমাররা সহজে OpenCart-এর প্রি-অর্ডার ফাংশনালিটি ব্যবহার করতে সক্ষম করে এবং তাদের জানায় যে তারা নির্দিষ্ট পণ্যটি প্রি-অর্ডার করছে।
হ্যাকাররা PreOrder এক্সটেনশনের পুরনো ভার্সনগুলোকে শোষণ করছেন যেগুলিতে পাবলিক ফাংশন GetPreorderedProduct($product_id) এর জন্য কোনো ভ্যালিডেশন বাস্তবায়ন করা হয়নি। এই কারণে সাইটগুলিতে SQLi সমস্যা হয়।
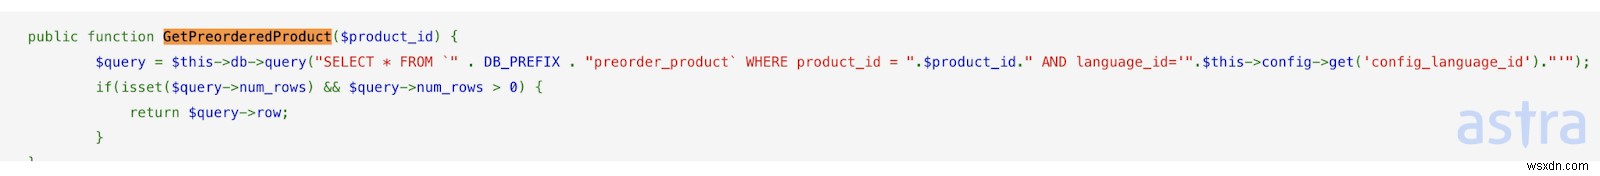
আমাদের গবেষকরা PreOrder মডিউলের 2.9.3 ভার্সনে SQLi দুর্বলতা খুঁজে পেয়েছেন। এর আগের ভার্সনগুলিও SQLi-এর प्रति ভালনরেবল হতে পারে (আমরা আগের ভার্সনগুলো যাচাই করিনি)। পরামর্শ দেওয়া হচ্ছে যে আপনি প্লাগইনটি এর লেটেস্ট ভার্সন 2.9.6-এ আপডেট করুন - OpenCart 2.0.x থেকে 2.3.x যা আমরা যাচাই করেছি এবং ভালনরেবল নয় বলে পেয়েছি।
OpenCart সাইট মালিকদের কাছে হ্যাকাররাই পাঠানো ইমেইল:
এই দুর্বলতাটি সফলভাবে শোষণ করার পরে, হ্যাকাররা সাইটের ডেটাবেস পেয়ে যায় এবং শিকারকে ইমেইল পাঠায় দাবি করছে যে তারা তাদের ওয়েবসাইট হ্যাক করেছে এবং চুরি করা ডেটাবেসের স্ক্রিনশট প্রুফ হিসেবে সংযুক্ত করছে।
Hi

I found a vulnerability on your website and this vulnerability allows me easily access your database.

- If vulnerability is ignored:
The contents of your database are very easy for hackers to know.

. Your website will be planted with backdoor scripts by hackers, so hackers can enter at any time without having to go through the login page.

Client and admin data from your website will be stolen, changed, and deleted by hacker.

 Client data can be misused, because usually clients use the same password on other accounts or websites.

 If your client knows, chances are your client will not visit your website because they feel unsafe filling out forms or transacting on your website.

I will help you fix. By sending a report in the form of a 15-17 page document,
depending on the vulnerability on your website.

- The report I will send is about:
1. location of vulnerability
2. how to fix it
3. how to prevent vulnerability
4. How to Strengthen Website Security.

Are you interested?

I attach the results of the vulnerability that I found, that is, the contents
of your database which are very easy to know.

Greetings"
নিরীক্ষা এবং 완화
এই হ্যাকিং প্রচার ইন্টারনেট-ফেসিং OpenCart সাইট এবং মডিউলগুলিকে লক্ষ্য করে। আপনার সাইট/স্টোর সংক্রামিত হয়েছে কিনা তা চেক করতে, Astra Security একটি অ্যাপ্লিকেশন ফায়ারওয়াল এবং নিরাপত্তা অডিট প্রদান করে যা সংক্রমণ/হ্যাকিং প্রচারের সনাক্তকরণ করে এবং সেই সংক্রমণগুলিকে ঠিক করার সুপারিশ দেয় যার মধ্যে SQLmap মতো স্বয়ংক্রিয় টুল ব্লক করা থাকে যাতে আপনার সাইট asemenea হ্যাকিং প্রচারের বিরুদ্ধে নিরাপদ থাকে।
এছাড়াও, ডেটাবেস সার্ভারকে ইন্টারনেটে এক্সপোজ না করার পরামর্শ দেওয়া হয়। বরং সেগুলিকে tổস্থের নির্দিষ্ট ব্যবহারকারীদের মাধ্যমে সেগমেন্টেশন এবং হোয়াইটলিস্ট অ্যাক্সেস পলিসি ব্যবহার করে অ্যাক্সেসযোগ্য রাখা উচিত। আমরা লগিং সক্ষম করার পরামর্শ দিই যাতে সন্দেহজনক, অপ্রত্যাশিত, বা পুনরাবৃত্ত লগইন প্রচেষ্টা নিরীক্ষণ এবং সতর্ক করা যায় (এটি Astra Security-এর ফায়ারওয়াল অফারিং-এ অন্তর্ভুক্ত)।
এছাড়াও আপনার সাইটে ইনস্টল করা এক্সটেনশন/মডিউল, থিম, প্লাগইনগুলো নিয়মিত লেটেস্ট ভার্সনে আপডেট করার পরামর্শ দেওয়া হয়। এটি নিশ্চিত করবে যে সেই এক্সটেনশনগুলিতে এমন দুর্বলতাগুলি প্যাচ করা হয়েছে এবং আপনার সাইট আরও নিরাপদ।
