

২০১৭ ছিল হ্যাকারদের বছর। কন্টেন্ট ম্যানেজমেন্ট সিস্টেম, ই-কমার্স পোর্টাল, ডেটা ব্রিচ থেকে আর্থিক প্রতিষ্ঠানগুলো হ্যাক করা ওয়েবসাইট পর্যন্ত - সাইবার ক্রাইম প্রতি বছর বেড়ে যাচ্ছে। ২০১৭ সালে কাঁপানো সাইবার আক্রমণের সাক্ষী হয়েছিল যেমন Equifax ডেটা ব্রিচে বিশাল আর্থিক ডেটা চুরি, WannaCry সাইবার আক্রমণ যা ২০১৭ সালের মারাৎম র্যানসমওয়্যার আক্রমণ, Petya র্যানসমওয়্যার আক্রমণ, এবং খ্যাতি-ক্ষতিকর Yahoo ডেটা ব্রিচ সয় কিছু।
ওয়েবসাইটগুলো সাধারণত কীভাবে হ্যাক হয়?
গুগল gầnে জানালো যে সে হ্যাক করা ওয়েবসাইটের সংখ্যায় ৩২% বৃদ্ধি দেখা দিয়েছে। ওয়েবসাইট হ্যাক হওয়ার সবচেয়ে সাধারণ উপায়গুলো:
- নিরাপত্তা আপডেট মিস করা: নিরাপত্তা প্যাচ ও আপডেট মিস করলে সফটওয়্যার আক্রমণকারীদের taraf আহত শীল হয়। নিশ্চিত করা অনুবন্ধ্য যে ওয়েব সার্ভার সফটওয়্যার, CMS, প্লাগইন, এবং অন্যান্য অপরিহার্য সফটওয়্যার সব অটোমেটিক আপডেট সেট করা আছে।
- দুর্বল পাসওয়ার্ড: কোম্প্রোমাইজড একাউন্ট ক্রেডেনশিয়াল হ্যাক করা ওয়েবসাইটের সবচেয়ে ব্যাপক কারণগুলির একটা। ইউজাররা প্রায়শই শক্তিশালী পাসওয়ার্ড নিয়ম মেনে চলেন না বা একই পাসওয়ার্ড একাধিক একাউন্টে ব্যবহার করে যা কোম্প্রোমাইজড একাউন্টে নিয়ে যায়। একজন হ্যাকার আপনার পাসওয়ার্ড র্যান্ডম অনুমান করলে বা বিভিন্ন ভেরিয়েশন ট্রাই করলে অনুমান করতে পারে।
- ডেটা লিক: মিশ্যান্ডেল বা ভুলভাবে আপলোড হওয়া ডেটা লিক হয়ে যেতে পারে। "Dorking" নামে একটি পদ্ধতি কমন সার্চ ইঞ্জিন ব্যবহার করে কোম্প্রোমাইজড ডেটা খুঁজে বের করতে পারে।
- অনিরাপদ থিম ও প্লাগইন: আক্রমণকারীরা সাধারণত পেইড প্লাগইন বা থিমের ফ্রি ভার্সনে ম্যালিশিয়াস কোড যোগ করে। তাই প্যাচড প্লাগইন ও থিম নিশ্চিত করার পাশাপাশি, যেসব থিম বা প্লাগইন তাদের ডেভেলপারদের দ্বারা আর মেইন্টেইন করা হয় না সেগুলো রিমুভ করা অতिआবশ্যক। আরও, ফ্রি প্লাগইন বা অপরিচিত ওয়েবসাইট থেকে উপলব্ধ প্লাগইন ব্যবহার করার সময় সতর্ক থাকুন।
হ্যাকাররা হ্যাক করা ওয়েবসাইট দিয়ে কী করতে পারে
তবে একবার ইনফরমেশন কোম্প্রোমাইজ হলে, একজন হ্যাকার এই ডেটা দিয়ে কী করতে পারে? এই সম্পর্কে অনেক スペকুলেশন রয়েছে, কিন্তু একজন আক্রমণকারীর জুতো পায়ে পা রেখে তার পোস্ট-হ্যাক অ্যাকশন বুঝতে পারলে আপনি ভবিষ্যতের সম্ভাব্য সাইবার আক্রমণ থেকে ক্ষতি ন্যূনতম করতে পারবেন।
একজন হ্যাকারের পোস্ট-ব্রিচ চেকলিস্টে নিচের অ্যাকশনগুলো থাকতে পারে:
-
চুরানো ডেটার ইনভেন্টরি তৈরি করা
ব্রিচের পর, হ্যাকাররা ক্রেডিট কার্ড ডিটেইলস, অথেন্টিকেশন ক্রেডেনশিয়াল, ব্যক্তিগত তথ্য যেমন নাম, ঠিকানা, এবং ফোন নম্বর ইত্যাদির ইনভেন্টরি তৈরি করে।
-
তথ্য বিক্রি করা
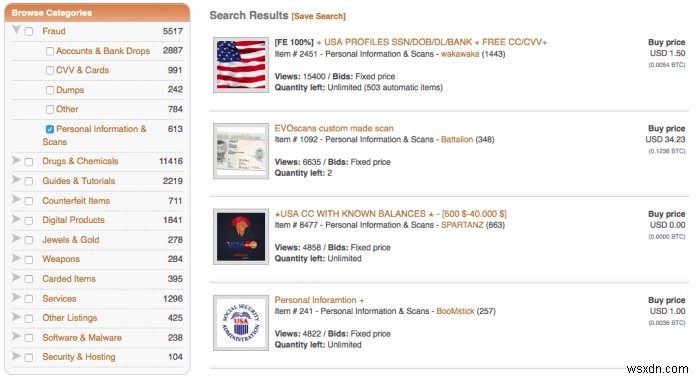
নাম, ক্রেডেনশিয়াল, ঠিকানা, এবং ফোন নম্বর সহ ব্যক্তিগত তথ্য হ্যাকাররা বাল্কে বিক্রি করে। Quartz অনুমান করে যে কাউকে পুরো ব্যক্তিগত তথ্য (আইডেন্টিফিকেশন নম্বর, ঠিকানা, জন্মতিথি, এবং সম্ভবত ক্রেডিট কার্ড ইনফো) ব্ল্যাক মার্কেটে ১ ডলার থেকে ৪৫০ ডলার পর্যন্ত খরচ হতে পারে।
ভালো কন্টেন্ট ফিল্টার আউট করা
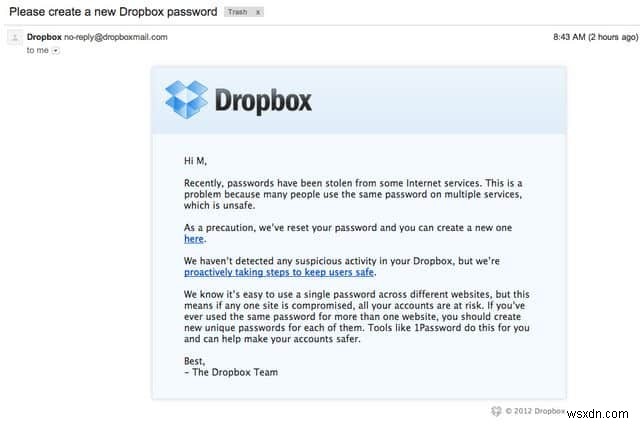
সব ব্রিচড অথেন্টিকেশন একাউন্টের ইনভেন্টরি তৈরি করার পর, হ্যাকাররা সবচেয়ে লাভজনক موارد খুঁজে বের করে যেগুলো বাকিদের চেয়ে বেশি দামে বিক্রি করা যায়। সরকারি ও সামরিক ঠিকানা অত্যন্ত মূল্যবান। অন্যান্য মূল্যবান তথ্য হবে বড় কোম্পানির কোম্পানি ইমেইল ঠিকানা ও পাসওয়ার্ড। একজন হ্যাকার এই ক্রেডেনশিয়াল ডার্ক 웹ে অন্যদের কাছে অনেক বেশি দামে বিক্রি করতে পারে। আরও, একটি ওয়েবসাইট থেকে হ্যাক অন্য ওয়েবসাইটে ইনফরমেশন ব্রিচের দিকে নিয়ে যেতে পারে। উদাহরণস্বরূপ, ২০১২ সালে Dropbox ব্রিচ হয়েছিল LinkedIn ডেটা ব্রিচে চুরি করা ক্রেডেনশিয়াল ব্যবহার করে, একই বছরে। ইউজাররা প্রায়শই একই পাসওয়ার্ড একাধিক একাউন্টে ব্যবহার করে, এবং এটি একটা জিনিস যা হ্যাকাররা সাধারণত শোষা করে।
কার্ডগুলো বিক্রি করা
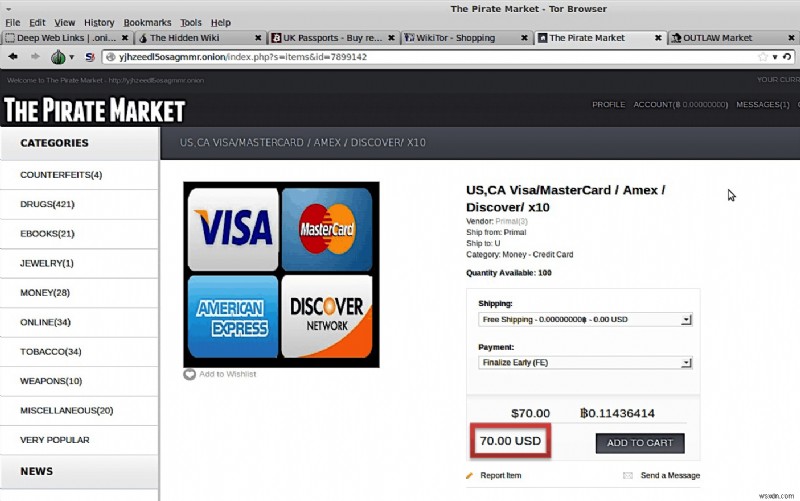
হ্যাকাররা সাধারণত আর্থিক ইনফরমেশন যেমন ক্রেডিট কার্ড নম্বর বান্ডেলে বিক্রি করে যাদের সঠিক জ্ঞান আছে গোষ্ঠীতে দশ বা শতের গ্রুপে। এই ইনফরমেশন সাধারণত একটি "ব্রোকার" কে বিক্রি করা হয় যিনি তারপর সেগুলো "কার্ডার" কে ডিটেক্ট হওয়া ছাড়া বিক্রি করেন। এই "কার্ডাররা" চুরি করা ক্রেডিট কার্ড ইনফরমেশন ব্যবহার করে গিফট কার্ড কিনতে পারে স্টোর বা Amazon.com-এ, এবং তারপর সেই কার্ডগুলো ব্যবহার করে ফিজিক্যাল আইটেম কিনে।
গিফট কার্ডটি তাড়পরে হাই-ভ্যালু পণ্য যেমন ইলেকট্রনিক্স কিনতে ব্যবহৃত হয়, যা কোম্পানিগুলোর জন্য ট্রেস করা কঠিন করে তোলে। কোম্পানি ফরেজি বুঝতে এবং কার্ডগুলো ব্লক করার সময় অপরাধী ইতিমধ্যে কেনা পণ্য krijে থাকে। এই প্যাকেজগুলো সাধারণত রি-শিপিং স্ক্যামের মাধ্যমে শিপ করা হয়। Craigslist জব লিস্টিং-এর মতো লেজিটিমেট চ্যানেল ব্যবহার করে, অজ্ঞান ব্যক্তিদের মুল (রি-শিপার) হিসেবে রিক্রুট করা হয়। পণ্যগুলো তারপর সাধারণত দেশের বাইরে শিপ করা হয়, বা সরাসরি কাউকে শিপ করা হয় যিনি আক্রমণকারীর পোস্ট করা অকশন সাইট থেকে পণ্য কিনেন।
বাল্ক সেল
হ্যাকার অথেন্টিকেশন ক্রেডেনশিয়াল কালেক্ট করবে এবং সেগুলো ডিসকাউন্ট প্রাইসে বাল্কে বিক্রি করবে। ব্রিচের পর, হ্যাক করা কোম্পানি ক্ষতি রিপেয়ার করতে এবং ক্রেডেনশিয়াল চেঞ্জ করতে পদক্ষেপ নেবে যা অধিকাংশ ক্রেডেনশিয়ালকে বেকার করে দেবে। তাই, হ্যাকার ডিসকাউন্টে বাল্ক সেল থেকে লাভ उठাবে।
এছাড়া, ২০১৮ সালের জন্য সিম্পল ওয়ার্ডপ্রেস সিকিউরিটি টিপস সম্পর্কে আমাদের ভিডিও চেক করুন।
আমাদের সিকিউর কোডিং প্র্যাকটিসেস চেকলিস্ট ফর ডেভেলপার্স ডাউনলোড করুন হ্যাক হওয়ার সম্ভাবনা কমাতে।
ব্যাপক অনলাইন ভালনারেবিলিটির আওতায় আপনার ওয়েবসাইটের সুরক্ষা নিয়ে চিন্তিত? আরও সুরক্ষার জন্য আস্ত্রার ওয়েব সিকিউরিটি স্যুইটের সাথে যোগাযোগ করুন।
