

ওয়ার্ডপ্রেস JavaScript ম্যালওয়ার রিমুভাল টেকনিক শুরু করার আগে, আসলে JavaScript এবং এর ওয়ার্ডপ্রেস ওয়েবসাইটে ভূমিকা সম্পর্কে একটি ওভারভিউ নিই।
আপনি কি জানেন JavaScript একটি ওয়েব টেকনোলজি হিসেবে বিশ্বব্যাপি ৯৪.৫% ওয়েবসাইট দ্বারা ব্যবহৃত হয়? একটি ওয়েব পেজের সকল কাস্টমাইজেশন, অ্যানিমেশন এবং রেসপন্সিভনেস যা এটিকে ডাইনামিক করে তোলে, JavaScript-এ করা যায়। এটি ডেভেলপারকে Node.js-এর মতো ক্রস-প্ল্যাটফর্ম রানটাইম ইঞ্জিন ব্যবহার করে সার্ভার-সাইড কোড লিখতে দেয়। সেরা অংশ হল JavaScript HTML5 এবং CSS3-এর সাথে স্মুথলি কম্বাইন করা যায়। এতে আকর্ষণীয় ওয়েবপেজ তৈরি হয় যা অনলাইন বিশ্বে আপনার বিজনেস প্রচারে উপকারী।
তবে, যেহেতু JavaScript ফ্রন্টএন্ড থেকে ডেটা সংগ্রহ করে সার্ভারে সাবমিট করে ফर्दার প্রসেসিং-এর জন্য, এটি ম্যান-ইন-দ-মিডেল হিসেবে কাজ করতে পারে। নিরাপদ JavaScript কোড সংবেদনশীল ডেটা সংগ্রহ করতে ব্যবহার করা যেতে পারে। শত্রু সংবেদনশীল ডেটা পেতে পারে, বা ওয়েবসাইটে কিছু ম্যালওয়ার কোড ইনজেক্ট করতে পারে যাতে ইনফরমেশন লিকেজের আকারে সিকিউরিটি ব্রিচ হয়।
যেহেতু এই আর্টিকেল বিশেষ করে ওয়ার্ডপ্রেস ওয়েবসাইটের ওপর ফোকাস করে, তাই আমি আপনাকে জানাতে চাই কীভাবে JavaScript একটি ওয়ার্ডপ্রেস ওয়েবসাইটে ম্যালওয়ার হিসেবে ব্যবহার করা যেতে পারে। আমি ওয়ার্ডপ্রেস JavaScript ম্যালওয়ার রিমুভাল টেকনিকগুলোও আলোচনা করব।
সম্পর্কিত আর্টিকেল – ওয়ার্ডপ্রেসে ম্যালিশিয়াস কোড চেক করার পদ্ধতি
JavaScript কীভাবে ওয়ার্ডপ্রেস ওয়েবসাইটে ম্যালিশিয়াসভাবে ব্যবহার করা যেতে পারে?
ওয়ার্ডপ্রেসে, সার্ভার সাইডে JavaScript ফাইল থাকে যেগুলো একটি विरोधী দ্বারা টার্গেট করা যেতে পারে ম্যালওয়ার আক্রমণ চালু করার জন্য। এটি সার্ভারের সিকিউরিটি কোম্প্রোমাইজ করে করা যেতে পারে। ওয়ার্ডপ্রেস JavaScript ম্যালওয়ার-এর опасন্নক দিক হল সেগুলো কোনো ইউজার ইন্টারঅ্যাকশন ছাড়াই কাজ শুরু করতে পারে। একটি ওয়ার্ডপ্রেস ওয়েবসাইট ব্রাউজ করার সময়, অসংখ্য JavaScript (.js) ফাইল অটোমেটিক্যালি ব্রাউজিং কম্পিউটারে ডাউনলোড হয়। এই ফাইলগুলো আপনার ব্রাউজার দ্বারা এক্সিকিউট হয় কন্টেন্ট ভিউ করার জন্য, অ্যাকশন পারফর্ম করার জন্য এবং অনলাইন বিজ্ঞাপন দেখার জন্য। অন্যথায়, ওয়েবসাইট কীভাবে এর ওয়েবপেজে ভিন্ন মাউস জেসচার এবং অ্যাকশন ডিটেক্ট করবে? এই ফাইলগুলোই I/O ডিভাইস থেকে ইনপুট ওয়েব পেজে পাঠায় ফারدار অ্যাকশনের জন্য।
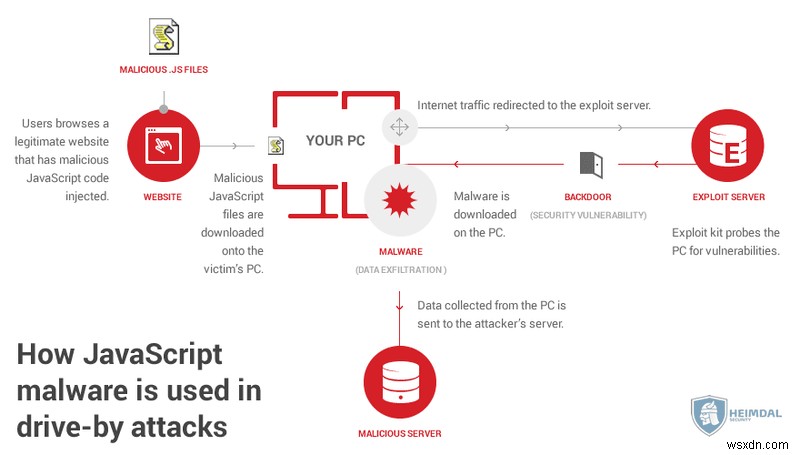
সাধারণত, ওয়েব ডেভেলপাররা হয় এথিক্যাল বা অনএথিক্যাল। আসলে, সাইবার ক্রিমিনালরা প্রায়শই числен ওয়েবসাইটে JavaScript কোড ব্যবহার করে এটিকে একটি ম্যালিশিয়াস JavaScript ফাংশন হিসেবে কাজ করান। তাই এখন আক্রমণকারী একটি ওয়ার্ডপ্রেস ওয়েবসাইটকে JavaScript ম্যালওয়ার দিয়ে ইনফেক্ট করলে, ম্যালওয়ার ফাইলগুলো একজন নিরদোষ ব্যবহারকারী এই ইনফেক্টেড ওয়েবসাইট ভিজিট করার সপেক্ষায় থাকে।
যกোন একটি নিরদোষ ব্যবহারকারী এই ইনফেক্টেড ওয়েবসাইট ভিজিট করলে, সেই ম্যালিশিয়াস JavaScript ফাইলগুলো সেই ব্যবহারকারীর PC-তে অটোমেটিক্যালি ডাউনলোড হয়ে যায়। এরকম আক্রমণকে ড্রাইভ-বাই-আট্যাক (drive-by-attack) বলা হয়। এই আক্রমণে, ম্যালওয়ার যা এখন ব্যবহারকারীর PC-তে অটোমেটিক্যালি ডাউনলোড হয়েছে, সিস্টেম ভালনারেবিলিটি স্ক্যান করে এবং সেই ভালনারেবিলিটির মাধ্যমে ব্যবহারকারীর PC-তে অ্যাক্সেস পায়। একবার অ্যাক্সেস পেলে, এটি ইন্টারনেট থেকে ফাইল ডাউনলোড করে ব্যবহারকারীর PC-তে অ্যাডমিনিস্ট্রেটিভ প্রিভিলেজ দিয়ে এবং তারপর PC-কে ড্যামেজ করা শুরু করে বা একটি হ্যাকারের কাছে ইনফরমেশন পাঠায় যিনি রিমোটলি PC মনিটর করতে পারেন এবং সিস্টেমকে আরও ইনফেক্ট করতে পারেন।
সম্পর্কিত আর্টিকেল – ২৫টি সেরা ওয়ার্ডপ্রেস সিকিউরিটি প্র্যাকটিস
JavaScript হ্যাকের কারণ কীভাবে নির্ধারণ করবেন?
হ্যাকের কারণ জানা খুব গুরুত্বপূর্ণ কারণ এটি সময় এবং শ্রম বাঁচায় যাতে সঠিক টেকনিক ব্যবহার করে ম্যালওয়ার সরানো যায়। এটি আপনার ওয়ার্ডপ্রেস ওয়েবসাইট থেকে ম্যালওয়ার কার্যকরভাবে সরাতে সাহায্য করে এবং একজন নিবিড় ব্যবহারকারীর ব্রাউজিং অভিজ্ঞতা সুরক্ষিত করে। আপনার ওয়ার্ডপ্রেস JavaScript ম্যালওয়ার ইনফেকশনের কারণ এনুমেরেট করার জন্য কিছু ধাপ নিচে দেওয়া হলো:
JavaScript ম্যালওয়ার ফাইলের জন্য ব্যাকআপ ইনস্পেকশন
JavaScript ম্যালওয়ার ফাইলগুলো অস্বাভাবিক নাম ধারণ করে থাকবে যা আপনার ওয়ার্ডপ্রেস ইনস্টলে তাদেরকে আলাদা করে তুলবে। তাদের সম্প্রতি মডিফাইড ডেটও থাকবে। ড্রিমওয়েভার, টেক্সট র্যাঙ্গলার, BBEdit, Coda, ইত্যাদি কোড এডিটর ব্যবহার করে সেই ফাইলগুলো খুললে, আপনি ওয়েবসাইটের কালার কোডিং বা বিশাল পরিমাণ কোড देखकर ফিশিনেস নির্ধারণ করতে পারবেন।
সার্চ ইঞ্জিনে টার্ম এবং ফ্রেজ সার্চ করা
আপনি কোডে যেকোনো টার্ম খুঁজে পান অর্থাৎ যেকোনো এলিমেন্ট বা ফাংশন নাম যা অফবিট, তবে আপনি গুগল বা ডাকডাকগো-এ সার্চ করে সার্চ রেজাল্ট থেকে বিশ্লেষণ করতে পারেন ফাইলটি ইনফেক্টেড হয়েছে কিনা।
হোস্টিং cPanel-এ Raw Access Logs পরীক্ষা করা
আপনি যদি নির্ধারণ করতে পারেন হ্যাকাররা কী কী ফাইল খুঁজছিল (অর্থাৎ লগ ফাইলে POST স্টেটমেন্ট খেয়াল করুন), তবে এটি আপনাকে ইঙ্গিত দিতে পারে কী কোম্প্রোমাইজড হয়েছে। তারপর রিভার্স IP লুকআপ ব্যবহার করে আপনি হ্যাকারের লোকেশন খুঁজে বের করতে পারেন।
প্লাগইন এবং থিম চেক করা
কখনো কখনো, পুরনো প্লাগইন এবং থিম প্রায়শই আপনার ওয়ার্ডপ্রেস ওয়েবসাইটে সিকিউরিটি ব্রিচের কারণ হয়। কিছু আক্রান্ত এলাকা হতে পারে পুরানো ভার্সন গ্র্যাভিটি ফর্মস, রেভোলিউশন স্লাইডার, থিম বা প্লাগইনে timthumb.php স্ক্রিপ্ট ইত্যাদি। এগুলো যথাযথভাবে আপডেট বা কনফিগার করা উচিত আপনার ওয়ার্ডপ্রেস ওয়েবসাইট সুরক্ষিত করতে।
ডেটাবেস স্ক্যান করা
আপনার ওয়ার্ডপ্রেস ওয়েবসাইটের ডেটাবেসে লুকানো অ্যাডমিন ইউজার এবং অন্যান্য পটেনশিয়ালি হ্যাকড কন্টেন্ট থাকতে পারে। ডেটাবেস মডিফাই করার আগে, একটি সুরক্ষিত এবং ক্লিন ব্যাকআপ ডেটাবেসের নেওয়া সুপারিশ করা হয়।
ওয়ার্ডপ্রেস JavaScript ম্যালওয়ার রিমুভালে প্রফেশনাল সাহায্য দরকার? এখানে মেসেজ ড্রপ করুন অথবা সরাসরি অস্ত্রা এজেন্টের সাথে চ্যাট করুন, আমরা সাহায্য করতে খুশি হব ?
ওয়ার্ডপ্রেস JavaScript ম্যালওয়ার রিমুভাল টেকনিক
ভালো, ম্যালওয়ার হয় JavaScript বা অন্য কোনো প্রোগ্রামিং ল্যাঙ্গুয়েজ, এটি ওয়েবসাইটের রেপুটেশনের জন্য হানিকারক। যদি একটি সার্চ ইঞ্জিন একটি নির্দিষ্ট ওয়েবসাইটে ম্যালওয়ার ডিটেক্ট করতে পারে, তবে সেই ওয়েবসাইট ব্ল্যাকলিস্টেড হতে পারে যা সেই বিজনেসের জন্য বিশাল ক্ষতি সৃষ্টি করতে পারে। আপনি কি জানতে চান ব্ল্যাকলিস্টিং আপনার ওয়েবসাইটে কী কী বিপরীত প্রভাব ফেলতে পারে, এই আর্টিকেল পড়ুন অস্ত্রা সিকিউরিটি ব্লগে।
থিম থেকে JavaScript ম্যালওয়ার সরানো
ওয়ার্ডপ্রেস JavaScript ফাংশন এবং ফাইল সংরক্ষণ করে functions.php ফাইলে যা ওয়ার্ডপ্রেস থিম ফাংশন দ্বারা যোগ করা হয়। ফাংশনগুলো হল wp_enqueue_script এবং wp_enqueue_style। আপনি এই ফাংশনগুলো ফাইল থেকে সেই কোড ডিলিট করে সরাতে পারেন। তবে, যদি আপনার ওয়ার্ডপ্রেস ওয়েবসাইট একটি চাইল্ড থিম ব্যবহার করে, তাহলে বিষয়টি জটিল হয়ে যায় কারণ wp_dequeue_script এবং wp_dequeue_style ফাংশন প্রয়োজন। এই পরিস্থিতিতে, আপনাকে চাইল্ড থিমের functions.php ফাইলে নিচের কোড ব্লকটি ইনক্লুড করতে হবে:
<?php
add_action(‘wp_enqueue_scripts’, ‘remove_script_css’);
function remove_script_css()
{
wp_dequeue_style( ‘default-css’ );
wp_dequeue_script( ‘default-js’ );
}
?>
প্লাগইন এবং থিম রি-ইনস্টল করা
যেহেতু ওয়ার্ডপ্রেস প্রধানত থিম এবং প্লাগইনকে বিল্ডিং ব্লক হিসেবে ব্যবহার করে তার ওয়েবসাইটের জন্য, তাই প্রিমিয়াম প্লাগইন ডেভেলপার থেকে প্লাগইনগুলো রি-ইনস্টল করার পরামর্শ দেওয়া হয়। আপনি পুরানো প্লাগইন বা যেসব প্লাগইন মেইনটেইন করা হয় না সেগুলো ইনস্টল করবেন না। থিমগুলো একটি ফ্রেশ ডাউনলোড থেকে রি-ইনস্টল করা যেতে পারে। যদি কোনো মডিফিকেশন করা হয়েছিল, তাহলে সেটি ব্যাকআপ ফাইল থেকে রেফারেন্স लेकर ফ্রেশ কপি থিমে রেপ্লিকেট করা যেতে পারে। পুরানো থিম আপলোড না করার পরামর্শ দেওয়া হয় কারণ হ্যাকড ফাইলগুলো আপনার কাছে চিহ্নিত নাও হতে পারে।
ওয়ার্ডপ্রেস রি-ইনস্টল করা
যদি উপরের তিনটি ধাপ কাজ না করে, তবে আপনাকে ওয়ার্ডপ্রেসের একটি কমপ্লিট রি-ইনস্টলেশন করতে হবে এবং তারপর থিম এবং প্লাগইন রি-ইনস্টল করতে হবে আপনার ওয়ার্ডপ্রেস ওয়েবসাইটে উপস্থিত JavaScript ম্যালওয়ার সরাতে। এটি আপনার ওয়েব হোস্টিং কন্ট্রোল প্যানেলের 원-ক্লিক ইনস্টলারের মাধ্যমে করা যেতে পারে। আপনার ওয়ার্ডপ্রেস সাইটের ব্যাকআপ রেফারেন্স করা যেতে পারে নতুন ওয়ার্ডপ্রেস ইনস্টলে wp-config.php ফাইল সেটআপ করতে আপনার পূর্বের ওয়েবসাইটের ডেটাবেস ক্রেডেনশিয়াল ব্যবহার করার জন্য। এটি নতুন ওয়ার্ডপ্রেস ইনস্টলেশনকে পূর্বের ডেটাবেস ভার্সনের সাথে কানেক্ট করবে।
PC স্ক্যান করা
সকল PC যা আপনার ওয়ার্ডপ্রেস ওয়েবসাইটের ব্যাকএন্ড এবং ফ্রন্টএন্ড কন্ট্রোল করে সেগুলো একটি সঠিক অ্যান্টিভাইরাস এবং ম্যালওয়ার ডিটেকশন টুল ব্যবহার করে স্ক্যান করতে হবে। আগে ড্রাইভ-বাই আট্যাক মেকানিজমে আলোচনা করা হয়েছে কীভাবে ম্যালিশিয়াস JavaScript ফাইল একটি ভিজিটরের কম্পিউটারে ডাউনলোড হয়, তাই ম্যালওয়ার ডিটেক্টর সক্ষম হতে পারে আপনার ওয়ার্ডপ্রেস ওয়েবসাইটে ইনজেক্ট করা ম্যালিশিয়াস কোড স্ক্যান করে বের করতে।
সিকিউরিটি প্লাগইন ইনস্টল এবং রান করা
যদি, আপনি আপনার ওয়ার্ডপ্রেস JavaScript ফাইলগুলোর কী ভুল হয়েছে সেটি ডিটেক্ট করতে না পারেন, তবে পরামর্শ দেওয়া হয় আর আরও পোকা না দিন। বরং একটি সিকিউরিটি প্লাগইন ব্যবহার করে ওয়েবসাইট অডিট করুন এবং যেকোনো ম্যালিশিয়াস JavaScript কোড চেক করুন। আপনি শিল্ড ওয়ার্ডপ্রেস সিকিউরিটি, অ্যান্টি-ম্যালওয়ার সিকিউরিটি অ্যান্ড ব্রুট-ফোর্স ফায়ারওয়াল, ইত্যাদি সিকিউরিটি প্লাগইন ব্যবহার করতে পারেন আপনার ওয়ার্ডপ্রেস ওয়েবসাইট অডিট করতে এবং এতে ম্যালওয়ার রিমুভালের পথ নির্ধারণ করতে। আসলে, অস্ত্রা (Astra) ও ওয়েব ফায়ারওয়াল সলিউশন অফার করে যা আপনার ওয়ার্ডপ্রেস ওয়েবসাইটকে যেকোনো ম্যালওয়ার কোড হোস্ট করার থেকে রক্ষা করতে পারে। এর মাল্টিপল সিকিউরিটি ফিচার রয়েছে যা দক্ষতার সাথে কাজ করে এবং এই অত্যন্ত প্রতিযোগিতামূলক এবং অননিরাপদ বিশ্বে আপনাকে সুরক্ষিত থাকতে সাহায্য করে।
cPanel-এ POST রিকোয়েস্ট ট্র্যাক করা
যদি এই ফিচার অন থাকে, আপনি cPanel-এ অ্যাক্সেস লগসের আর্কাইভিং ফিচার ব্যবহার করে এটিকে অন করতে পারেন।
উপসংহার
এই ছিল ওয়ার্ডপ্রেস JavaScript ম্যালওয়ার রিমুভাল।-এর কিছু পয়েন্ট। ওয়েবসাইট অ্যাডমিনিস্ট্রেটর এবং ডেভেলপারদের এই পয়েন্টগুলো মনে রাখতে হবে তাদের ওয়ার্ডপ্রেস ওয়েবসাইটকে JavaScript ম্যালওয়ার থেকে সুরক্ষিত রাখতে। অ্যাডমিনিস্ট্রেটর নিশ্চিত করা উচিত যে একটি প্রপার এবং ক্লিন ব্যাকআপ নেওয়া হয়েছে আপনার ওয়ার্ডপ্রেস ওয়েবসাইটের যেকোনো ফিচার রিমুভ বা আপডেট করার আগে। ওয়েবসাইট ডেভেলপারদেরও সিকিউর কোডিং প্রিন্সিপল ফলো করা উচিত তাদের ওয়েবসাইটের সিকিউরিটিতে যেকোনো কোম্প্রোমাইজ এড়াতে। যেকোনো সন্দেহজনক আচরণ অবিলম্বে ডেভেলপার টিমের কাছে একটি প্রপার ফিডব্যাক সিস্টেমের মাধ্যমে রিপোর্ট করা উচিত। শেষে, ওয়ার্ডপ্রেস ওয়েবসাইট ডেভেলপ করছে ডেভেলপার টিমকে সেরা সিকিউরিটি প্র্যাকটিস এবং লেটেস্ট JavaScript ম্যালওয়ার নিয়ে আপডেটেড থাকতে হবে।
