

কন্ট্যাক্ট ফর্ম ৭ সবচেয়ে জনপ্রিয় ওয়ার্ডপ্রেস প্লাগইনগুলোর একটি প্রায় ১০ মিলিয়ন সক্রিয় ইনস্টল সহ। বছরগুলো ধরে এতে বেশ কিছু বড় সিকিউরিটি ত্রুটি প্রকাশ পেয়েছে। স্বাভাবিকভাবেই, এই বাফার্টিগুলো অনেক সাইটকে হ্যাক করার কারণ হয়েছে।
বিশেষ করে, ৭ বছর পুরনো একটি আছে—প্রivilেজ এস্ক্যালেশন বাফার্টি। অন্যান্য বাফার্টিগুলো তুলনামূলকভাবে ছোট এবং খুব এক্সপ্লويت করা হয়নি। কিন্তু প্রিভিলেজ এস্ক্যালেশন বাফার্টিটি এখনও বিশ্বব্যাপী ওয়েবসাইটগুলোর বড় সিকিউরিটি লঙ্ঘন এবং হ্যাকের কারণ বন रहा।
আমরা এই নিবন্ধে বিস্তারিত ব্যাখ্যা করব এবং আপনাকে কন্ট্যাক্ট ফর্ম ৭ প্রিভিলেজ এস্ক্যালেশন বাফার্টি ফিক্স করার নিশ্চিত উপায় দেব।
সংক্ষেপে: যদি আপনি অনুমান করেন আপনার ওয়েবসাইট হ্যাক হয়েছে, ম্যালকেয়ার সিকিউরিটি প্লাগইন ইনস্টল করুন। এটি আপনার ওয়ার্ডপ্রেস সাইট স্ক্যান করবে এবং হ্যাকটি শনাক্ত করবে। আপনি সেকেন্ডღনতেই আপনার সাইট পরিষ্কার করতে পারেন এবং ভবিষ্যতের আক্রমণ থেকে সুরক্ষিত থাকতে পারেন।
কন্ট্যাক্ট ফর্ম ৭ বাফার্টি কী?
কন্ট্যাক্ট ফর্ম ৭ বাফার্টি হ্যাকারদের আপনার ওয়ার্ডপ্রেস আপলোডস ফোল্ডারে ম্যালওয়ার আপলোড করতে দেয়; বিশেষ করে /wp-content/uploads/wpcf7_uploads/ ফোল্ডারে। একবার ফাইল আপলোড হলে, হ্যাকাররা পুরো ওয়েবসাইটের নিয়ন্ত্রণ নিতে পারে।
একজন ভাবে যেতে পারে যে wpcf7_uploads ফোল্ডারের কন্টেন্ট মুছে ফেলা সমস্যাটি সমাধান করবে। কিন্তু সেটি সত্য নয়। সুতরাং, আপনি যদি সেই পদ্ধতি চেষ্টা করে ব্যর্থ হয়েছেন, আপনি একমাত্র নন।
সময় যেতে আমরা দেখেছি হ্যাকাররা একবার অ্যাক্সেস পেলে সার্ভার জুড়ে ম্যালওয়ার ছড়িয়ে দেয়। কন্ট্যাক্ট ফর্ম ৭ বাফার্টিটি হ্যাকারকে সম্পূর্ণ অ্যাক্সেস দেয়, এবং তাই হ্যাকাররা হাজার হাজার ফাইল এবং ডেটাবেস ইনফেক্ট করে।
স্পষ্টতই, এটি ক্লিনিং প্রক্রিয়াটি 상당히 জটিল করে তোলে। তাই একটি ভাল স্ক্যানার এবং তারপর একটি ক্লিনার ইনস্টল করা গুরুত্বপূর্ণ যা এই ভয়ঙ্কর ম্যালওয়ারের সব ট্রেস মুছে ফেলবে।
হ্যাক করা সাইট কীভাবে ফিক্স করবেন
যেমন আমরা ইতিমধ্যে ব্যাখ্যা করেছি, প্রিভিলেজ এস্ক্যালেশন বাফার্টি দিয়ে হ্যাক করা একটি ওয়েবসাইট ফিক্স করা অত্যন্ত কঠিন। এটি শুধু একটি নির্দিষ্ট ফোল্ডার থেকে একটি ম্যালিশিয়াস ফাইল মুছে ফেলা নয়।
হ্যাকার ফাইলটি আপলোড করার সেকেন্ডটিই, তারা সার্ভারের সব ফোল্ডারের অ্যাক্সেস পেয়েছে। এর মানে হ্যাকার কন্টেন্টমেন্টস সাইটের যেকোনো ফাইল বা ডেটাবেস টেবিলে ম্যালওয়ার লাগাতে পারেন। তারা আপনার ওয়েবসাইটকে অন্য সময়ে পুনরায় ইনফেক্ট করার জন্য ব্যাকডোরও রেখে দিতে পারে।
এটি ধরে রেখে, আমরা আপনাকে ৩টি সহজ এবং কার্যকর ধাপ দিচ্ছি এই সমস্যাটি ফিক্স করার জন্য। স্মরণ রাখুন এই ক্রম অনুযায়ী অনুসরণ করতে:
ধাপ #১: ম্যালওয়ার খুঁজে বের করুন এবং সরান
আপনি যদি কন্ট্যাক্ট ফর্ম ৭ ব্যবহার করেন, আমরা দৃঢ়ভাবে সুপারিশ করি আপনি এখনই ম্যালকেয়ার ইনস্টল করুন এবং আপনার ওয়েবসাইটের একটি ফ্রি ম্যালওয়ার স্ক্যান করুন। আপনার ওয়েবসাইট হ্যাক হওয়ার দৃশ্যমান চিহ্ন আছে কিনা তা তেমন গুরুত্বপূর্ণ নয়। আপনার সার্ভারে সैकड़ো ম্যালওয়ার নিষ্ক্রিয়ভাবে পড়া থাকতে পারে।
এই ধাপটি অত্যন্ত গুরুত্বপূর্ণ। যেমন আমরা বলেছি, আপলোডস ফোল্ডার মুছে ফেলা অপর্যাপ্ত। আপনাদের অনেক জানেন না কীভাবে এটি করা যায়। একটি ম্যালওয়ার স্ক্যানার ব্যবহার করে, আপনি ম্যালওয়ারের অবস্থান পিনপয়েন্ট করতে পারেন এবং একবারেই সরাতে পারেন।
আমরা ম্যালকেয়ার সিকিউরিটি প্লাগইন সুপারিশ করি আপনার পুরো ওয়েবসাইটের সার্ভার-লেভেল স্ক্যানের জন্য। ম্যালকেয়ার আপনার ওয়েবসাইটের ফাইল এবং ডেটাবেসে লুকানো এবং অজানা ম্যালওয়ারও শনাক্ত করতে সক্ষম।

আপনি অটো-ক্লিন অপশন ব্যবহার করে আপনার ওয়েবসাইট থেকে ম্যালওয়ারের সব ট্রেস মুছে ফেলতে পারেন। কয়েক সেকেন্ডে, ম্যালকেয়ার আপনার ওয়েবসাইট থেকে ম্যালওয়ার সরিয়ে দেয় কোড ভাঙা ছাড়া।
এখন, অনেক সিকিউরিটি "গুরু"রা দাবি করেন ম্যানুয়ালি ম্যালওয়ার সরানো অনেক ভাল অপশন। কিন্তু বাস্তবতা হলো সেটি করার জন্য অনেক কোডিং দক্ষতা লাগে। আপনি যদি সাইবার সিকিউরিটি প্রফেশনাল না হন, আমরা যেকোনো পরিস্থিতিতে এই পদ্ধতির সুপারিশ করি না।
আরো বললে, আপনি যদি জানতে চান ওয়ার্ডপ্রেস ওয়েবসাইট থেকে ম্যানুয়ালি ম্যালওয়ার কীভাবে সরাতে হয়, আমাদের সেই টপিকেও একটি নিবন্ধ আছে।
আরো একবার, আমরা যেকোনো পরিস্থিতিতে সেটির সুপারিশ করি না।
ধাপ #২: গোষ্ট অ্যাডমিন সরান
আপনি যদি এই নিবন্ধের এই পর্যন্ত অনুসরণ করেছেন, তবে আপনি আপনার ওয়েবসাইট থেকে ম্যালওয়ার নিরাপদে সরিয়ে ফেলেছেন। সুতরাং, আপনি আরও কোনো পরিবর্তন করার আগে, আমরা দৃঢ়ভাবে সুপারিশ করি আপনি এখন আপনার সাইটের ব্যাকআপ নিন।
কন্ট্যাক্ট ফর্ম ৭ প্রিভিলেজ এস্ক্যালেশন বাফার্টি ব্যবহার করে হ্যাকাররা যা সবচেয়ে খুঁতিনা পরিবর্তন আনতে পারে সেটি হলো নকল অ্যাডমিনিস্ট্রেটর তৈরি করা। এটি এতটাই সূক্ষ্ম পরিবর্তন যে অধিকাংশ ওয়েবসাইট এটিকে 절대로 লক্ষ্য করে না।
খুঁতিনা অংশ হলো এমনকি আপনি আপনার ওয়েবসাইট থেকে ম্যালওয়ার সরিয়ে ফেললে, কোনো ম্যালওয়ার স্ক্যানার একটি নকল অ্যাডমিন ইউজার শনাক্ত করতে পারবে না।
আপনার ওয়ার্ডপ্রেস ড্যাশবোর্ডে:
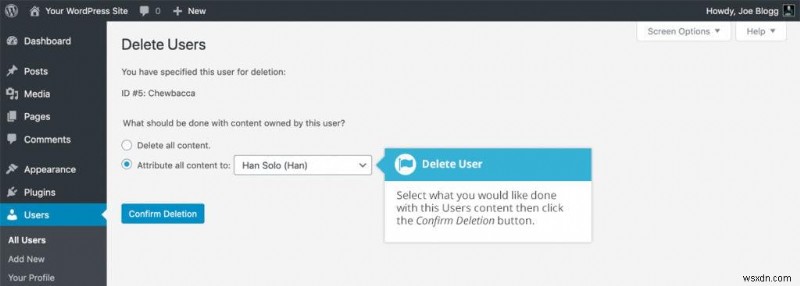
- ইউজার্স > অল ইউজার্স সিলেক্ট করুন
- যে ইউজারনেমটি মুছে ফেলতে চান তার ওপর হোভার করুন এবং ডিলিট লিংকটি ক্লিক করুন যা আসবে।
- আপনাকে একটি ডিলিট ইউজার পেজে নিয়ে যাওয়া হবে, দুটি অপশনের সাথে: ডিলিট ইউজার পোস্টস বা অ্যাসাইন পোস্টস টু অ নিউ ইউজার।
- "সকল কন্টেন্ট অ্যাট্রিবিউট টু:" সিলেক্ট করুন
- নতুন ইউজারনেম বেছে নিন যাকে আপনি নতুন লেখক হিসেবে নিযুক্ত করতে চান এই পোস্টগুলোর জন্য।
- কনফার্ম ডিলিশন বাটনে ক্লিক করুন।
ধাপ #৩: কন্ট্যাক্ট ফর্ম ৭ আপডেট করুন
কন্ট্যাক্ট ফর্ম ৭ প্রিভিলেজ এস্ক্যালেশন বাফার্টিটি মূল ডেভেলপার tarafından প্যাচ করা হয়েছে ভার্সন ৫.০.৪-এ। বর্তমানে, কন্ট্যাক্ট ফর্ম ৭ ভার্সন ৫.৩.২ বিতরণ করছে এবং আমরা দৃঢ়ভাবে সুপারিশ করি আপনি আপনার প্লাগইনটি লেটেস্ট ভার্সনে আপডেট করুন।
প্লাগইন আপডেট করা বাফার্টিটি দূর করে। এর মানে হ্যাকার আর সেই বাফার্টি ব্যবহার করে আপনার ওয়েবসাইটে ভাঙা দিতে পারবে না।
ভবিষ্যতে হ্যাক রোধ কীভাবে করবেন
আপনার ওয়েবসাইটকে হ্যাকারদের থেকে রক্ষা করার জন্য কিছু ব্যবস্থা নেওয়া যেতে পারে যারা অনুরূপ সিকিউরিটি বাফার্টি এক্সপ্লویت করে। কন্ট্যাক্ট ফর্ম ৭ প্রিভিলেজ এস্ক্যালেশন বাফার্টি শুধু একটি উদাহরণ একটি জনপ্রিয় প্লাগইন আপনার ওয়েবসাইটের জন্য সিকিউরিটি হুমকি বনাতে পারে।
হ্যাকাররা প্রতিদিন নতুন বাফার্টি খুঁজে বের করে। এটিকে মনে রেখে, আপনার সাইটকে ভবিষ্যতের আক্রমণ থেকে রক্ষা করার জন্য কিছু বেসিক টিপস:
ম্যালকেয়ার ইনস্টল করুন
আমরা দৃঢ়ভাবে সুপারিশ করি আপনি ম্যালকেয়ার ইনস্টল করুন। ম্যালকেয়ারের নিজস্ব ওয়েবসাইট সিকিউরিটি স্ক্যানার আছে যা অটোমেটিক্যালি আপনার ওয়েবসাইটে ম্যালওয়ার শনাক্ত করে। আপনার প্রায় কোনো ম্যানুয়াল অ্যাকশন দরকার নেই।
আপনার পাওয়া যাবে এক-ক্লিক ম্যালওয়ার রিমুভাল টুল যা আপনার জীবন অনেক সহজ করবে।
আরো গুরুত্বপূর্ণ, আপনি একটি এডভান্সড ফায়ারওয়াল পাবেন যা ম্যালিশিয়াস আইপি ঠিকানা এবং বট ব্লক করে দেশ বা ডিভাইস অনুযায়ী আপনার ওয়েবসাইট লোড হওয়ার আগেই। এটি আপনার ওয়েবসাইটকে সবচেয়ে সাধারণ আক্রমণ থেকে সুরক্ষিত রাখে।
ম্যালকেয়ার একটি কাটিং-এজ লার্নিং অ্যালগরিদমে চলে যা ক্রমশঃ স্মার্ট হচ্ছে। যদি ম্যালকেয়ার একটি নির্দিষ্ট ম্যালওয়ার বা ম্যালিশিয়াস আইপি trifft ২৫০,০০০+ ওয়েবসাইট যা এটি রক্ষা করে, এটি অটোমেটিক্যালি সেটি রোধ করে এর নেটওয়ার্কের সব ওয়েবসাইটের জন্য।
থিম এবং প্লাগইন আপডেট করুন
থিম এবং প্লাগইন অত্যন্ত জটিল কোড। কখনো কখনো সেগুলো ওয়ার্ডপ্রেস কোর থেকে বড়। এই জটিলতা প্রায়শই সিকিউরিটি ত্রুটি সৃষ্টি করে কন্ট্যাক্ট ফর্ম ৭ প্রিভিলেজ এস্ক্যালেশন বাফার্টির মতো।
এটি আপনাকে বিস্মিত করতে পারে, কিন্তু আছে হ্যাকাররা যারা তাদের জীবনের প্রতিটি জেগে থাকা মুহূর্তে এমন বাফার্টি খুঁজে বের করার চেষ্টা করে যা এক্সপ্লویت করা যায়।
আপনার থিম এবং প্লাগইন আপডেট রাখা আপনার ওয়েবসাইট সিকিউর করার একটি ভাল উপায় কারণ নতুন ভার্সন এই বাফার্টিগুলো প্যাচ করে। তাই, নিশ্চিত করুন আপনি আপনার ওয়ার্ডপ্রেস প্লাগইন এবং থিম আপডেট করেন নতুন ভার্সন উপলব্ধ হলে। আমরা সুপারিশ করি যেকোনো থিম এবং প্লাগইন যা আপনি আর ব্যবহার করেন না সেগুলো ডিলিট করে দিন।
ওয়ার্ডপ্রেস হার্ডেনিং
ওয়ার্ডপ্রেস হার্ডেনিং হলো সিকিউরিটি ব্যবস্থার একটি সেট যা আপনি নিতে পারেন আপনার ওয়েবসাইটকে হ্যাকারদের জন্য অত্যন্ত কঠিন করতে এমনকি যদি তারা অ্যাক্সেস পায়।
এখন, হার্ডেনিং একটি বিশাল টপিক। এই उपায়ের কিছু খুব সহজ যেমন ব্যবহারকারীর পাসওয়ার্ড পরিবর্তন করা। কিন্তু আরও জটিল উপায়ও আছে যেমন সোল্ট এবং সিকিউরিটি কি পরিবর্তন করা।
সুতরাং, আমরা ওয়ার্ডপ্রেস হার্ডেনিং—নিরাপদ পদ্ধতিতে—A-Z একটি সম্পূর্ণ নিবন্ধ তৈরি করেছি।
এটিই আপনার ওয়ার্ডপ্রেস ওয়েবসাইটকে সুরক্ষিত করে কন্ট্যাক্ট ফর্ম ৭ প্রিভিলেজ এস্ক্যালেশন থেকে নয়, বরং অন্যান্য অনেক আক্রমণ থেকে जिनमें রয়েছে:
- এসকিউএল ইনজেকশন আক্রমণ
- ডিডিওএস আক্রমণ
- бруট ফোর্স আক্রমণ
- ক্রস-সাইট স্ক্রিপ্টিং (XSS) আক্রমণ
প্রিভিলেজ এস্ক্যালেশন হ্যাক ব্যাখ্যা
এই अनुभাগটি কিছুটা টেকনিকাল কিন্তু আপনি যদি আপনার ওয়ার্ডপ্রেস সাইটে কন্ট্যাক্ট ফর্ম ৭ প্লাগইন ব্যবহার করেন, আপনি সম্ভবত বুঝতে চাইবেন কী হচ্ছে।
কন্ট্যাক্ট ফর্ম ৭ প্রিভিলেজ এস্ক্যালেশন বাফার্টিটি দুটি ধাপে এক্সপ্লویت করা হয়:
- ধাপ ১: একটি ওয়ার্ডপ্রেস ওয়েবসাইটে নিম্নতর সাবস্ক্রাইভার রোলে অ্যাক্সেস পান।
- ধাপ ২: বাফার্টিটি ব্যবহার করে অনির্বন্ধিত অ্যাডমিনিস্ট্রেটিভ অ্যাক্সেস পান।
ওয়ার্ডপ্রেস ওয়েবসাইট নতুন ব্যবহারকারীর জন্য ডিফল্টভাবে সবচেয়ে কম অ্যাক্সেস লেভেল অ্যাসাইন করে—একজন ওয়ার্ডপ্রেস সাবস্ক্রাইভার। এখন, এই রোলে আপনাকে একটি ওয়ার্ডপ্রেস ওয়েবসাইটে কিছু পরিবর্তন করার পর্যাপ্ত অথরিটি দেবে না। কিন্তু কন্ট্যাক্ট ফর্ম ৭ প্রিভিলেজ এস্ক্যালেশন আক্রমণ হ্যাকারকে তাদের ইউজার রোল যেকোনো কিছুর করা যাবে বলে দেয়।
এটিই কী মানে?
কন্ট্যাক্ট ফর্ম ৭ সবচেয়ে শক্তিশালী ওয়ার্ডপ্রেস প্লাগইনগুলোর একটি, বিভিন্ন ধরনের ফর্ম তৈরি করতে ব্যবহৃত হয়। জমা দেওয়ার পর, এর ফর্মগুলো যে ডেটা গ্রহণ করে সেটি 'wp-content' নামের একটি ফোল্ডারে সংরক্ষিত হয় আপনার ওয়ার্ডপ্রেস ওয়েবসাইটে।

সাধারণত, এই ফোল্ডারে ওয়েবসাইটের বিভিন্ন অংশ থেকে সব ধরনের কন্টেন্ট থাকে। কিন্তু এগুলো সব পাবলিক ইনফরমেশন এবং এই ফোল্ডারের কোনো ডেটা সংবেদনশীল বা ব্যক্তিগত নয়।
এটি একাধিক কারণে অনেক সেন্স মেক করে। যেউই আপনার ফর্মে ডেটা জমা দিচ্ছে সে একজন ওয়ার্ডপ্রেস সাবস্ক্রাইবার। তাদের ওয়েবসাইটে কোনো সংবেদনশীল ইনফরমেশনে অ্যাক্সেস থাকা উচিত নয়।
দूसरी পাশে, একটি ফর্ম সাধারণত একটি অ্যাডমিন বা এডিটর তৈরি করে। এগুলো olyan ইউজার রোল যাদের অনেক স্বাধীনতা এবং ওয়েবসাইটের নির্দিষ্ট অংশে অ্যাক্সেস দরকার। সুতরাং, কন্ট্যাক্ট ফর্ম ৭ কীভাবে একটি নতুন ওয়ার্ডপ্রেস ব্যবহারকারীকে সাবস্ক্রাইবার রোল দেয় অ্যাডমিনিস্ট্রেটর নয়?
সহজ ভাষায়, কন্ট্যাক্ট ফর্ম ৭ 'capability_type' নামের একটি প্যারামিটার ব্যবহার করে ইউজার পারমিশন ডিফাইন করতে পড়া, এডিট, এবং ডিলিট ফাংশনের জন্য। ত্রুটি এই প্যারামিটারের ভিতরে আছে এবং এটি হ্যাকারকে ফাইল সরাসরি ওয়ার্ডপ্রেসের হোম ডিরেক্টরিতে আপলোড করতে দেয়।
শুধু এই ফোল্ডার থেকেই, একটি হ্যাকার আপনার সাইট সম্পূর্ণরূপে ডিফেস করতে পারে বা স্প্যামভার্টাইজিং আক্রমণ চালু করতে পারে।
কিছু কেসে, আক্রমণগুলো যথেষ্ট ভয়ঙ্কর হতে পারে আপনার ওয়েবসাইটকে গুগল দ্বারা ব্ল্যাকলিস্ট করায়।
কিন্তু প্রিভিলেজ এস্ক্যালেশন বাফার্টিটি আক্রমণকারীদের অনেক বেশি বিপজ্জনক আক্রমণ চালু করতে দেয়। wp-content ফোল্ডারের বাইরেও ফাইল আছে যেমন আপনার wp-config ফাইল এবং .htaccess ফাইল।
এখন, এই ফাইলগুলিতে আপনার ডেটাবেস শংসাপত্র এবং আপনার ওয়েবসাইটের কনফিগারেশন থাকে। সুতরাং, কন্ট্যাক্ট ফর্ম ৭ প্রিভিলেজ এস্ক্যালেশন বাফার্টি এক্সপ্লویتকারী একটি হ্যাকার এই ফাইলগুলিতে অ্যাক্সেস পেতে পারে একটি ইউজার রোলের ক্যাপাবিলিটি মডিফাই করে।
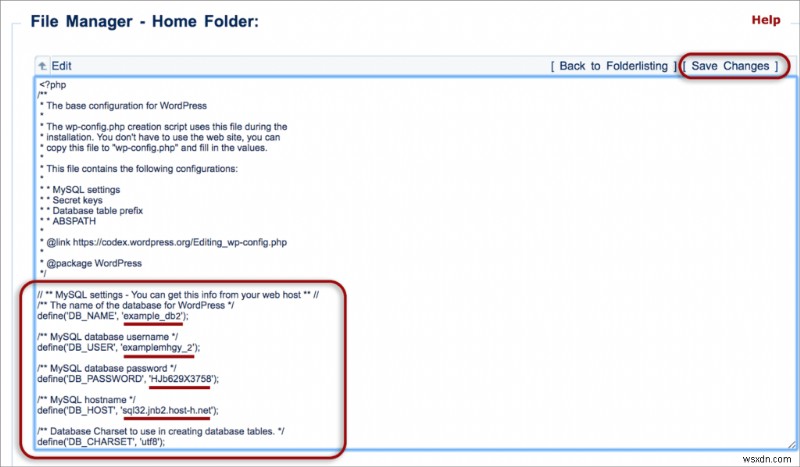
কয়েক মিনিটের মধ্যেই, হ্যাকার আপনার পুরো ওয়েবসাইটের অ্যাক্সেস শংসাপত্র খুঁজে বের করতে পারে। অথচ বদতর, তারা একটি গোষ্ট অ্যাডমিনিস্ট্রেটর অ্যাকাউন্ট তৈরি করতে পারে যাতে তারা সরাসরি অনির্বন্ধিত অ্যাক্সেস পায় পুরো ওয়েবসাইটে।
এটি অবিশ্বাস্যভাবে খুঁতিনা কারণ এটি হ্যাকারকে ফর্ম এডিট করতে এবং তাদের নিজেদের wp-content এর বাইরের ফাইলগুলোর অ্যাক্সেস দিতে সক্ষম করে। এটি ব্যবহার করা যেতে পারে কোন ধরনের ইউজার ইনপুট ফর্মগুলো গ্রহণ করবে সেটি এডিট করতে। বাফার্টিটি اصلেই যেকোনো ইউজার রোলকে ওয়েবসাইটে পরিবর্তন আনতে দেয়।
অনিবন্ধ ফাইল আপলোড বাফার্টি ব্যাখ্যা
কিছু ফর্ম ফাইল গ্রহণ করে, যেমন резিউম বা আইডি প্রুফ। PDF, JPEG, PNG, এবং GIF-এর মতো স্ট্যান্ডার্ড ফরম্যাট গ্রহণযোগ্য এবং আপনার সাইটে কোনো সমস্যা সৃষ্টি করে না।
তবে, কন্ট্যাক্ট ফর্ম ৭ প্লাগইন বাফার্টিটি একটি ব্যবহারকারীকে ফাইল টাইপ পরিবর্তন করতে দেয় যা গ্রহণ করা হবে। এই বাফার্টি সম্প্রতি ৫ মিলিয়ন+` ওয়েবসাইটকে প্রভাবিত করেছে যারা কন্ট্যাক্ট ফর্ম ৭ ব্যবহার করে এবং এটি জানা যায় অনিবন্ধ ফাইল আপলোড বাফার্টি হিসেবে।
অনিবন্ধ ফাইল আপলোড বাফার্টি মানে আপনার ওয়েবসাইট এক্সিকিউটেবল ফাইল ফরম্যাট গ্রহণ করা শুরু করতে পারে যেমন PHP এবং ASP। ডাবল এক্সটেনশন যেন .php.png খুব সতর্কতা দিয়ে চেক করুন।
এই ফাইলগুলো আপনার সাইটে কমান্ড এবং ফাংশন এক্সিকিউট করে। এর মানে একটি হ্যাকার একটি PHP ফাইল জমা দিতে পারে ম্যালিশিয়াস স্ক্রিপ্ট সহ একটি কন্ট্যাক্ট ফর্মের মাধ্যমে যা কন্ট্যাক্ট ফর্ম ৭ দিয়ে তৈরি।
এটি একটি XSS আক্রমণের ভেরিয়েন্ট এবং এটি ব্যবহার করা যেতে পারে:
- আপনার ওয়েবসাইটে একটি ব্যাকডোর তৈরি করতে যা হ্যাকারকে অ্যাক্সেস দেবে যখন তিনি চান।
- গোষ্ট অ্যাডমিন ইউজার তৈরি করতে যা তাদের আপনার লগইন পেজের মাধ্যমে অ্যাক্সেস দেবে।
- আপনার সাইটের কন্টেন্ট মডিফাই করতে যেন অবৈধ পণ্য এবং ড্রাগ বিক্রি বা প্রোমোট করা যায়।
- আপনার ভিজিটরদের ম্যালিশিয়াস বা অ্যাডাল্ট ওয়েবসাইটে রিডাইরেক্ট করতে।
অনেক অন্যান্য আক্রমণ আছে যা একটি হ্যাকার খুব কার্যকরভাবে চালু করতে পারে খুব কম প্রচেষ্টার সাথে একবার আপনার ওয়েবসাইটে অ্যাক্সেস পেলে। আক্রমণ যতটা সম্ভব রোধ করা সবসময় ভাল বিকল্প।
আমরা দৃঢ়ভাবে সুপারিশ করি একটি ম্যালওয়ার স্ক্যানার ইনস্টল করা যা রাউন্ড-দ-ক্লক ম্যালওয়ার স্ক্যানিং এবং একটি ওয়ার্ডপ্রেস ফায়ারওয়াল অফার করে আপনার ওয়েবসাইটকে ভবিষ্যতের আক্রমণ থেকে রক্ষা করার জন্য।
এখন এরপর কী?
হ্যাকাররা সব ধরনের উপায় খুঁজে বের করে আপনার সাইটে ভাঙা দিতে। তারা ব্রুট ফোর্স আক্রমণ ব্যবহার করতে পারে আপনার অ্যাক্সেস শংসাপত্র অনুমান করতে, ক্রস সাইট স্ক্রিপ্টিং (XSS) বাফার্টি এক্সপ্লويت করতে, এবং আপনার ব্রাউজার কুকি চুরি করতে। এই পাগলপনের কোনো শেষ নেই।
আপনার ওয়েবসাইটকে সত্যিকারের মানে সিকিউরিটি হুমকি এবং আক্রমণ থেকে রক্ষা করার জন্য, আমরা সুপারিশ করি আপনি ম্যালকেয়ার ইনস্টল করুন। ফায়ারওয়াল প্রোঅ্যাক্টিভলি হ্যাক চেষ্টা ব্লক করবে এবং এর স্ক্যানার আপনার ওয়েবসাইট প্রতিদিন চেক করবে।
এছাড়া, আমাদের ওয়ার্ডপ্রেস হার্ডেনিং টিপস চেক করুন। আপনি ম্যালকেয়ার ড্যাশবোর্ড থেকে কয়েকটি সিম্পল ক্লিক দিয়ে আপনার ওয়েবসাইট সিকিউর করতে পারেন এবং হার্ডেন করতে পারেন আপনার ওয়েবসাইট সিকিউরিটি।
প্রশ্নোত্তর
কন্ট্যাক্ট ফর্ম ৭ সিকিউর কি?
না। যদিও করেন্ট ভার্সনে কোনো পরিচিত বাফার্টি নেই, কন্ট্যাক্ট ফর্ম ৭-এর পুরনো ভার্সনগুলো সিকিউরিটি ত্রুটির সাথে ভরা পড়েছে। বাফার্টিগুলো প্যাচ করার সবচেয়ে সহজ উপায় হলো লেটেস্ট ভার্সনে আপডেট করা। কিন্তু আমরা সুপারিশ করি আপনি আপনার ওয়েবসাইট ম্যালওয়ারের জন্য স্ক্যান করুন以防万一।
আকিসমেট কন্ট্যাক্ট ফর্ম ৭ এর সাথে কাজ করে কি?
হ্যাঁ, কিন্তু আকিসমেট স্প্যাম ফর্ম ইনপুট থেকে রক্ষা করতে। এটি প্রিভিলেজ এস্ক্যালেশন বাফার্টি ফিক্স করে না। বাফার্টি প্যাচ করার জন্য, আমরা সুপারিশ করি কন্ট্যাক্ট ফর্ম ৭-এর লেটেস্ট ভার্সনে অবিলম্বে আপডেট করা।
প্রিভিলেজ এস্ক্যালেশন কী এবং এটি কেন গুরুত্বপূর্ণ?
প্রিভিলেজ এস্ক্যালেশন হলো একটি বাফার্টি যা হ্যাকাররা এক্সপ্লویت করতে পারে আপনার ওয়েবসাইটের ফাইল এবং ডেটাবেস অ্যাক্সেস পেতে যা অন্যথায় রিস্ট্রিক্টেড। এই বাফার্টি ব্যবহার করে, হ্যাকাররা আপনার ওয়েবসাইটের যেকোনো সংবেদনশীল ইনফরমেশন অ্যাক্সেস করতে পারে এবং আপনার কন্টেন্ট ইচ্ছেমত ডিফেস করতে পারে।
প্রিভিলেজ এস্ক্যালেশনের সবচেয়ে সম্ভাব্য প্রক্রিয়া কী?
বেশিরাগ ওয়ার্ডপ্রেস প্লাগইন এবং থিমের সাথে অনেক প্রিভিলেজ এস্ক্যালেশন বাফার্টি থাকে। সবচেয়ে সাধারণ কারণগুলো হলো ক্রস-সাইট স্ক্রিপ্টিং, অপ্রোপার কুকি হ্যান্ডলিং, এবং দুর্বল পাসওয়ার্ড।
কন্ট্যাক্ট ফর্ম ৭-এর ভালো বিকল্পগুলো কী?
কন্ট্যাক্ট ফর্ম ৭-এর বেশ কিছু বিকল্প আছে। সিকিউরিটির দৃষ্টিকোণ থেকে, আমরা সুপারিশ করব নিনজা ফর্মস, গ্রेवিটি ফর্মস, এবং ভিজ্যুয়াল ফর্ম বিল্ডার প্লাগইন-এর লেটেস্ট ভার্সন।
