অনেক ওয়েবসাইট মালিক আমাদের সাথে যোগাযোগ করেছেন, জাপানিজ SEO স্প্যাম বা জাপানিজ কিওয়ার্ড হ্যাক নিয়ে চিন্তিত হয়ে।
জাপানিজ কিওয়ার্ড হ্যাক কী?
একটি জাপানিজ কিওয়ার্ড হ্যাক-এ, অটো-জেনারেটেড জাপানিজ টেক্সট আপনার সাইটে প্রদর্শিত হতে শুরু করে। এই নির্দিষ্ট ব্ল্যাকহ্যাট SEO টেকনিক গুগল সার্চ রেজাল্ট হাইজ্যাক করে সংক্রমিত পৃষ্ঠার টাইটেল এবং ডেসক্রিপশনে জাপানিজ শব্দ প্রদর্শন করে। এটি ঘটে যখন সার্চ ইঞ্জিন এবং সাধারণ ভিজিটরদের জন্য ভিন্ন ভিন্ন ওয়েব পৃষ্ঠা দেখানো হয়। এই আক্রমণটিকে " জাপানিজ কিওয়ার্ড হ্যাক ", "জাপানিজ সার্চ স্প্যাম" বা "জাপানিজ সিম্বল স্প্যাম" হিসেও ডাকা হয়।
যখন আপনি OpenCart, Magento, Drupal বা ওয়ার্ডপ্রেসের মতো একটি কন্টেন্ট ম্যানেজমেন্ট সিস্টেম (CMS) ব্যবহার করেন, আপনি অটো-জেনারেটেড জাপানিজ SEO স্প্যাম পৃষ্ঠা পাবেন। এই পৃষ্ঠাগুলো নকল ব্র্যান্ডেড পণ্য বিক্রয়কারী স্টোরের অ্যাফিলিয়েট লিঙ্ক ধারণ করে। এই জাপানিজ পণ্যগুলো আপনার স্টোর থেকে আউটবাউন্ড লিঙ্কের সুবিধা নিতে এবং রেভিনিউ বাড়াতে 'স্প্যামভার্টাইজ' করা হয়।
আপনি কি জাপানিজ SEO স্প্যাম দ্বারা সংক্রমিত? চ্যাট উইজেটে আমাদের মেসেজ দিন, আমরা সাহায্য করতে খুশি হব।
জাপানিজ কিওয়ার্ড হ্যাকের কারণ
আপনার সাইটে জাপানিজ হ্যাক ظاهر হওয়ার পেছনে অনেক কারণ থাকতে পারে। সবচেয়ে সাধারণ موارد নিচে দেওয়া হলো:
পুরনো CMS ভার্সন
এই চকিত করুনপরিসংখ্যান পড়ে আপনি বুঝবেন যে পুরনো CMS হচ্ছে আপনার ওয়েবসাইট হ্যাক হওয়ার নম্বর वन কারণ। CMS ডেভেলপাররা সিকিউরিটি প্যাচ রিলিজ করতে चुস্ত হলেও, ওয়েবসাইট মালিকরা সেগুলো প্রায়শই উপেক্ষা করেন। এই আনপ্যাচড সিকিউরিটি লুপহোলগুলো পরে জাপানিজ কিওয়ার্ড হ্যাকের কারণ হয়ে ওঠে।

থার্ড-পার্টি প্লাগইন
সব প্লাগইন সুরক্ষিত নয়। এবং সন্দেহস্পদভাবে তাদের অধিকাংশ নিয়মিত মেইন্টেইন এবং আপডেট করা হয় না। তাই আপনি ইনস্টল করার আগে প্লাগইন চেক করতে পারেন। এছাড়া, থার্ড-পার্টি প্লাগইন ব্যবহারের পরিমাণ সীমাবদ্ধ রাখুন। এবং, আপনি যদি বাধ্য হয়ে একটা ব্যবহার করেন, তবে এর লেটেস্ট আপডেট, রিভিউ এবং সাপোর্ট চেক করুন। বাগযুক্ত একটি প্লাগইন জাপানিজ কিওয়ার্ড হ্যাকের জন্য একটি সুযোগ।
ডিরেক্টরি ব্রাউজিং সক্রিয়
সক্রিয় ডিরেক্টরি ব্রাউজিং একটি হ্যাকারকে একটি সিম্পল অনলাইন সার্চ দিয়ে আপনার ডিরেক্টরির ডিটেইলস বের করতে দেয়। ফলাফলগুলো আপনার ওয়েবসাইটের জন্য বিপদজনক হতে পারে। হ্যাকার তারপর এই ডেটা ব্যবহার করে জাপানিজ কিওয়ার্ড হ্যাক এক্সিকিউট করতে পারে। তাই আপনার ডিরেক্টরি ব্রাউজিং নিষ্ক্রিয় রাখুন।
ভুল ফাইল পারমিশন
ভুল ফাইল পারমিশন থাকা আরেকটি সিকিউরিটি হোল। সাধারণত, ফাইলের জন্য ৬৪৪ এবং ডিরেক্টরির জন্য ৭৫৫ পারমিশন সেট করা ভালো। এছাড়া, config.php ফাইল এবং কন্টেন্ট ফোল্ডার মতো সংবেদনশীল ফাইলগুলির জন্য সুপারিশকৃত পারমিশন ৪০০।
জাপানিজ কিওয়ার্ড হ্যাক – SEO স্প্যাম রেজাল্ট খুঁজুন
-
জাপানিজ SEO স্প্যাম: Google সার্চ ব্যবহার করে সংক্রমিত পৃষ্ঠা চিহ্নিত করুন
আপনি Google সার্চে
site:[your site root URL] japanসার্চ করে এই পৃষ্ঠাগুলো আবিষ্কার করতে পারেন।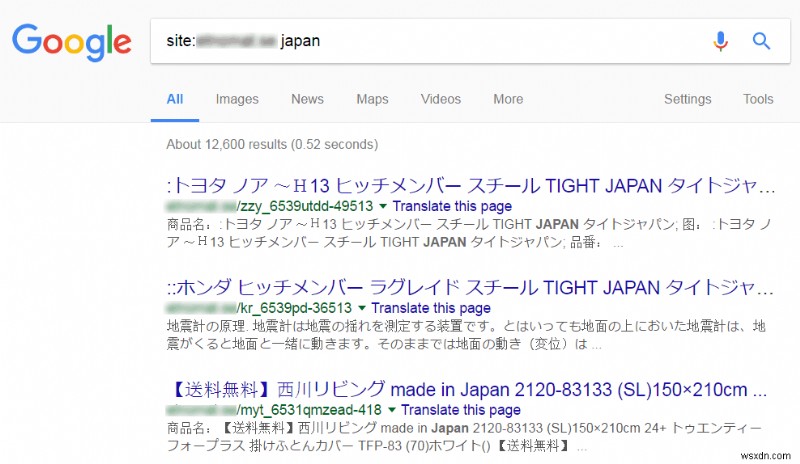
তারপর কিছু সার্চ রেজাল্ট ব্রাউজ করুন দেখতে কোনো সন্দেহজনক URL পান কিনা। এগুলো Google দ্বারা ইনডেক্সড পৃষ্ঠা যেগুলো 'জাপান' শব্দটি ধারণ করে। আপনি যদি টাইটেল বা ডেসক্রিপশনে জাপানিজ ক্যারেক্টার দেখেন, তবে আপনার ওয়েবসাইট সংক্রমিত হওয়া সম্ভব।
-
Google Search Console-এ যাচাই করুন
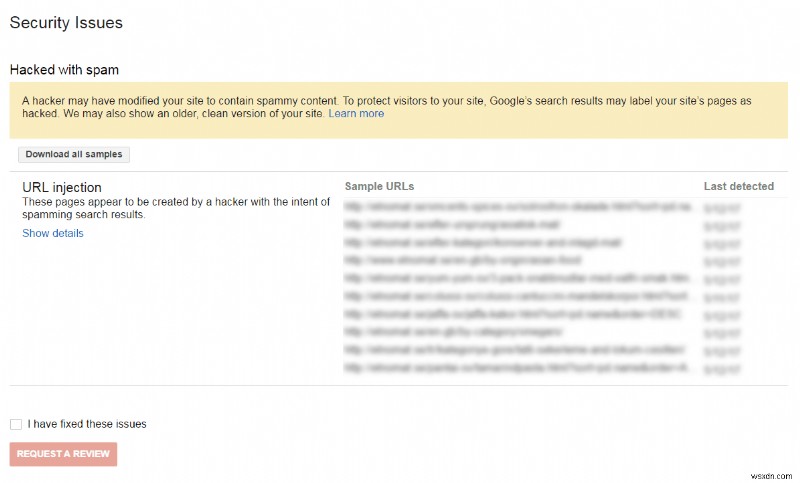
আপনার Google Search Console-এ (পূর্বে Google Webmaster Tools), বাম সাইডবারের সিকিউরিটি ইস্যু টুলে যান। আপনি নিচের সাদৃশ্য ফলাফল দেখবেন:
-
জাপানিজ SEO স্প্যাম: 'ক্লোকিং' চেক করতে Google হিসেবে Fetch করুন
যখন আপনি এই হ্যাক করা পৃষ্ঠাগুলোর যেকোনো একটি ভিজিট করেন, তবে আপনি '৪০৪ পেজ নট ফাউন্ড' মেসেজ দেখতে পারেন যা ইঙ্গিত দেয় ওয়েব পৃষ্ঠাটি অস্তিত্বে নেই। সতর্ক থাকুন, হ্যাকার ক্লোকিং이라는 টেকনিক ব্যবহার করতে পারে। আপনার Google Search Console-এ "Fetch as Google" টুল ব্যবহার করে ক্লোকিং চেক করুন।
জাপানিজ কিওয়ার্ড হ্যাক কীভাবে ফিক্স করবেন
-
ক্লিনিং-এর আগে আপনার সাইট ব্যাকআপ নিন
ম্যালওয়্যার ক্লিনআপ প্রসেস শুরু করার আগে, আপনার বর্তমান সাইটের একটি ব্যাকআপ নিন। যেকোনো সমস্যা হলে আপনি এই ভার্সন রিস্টোর করতে পারেন। ব্যাকআপ ফাইলটি কম্প্রেসড ফরম্যাটে রাখুন যেনো .zip ফাইল।
-
Search Console-এ নতুন তৈরি হওয়া সব ইউজার অ্যাকাউন্ট সরান
"Users and Property Owners" ট্যাব চেক করুন – এখান থেকে আপনি জানতে পারবেন হ্যাকাররা অ্যাডমিন অ্যাক্সেস পেয়েছে কিনা। আপনি কোনো ইউজারকে চিনতে না পারলে বা সন্দেহজনক এক্টিভিটি দেখলে, অবিলম্বে তাদের অ্যাক্সেস রিভোক করুন। হ্যাকাররা স্প্যামি জিমেইল অ্যাকাউন্ট অ্যাডমিন হিসেবে যোগ করে যাতে তারা আপনার সাইটের সেটিংস যেমন সাইটম্যাপ এবং জিও-টার্গেটিং মডিফাই করতে পারে।
-
ম্যালওয়্যার স্ক্যান চালান
আপনার ওয়েব সার্ভার ম্যালওয়্যার এবং ক্ষতিকর ফাইলের জন্য স্ক্যান করুন। আপনি আপনার হোস্টিং প্রোভাইডারের দেওয়া cPanel-এ 'Virus Scanner' টুল ব্যবহার করতে পারেন, অথবা Astra Pro প্ল্যান দিয়ে এক্সপার্ট ম্যালওয়্যার ক্লিনআপ পেতে পারেন।
-
আপনার .htaccess ফাইল চেক করুন
হ্যাকাররা প্রায়শই .htaccess ফাইল ব্যবহার করে ব্যবহারকারীদের এবং সার্চ ইঞ্জিনকে ক্ষতিকর পৃষ্ঠাগুলিতে রিডাইরেক্ট করে। আপনার ব্যাকআপ থেকে একটি লাস্ট নOWN ক্লিন ভার্সনের সাথে .htaccess ফাইলটির কন্টেন্ট যাচাই করুন। আপনি যদি সেখানে সন্দেহজনক কোড পান, তবে রুলের সামনে '#' ক্যারেক্টার দিয়ে সেটি কমেন্ট আউট করুন।
-
আপনার ওয়ার্ডপ্রেস কনফিগারেশন ডেটাবেস কানেকশন স্ট্রিং কপি করুন
আপনার
wp-configফাইল হলো আপনার ওয়েবসাইটের কনফিগারেশন ফাইল এবং স্পষ্টত হ্যাকারদের সবচেয়ে প্রিয় লক্ষ্য। হ্যাক হলে, আক্রমণকারী এই ফাইলে ক্ষতিকর কন্টেন্ট ইনসার্ট করতে পারে। আপনাকে এই ফাইলটি ভালোভাবে স্ক্যান করতে হবে এবং অপরিচিত কন্টেন্ট সরাতে হবে জাপানিজ SEO স্প্যাম আপনার ওয়েবসাইট থেকে সরাতে।
যাইহোক, wp-config এডিট করা গুল্লাক তৈরি করতে পারে আপনি অনজানে কোনো জরুরি জিনিস ডিলিট করলে। তাই, এডিট করার বদলে, আপনি আপনার ওয়ার্ডপ্রেস ডেটাবেস কানেকশন স্ট্রিং-এর একটি কপি নিয়ে একদম নতুন একটি ফাইল বানাতে পারেন। তারপর, পুরনো সংক্রমিত wp-config ফাইলটি ডিলিট করুন। সতর্কতা – ভুলভাবে wp-config ফাইল এডিট করলে আপনার ওয়েবসাইট ডাউন হতে পারে, অতএব অত্যন্ত সতর্ক থাকুন। -
সম্প্রতি মডিফাইড ফাইল চেক করুন
আপনি সম্প্রতি মডিফাইড ফাইল খুঁজে বের করতে পারেন এই ধাপগুলো ফলো করে:
– আপনার ওয়েব সার্ভারে SSH দিয়ে লগইন করুন।
– সবচেয়ে বেশি মডিফাইড ফাইল খুঁজে বের করতে নিচের কমান্ড রান করুন
find /path-of-www -type f -printf '%TY-%Tm-%Td %TT %p\n' | sort -r
আপনি যদি এস্ট্রা কাস্টমার হন, তবে আপনি ক্ষতিকর ফাইল পরিবর্তন সম্পর্কে জানাতে একটি ইমেইল পেয়েছিলেন। -
কোর ফাইল, প্লাগইন ফাইল এবং থিম ফাইল রিপ্লেস করুন
আপনি সংক্রমিত কোর ফাইলগুলিকে WordPress.org থেকে তাদের মূল ভার্সন দিয়ে রিপ্লেস করতে পারেন। এই ফাইল ও ডিরেক্টরির ফ্রেশ এবং আপডেটেড ভার্সন ডাউনলোড করার পর, আপনি পুরনো গুলো ডিলিট করতে পারেন।
-
আপনার আপলোড ডিরেক্টরি চেক করুন
আপনার
wp-content/uploadsডিরেক্টরি ব্ল্যাকলিস্টেড এক্সটেনশন 가진 ফাইলের জন্য চেক করুন, যেমন .php, .js এবং .ico। আপনি যদি এমন ফাইল পান, তবে কন্টেন্ট চেক করুন base64_decode, rot13, eval, strrev, gzinflate, ইত্যাদি এর মতো ক্যারেক্টার জন্য। এই সব ফাইল সরিয়ে দিন কারণ সেগুলো ক্ষতিকর হতে পারে। -
আপনার সাইটম্যাপ চেক করুন
একটি হ্যাকার আপনার সাইটম্যাপ মডিফাই বা একটি নতুন সাইটম্যাপ যোগ করতে পারে জাপানিজ SEO স্প্যাম পৃষ্ঠাগুলো দ্রুত ইনডেক্স করার জন্য। আপনি যদি সাইটম্যাপে কোনো সন্দেহজনক লিঙ্ক দেখেন, তবে আপনার CMS কোর ফাইলগুলো একটি লাস্ট নOWN ক্লিন ব্যাকআপ থেকে দ্রুত আপডেট করুন।
-
ওয়েবসাইট ফায়ারওয়াল দিয়ে ভবিষ্যতের আক্রমণ প্রতিরোধ করুন
জাপানিজ কিওয়ার্ড হ্যাকের মত, ওয়ার্ডপ্রেসে আরেকটি অনুরূপ SEO স্প্যাম আক্রমণ হলো ফার্মা আক্রমণ, যা আপনার ওয়েবসাইটের SEO টাইটেল বা URL-এ ভায়াগ্রা, সিয়ালিস ইত্যাদি স্প্যাম ফার্মাসিউটিক্যাল প্রোডাক্ট দেখায়। এ রকম সংক্রমণ প্রতিরোধের একটি চমৎকার অপশন হলো ওয়েবসাইট ফায়ারওয়াল ব্যবহার করা। আমাদের সিকিউরিটি স্যুট আপনার সাইটকে অটোমেটিক্যালি সুরক্ষিত করতে সাহায্য করে এবং ভার্চুয়ালি সফটওয়্যার প্যাচ করে ক্ষতিকর রিকোয়েস্ট আপনার ওয়েবসাইটে পৌঁছাতে না দিয়ে।
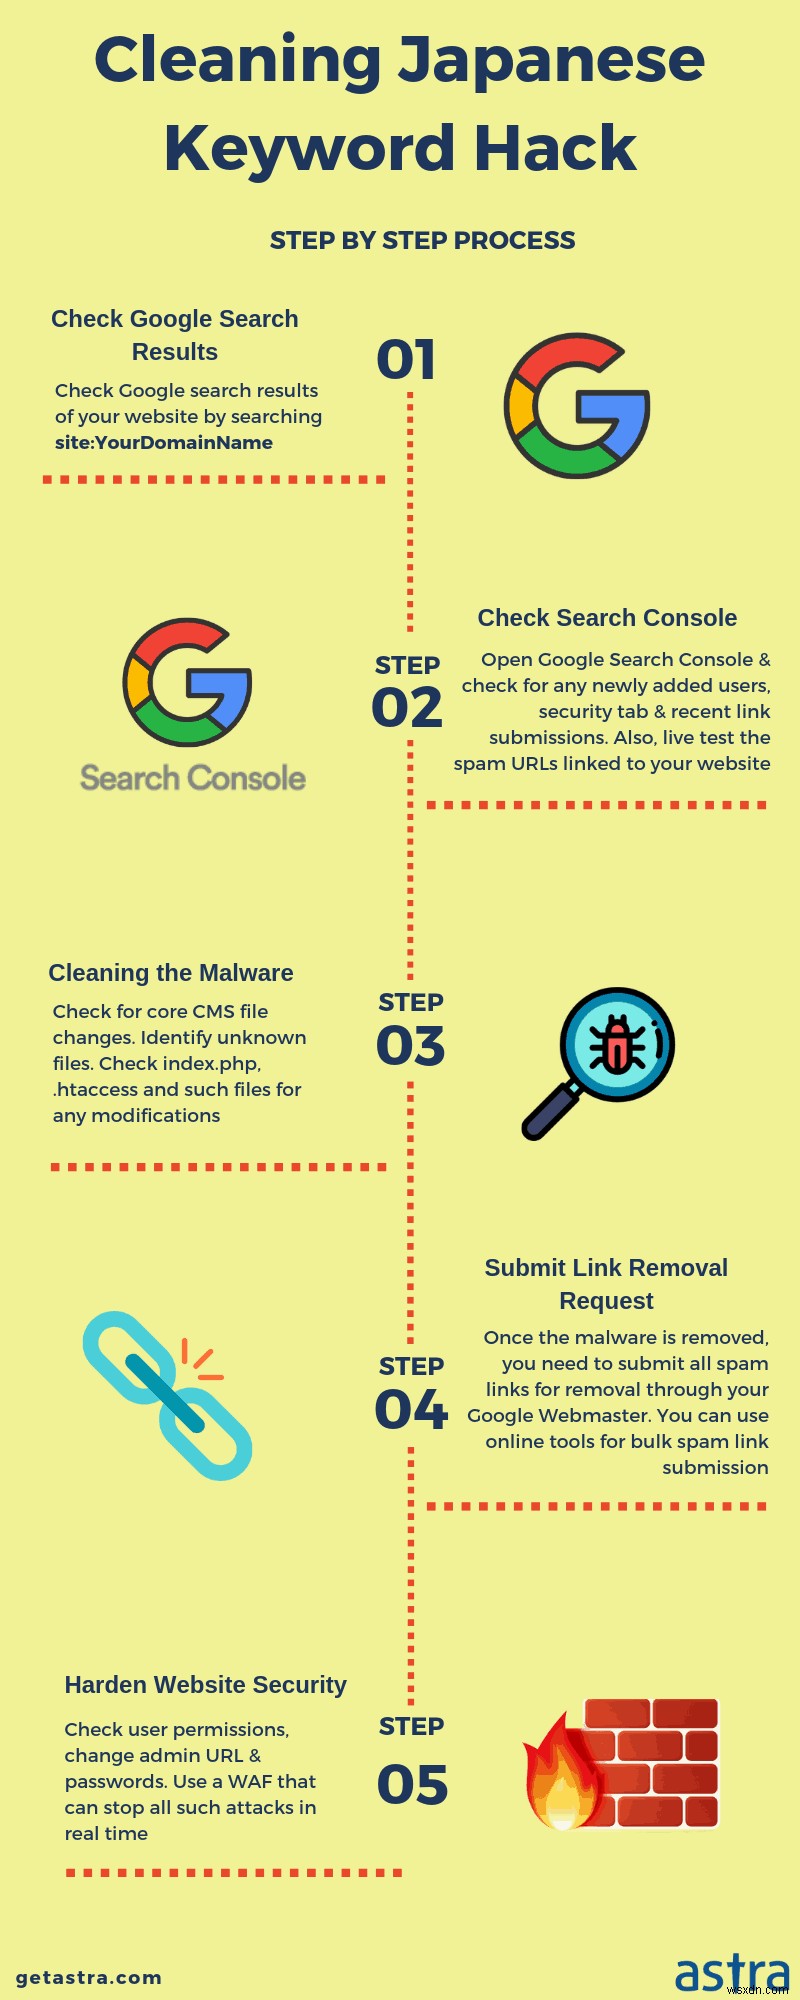
জাপানিজ কিওয়ার্ড হ্যাকের আপনার ওয়েবসাইটের SEO এবং ট্রাফিকের ওপর প্রভাব?
সাইবার আক্রমণ ভয়ঙ্কর। তাদের প্রভাব আরও বেশি। আমরা আমাদের এক ক্লায়েন্টের ওয়েবসাইটে একটি ছোট স্টাডি করেছি জাপানিজ কিওয়ার্ড হ্যাকের তার ওয়েবসাইটের ওপর প্রভাব দেখতে।
হ্যাকের পর কিছু দিন ওয়েবসাইট মনিটর করেছি এবং আমরা যা দেখলাম সেটি নিচে:
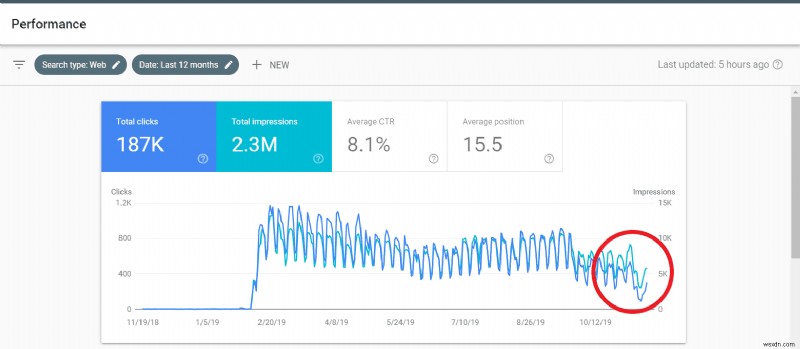
ওয়েবসাইট ট্রাফিক নভেম্বর মাসে হ্যাক হওয়ার সময় শেষে খুব তীব্র পতন দেখায়। উপরের ছবির ডেটা এক বছর ধরে फैला এবং ট্রাফিক নভেম্বর মতো পতন আগে কখনো 보지 ছিল।
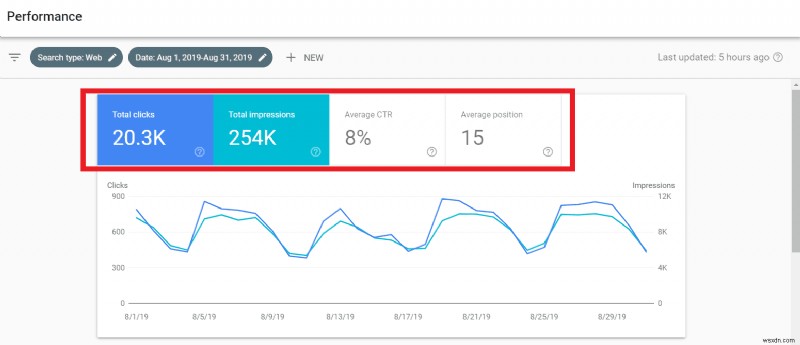
তারপর, আমরা আমাদের গবেষণা হ্যাক করা মাসের ডেটাতে সীমাবদ্ধ করেছি যা আমরা আগস্টের ডেটার সাথে তুলনা করেছি। আমরা আগস্ট মাস বেছে নিয়েছি, কারণ ঐ মাসে Google-এর কোনো বড় আপডেট পাবলিশ 되지 ছিল।
নিচের ছবিতে ওয়েবসাইটের ডেটা ১ আগস্ট ২০১৯ থেকে ৩১ আগস্ট ২০১৯ পর্যন্ত দেখানো হয়েছে। আপনি দেখতে পাচ্ছেন, টোটাল ক্লিক = ২০.৩k, ইমপ্রেশন = ২৫৪k, গড় CTR = ৮% এবং গড় পজিশন = ১৫ আগস্টে। গ্রাফটিও লক্ষ্য করুন। পিক এবং ট্রফ সব সময় কমোবেশ একই আচরণ দেখায়।
নভেম্বর মাসে ওয়েবসাইট হ্যাক হওয়ার পর ডেটা কীভাবে রূপান্তরিত হয়েছে সেটি নিচে:
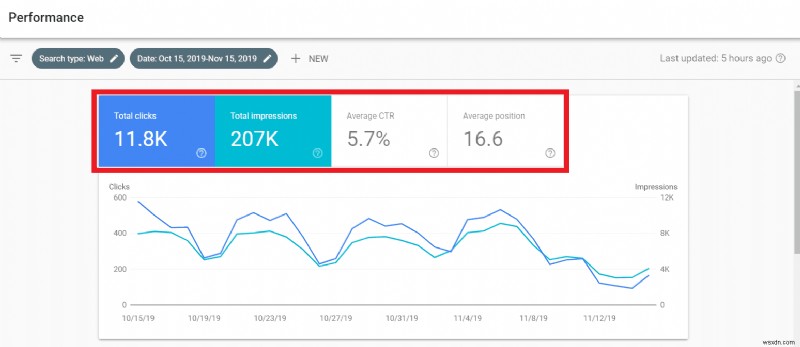
স্পষ্টত সব কিছু ধ্বংস হয়ে পড়েছে। টোটাল ক্লিক ১১.৮k, ইমপ্রেশন ২০৭k, গড় CTR ৫.৭%, গড় পজিশন ১৬.৬।
যখন আমরা আরও গবেষণা সীমাবদ্ধ করেছি শুধু সেই দিনগুলো ট্র্যাক করতে যেগুলোতে সাইট হ্যাক হয়েছিল, তবে আমরা যা পেলাম:
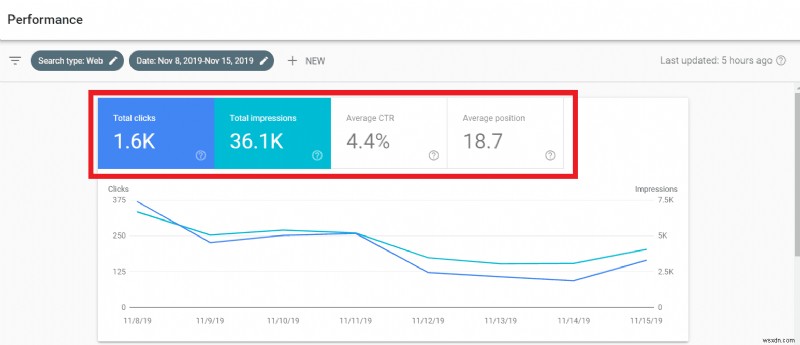
CTR প্রায় ৫০% পতন দেখিয়েছে, আর গড় পজিশনও ২ প্লেস নিচে এসেছে।
জাপানিজ কিওয়ার্ড হ্যাক ওয়েবসাইটের ওপর দীর্ঘস্থায়ী প্রভাব ফেলে। আপনি যদি তৎক্ষণে আপনার ওয়েবসাইট হ্যাক থেকে মুক্ত করে ফেলেন, তার SEO তবুও আঘাত খায়। একজন ওয়েবসাইট মালিক হিসেবে, আমার আপনাকে বলতে হবে না যে একটি ওয়েবসাইটের SEO এবং রেপুটেশন পুনর্গঠনে কত পরিশ্রম লাগে।
আপনি যদি এমন 운명을 এড়াতে চান, তবে ভাগ্যের ওপর নির্ভর করবেন না। বিনিয়োগ করুন এবং সুবিধা নিন।
সক্রিয় ওয়েবসাইট সুরক্ষায় বিনিয়োগ করুন যখন সব কিছু সুন্দর এবং শান্ত লাগছে। আপনার ওয়েবসাইটের জন্য একটি স্ট্যান্ডার্ড সিকিউরিটি রুটিন অনুশীলন করুন। ফায়ারওয়াল এবং সিকিউরিটি প্লাগইন যাচাইকৃত সমাধান যা আপনার ওয়েবসাইটগুলো রক্ষা করতে বহু دور পর্যন্ত সাহায্য করে।
Astra
Astra-এ, আমাদের पास একটি নিবেদিত সিকিউরিটি এক্সপার্ট টিম রয়েছে যারা প্রতিদিন এইরকম দर्जনগুলোর সিকিউরিটি ইস্যু সমাধান করে। আমরা এস্ট্রা ফায়ারওয়াল ডিপ্লয় করি আপনার ওয়েবসাইটের ২৪/৭ সিকিউরিটি নিশ্চিত করতে XSS, SQL ইনজেকশন, ব্যাড বট এবং ৮০+ অন্যান্য হুমকির বিরুদ্ধে।
এখনই এস্ট্রা ডেমো চেষ্টা করুন।