

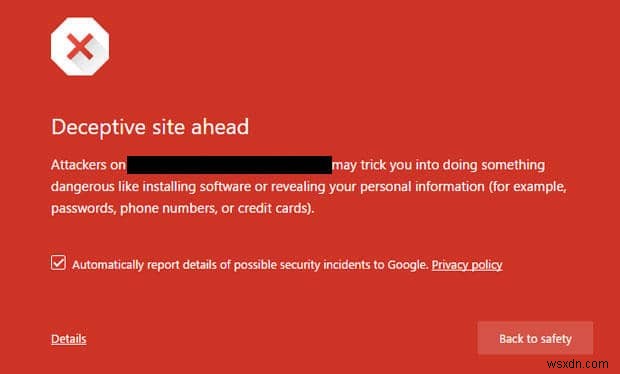
সব কিছু ঠিকঠাক চলছিল গত রাত পর্যন্ত এবং হঠাৎ আজ গুগল আপনার ওয়েবসাইটে একটি কুৎসিত ‘Deceptive site ahead’ লাল পেজ দেখাচ্ছে? সত্যি বললে, আপনি এই অভিজ্ঞতা পাওয়ার প্রথম ব্যক্তি নন। আপনার ওয়েবসাইটের পর্দার পিছনে অনেক কিছু চলছিল, গুগল deceptive site warning দেখাতে শুরু করলেই সেটি সব বের হয়ে গেল। আমরা দেখেছি একটি ওয়েবসাইট গুগল এটিকে ডিটেক্ট করে এবং deceptive site ahead warning দেখাতে শুরু করার কমপক্ষে ৩-৪ সপ্তাহ আগে হ্যাক করা হয় – নিচে আরও।
আপনার ওয়েবসাইট ব্ল্যাকলিস্টেড কিনা স্ক্যান করুন
আমাদের টুল ৬৫+ ব্ল্যাকলিস্ট স্ক্যান করে আপনার ওয়েবসাইট ব্ল্যাকলিস্টেড কিনা চেক করে
‘Deceptive Site Ahead’-এর অর্থ
Deceptive site ahead মেসেজটি গুগল দ্বারা রেন্ডার করা হয় ভিজিটরদের একটি ওয়েবসাইটের কম্প্রোমাইজড অবস্থা সম্পর্কে সতর্ক করার জন্য। আপনার সাইট যদি এই ওয়ার্নিং দেখায়, হ্যাকাররা আপনার সাইট কোম্প্রোমাইজ করেছে এবং সেটিকে ম্যালিশিয়াস উদ্দেশ্যে ব্যবহার করতে পারে যেন ফিশিং (Phishing) যেখানে ভিজিটরদের নকল পেজ দেখিয়ে তাদের ক্রেডেনশিয়াল চুরি করার চেষ্টা করা হয়।
আপনার সাইট কেন deceptive site ahead দেখাচ্ছে?
- আপনার ওয়েবসাইট ফিশিং পেজ হোস্ট করছে
- ওয়েবসাইটে ম্যালওয়ার/ভাইরাস ইনফেকশন আছে
- আপনার ওয়েবসাইটের কোডে সন্দেহজনক ওয়েবসাইটের লিংক আছে গুগল অনুযায়ী
- ভিজিটরদের ব্যক্তিগত তথ্য আপনার ওয়েবসাইটের মাধ্যমে অনসিকিউর সার্ভার/লিংকে ট্রান্সমিট হচ্ছে
- আপনার ওয়েবসাইটের কোডে ক্রেডিট কার্ড চুরির ম্যালওয়ার আছে
সম্পর্কিত: "The Site Ahead Contains Harmful Programs" ওয়ার্নিং কীভাবে সরাবেন
Deceptive Site Ahead ওয়ার্নিং আপনার ওয়েবসাইটে আসার কারণ
যেমন আমরা আগে আলোচনা করেছি, ফিশিং এবং ম্যালওয়ার কিছু কারণ যে গুগল একটি ওয়েবসাইটকে deceptive বা নকল বলে মনে করে। তবে, এখানে উল্লেখ করা দরকার যে এগুলো সব নয়। এই সেকশনে আমরা বিস্তারিত আলোচনা করব আপনার ওয়েবসাইটে "Deceptive Site Ahead" ওয়ার্নিং আসার সম্ভাব্য কারণগুলো।
-
ফিশিং (Phishing)
একটি ফিশিং ওয়েবসাইট হল একটি ওয়েবসাইট যা নিজেকে একটি লেজিটিমেট সোর্স হিসেবে ভেসে নিরদোষ ব্যবহারকারীদের সংবেদনশীল ব্যক্তিগত তথ্য যেন ক্রেডিট কার্ড ডিটেইলস, ক্রেডেনশিয়াল, পাসওয়ার্ড ইত্যাদি উজাগর করতে ফাঁসায়। ফিশিং, ইংরেজি শব্দ 'fishing'-এর মতো উচ্চারণ এবং অর্থ। এটি পুরুষদুর্বৃত্তদের দ্বারা ব্যক্তিগত অ্যাকাউন্ট ডিটেইলস উদ্ধার করার একটি কুণ্ঠিত পদ্ধতি। ফিশিং নিম্নলিখিত ম্যানুভারগুলো ব্যবহার করে এক্সিকিউট করা যেতে পারে:
ওয়েবসাইটে লেজিটিমেট দেখানো পেজ প্লান করা যা ব্যবহারকারীদের তাদের ব্যক্তিগত তথ্য যেন ক্রেডিট কার্ড, ফোন নম্বর, এবং ইমেইল যোগ করতে ফাঁসায়
ভাইরাস বা কিস্ট্রোক লগার (যে আপনি কী টাইপ করছেন সেটি রেকর্ড করে) বসানো, যা আপনার জ্ঞান ছাড়াই আপনার পাসওয়ার্ড/ইউজারনেম হ্যাকারের কাছে পৌঁছে দেয়
জরুরি বোধ তৈরি করে এবং আপনার দর থেকে প্রম্পট অ্যাকশন চাওয়া। মনে করুন আপনাকে বলা হচ্ছে যদি আপনি এখনই আপনার ব্যাংক ক্রেডেনশিয়াল না দেন, আপনার ব্যাংক অ্যাকাউন্ট খতরে পড়বে? হ্যাঁ, সেটি সম্ভবত ফিশিং।
আপনার ডিজিটাল প্রাইভেসি সম্পর্কে সাধারণভাবে সতর্ক এবং জানकार থাকা গুরুত্বপূর্ণ যাতে এ ধরনের আক্রমণের শিকার হবেন না। ২০২২ সালে আপনার ডিজিটাল প্রাইভেসি রক্ষার ১০ টিপস এখানে।
-
ম্যালওয়ার (Malware)
ম্যালওয়ার, malicious software-এর সংক্ষিপ্ত রূপও গুগল একটি ওয়েবসাইটকে deceptive ফ্ল্যাগ করার কারণlerden একটি। ম্যালওয়ার 'Deceptive Site Ahead' ওয়ার্নিং-এর টপ কারণগুলোর একটি। ওয়েবসাইটগুলো প্রায়শই মहीनों ধরে ম্যালওয়ারে ইনফেক্টেড থাকে যতক্ষণ না এটা আবিষ্কৃত হয়। এই ঘন ঘন সাইবার আক্রমণের মাধ্যমে ম্যালওয়ার প্রায়শই একটি ওয়েবসাইটে ইনসার্ট করা হয়:
- ক্রস-সাইট স্ক্রিপ্টিং (XSS) আক্রমণ: ক্রস-সাইট স্ক্রিপ্টিং আক্রমণও একটি ম্যালিশিয়াস লিংক প্লান্ট করার উপায় হিসেবে ব্যবহার করা হয় যা একটি ব্যবহারকারীর কম্পিউটারে ভিজিট করার সাথে সাথে অটোমেটিক্যালি ডাউনলোড হয়। অনেক প্লাগইন, থিম এবং ওয়েবসাইট XSS-এ আক্রান্ত থাকতে পরিচিত। এটিকে প্রায়শই 'low hanging fruit' বলা হয় ওয়েব সিকিউরিটির কারণে যেহেতু ততগুলো ওয়েবসাইট এতে আক্রান্ত। এই আক্রমণ অন্যান্য ভালনারেবিলিটির সাথে কম্বাইন হলে খুব হাজার্ডাস হতে পারে। স্বাভাবিকভাবেই, গুগল সেসব সাইটকে deceptive হিসেবে ব্ল্যাকলিস্ট করে।
- SQL ইনজেকশন আক্রমণ: SQLi ডেটাবেসে রেকর্ড যোগ, মডিফাই, এবং ডিলিট করতে ব্যবহৃত হয়। এই কন্টেন্টকে প্রায়শই ম্যালিশিয়াস পেলোড বলা হয় এবং আক্রমণের কী পার্ট। আক্রমণকারী এই কন্টেন্ট পাঠালে, ম্যালিশিয়াস SQL কমান্ড ডেটাবেসে এক্সিকিউট হয়। এটি গুগল দ্বারা একটি ওয়েবসাইট ব্ল্যাকলিস্ট করার কারণও হতে পারে। আরও, এটি আপনার CMS (যেন ওয়ার্ডপ্রেস, মেগেন্টো, ওপেনকার্ট ইত্যাদি) থিম, বা প্লাগইনে ভালনারেবিলিটি দিয়ে আপনার ওয়েবসাইটে যোগ করা যেতে পারে। এটি একে হতে পারে আপনার ওয়েবসাইট ভিজিটরদের সাইটে হানিকারক স্ক্রিপ্ট লোড করার চেষ্টা করছিল।
ম্যালিশিয়াস বিজ্ঞাপন (Malvertising): যদি গুগল আপনার ওয়েবসাইটে র্যান্ডম পপ-আপ, রিডাইরেক্টিং অ্যাডস, বা ম্যালওয়ার লোডিং অ্যাডস লক্ষ্য করে, এটি ডিসেপ্টিভ ওয়ার্নিং দেখায় আপনার ব্যবহারকারীদের ম্যালিশিয়াস ওয়েবসাইটে ফাঁসিয়ে যাওয়ার থেকে বাঁচাতে।
এই অ্যাডস ভিজিটরকে কোনো অ্যাকশন না নেওয়ায় ইনফেক্ট করতে পারে। এগুলো ক্লিক করার প্রয়োজন নেই ইনফেক্ট করার জন্য। এটি বিশেষভাবে চিন্তাজনক। তাই, এই কেসগুলোতে গুগল deceptive site ahead ওয়ার্নিং রেন্ডার করে।- সঠিক SSL সার্টিফিকেট না থাকা: গুগল তার পলিসি খুব কঠোর। gần đây তারা সকল ওয়েবসাইটের জন্য SSL বাধ্যতামূলক করেছেন এবং এমনকি SSL থাকাকেও তাদের ওয়েবসাইট র্যাঙ্কিং মেকানিজমের অংশ করেছেন।
আমরা সাইটগুলো দেখেছি "deceptive" হিসেবে ফ্ল্যাগড যদি তারা HTTP থেকে HTTPS-এ মুভ না করে। শুধু SSL সার্টিফিকেট ইনস্টল করলেই হয় না, আপনাকে আপনার ওয়েবসাইট HTTP থেকে HTTPS-এ রিডাইরেক্ট করতে হবে। তার পাশাপাশি, আপনার কিছু ওয়েব পেজ HTTP এবং কিছু HTTPS থাকলে গুগলকে একটি মিক্সড কন্টেন্ট সিগন্যাল মিলে। এটিও আপনার ওয়েবসাইট গুগল দ্বারা ফ্ল্যাগড হওয়ার কারণ হতে পারে।
- ক্রস-সাইট স্ক্রিপ্টিং (XSS) আক্রমণ: ক্রস-সাইট স্ক্রিপ্টিং আক্রমণও একটি ম্যালিশিয়াস লিংক প্লান্ট করার উপায় হিসেবে ব্যবহার করা হয় যা একটি ব্যবহারকারীর কম্পিউটারে ভিজিট করার সাথে সাথে অটোমেটিক্যালি ডাউনলোড হয়। অনেক প্লাগইন, থিম এবং ওয়েবসাইট XSS-এ আক্রান্ত থাকতে পরিচিত। এটিকে প্রায়শই 'low hanging fruit' বলা হয় ওয়েব সিকিউরিটির কারণে যেহেতু ততগুলো ওয়েবসাইট এতে আক্রান্ত। এই আক্রমণ অন্যান্য ভালনারেবিলিটির সাথে কম্বাইন হলে খুব হাজার্ডাস হতে পারে। স্বাভাবিকভাবেই, গুগল সেসব সাইটকে deceptive হিসেবে ব্ল্যাকলিস্ট করে।
গুগল ক্রোমে deceptive site ahead এরর কীভাবে ফিক্স করবেন
'Deceptive Site Ahead' মেসেজ ফিক্স করা একটি মাল্টি-ফোল্ড অ্যাপ্রোচের প্রয়োজন। কারণ গুগল অনেক ইনফরমেশন শেয়ার করে না কাজ করার জন্য, তাই কেউ ওয়েব সিকিউরিটি এক্সপার্ট হতে হবে অথবা সব সম্ভাবনা এক এক করে এলিমিনেট করতে হবে। এই সেকশনে, আমরা বিস্তারিত আলোচনা করব deceptive site warning কীভাবে সরাবেন:
- আপনার ওয়েবসাইট গুগল সার্চ কনসোলে যোগ করুন যাতে আপনি সার্চ সেটিংস ম্যানেজ করতে পারেন
- ‘Security issues‘ tab বাম সাইডবার থেকে নেভিগেট করুন
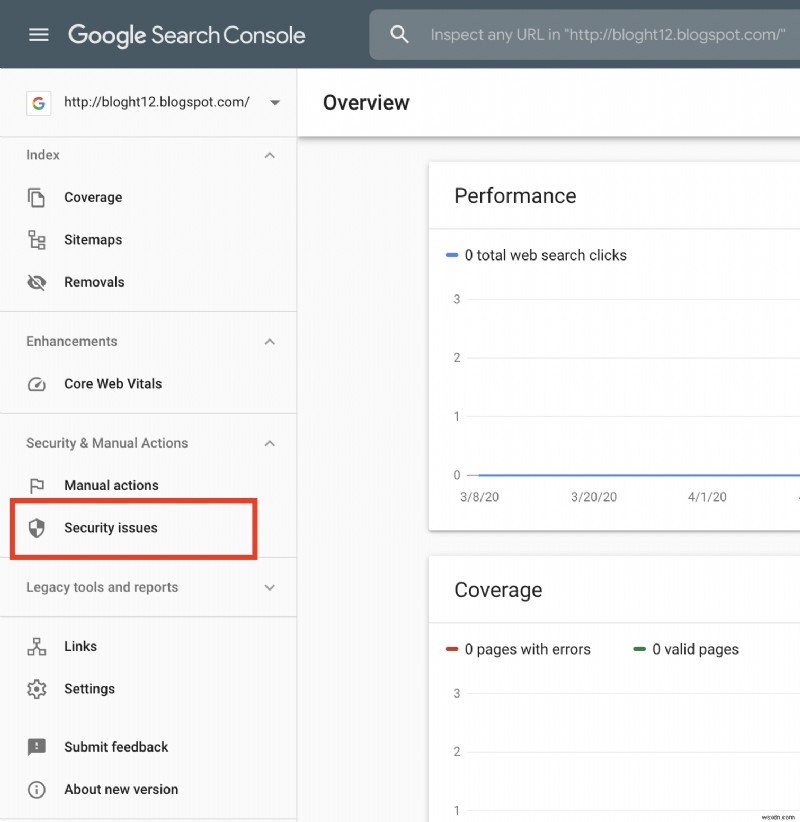
Security Issues ট্যাব - যেহেতু আপনার সাইট গুগল দ্বারা ব্ল্যাকলিস্টেড, আপনাকে আপনার ওয়েবসাইট কেন ফ্ল্যাগড হয়েছে সেটি সম্পর্কে কিছু বেসিক কারণ দেখাবে। ডিটেইলস পড়ুন, এবং ডিটেক্ট করা ম্যালিশিয়াস URL-গুলো কপি করুন
- আপনার ওয়েবসাইটের একটি ব্যাকআপ নিন, জাস্ট ইন কেস রিস্টোর করতে হলে
- এখন একটি অনলাইন ম্যালওয়ার স্ক্যানার ব্যবহার করুন আপনার ওয়েবসাইট রিমোটলি স্ক্যান করতে কোনো অডিশনাল ম্যালওয়ার ডিটেক্ট হয়েছে কিনা দেখতে।
- গুগল এবং অন্যান্য ফ্রি অনলাইন ম্যালওয়ার স্ক্যানার শুধু রিমোটলি আপনার সাইট স্ক্যান করতে পারে। আপনার সাইট পুরোপুরি ফিক্স করে ১০০% সিকিউর করতে, আপনাকে আপনার ওয়েবসাইটে একটি সার্ভার-সাইড ম্যালওয়ার স্ক্যান পারফর্ম করতে হবে। এটি আপনাকে সকল ম্যালওয়ার খুঁজে বের করতে সাহায্য করবে, এবং আপনার সাইটকে আবার হ্যাক হওয়া থেকে রক্ষা করবে।
আপনি যদি নিজে কোড রিভিউ করতে চান, অত্যন্ত সুপারিশ করা হয় আপনি নিচের ফাইলগুলো থেকে ম্যালওয়ার খোঁজা শুরু করুন:- index.php ফাইল
- কোর থিম ফাইল
- হেডার & ফুটার ফাইল
- functions.php ফাইল (যদি ওয়ার্ডপ্রেস ব্যবহার করেন)
- .htaccess
- wp-config ফাইল (যদি এই ফাইল ইনফেক্টেড থাকে, wp-config হ্যাক কাজ করছে হতে পারে)
- সকল সিকিউরিটি স্ক্যানার দ্বারা ফ্ল্যাগড ফাইলগুলো রিভিউ করুন, এবং কuarantine করুন। রিডাইরেক্টিং, থার্ড-পার্টি অ্যাডস বা স্ক্রিপ্টস সরান।
- একবার আপনি আত্মবিশ্বাসী হন আপনার ওয়েবসাইট ১০০% ক্লিন, 'Security issues' ট্যাবে গুগল সার্চ কনসোলে নেভিগেট করুন, এবং ‘Request Review’ বাটনে ক্লিক করুন। এর সম্পর্কে আরো ডিটেইলস নেক্সট সেকশনে।
সম্পর্কিত গাইড – হ্যাক করা ওয়ার্ডপ্রেস সাইট ফিক্স করা
গুগল সার্চ কনসোলে ব্ল্যাকলিস্ট রিমুভালের জন্য রিভিউ রিকোয়েস্ট কীভাবে সাবমিট করবেন
একবার আপনি পরিপূর্ণরূপে ক্লিনআপ করলে। আপনি এগিয়ে যেতে পারেন গুগলকে একটি রিকোয়েস্ট সাবমিট করতে "Deceptive Site Ahead" মেসেজ সরাতে। কিন্তু, সে রিকোয়েস্ট সাবমিট করার আগে নিশ্চিত করুন নিচের জিনিসগুলো আছে:
- আপনার সাইট ১০০% ম্যালওয়ার ও অন্যান্য ভাইরাস থেকে মুক্ত
- সাইটের সকল ভালনারেবিলিটি প্যাচ করা
- ওয়েবসাইট আপ এবং রানিং
- আপনার ওয়েবসایت ফায়ারওয়াল এবং ম্যালওয়ার স্ক্যানিং দিয়ে ভালোভাবে সুরক্ষিত রি-ইনফেকশন প্রতিরোধের জন্য
রিভিউ রিকোয়েস্ট সাবমিট করার আগে নেওয়া সতর্কতা
খুব গুরুত্বপূর্ণ যে আপনি রিকোন্সিডারেশন রিকোয়েস্ট গুগলে শুধু তখন সাবমিট করবেন যখন আপনি ১০০% নিশ্চিত আপনার ওয়েবসাইট ক্লিন। যদি আপনার সাইট বারবার গুগলের ভেরিফিকেশন প্রসেসে ফেল করে, আপনাকে একটি Repeat Offender হিসেবে শ্রেণিবদ্ধ করা হবে। এমন কেসে, আপনি ৩০ দিনের জন্য সার্চ কনসোলের মাধ্যমে আডিশনাল রিভিউ রিকোয়েস্ট করতে পারবেন না।
একটি গ্যারান্টিড উপায় আপনার ওয়েবসাইট 'Deceptive content' থেকে মুক্ত নিশ্চিত করার জন্য হল সকল ফাইল, ডেটাবেস, এবং সার্ভারের একটি সার্ভার-সাইড ম্যালওয়ার স্ক্যান পারফর্ম করা।
গুগল সার্চ কনসোল মাধ্যমে Deceptive site removal request সাবমিট করার ধাপসমূহ:
- Security Issues Tab আপনার গুগল সার্চ কনসোলের নেভিগেট করুন।
- ‘Request Review’ বাটনে ক্লিক করুন।
- বক্স চেক করুন, I have fixed these issues।
- একটি নতুন উইন্ডো পপ আপ হবে, আপনাকে ইনফেকশন ও রি-ইনফেকশন থেকে সাইট রক্ষা করার জন্য আপনি যে সকল স্টেপ নিয়েছেন সেটি উল্লেখ করতে হবে। নিশ্চিত করুন আপনি ডিটেইলড ইনফরমেশন দিচ্ছেন। আপনি যদি অস্ত্রা (Astra) এর মতো ফায়ারওয়াল ব্যবহার করেন, সেটি উল্লেখ করুন যাতে গুগল আরও আত্মবিশ্বাসী হয় আপনার সাইট ভালোভাবে সুরক্ষিত।
- আমরা আপনার জন্য গুগলে পাঠাতে হবে এমন মেসেজের একটি টেমপ্লেট তৈরি করেছি: Request a review template
- আপনাকে এখন ২৪-৭২ ঘন্টা অপেক্ষা করতে হবে গুগল আপনার সাইট ক্লিন কিনা ভেরিফাই করে এবং রেড ওয়ার্নিং মেসেজ সরিয়ে দেবে।
আপনার ওয়েবসাইট হ্যাক করা হয়েছে? চ্যাট বক্সে আমাদের মেসেজ ড্রপ করুন এবং আমরা সাহায্য করতে খুশি হব ?
যদিও গুগল সাধারণত ম্যালওয়ার ওয়ার্নিং-এ সঠিক, তারা অকস্মাত আপনার সাইটকে "Deceptive Site Ahead" মেসেজ দিয়ে ট্যাগ করতে পারে। এমন কেসে আপনি আপনার আপিল সাবমিট করতে পারেন এখানে – Report incorrect phishing warning to Google.
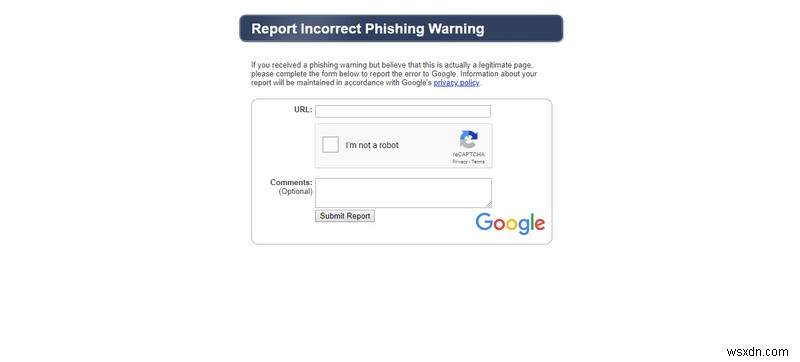
রিকোয়েস্ট প্রসেস হতে প্রায় এক দিন লাগে, এবং আপনার ওয়েবসাইটগুলো deceptive ক্যাটাগরি থেকে সরিয়ে যাবে।
সম্পর্কিত আর্টিকেল – গুগল দ্বারা ব্ল্যাকলিস্টেড: গুগল ব্ল্যাকলিস্ট থেকে ওয়েবসাইট কীভাবে সরাবেন
সাফারি, এজ, এবং ক্রোমে ওয়ার্নিং কীভাবে ফিক্স করবেন?
সাইটটি ম্যালওয়ার স্ক্যান করে এবং সিকিউরিটি ইস্যু সরিয়ে ফেলার পর, এখানে বিভিন্ন ব্রাউজারের জন্য ওয়ার্নিং সাইন সরানোর মেথডগুলো দেওয়া হলো।
- সাফারি (Safari) – সাফারি ব্রাউজার থেকে ‘deceptive site ahead’ ওয়ার্নিং সরাতে, ‘Menu’-র থেকে ‘Preferences’ ক্লিক করুন > ‘Extensions’ সিলেক্ট করুন > ‘Deceptive Website warning’ পপ-আপ বা অন্যান্য সন্দেহজনক এক্সটেনশন খুঁজুন > ‘Uninstall’ বাটনে ক্লিক করুন সরাতে।
- ক্রোম (Chrome) – ক্রোম ব্রাউজার için, URL বারে chrome://settings খুলুন, ‘Sync and Google Services’ অপশনে ক্লিক করুন, নিচে যান এবং ‘Other Google services’ খুঁজুন, যার নিচে ‘Safe Browsing’ অপশন আছে যা আপনি অফ করতে পারেন।
মাইক্রোসফট এজ (Microsoft Edge) – উপরের ডান কোণে এজ ‘Menu’ অপশনে ক্লিক করুন, যেখান থেকে আপনি ‘Extensions’ সিলেক্ট করতে পারেন, যেকোনো প্রাইমারিলি ইনস্টলড সাস্পিশাস এক্সটেনশন বা ব্রাউজার অ্যাড-অন লোকেট করুন, এবং ‘Remove’-এ ক্লিক করুন আনইনস্টল করতে। আপনি যদি এখনও ‘deceptive site ahead’ ওয়ার্নিং-এ সমস্যা পান, আপনি সবসময় ‘Menu’-র অধীনে ‘Settings’ অপশনে যেতে পারেন এবং ‘Restore settings to their default values’-এ ক্লিক করতে পারেন।
আপনার ওয়েবসাইটকে "Deceptive Site Ahead" ওয়ার্নিং থেকে কীভাবে রক্ষা করবেন
আপনি এখন পর্যন্ত বুঝতে পেরেছেন, "Deceptive Site Ahead" ওয়ার্নিং সরাতে কিছু টেকনিক্যাল এফর্ট, সময় এবং ধৈর্যের প্রয়োজন আপনার পক্ষে। আপনার ওয়েবসাইট এবং বিজনেসের রেপুটেশনে এর প্রভাব কথা না বললেই। কিন্তু, আপনি এই ছোট কিন্তু কার্যকর সিকিউরিটি মেজারগুলো খেয়াল রাখলে, ঝুঁকি ফ্যাক्टर স্বাভাবিকভাবে কমে যাবে। এই কিছু মেজার হল:
- আপনার ওয়েবসাইটকে লেটেস্ট ভার্সনে আপডেট করুন
থাম রুল হিসেবে, সবসময় আপনার ওয়েবসাইট CMS, প্লাগইন & থিম আপ টু ডেট রাখুন। আপডেটের সাথে, আপনি সিকিউরিটি প্যাচ & অন্যান্য উন্নতি পাবেন। আপনি আপনার সাইট পুরানো ভার্সন সফটওয়্যার ব্যবহার করলে, আপনার সাইট হ্যাকারদের রাডারে থাকবে যারা নown ভালনারেবিলিটি এক্সপ্লয়েট করার চেষ্টা করবে।
- পাসওয়ার্ড পরিবর্তন করুন
একবার সাইট কোম্প্রোমাইজড হলে, খুব সম্ভব হ্যাকাররা পাসওয়ার্ড চুরি করেছে। একটি হ্যাক সिचুয়েশনের পর, সব ইউজার ও অ্যাডমিন অ্যাকাউন্ট, ডেটাবেস, cPanel, FTP পাসওয়ার্ড পরিবর্তন করুন। পাসওয়ার্ডগুলো ইউনিক এবং অনুমান করা কঠিন হওয়া উচিত। এটি হ্যাকারদের কোম্প্রোমাইজড ক্রেডেনশিয়াল ব্যবহার করে আপনার সাইটকে রি-ইনফেক্ট করার থেকে বাধা দেবে। - ফায়ারওয়াল দিয়ে ভালনারেবিলিটি ভার্চুয়ালি প্যাচ করুন
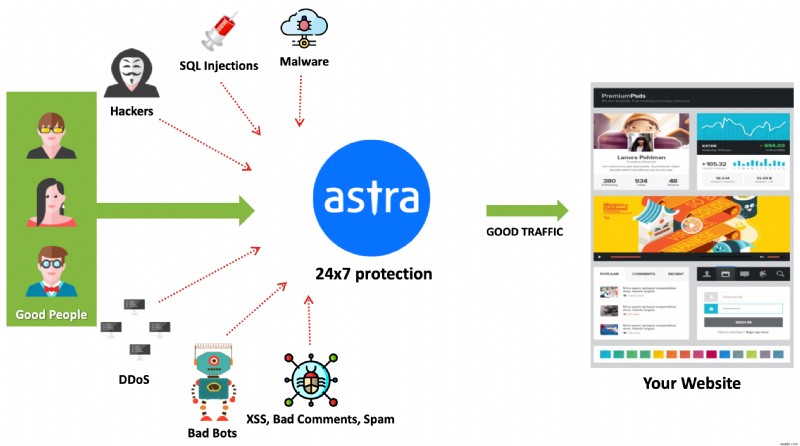
শুধু হ্যাক সরানো کافی নয়, কারণ ভালনারেবিলিটি এখনও আপনার সাইটে থাকবে এবং এটিকে আবার ইনফেক্ট হওয়া খোলা থাকবে।একটি ফায়ারওয়াল একটি নিরন্তর মনিটরিং সিস্টেম যা আপনার ওয়েবসাইটকে ২৪*৭ গার্ড করে। অস্ত্রা (Astra) এর মতো একটি ফায়ারওয়াল আপনার ওয়েবসাইটকে SQLi, XSS, LFI, RFI, Bad Bots, Spam এবং ১০০+ হুমকি থেকে রিয়েল-টাইমে রক্ষা করে। OWASP-এর টপ ১০ হুমকি পাশাপাশি, ফায়ারওয়ালটি জানা CVE-গুলো থেকে ও রক্ষা করে। এটি আপনার ওয়েবসাইটে ভিজিটর প্যাটার্ন ডিটেক্ট করে এবং অটোমেটিক্যালি ম্যালিশিয়াস ইন্টেন্ট বিশিষ্ট হ্যাকারদের ব্লক করে। একটি ফায়ারওয়াল থাকলে আপনার ওয়েবসাইট সুরক্ষিত থাকে এমনকি আপনি ঘুমিয়ে থাকাকালিনও।
সম্পর্কিত আর্টিকেল – "This site may be hacked" ওয়ার্নিং মেসেজ কীভাবে সরাবেন
অস্ত্রা ওয়েব সিকিউরিটির থেকে প্রফেশনাল সাহায্য পান
ম্যালওয়ার ইনফেকশন প্রতিরোধ সবসময় সোজা নয় কারণ হ্যাকাররা সোফিস্টিকেটেড অবফাসকেশন টেকনিক ব্যবহার করে ব্যাড কোড লুকিয়ে রাখে। যদি আপনি ম্যালওয়ার বা অন্যান্য সাইবার আক্রমণ আপনার সাইটে ইনফেক্ট করা থেকে প্রতিরোধ করতে কঠিন পান – আমরা আপনার পাশে আছি সাহায্য করতে!
অস্ত্রা সিকিউরিটি (Astra Security) ওয়ার্ডপ্রেস, মেগেন্টো, প্রেস্টাশপ, ওপেনকার্ট, ড্রুপাল এবং কাস্টম PHP-এর মতো CMS-এর জন্য টেইলরড। আমাদের ফায়ারওয়াল SQLi, XSS, ব্যাড বটস, ব্রুট ফোর্স আক্রমণ এবং ১০০+ অন্যান্য আপনার ওয়েবসাইটে আসা হুমকি ব্লক করে। অস্ত্রার অন-ডিমांड ম্যালওয়ার স্ক্যানার দিয়ে আপনি একটি বাটন ক্লিক করেই মাত্র মিনিটों সালে আপনার ওয়েবসাইট স্ক্যান করতে পারেন। আরও, আমাদের সর্বদা বিবর্তমান ম্যালওয়ার স্ক্যানার প্রতিটি স্ক্যানের সাথে আরও অপ্টিমাইজড হচ্ছে।
ওযম পড়ুন: গুগল আপনার ওয়েবসাইটের জন্য জাপানিজ কিওয়ার্ড দেখাচ্ছে – ফিক্সড
