

একজন হ্যাকারের মনোভাব থেকে চিন্তা করুন। কি আপনি হাজার হাজার ওয়েবসাইট দ্বারা ব্যবহৃত একটি প্ল্যাটফর্মে ব্রেক-ইন করতে চাইবেন না? বা মাল্টিপল ওয়েবসাইটের সাথে সেই প্ল্যাটফর্মকে ব্রুট-ফোর্স করতে চাইবেন না? WP-Scanner এর মতো টুলস ওপেন সোর্সে উপলব্ধ থাকায়, এখন একজন অ্যামেচুর স্ক্রিপ্ট কিডিও আপনার প্রফেশনাল ওয়ার্ডপ্রেস ওয়েবসাইটে ব্রেক-ইন করতে পারে এবং আপনার জন্য এক রাত্রির স্বপ্নভঙ্গ অভিজ্ঞতা তৈরি করতে পারে। এছাড়া, wp-config.php হল এক একটি ফাইল যা আপনার ওয়েবসাইট বানাতে বা ভাঙাতে পারে। কি আপনি সেটি কোম্প্রোমাইজ করতে দেবেন? এই আর্টিকেলে wp config file সুরক্ষিত করা-র ধাপগুলো শিখুন।
ওয়ার্ডপ্রেস নিজেকে অনেক সিকিউরিটি ব্রিচ থেকে হার্ডেন করার অনেক উপায় রয়েছে। এই আর্টিকেলে আমরা প্রাথমিকভাবে wp-config.php সুরক্ষিত করা ফাইলের ওপর ফোকাস করব যা কোর ফাইলগুলোর একটি এবং হ্যাক হলে ব্লান্ডার সৃষ্টি করতে পারে।
সম্পর্কিত আর্টিকেল – ওয়ার্ডপ্রেস functions.php-এ wp-vcd ম্যালওয়ার ব্যাকডোর হ্যাক কীভাবে ফিক্স করবেন
wp-config.php ফাইল সম্পর্কে
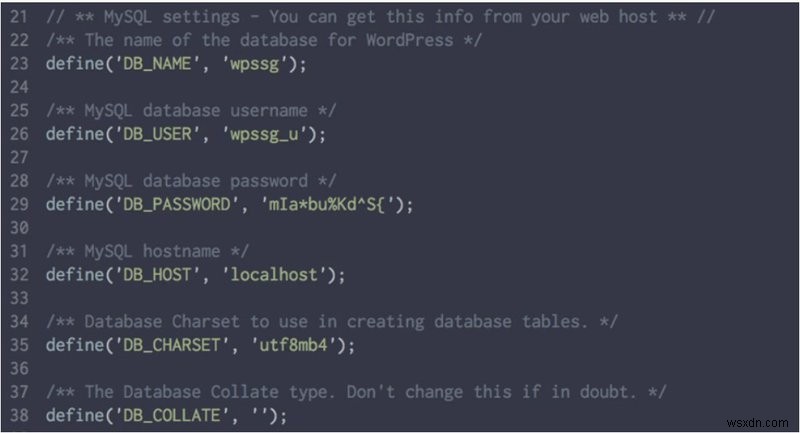
যখন একটি ওয়ার্ডপ্রেস ওয়েবসাইট তৈরি করা হয়, তখন এতে 'wp-config.php' নামে একটি ফাইল থাকে। এই স্পেশাল ওয়ার্ডপ্রেস কনফিগারেশন ফাইল সবচেয়ে জীবনতত্ত্বিক ওয়ার্ডপ্রেস ফাইলগুলোর একটি। ফাইলটি числен কনফিগারেশন প্যারামিটার ধারণ করে যেগুলো আপনার ওয়ার্ডপ্রেস ওয়েবসাইটের আরও ভালো সিকিউরিটির জন্য মডিফাই করা উচিত। আপনি যখন এই ফাইলটি খুলবেন, আপনি আপনার ওয়ার্ডপ্রেস ওয়েবসাইটের ডেটাবেস সেটআপ করার সময় আপনি যে সকল ইনফরমেশন ইনপুট দিয়েছিলেন সেগুলো পাবেন।
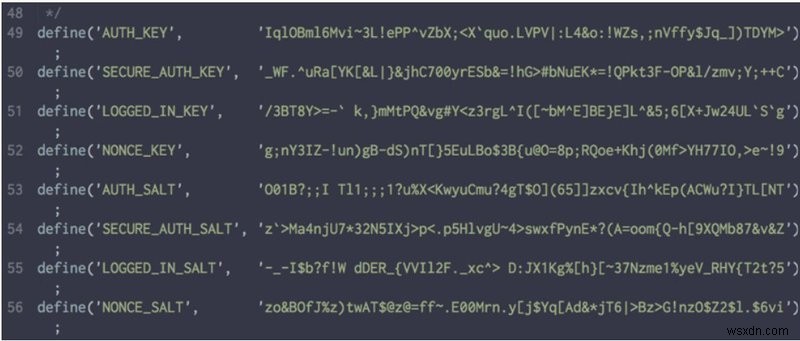
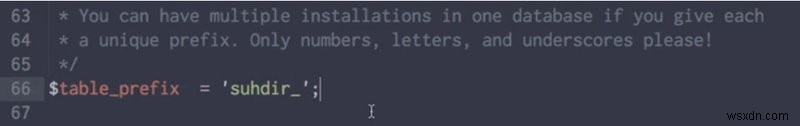
এতে ইউজারনেম, পাসওয়ার্ড – আপনার ডেটাবেস অ্যাক্সেস করার জন্য প্রয়োজনীয় সকল তথ্য থাকে। নিচে কিছু সিক্রেট কী রয়েছে যা আপনার ওয়ার্ডপ্রেস ওয়েবসাইটকে একাধিকভাবে সুরক্ষিত করতে সাহায্য করে। তার নিচে, 'table_prefix' নামের একটি ভেরিয়েবল আছে যা ইনফরমেশন সিকিউরিটির দৃষ্টিতে অত্যন্ত গুরুত্বপূর্ণ। এত الحيوية ডেটা এই ফাইলে লেখা থাকায়, wp-config.php ফাইল সুরক্ষিত করা অত্যন্ত গুরুত্বপূর্ণ। যদি কেউ এই ফাইলে লেখা তথ্য পেতে পারে, তবে আপনার ওয়েবসাইটের ওপর কত বড় বিপদ পড়বে সেটি কল্পনা করুন।
wp-config.php ফাইল সুরক্ষিত করার উপায়সমূহ
এখন আমরা আপনার ওয়ার্ডপ্রেস ওয়েবসাইটের wp-config.php ফাইল সুরক্ষিত করার সম্ভাব্য ধাপগুলো আলোচনা করব:
১. .htaccess ফাইল দিয়ে সুরক্ষা
- একটি FTP ক্লায়েন্ট ব্যবহার করে আপনার ওয়ার্ডপ্রেস ওয়েবসাইটে কানেক্ট করুন (কম্পিউটার এবং সার্ভারের মধ্যে কমিউনিকেশন এনক্রিপ্ট করার জন্য SFTP বা FTPES ব্যবহার করুন) এবং আপনার ওয়ার্ডপ্রেস ওয়েবসাইটের রুট ডিরেক্টরিতে পাওয়া .htaccess ফাইলটি ডাউনলোড করুন।
- .htaccess ফাইলটি যেকোনো টেক্সট এডিটর অ্যাপ্লিকেশন দিয়ে খুলুন।
- .htaccess ফাইলের শেষে নিচের কোড লাইনগুলো যোগ করুন:
 #secure wp-config.php
 <files wp-config.php>
 order allow, deny
 deny from all
 </files>
এই লাইনগুলো মূলত আপনার wp-config.php-এ ইন্টারনাল হ্যাকিং এবং কোড মডিফিকেশন থেকে অ্যাক্সেস ব্লক করে ফলে wp-config.php ফাইল সুরক্ষিত করা।
এডিটিং শেষে, ফাইলটি 'Save As Type' ব্যবহার করে সেভ করুন এবং 'All Files' সিলেক্ট করুন যাতে টেক্সট এডিটর ফাইল টাইপ অন্য কিছুতে পরিবর্তন না করতে পারে। একবার সেভ হলে, একই কানেকশন প্রসিডিউর দিয়ে আপনার ওয়ার্ডপ্রেস ওয়েবসাইটের রুট ফোল্ডারে আপলোড করুন এবং পুরনো ফাইলটি ওভাররাইট করুন।
২. wp-config.php সরানো
সাধারণত, wp-config.php ফাইলটি রুট ডিরেক্টরিতে থাকে। এখন হ্যাকারকে রুট ডিরেক্টরিতে ঢুকতে দেওয়া একটা জিনিস যা আপনি কখনো চাবেন না। তাই সেরা অভ্যাস হল wp-config.php ফাইলটি একটি অনুমানযোগ্য লোকেশনে সরিয়ে দিন যাতে ফাইলের ভিতরে সংরক্ষিত সংবেদনশীল ডেটা সুরক্ষিত থাকে। যদিও এটি একটি কঠিন এবং সময়সাপেক্ষ কাজ কিন্তু শেষে, এটি আপনার ওয়ার্ডপ্রেস ওয়েবসাইটের সিকিউরিটি নির্ধারণে একটি গুরুত্বপূর্ণ অংশ। এছাড়া, প্রতিটি আপগ্রেডের সাথে, আপনাকে ওয়ার্ডপ্রেস সোর্স কোডে পরিবর্তন আনতে হবে এবং সেটি মেইনটেইন করতে হবে।
সাধারণত, wp-config.php ফাইলটি এক লেভেল উপরে সরিয়ে সুরক্ষিত করা হয় এতে আপনার ওয়েবসাইটের পাবলিক ফোল্ডারের বাইরে চলে যায়। তাই সেরা অপশন হল উপরে এবং আপনার ওয়েবসাইট ডিরেক্টরিতে একটি অপ্রকাশিত লোকেশনে সরানো। অফলাইন কাজ করলে, আপনি সিম্পল ড্র্যাগ-এন্ড-ড্রপ ফিচার দিয়ে এটি করতে পারেন। তবে, অনলাইন কাজ করার সময়, আপনাকে নিচের ধাপগুলো করতে হবে:
- ফাইল ম্যানেজারের Move টুল ব্যবহার করুন
- wp-config.php ফাইলটি সিলেক্ট করুন
- Move টুল টিপুন।
- আপনি যেখানে ফাইলটি রাখতে চান সেটি ডিরেক্টরি পরিবর্তন করুন
এই প্রসেস সহজে অর্জন করা যেতে পারে না এবং আপনাকে ওয়ার্ডপ্রেস হোস্টের সাথে কথা বলতে হতে পারে যাতে নিশ্চিত হয় আপনার ওয়েবসাইট সার্ভার এমনভাবে সেট আপ করা আছে যা এটাকে অনুমতি দেয়। কিন্তু wp-config.php রিলোকেট করলেই এর পূর্ণ সিকিউরিটি নিশ্চিত হয় না। কীভাবে কন্টেন্ট পরিবর্তন করে wp-config.php সুরক্ষিত করা যায়?
৩. wp-config.php ফাইল মডিফাই করা
আপনি একটি নতুন কনফিগারেশন ফাইল তৈরি করতে পারেন। এই ফাইলটি অবশ্যই একটি নন-WWW অ্যাক্সেসযোগ্য ডিরেক্টরিতে তৈরি করা উচিত যাতে এটি ফরেন অ্যাক্সেস বা এক্সটার্নাল আক্রমণকারীদের থেকে রক্ষা পায়। এটি আপনার ওয়েবসাইটের public_html ফাইলে উপস্থিত নাও হওয়া উচিত যাতে আপনার ওয়ার্ডপ্রেস ওয়েবসাইটের ভিজিটরদের আশেপাশ থেকে এটা বের থাকে।
এখন বর্তমান wp-config.php ফাইলটি খুলুন এবং যেসব লাইনে ডেটাবেস কানেকশন ডিটেইলস, ডেটাবেস প্রিফিক্স এবং ওয়ার্ডপ্রেস সিকিউরিটি কী রয়েছে সেগুলো সরিয়ে আনুন। নতুন কনফিগারেশন ফাইলের শুরুতে <?php এবং শেষে ?> অ্যাপেন্ড করুন।
wp-config.php ফাইল থেকে সকল সংবেদনশীল ডেটা সরিয়ে আনarcafter, wp-config.php ফাইলে <?php টার্মের ঠিক পরে নিচের লাইনটি যোগ করুন:
<?php
include('/home/yourusername/config.php');
এখন যখন wp-config.php খোলা হবে, সংবেদনশীল ডেটা একটি আলাদা ফাইল থেকে ইনক্লুড হবে যা আপনার ওয়েব সার্ভারে একটি ভিন্ন লোকেশনে সংরক্ষিত। আপনার মূল wp-config.php ফাইলে কোনো সংবেদনশীল ইনফরমেশন নেই যা এটিকে সুরক্ষিত করে। তবে, ইনক্লুড পাথ (অর্থাৎ /home/yourusername/) ওয়েব সার্ভার থেকে ওয়েব সার্ভারে ভিন্ন হয়। তাই, আপনাকে আপনার ওয়েবসাইটের অ্যাবসোলিউট পাথ সম্পর্কে পর্যাপ্ত জ্ঞান থাকতে হবে। শুধু তখন এই ধাপটি সঠিকভাবে কাজ করবে।
৪. wp-config.php-এর জন্য সঠিক ফাইল পারমিশন সেট আপ করা
wp-config পুরো ডিরেক্টরির সবচেয়ে সংবেদনশীল ফাইলগুলোর একটি যেহেতু এতে বেস কনফিগারেশন এবং ডেটাবেস কানেকশন ইনফরমেশন সম্পর্কে সকল তথ্য থাকে। এই ফাইলের জন্য উপযুক্ত ফাইল পারমিশন হবে 400। এর মানে হল ইউজার এবং গ্রুপের শুধু রিড পারমিশন থাকবে এবং অন্যরা ফাইলটি অ্যাক্সেস করতে পারবে না।
উপসংহার – WP Config File সুরক্ষিত করুন
অতএব, এগুলো ছিল wp-config.php ফাইল সুরক্ষিত করার কিছু পদ্ধতি যা পাল্টে আপনার ওয়ার্ডপ্রেস ওয়েবসাইটকে সুরক্ষিত করবে। একজন ওয়ার্ডপ্রেস অ্যাডমিন হিসেবে, আপনাকে নিশ্চিত করতে হবে আপনার wp-config.php উপরের ধাপগুলোতে কনফিগার করা আছে এবং আপনার ইউজারদেরও তাদের সংস্থার ওয়েবসাইটের সেরা সিকিউরিটি প্র্যাকটিস সম্পর্কে জানানো।

একটি নতুন প্লাগইন ভালোভাবে পরীক্ষা করা উচিত যাতে নown ভালনারেবিলিটি ঠিকমতো ফিক্স হয়েছে কিনা। একজন অ্যাডমিন হিসেবে, আপনাকে সিকিউরিটি সাথে ইউটিলিটেরিয়ানিজম ব্যালেন্স করতে হবে – আপনার সব কোড শতভাগ সুরক্ষিত হবে সেটি প্রায় অসম্ভব। এবং যত জনপ্রিয় প্লাগইন ব্যবহার করবেন, হ্যাকারের তত বেশি মনোযোগ আকর্ষণ করবে কারণ অধিক মানুষ সেটি থেকে ভালনারেবিলিটি খুঁজে বের করার চেষ্টা করবে। অতএব, কিছু সচেতন সিকিউরিটি প্র্যাকটিস এবং অস্ত্রা (Astra) এর মতো বিশ্বস্ত কোম্পানির সাহায্য নিয়ে, আপনি wp-config.php ফাইল এবং পুরো ওয়ার্ডপ্রেস ওয়েবসাইট সুরক্ষিত করতে পারেন।
