

আজকাল ব্যবসায়ী এবং ক্রেতা যেন একসাথে পেয়েছেন—ই-কমার্স জগত। অনলাইন শপিং এখন সবচেয়ে স্বাভাবিক ঘটনা। এবং মেগেন্টো (Magento) এর মতো CMS (কন্টেন্ট ম্যানেজমেন্ট সিস্টেম) এই ниশে ফুলফুল করছে। কিন্তু এর ফলস্বরূপ এটা সাইবার আক্রমণের লক্ষ্য হয়ে পড়েছে। মেগেন্টোতে ক্রেডিট কার্ড হ্যাক কোনো নতুন কথা নয়। এর পূর্বের আক্রমণের তালিকায় একটি নতুন মেগেন্টো ক্রেডিট কার্ড হ্যাকের মামলা যোগ হয়েছে।
ক্রেডিট কার্ড হ্যাকের লক্ষণ
অতীতে আমরা বারবার টপ ই-কমার্স CMS-গুলোর মতো ওপেনকার্ট (Opencart) ও প্রেস্টাশপ (Prestashop)-এ ক্রেডিট কার্ড হ্যাক দেখেছি। এই ধরনের হ্যাকে হ্যাকার হয় নতুন পেমেন্ট মেথড যোগ করে বা নকল পেমেন্ট ফর্ম বসায়। এই কৌশলগুলো দিয়ে সে মূল্যবান ক্রেডিট কার্ড তথ্য চুরি করে।
এই নির্দিষ্ট হ্যাক উজাগর হয়েছিল যখন একটি মেগেন্টো ব্যবহারকারী আমাদেরকে রিপোর্ট করলেন তার ওয়েবসাইটের পেমেন্ট গেটওয়ে নিয়ে কিছু অস্বাভাবিক ঘটছে। আমাদের ইঞ্জিনিয়াররা সাইটটি স্ক্যান করলে পেলেন সেটি সত্যিই হ্যাক করা হয়েছে।
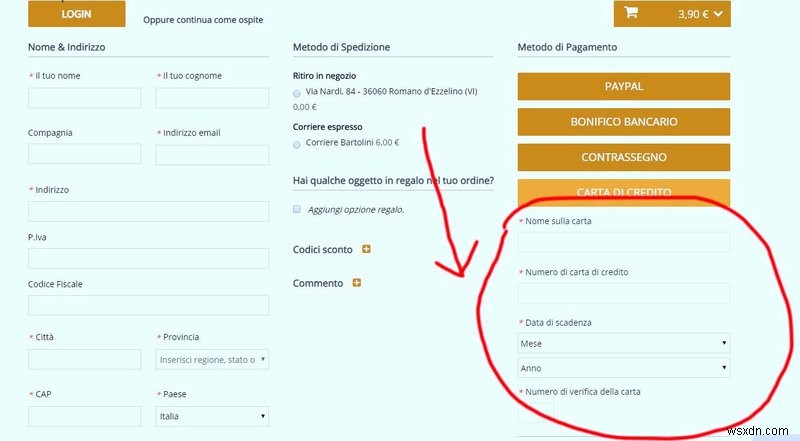
মেগেন্টো স্টোরের চেকআউট পেজে নকল ফর্ম যোগ করা
নিচে হ্যাকার যোগ করা নকল ফর্মের ছবি দেওয়া আছে। ছবির ডান পাশে একটি বাধ্যতামূলক ফর্ম আছে যেখানে নাম, ক্রেডিট কার্ড নম্বর ইত্যাদি বিস্তারিত দেওয়া থাকে। এই ফর্মে ডালা ডেটা হ্যাকারের কাছে চলে যাবে।
অস্ত্রার মেগেন্টো ম্যালওয়ার স্ক্যানার
ব্যবহারকারীর প্রথম সংকেত পেয়ে অস্ত্রার ইঞ্জিনিয়াররা দেরি না করে কাস্টমারের ওয়েবসাইটে ম্যালওয়ার স্ক্যানার চালালেন। এই স্ক্যানটিও কিছু উজাগর করল—ম্যালওয়ারের সঠিক স্থান/ফাইলগুলো দেখাল। এই কেসে ম্যালওয়ার পাওয়া গেল JS ফাইলে।
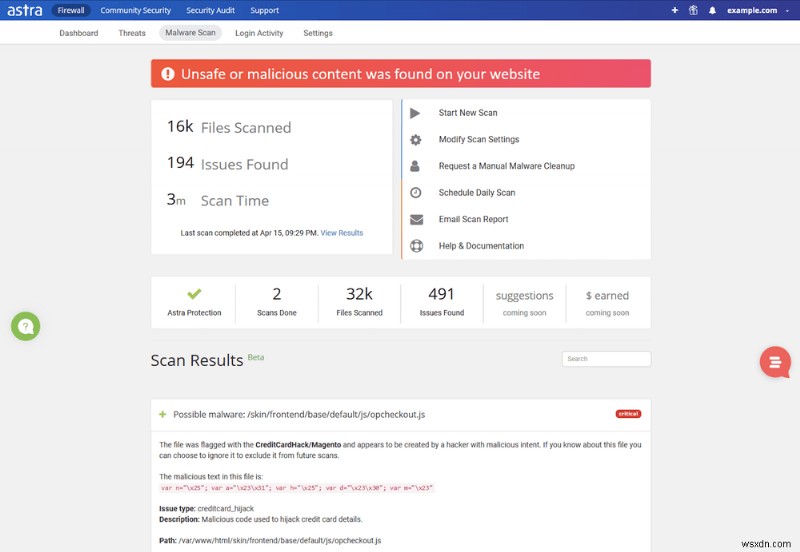
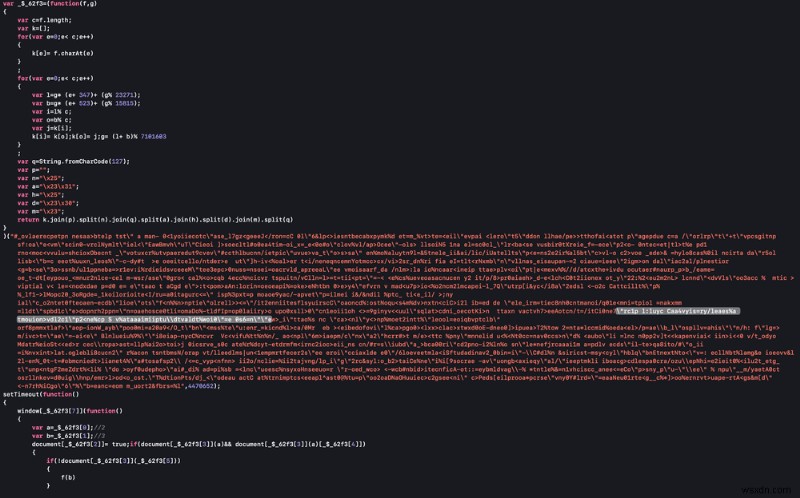
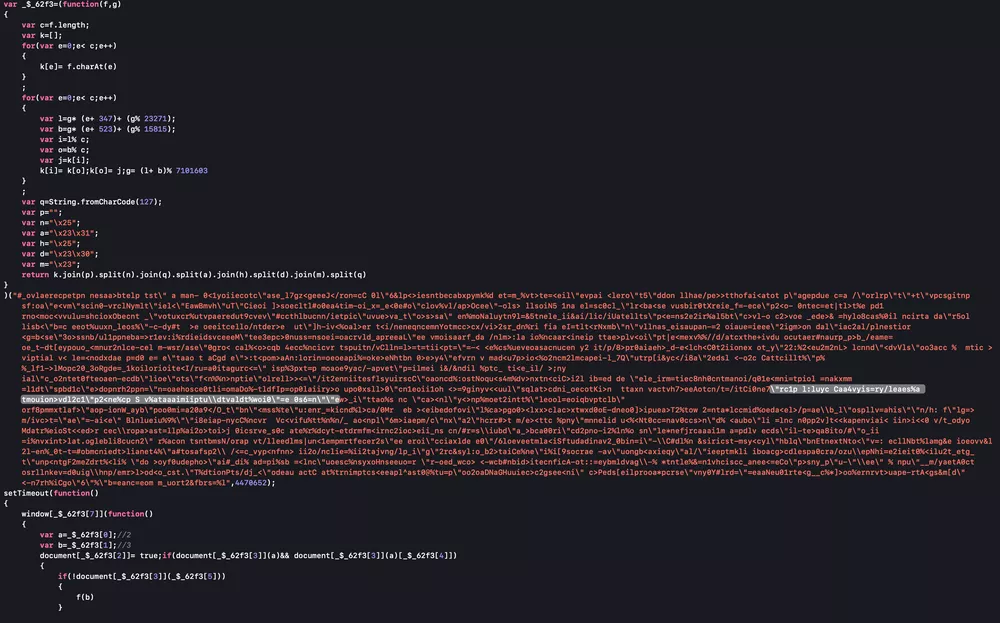
দুর্মধ্যস্থ কোড পাওয়া গেল
আমাদের এথিক্যাল হ্যাকিং টিম আরও গভীরে গেলে পেল হ্যাকার যেভাবে সিকিউরিটি লঙ্ঘন করেছে। নিচে আক্রান্ত কোডগুলো দেখানো হলো।

ক্রেডিট কার্ড হ্যাক প্রতিরোধের উপায়
অবশ্যই, আমাদের সিকিউরিটি টিম ম্যানুয়ালি ম্যালওয়ার সরিয়ে ওয়েবসাইটকে উন্নত সুরক্ষা সেটিংসের সাথে স্বস্থ অবস্থায় ফিরিয়ে আনল।
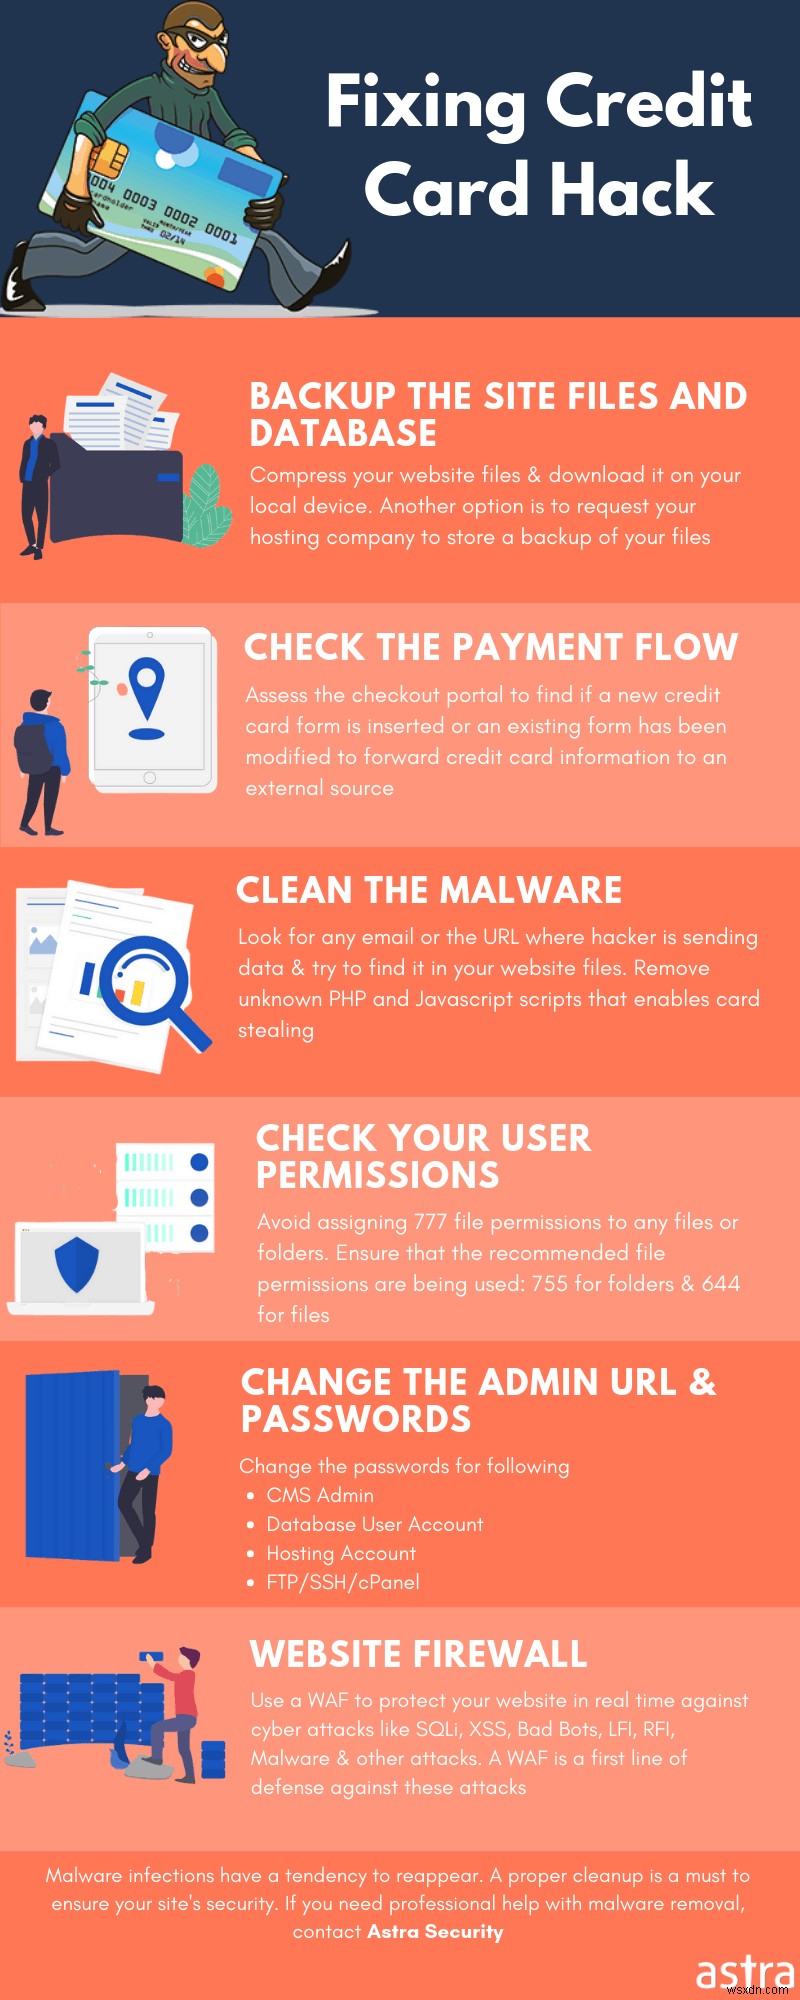
আপনি আপনার ওয়েবসাইটে ক্রেডিট কার্ড হ্যাক চেক করে সরাতে নিচের কাজগুলো করতে পারেন:
সম্পর্কিত গাইড – মেগেন্টো সিকিউরিটির সম্পূর্ণ ধাপে ধাপে গাইড (হ্যাক হওয়ার ঝুঁকি ৯০% কমানো)
১. মেগেন্টোর সিকিউরিটি প্যাচ ইনস্টল করুন
মেগেন্টো সময়মতো ব্যবহারকারীদের জন্য সিকিউরিটি প্যাচ রিলিজ করে। সেগুলো ইনস্টল করতে দেরি করবেন না। আপনার স্টোরকে লেটেস্ট ভার্সনে আপগ্রেড করা আপনার জীবনরক্ষা করতে পারে।
২. অ্যাডমিন ফোল্ডার রিনেম করুন
ফোল্ডার রিনেম করলে আক্রমণকারীদের সেটি খুঁজে পাওয়া কঠিন হবে। thêm, আপনি .htaccess ব্যবহার করে অ্যাডমিন ছাড়া অন্য IP-গুলো থেকে লগইন ফোল্ডারে অ্যাক্সেস বন্ধ করতে পারেন।
৩. ক্যাটালগ সুরক্ষিত করুন
.htaccess ব্যবহার করে ক্যাটালগ এবং .txt, .twig ইত্যাদি সংবেদনশীল ফাইল সুরক্ষিত করা যায়। ফাইল ম্যাচ কাজ করবে।
৪. কঠোর ফোল্ডার পারমিশন সেট করুন
ফাইল, ফোল্ডার এবং সাবফোল্ডার এমনভাবে সীমাবদ্ধ করুন যাতে শুধু অ্যাডমিন অ্যাক্সেস করতে পারে। এতে আপনার সুরক্ষা বেসরকারিভাবে বাড়বে।
৫. কঠোর ফাইল পারমিশন সেট করুন
সংবেদনশীল ফাইলগুলোর পারমিশন 644 বা 444 সেট করুন। এই পারমিশন থাকলে অ্যাডমিন ছাড়া কেউ লিখতে/মডিফাই করতে পারবে না। কিছু সংবেদনশীল ফাইল:
- config.php
- index.php
- admin/config.php
- admin/index.php
- system/startup.php
সম্পর্কিত আর্টিকেল- মেগেন্টো ক্রেডিট কার্ড ম্যালওয়ার হ্যাক কীভাবে সরাবেন?
উপসংহার
ই-কমার্স সাইটে প্রতিদিন রিপোর্ট হওয়া আক্রমণের সংখ্যা দেখে বলা যায় ই-কমার্স হ্যাকারদের প্রিয় জায়গা। এটি এই জায়গাটিকে অন্যদের চেয়ে বেশি সুরক্ষিত হতে হবে তা প্রমাণ করে। আপনার স্টোরকে ক্রেডিট কার্ড হ্যাক থেকে রক্ষা করতে নিশ্চিত হন আপনার ওয়েবসাইট আপগ্রেডেড এবং সব গুরুত্বপূর্ণ ফাইল আক্রমণকারীদের আশেপাশের বাইরে। যদি আপনি নিজে সমাধান করতে না পারেন, অস্ত্রা সিকিউরিটি আপনার পাশে আছে।
অস্ত্রার ফায়ারওয়াল আপনার ওয়েবসাইটকে SQLi, XSS, ব্যাড বটস এবং ১০০+ সুরক্ষা হুমকি থেকে বাঁচায়। আমাদের ম্যালওয়ার স্ক্যানার প্রথম বার ১০ মিনিটে ওয়েবসাইট স্ক্যান করে এবং পরবর্তী স্ক্যানের জন্য ১ মিনিটের কম সময় নেয়। এই স্ক্যানার ব্যবহারকারী চাহলে অনুরোধ অনুযায়ী পেতে পারে। অস্ত্রায় VAPT (ভালনারেবিলিটি অ্যাসেসমেন্ট ও পেনিট্রেশন টেস্টিং) নিশ্চিত করে আপনার ওয়েবসাইটে কোনো কোডিং ফল্ট/ম্যালওয়ার থাকে না।
