

Magento ইন্টারনেটের ১.২% এবং সকল ই-কমার্স সাইটের ১২% চালায়। শুদ্ধ সংখ্যায়, ২৫০,০০০ সক্রিয় সাইট Magento ব্যবহার করে।
যেহেতু ই-কমার্স সাইট প্রচুর পরিমাণ কাস্টমার ডেটা প্রসেস করে, তাই হ্যাকারদের জন্য এটি প্রাইমারি টার্গেট। তাই আমরা ধাপে ধাপে Magento হ্যাক রিমুভাল টেকনিক একসাথে নিয়ে এসেছি আপনাকে এই সংকট থেকে বের করার জন্য। এই গাইড আরও কভার করে লক্ষণ, উদাহরণ, সম্ভাব্য কারণ এবং আপনার Magento ওয়েবসাইটের জন্য প্রতিরোধ টিপস।
Magento হ্যাকিং টাইপের অভাব নাই, তবে ক্রেডিট কার্ড স্কিমিং এবং আইডেন্টিটি থেফট Magento-এ সবচেয়ে সাধারণ। এর পাশাপাশি, Magento-এর CVE ডিটেইলস আক্রমণ ভেক্টরগুলো উজাগর করে যা Magento-কে সবচেয়ে বেশি হুমকি দেয় –
Chart by Visualizer
এছাড়া, সফটওয়্যারে কিছু গভীর দুর্বলতা রিপোর্ট করা হয়েছিল যার জন্য কোম্পানিকে SUPEE-10266 নামে আপডেট বান্ডেল রোল আউট করতে হয়েছিল। ‘Magento Killer’ নামে একটি আক্রমণ কিছু মাস আগে Magento-কে 와일্ডলি টার্গেট করেছিল। Magento 1-এর অফিসিয়াল সাপোর্ট শীঘ্রই শেষ হচ্ছে এবং তাই যে স্টোরগুলো মিটিগেট করেননি সেগুলো হ্যাকারদের আমন্ত্রণ জানাচ্ছে।
Magento হ্যাকড: সম্ভাব্য ফলাফল বা লক্ষণ
অনেক টেলটেইল সাইন আছে যা জানিয়ে দেয় যে আপনার Magento স্টোর হ্যাক হয়েছে। খোলা চোখে এগুলো খুঁজে বের করলে আপনার বизনেস একটি ডিব্যাকল থেকে বাঁচতে পারে। কিছু লক্ষণ এখানে লিস্ট করা হলো:
লক্ষণ
- কাস্টমার চুরি হওয়া ক্রেডিট কার্ড ডিটেইলসের অভিযোগ করছে
- চেকআউট পেজে অ্যডিশনাল ফেক ফর্ম আছে এবং আপনি সেলসে টাকা হারাচ্ছেন
- সার্চ ইঞ্জিন আপনার Magento স্টোর ব্ল্যাকলিস্ট করেছে
- হোস্ট আপনার ওয়েবসাইট সসপেন্ড করেছে
- আপনার ওয়েবসাইটে ম্যালিশিয়াস রিডাইরেক্ট দেখা যাচ্ছে
- অ্যাডমিন প্যানেল ডিফেসড বা লগইন করার পর ব্লাঙ্ক স্ক্রিন
- Magento স্টোর ধীর হয়েছে এবং এরর মেসেজ দেখাচ্ছে
- লগইন ডাটাবেসে নতুন, রগ অ্যাডমিনরা দেখা যাচ্ছে
- Google আপনার ওয়েবসাইটের জন্য স্প্যাম কিওয়ার্ড (জাপানিজ বা ফার্মা) সার্চ রেজাল্ট দেখাচ্ছে
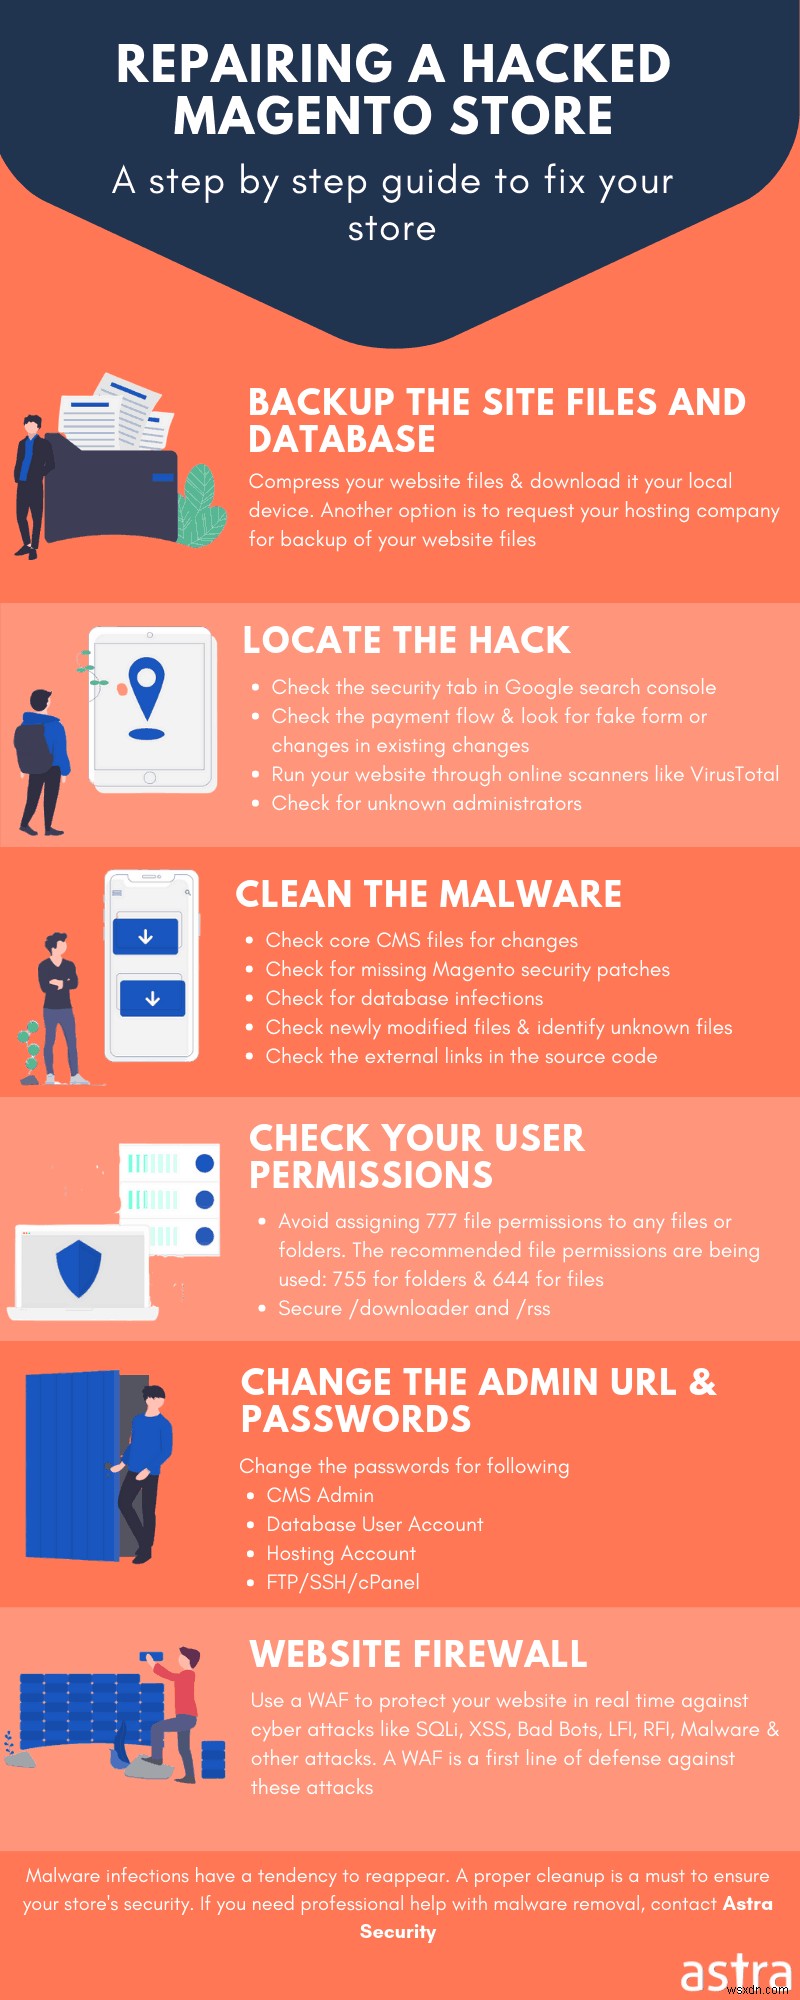
ফলাফল
- Magento স্টোর থেকে ইউজার ট্রাফিক এবং রেভেনিউতে गिरावट।
- ওয়েবসাইটের SEO-তে নেতিবাচক প্রভাব।
- বিশ্বাসঘাতের অভাবের কারণে ব্যবহারকারীরা আপনার Magento סטোরে ভিজিট करने থেকে বিরত থাকছে।
- সাইট ডেটা কম্পিটিটরদের হাতে অনিয়ন সাইটে বিক্রি হয়তে পারে।
- ফিশিং পেজ বা জাভাস্ক্রিপ্ট দিয়ে স্টোর থেকে সংবেদনশীল ডেটা চুরি।
Magento হ্যাকড: উদাহরণ
প্রায়শই একবারে একাধিক Magento ব্যবহারকারী আক্রমণকারীদের টার্গেট হয়। সব সাইট অ্যাডমিন সিকিউরিটি এক্সপার্ট নাও হতে পারে। তাই সমস্যা গ্রস্ত ব্যবহারকারী কমিউনিটি ফোরামের শরণ নেন সাহায্য এবং Magento হ্যাকড স্টোর ফিক্স করার জন্য।
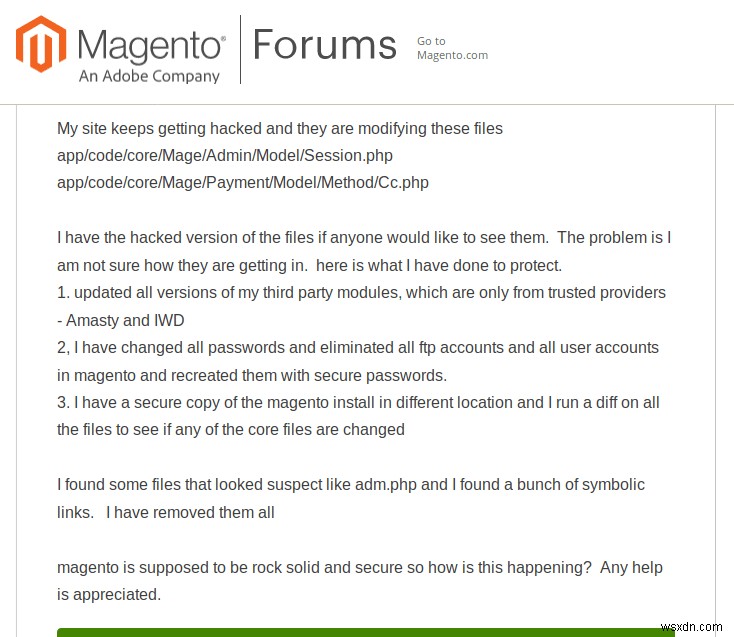
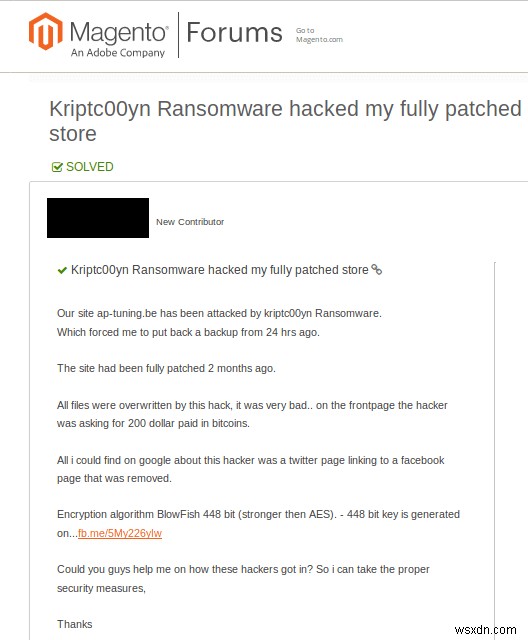
Magento (1x & 2x) হ্যাকড স্টোর ক্লিন করা
ক্ষতি নিয়ন্ত্রণ করুন
ডেমেজ কন্ট্রোল দিয়ে শুরু করুন। লক্ষ্য করুন এটি হ্যাক ফিক্স করবে না। কিন্তু এটা র্যাগ রোকবে। ডেমেজ কন্ট্রোল হিসেবে আপনাকে কী কী বিবেচনা করতে হবে:
- ডিফল্ট এবং očвид্য ক্রেডেনশিয়াল কঠিন, র্যান্ডম এবং ইউনিক কিছুতে চেঞ্জ করুন।
- একটি SQL স্টেটমেন্ট দিয়ে ইউজার পাসওয়ার্ড আপডেট করুন সব আক্রমণকারীকে লক আউট করতে। এটি নিচের SQL স্টেটমেন্ট দিয়ে করা যায়:
update users set pass = concat(‘ZZZ’, sha(concat(pass, md5(rand())))); - সংবেদনশীল ফোল্ডারগুলোর অ্যাক্সেস ডেনাই করুন। আপনি এটা করতে পারেন .htaccess ফাইল তৈরি করে সেগুলোর ভিতরে। সেই ফাইলে নিচের কোড যোগ করুন:
Order Deny,AllowDeny from allAllow from xx.xx.xx.xx
xx.xx.xx.xx কে আপনার IP অ্যাড্রেস দিয়ে এডিট করুন। আরও IP অ্যাড্রেস যোগ করতে "Allow from…" লাইনটি ভিন্ন IP-এ রিপিট করুন। এই কোড লাইনগুলো সেই নির্দিষ্ট ফোল্ডারগুলোর অনচাহে অ্যাক্সেস ব্লক করে।
আপনার সাইটের ব্যাকআপ নিন
Magento স্টোর ক্লিন করার আগে, প্রথমে ব্যাকআপ নিন। এই ব্যাকআপে কোর ফাইল এবং ডাটাবেস দুটোই থাকা উচিত। আপনার স্টোরের লুক এবং ওয়ার্কিং ডিফাইন করার অতিরিক্ত ফাইল থাকলে সেগুলোও ব্যাকআপে ইনক্লুড করুন। স্পষ্ট করতে, কোর, এক্সটেনশন এবং ডাটাবেসের ব্যাকআপ নিন।
হ্যাক কনফার্ম করুন
একটি টুল ব্যবহার করে
ব্যাকআপ নেওয়ার পর, আপনার স্টোর স্ক্যান করা শুরু করুন। এখন স্কোরে স্কোর ফ্রি টুল উপলব্ধ যা চেক করে আপনার ওয়েবসাইট ইনফেক্টেড হয়েছে কিনা। Virustotal সবচেয়ে জনপ্রিয় টুল।
Google Search Console চেক করে
একটি টুল ছাড়াও, সার্চ ইঞ্জিনের সিকিউরিটি রিপোর্ট আপনাকে সাহায্য করতে পারে। আপনার ওয়েবমাস্টার টুলে লগইন করে সিকিউরিটি রিপোর্ট চেক করুন (Google-এর ক্ষেত্রে Google Search Console)। এই সিম্পল স্টেপগুলো ফলো করুন এবং জানুন আপনার ওয়েবসাইট ইনফেক্টেড কিনা:
- Google Search Console (ওয়েবমাস্টার টুল) এ লগইন করুন
- ‘Security tab’-এ যান
- চেক করুন কোনো ফ্ল্যাগিং আছে কিনা। সাধারণত, একটি হ্যাকড ওয়েবসাইট সার্চ ইঞ্জিন দ্বারা почти உடম হয় ফ্ল্যাগ করা। আপনি ইনফেকশনের টাইপ এবং সঠিক ফাইল যেগুলো ইনফেক্টেড তা ডিটেইল্ড রিপোর্ট দেখবেন।
এখন আপনি জানেন যে অবশ্যই একটি ইনফেকশন রয়েছে। এখন সঠিক জায়গা খুঁজে বের করার 시간। মনে রাখবেন Magento হ্যাক রিমুভাল প্রসেসের বড় অংশ স্ক্যানিং-এ যায়। তাই আমরা এখন কোর ফাইল, এক্সটেনশন ফাইল, মডিউল ফাইল, ডাটাবেস ইত্যাদিতে ইনফেকশন খুঁজে বের করব।
কোর ফাইল স্ক্যান করুন
হ্যাকাররা আপনার ডাটাবেস ও কোর ফাইলে কোড ইনজেক্ট করে Magento ওয়েবসাইট কম্প্রোমাইজ করতে পারে। তাই এই ফাইলগুলোর সাম্প্রতিক অপরিচিত পরিবর্তন চেক করতে হবে। এটি করার জন্য আপনি কমান্ড রান করতে পারেন বা একটি ডিফারেন্স চেকার টুল ব্যবহার করতে পারেন। আমি উভয় পদ্ধতি এখানে লিস্ট করছি আপনার সুবিধার জন্য:
SSH কমান্ড লাইন রান করে:
কমান্ড লাইন কাজ করার জন্য, আপনাকে প্রথমে আপনার Magento স্টোরের ক্লিন এবং আথেন্টিক ভার্সন ডাউনলোড করতে হবে। আপনি সহজে Magento-এর অফিসিয়াল সাইট বা Github থেকে ডাউনলোড করতে পারেন। নিচের কমান্ডগুলো এই দুটি কপির মধ্যে যেকোনো অ্যানোমালি চেক করবে।
$ mkdir magento-2.2.5 $ cd magento-2.2.5 $ wget https://github.com/magento/magento2/archive/2.2.5.tar.gz $ tar -zxvf 2.2.5.tar.gz $ diff -r 2.2.5 ./public_htmlনোট: এখানে Magento 2.2.5 ক্লিন ফাইল হিসেবে ব্যবহার করা হয়েছে এবং আপনার বর্তমান ইনস্টলেশন public_html ফোল্ডার দ্বারা ইন্ডিকেট করা হয়েছে।
Diff কমান্ড লাইন রান করে:
সাম্প্রতিক মডিফাইড ফাইলগুলো হ্যাকের ক্ষেত্রে সবসময় সন্দেহের দায়ে থাকে। Diff কমান্ড একটি ফাইলে সেট করা টাইম পিরিয়ডের সব পরিবর্তন উজাগর করে। এই কেসে, আমরা টাইম পিরিয়ড ১০ দিন সেট করেছি (mtime -15 দেখুন)। কমান্ড রান করার পদ্ধতি:
- আপনার Magento ওয়েব সার্ভারে লগইন করুন।
- SSH-এ এক্সেস করলে নিচের কমান্ড রান করুন। এটি গত ১০ দিনের সব পরিবর্তন লিস্ট করবে।
$ find ./ -type f -mtime -10 - SFTP-এ এক্সেস করলে সার্ভারের সব ফাইলের লাস্ট মডিফাইড ডেট কলাম রিভিউ করুন।
এতে গত ১০ দিনে করা সকল মডিফিকেশনের লিস্ট পাওয়া যাবে। এরপর আপনি ম্যানুয়ালি পরিবর্তনগুলো রিভিউ করতে পারেন।
ইউজার লগ রিভিউ করুন
পরবর্তী ধাপ আপনার ওয়েবসাইটের ইউজাররা চেক করা। কখনো কখনো হ্যাকাররা আপনার ওয়েবসাইটে অনঅথরাইজড অ্যাক্সেস পায়। এবং তারা নিজেদের ইউজার হিসেবে যোগ করে ফেলে। তাই আপনার ইউজার অ্যাকাউন্ট অডিট করা জরুরি। অ্যাডমিন টেবিলে রগ ইউজার খুঁজে বের করুন এবং রিমুভ করুন। এই অ্যাকাউন্টগুলো রিমুভ করলে আপনার ওয়েবসাইটের ক্ষতি পরিমাপ করতে সাহায্য করবে।
ইউজার লগ অডিট করার জন্য এই স্টেপগুলো ফলো করুন:
- আপনার অ্যাডমিন প্যানেলে লগইন করুন
- System>Permissions>All users-এ নেভিগেট করুন
- এই লিস্টটি মনোযোগপূর্বক রিভিউ করুন
ম্যালওয়্যার খুঁজে বের করুন
SQL ইনজেকশনের ক্ষেত্রে, আক্রমণকারী প্রায়শই কোড অবফাসকেট করে মানুষের জন্য অনরিডেবল ফরম্যাটে রূপান্তর করে। এবং Base64 ফরম্যাট আক্রমণকারীদের খুব কাজে লাগে। আপনার ফাইলগুলোর ভিতরে যেকোনো base64 কোড সার্চ করতে নিচের কমান্ড এক্সিকিউট করুন:
find . -name "*.php" -exec grep "base64"'{}'; -print &> hiddencode.txtএই কমান্ড base64 এনকোডেড লাইন অফ কোড স্ক্যান করবে। এবং hiddencode.txt-এ সেভ করবে। আপনি অনলাইন টুল ব্যবহার করে এটিকে ডিকোড করতে পারেন আরও বিশ্লেষণের জন্য।
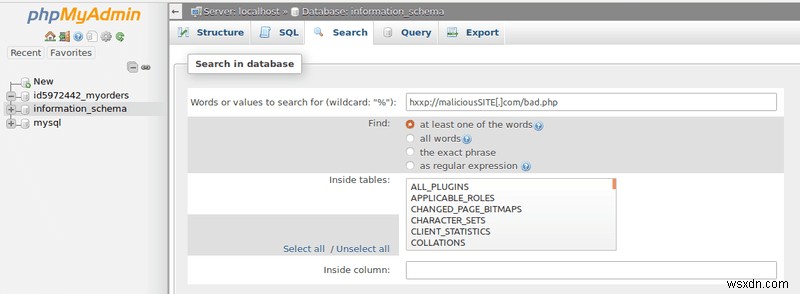
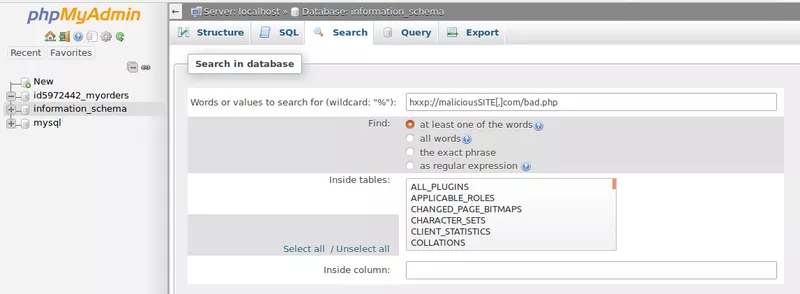
যাইহোক, স্প্যাম আক্রমণের ক্ষেত্রে, phpMyAdmin-এর মতো টুল কাজে আসতে পারে। Magento স্প্যাম আক্রমণে প্রতিটি Magento হ্যাকড পেজে গিবারিশ ইনজেক্ট করা হয়। নিঃসন্দেহে, এটি খুঁজে বের করা এবং রিমুভ করা খুব কঠিন। তাই আমরা phpMyAdmin ব্যবহার করার পরামর্শ দিচ্ছি একসাথে একাধিক পেজে ম্যালিশিয়াস কোড সার্চ করার জন্য।
Magento সিকিউরিটি: ফাইল রিস্টোর করা
ম্যালিশিয়াস কোড উজাগর হওয়ার পর, Magento হ্যাকড পেজগুলো থেকে সেটি রিমুভ করুন। আপনি যদি যেকোনো কোড নিয়ে অনিশ্চিত হন, তাকে কমেন্ট আউট করে এক্সপার্টের সাথে যোগাযোগ করুন। পেজগুলো ব্যাকআপ থেকে রিস্টোর করুন। ব্যাকআপ যদি অনুপস্থিত থাকে তবে ফ্রেশ কপি ব্যবহার করুন।
Magento হ্যাকের সম্ভাব্য কারণ
Magento হ্যাকড: Magento SQL ইনজেকশন
SQL ইনজেকশন ওয়েব অ্যাপে খুব সাধারণ। এটি একটি Magento স্টোরের ডাটাবেসকে লক্ষ্য করে। ডাটাবেসকে প্রায়শই ওয়েবসাইটের ব্রেইন বলা হয়। এটি একটি Magento স্টোরে সকল সংবেদনশীল ডেটা যেমন অর্ডার হিস্টরি, ট্রানজেকশন ইত্যাদি ধারণ করে। এতে এটি একটি আকর্ষণীয় টার্গেট।
প্রভাব
নিঃসন্দেহে একটি SQLi আপনার ওয়েবসাইটে গভীর ক্ষতি করতে পারে। এখানে লিস্ট করা হলো কী কী বাদ হতে পারে।
- আক্রমণকারী ডাটাবেসের কন্টেন্ট পড়তে পারে।
- সে ডাটাবেসের কন্টেন্ট চেঞ্জ করতে পারে। যা স্টোরের কন্টেন্ট মডিফাই করে।
- জাহিরatics, সে পুরো ডাটাবেস ডিলিট করতে পারে।
- সে ক্রেডিট কার্ড ডিটেইল চুরি করতে পারে।
- এক আক্রমণকারী অ্যাডমিন ক্রেডেনশিয়াল চুরি ও এক্সপোজ করতে পারে। এটি dalších আক্রমণের পথ প্রশস্ত করতে পারে।
- কিছু ক্ষেত্রে সে রিভার্স শেল পেতে পারে। এটি প্রিভিলেজ এস্কেলেশনে সাহায্য করতে পারে।
উদাহরণ
একটি উদাহরণ দেওয়া হলো SQL ইনজেকশন আক্রমণ কীভাবে ঘটে সেটি স্পষ্ট করার জন্য। এটি ২০১৫ সালের Magento শপলিফ্ট আক্রমণের একটি আসল কেস।
এই আক্রমণে, টার্গেট URL যেটিতে ম্যালিশিয়াস রিকোয়েস্ট করা হয়েছিল তার দিকে কিছু এই রকম:
https://www.example.com/index.php/admin/Cms_Wysiwyg/directive/index/এটি একটি পার্সিং এররের কারণে হয়েছিল। filter কীতে প্রবেশ করা সকল ভ্যালু অর্থাৎ (“filter”:malicious_value) ভুলভাবে পার্স হয়েছিল। আরও, আক্রমণকারীরা base64 এনকোডিং ব্যবহার করেছিল ডিটেকশন এড়াতে। আক্রমণকারীগণ মূলত filter কীতে SQL স্টেটমেন্ট ভ্যালু হিসেবে ইনসার্ট করলেন এবং সেটি পার্স হয়েছিল।
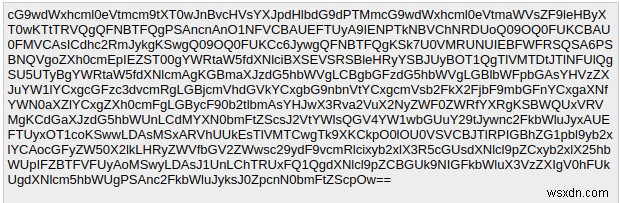
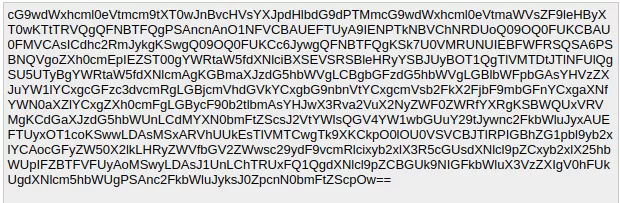
উপরের রিকোয়েস্ট ডিকোড করলে ফলাফল কিছু এই রকম দেখা গেল:
এখানে, প্রথম কয়েকটি SQL স্টেটমেন্ট মূলত আক্রমণকারীর বেছে নেওয়া সল্ট ব্যবহার করে একটি নতুন পাসওয়ার্ড সেট করছিল। তারপর SQL স্টেটমেন্টের পরের গ্রুপ ডাটাবেসে একটি নতুন admin_user ইনসার্ট করছিল। এবং শেষ কয়েকটি SQL স্টেটমেন্ট অ্যাডমিন রোল লিভারেজ করছিল। তাই আক্রমণকারীরা একটি নতুন ইউজার অ্যাডমিন তৈরি করলেন username=”ypwq“, password=”123“ দিয়ে। পূর্ণ এক্সপ্লয়েট পাবলিকলি GitHub-এ উপলব্ধ।
প্রতিরোধ
SQL ইনজেকশন থেকে আপনার ওয়েবসাইট রক্ষা করুন নিচের উপায়গুলো ফলো করে:
- ক্লায়েন্ট-সাইড প্রিভিলেজ লিমিট করুন
- প্রিপেয়ার্ড স্টেটমেন্ট ব্যবহার করুন
- প্রোটেকশন প্যারামিটার
- একটি ফায়ারওয়াল
আরো বিস্তারিত প্রতিরোধ টিপসের জন্য এই আর্টিকেলটি রেফার করুন।

XSS আক্রমণের মাধ্যমে
Magento XSS আক্রমণে, আক্রমণকারী Magento স্টোরের বিভিন্ন ওয়েব পেজে ম্যালিশিয়াস জাভাস্ক্রিপ্ট কোড ইনজেক্ট করে। এটি দুর্বল অথবা অস্তিত্বহীন স্যানিটাইজেশন ও ভ্যালিডেশন রুলের কারণে হয়। এই আক্রমণ মূলত ব্যবহারকারীদের স্টোরড কুকি এবং সেশন ডিটেইলসকে টার্গেট করে। সাধারণত এই আক্রমণের মোটিভ হলো ইউজার বা অ্যাডমিনের সেশন ডিটেইল চুরি করা। যেহেতু সেশন ডিটেইলসে সেই ইউজারের লগইন ক্রেডেনশিয়াল থাকে, তাই এটিকে আপনার স্টোরে অনঅথেনটিকেটেডলি লগইন করতে ব্যবহার করা যায়।
প্রভাব
- কুকি/সেশন ডিটেইল চুরি
- হ্যাকারের অনঅথেনটিকেটেড অ্যাক্সেস
- হ্যাকাররা CSRF টোকেনের মতো গুরুত্বপূর্ণ ডেটা পড়তে পারে
- ইউজারের চেহারায় রিকোয়েস্ট করতে পারে
উদাহরণ
Magento ভার্সন 1.9.0.1-এ একটি XSS দুর্বলতা আবিষ্কৃত হয়েছিল। দুর্বল এলিমেন্ট ধারণকারী ফাইলগুলো ছিল:
https://[magento_url]/skin/adminhtml/default/default/media/editor.swf https://[magento_url]/skin/adminhtml/default/default/media/uploader.swf https://[magento_url]/skin/adminhtml/default/default/media/uploaderSingle.swfXSS-এর কারণ ছিল FlashVar প্যারামিটার “bridgeName” ExternalInterface.call মেথডে প্রপার স্যানিটাইজেশন ছাড়া পাস করা হয়েছিল। ফলস্বরূপ, bridgeName প্যারামিটার দিয়ে ম্যালিশিয়াস জাভাস্ক্রিপ্ট কোড পাস করা সম্ভব ছিল। তাই এই ম্যালিশিয়াস JS কোড পেজ লোড হওয়ার সাথে সাথে রান করত। সম্পূর্ণ পেলোড দেখত এই রকম:
https://example.com/skin/adminhtml/default/default/media/editor.swf?bridgeName=1%22]%29%29;alert%281%29}catch%28e%29{alert%281%29}//প্রতিরোধ
নিচের মেজারগুলো ফলো করে আপনার ওয়েবসাইট XSS-ফ্রি রাখতে পারেন:
- প্রপার স্যানিটাইজেশন ও ভ্যালিডেশন রুল সেট করুন
- প্রিভিলেজ লিমিট করুন
Magento হ্যাকড: Magento ক্রস-সাইট রিকোয়েস্ট ফোরজারি
Magento CSRF আক্রমণ মূলত একটি এন্ড-ইউজারের বिहাফে জালিয়াতি রিকোয়েস্ট এক্সিকিউট করা, ইউজারের জ্ঞান ছাড়া। সাধারণত CSRF আক্রমণ সোশ্যাল ইঞ্জিনিয়ারিং-এর সাথে থাকে। তাই একজন হ্যাকার টার্গেটেড ইউজার (সাধারণত অ্যাডমিন) কে ম্যালিশিয়াস লিংক মেইল দিয়ে পাঠাতে পারে। এই লিংকগুলোর মোটিভ ইউজারের বিহাফে ফাংশন এক্সিকিউট করা।
প্রভাব
- আক্রমণকারী আপনার অ্যাকাউন্ট ডিলিট করতে পারে।
- সে আপনার ক্রেডিট কার্ড ব্যবহার করতে পারে
- ব্যাঙ্ক অ্যাকাউন্ট ডিটেইল ব্যবহার করে আক্রমণকারী ভিক্টিমের ব্যাঙ্ক অ্যাকাউন্ট থেকে তার নিজের অ্যাকাউন্টে ফান্ড ট্রান্সফার করতে পারে
- সে আপনার Magento স্টোর থেকে গैरকানূনি অর্ডার করতে পারে বিনা পেমেন্ট বা প্রাইস ম্যানিপুলেট করে
উদাহরণ
- Magento 1-এ একটি গভীর CSRF বাগ পাওয়া গেলো যেটি রিমোট আক্রমণকারীকে অ্যাপ্লিকেশন-সাইডের অ্যাফেক্টেড সার্ভিস মডিউলে স্ক্রিপ্ট কোড ইনজেক্ট করতে দিত এক্সিকিউশনের জন্য। দুর্বল কম্পোনেন্ট ছিল ইমেজ আপলোড মডিউলের ‘filename‘ প্যারামিটার। আক্রমণকারী অ্যাপ্লিকেশন-সাইড থেকে POST রিকোয়েস্ট ব্যবহার করে এই আক্রমণ সফলভাবে পরিচালনা করল। যাইহোক, এটি শোষণ করার জন্য আক্রমণকারীরা একটি লো প্রিভিলেজড ওয়েব-অ্যাপ্লিকেশন ইউজার অ্যাকাউন্ট এবং লো বা মিডিয়াম ইউজার ইন্টারঅ্যাকশন দরকার ছিল। দুর্বল স্ক্রিপ্টের কোড স্নিপেট নিচে দেওয়া হলো।
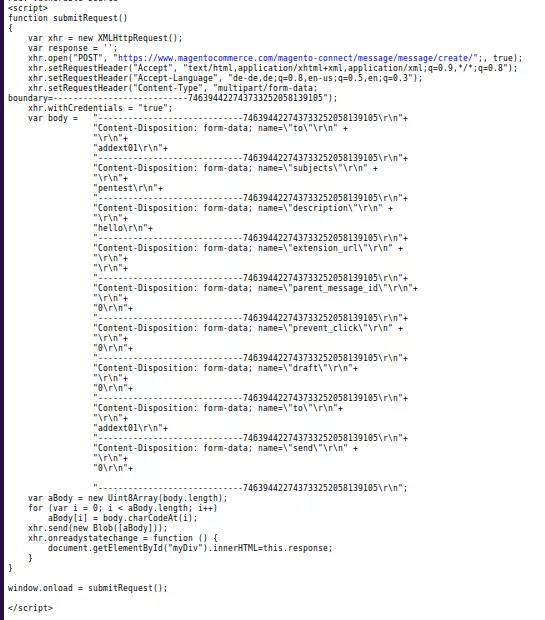
এখানে, আক্রমণকারী ‘to‘ এবং parent_message_id প্যারামিটার ম্যানিপুলেট করল প্রপার চেকস 앤 ব্যালেন্সের অভাবের কারণে। এই ব্যবহার করে আক্রমণকারী কোনো ইউজারের সম্মতি ছাড়া তাকে মেসেজ পাঠাতে পারত। এর পাশাপাশি, এটিই আক্রমণকারীকে Magento হ্যাকড স্টোরে কন্টেন্ট ম্যানিপুলেট করার অন্যান্য ক্ষমতাও দিয়েছিল।
APPSEC-1212: Magento অ্যান্টি-CSRF টোকেন ভ্যালিডেট করতে ব্যর্থ रहा মিনি কার্ট থেকে আইটেম ডিলিট করার সময় GET রিকোয়েস্ট দিয়ে। তাই আক্রমণকারী এই দুর্বলতা ব্যবহার করতে পারত কার্ট থেকে আইটেম রিমুভ করতে ফিশিং এবং অন্যান্য ট্রিক দিয়ে।
APPSEC-1433: এটি একটি বেশি গভীর CSRF দুর্বলতা। এটি শোষণ করে আক্রমণকারী স্টোরে যেকোনো অ্যাড্রেস ডিলিট করতে পারত কারণ অ্যান্টি-CSRF টোকেন বা Referer হেডার ভ্যালিডেশনের অভাব।
প্রতিরোধ
- CSRF আক্রমণ প্রতিরোধের সেরা উপায় টোকেন-বেইسد প্রিভেনশন
- সেম-অরিজিন পলিসি CSRF-এ কাজ করে
- আরেকটি উপায় হলো সিঙ্ক্রোনাইজার টোকেন
- ক্যাপচা ব্যবহার করা।
CSRF-র ওপর বিস্তারিত তথ্যের জন্য এখানে ভিজিট করুন।
Magento হ্যাকড: Magento রিমোট কোড এক্সিকিউশন
Magento কোড এক্সিকিউশন একটি আক্রমণের টাইপ যা আক্রমণকারীকে আপনার ওয়েবসাইটে ম্যালিশিয়াস কোড ইনসার্ট করতে দেয়। এই আক্রমণ পারে
প্রভাব
- আক্রমণকারী আপনার ওয়েবসাইট এবং ওয়েব সার্ভার কম্প্রোমাইজ করতে পারে।
- সে ফাইল এবং ডাটাবেস ভিউ, চেঞ্জ এবং ডিলিট করতে পারে।
উদাহরণ
Magento CE এবং EE 2.0.10/2.1.2-এর আগের ভার্সন রিমোট কোড এক্সিকিউশনের আশ্রয়স্থল ছিল। এটি APPSEC-1484 নামে ডাব করা হয়েছিল এবং সেভেরিটি রেটিং ৯.৮ (ক্রিটিক্যাল)। দুর্বলতার কারণ ছিল কিছু পেমেন্ট মেথড ইউজারকে চেকআউট করার সময় ম্যালিশিয়াস PHP কোড এক্সিকিউট করতে দিত। এই দুর্বলতার এক্সপ্লয়েট এবং Metasploit মডিউল ইতিমধ্যে রিলিজ করা হয়েছে।
প্রতিরোধ
- প্রপার পার্সিং মেথড সেট করুন।
- ব্যবহারকারীদের জন্য স্ট্রিক্টার পারমিশন সেট করুন।
Magento হ্যাকড: অন্যান্য কারণ
- দুর্বল বা হার্ড-কোডেড ক্রেডেনশিয়াল।
- LFI, RFI, OWASP টপ 10, ইত্যাদি।
- পুরনো ভার্সন।
- সার্ভার মিসকনফিগারেশন যেন ওপেন পোর্টস।
- সাবনেট ছাড়া খারাপ হোস্টিং।
Magento স্টোর হ্যাকার থেকে রক্ষা কীভাবে করবেন
আপডেট এবং ব্যাকআপ
Magento 2-এ মাইগ্রেট করুন। Magento টিম প্রতিটি নতুন আপডেটে ক্রিটিক্যাল ফ্লো আপডেট করে। এটি চেঞ্জলগ ব্যবহার করে ভেরিফাই করা যায়। এর পাশাপাশি, অপ্রতিষ্ঠিত এক্সটেনশন এড়ান কারণ সেগুলো বাগি কোড ধারণ করার সম্ভাবনা বেশি। সাইটের একটি কপি তৈরি করতে ভুলবেন না। আক্রমণের পর সাইট রিস্টোর করতে এটি কাজে আসতে পারে। আপডেট এবং ব্যাকআপ Magento স্টোর সিকিউর করার সবচেয়ে সস্তা এবং কার্যকর পদ্ধতি।
Magento সিকিউরিটির কমপ্লিট স্টেপ বাই স্টেপ গাইড (ভিডিও, এক্সটেনশন, কোড এবং ইনফোগ্রাফিক্স) (হ্যাক হওয়ার রিস্ক ৯০% কমানো)
সিকিউরিটি অডিট
একটি সিকিউরিটি অডিট Magento স্টোরকে আক্রমণ থেকে রক্ষা করতে পারে। প্রতিটি Magento ব্যবহারকারী সিকিউরিটি এক্সপার্ট হতে পারে না। তাই Astra-এর মতো অনলাইন সার্ভিস ব্যবহার করুন। এর পাশাপাশি, Astra সিকিউরিটি অডিট এবং পেন-টেস্টিং স্টোরে থাকা গভীর হুমকি উজাগর করতে পারে। এই দুর্বলতাগুলো আক্রমণকারী শোষণ করার আগে প্যাচ করা যায়!
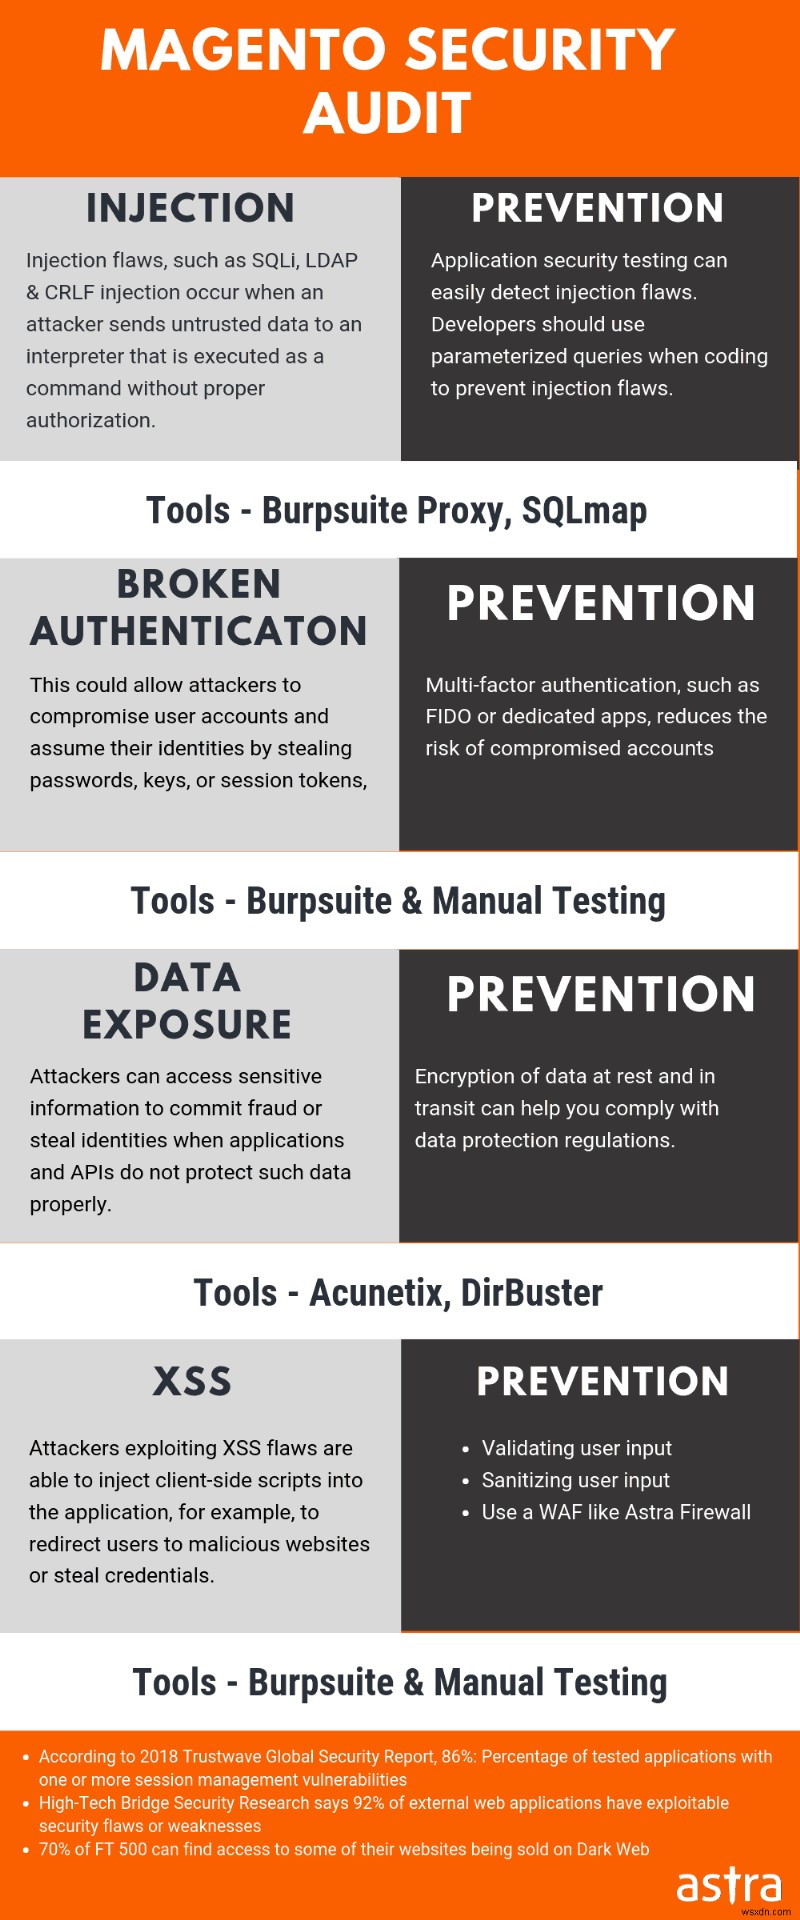
Astra Security: Magento ম্যালওয়্যার স্ক্যানার এবং Magento ফায়ারওয়াল প্লাগইন
প্রতিটি মাসে Magento ই-কমার্স সলিউশনে নতুন দুর্বলতা আবিষ্কৃত হয়। যাইহোক, আপনি আপনার স্টোরকে ফ্রড এবং ম্যালওয়্যার থেকে নিরাপদ রাখতে পারেন বছরে মাত্র $9 খরচে। আপনার স্টোরের জন্য একটি ফিজিবল ফায়ারওয়াল কেনুন। Astra একটি আউট-অফ-বক্স সমাধান যা ক্লাউডে ডিপ্লয়েড। মানে আপনার স্টোর রক্ষা করা যাচ্ছে কোনো রিসোর্স-হাংগ্রি অ্যান্টি-ভাইরাস সলিউশন ছাড়া। এছাড়া, গড়ে ব্যবহারকারীরা সহজেই Astra ব্যবহার করতে পারেন একটি সিম্পল ড্যাশবোর্ড দিয়ে। Magento ফায়ারওয়াল প্লাগইন ইনস্টলেশন খুব সহজ এবং আপনি যদি এখনো পারতে না পারেন, Astra-এর ইঞ্জিনিয়াররা আপনার পাশে আছে। Astra ফায়ারওয়াল আপনার জন্য সঠিক পছন্দ কারণ এটি অত্যন্ত রবাস্ট এবং স্কেলেবল।
হ্যাকড Magento স্টোর ক্লিন এবং রিস্টোর করা কখনো কখনো কনফিউজিং এবং কষ্টসাধ্য। এই সব সমস্যার সমাধান হলো Astra Security-এর মতো অটোমেটিক টুল। Astra Security Magento ম্যালওয়্যার স্ক্যানার হ্যাকড সাইট থেকে ম্যালওয়্যারের একাধিক সিগনেচার মিনিটের মধ্যে ডিটেক্ট করে এবং রিমুভ করে। এর পাশাপাশি, ফাইলগুলোর চিন্তা করবেন না, Astra সেগুলো প্যাচ করে দেবে।
