

দিন পর দিন, WordPress CMS-এ একটি দুর্বলতা বা আক্রমণ প্রকাশ পায়। স্পষ্টতই, এটি এর শেষ নয়। পূর্ববর্তী দুর্বলতাগুলোর পাশাপাশি, আরও একটি খুব গভীর ক্রস-সাইট স্ক্রিপ্টিং দুর্বলতা wp-live-chat-support WordPress প্লাগইনে এক্সপোজ হয়েছে। wp live chat support প্লাগইন-এ এই XSS 8.0.27-এর পূর্ববর্তী ভার্সনগুলিতে রয়েছে।
WP-live chat support প্লাগইনটির অফিসিয়াল WordPress প্লাগইন ডিরেক্টরি অনুযায়ী ৬০,০০০+ ইনস্টলেশন রয়েছে এবং ১৫ ঘন্টা আগে আপডেট করা হয়েছে।
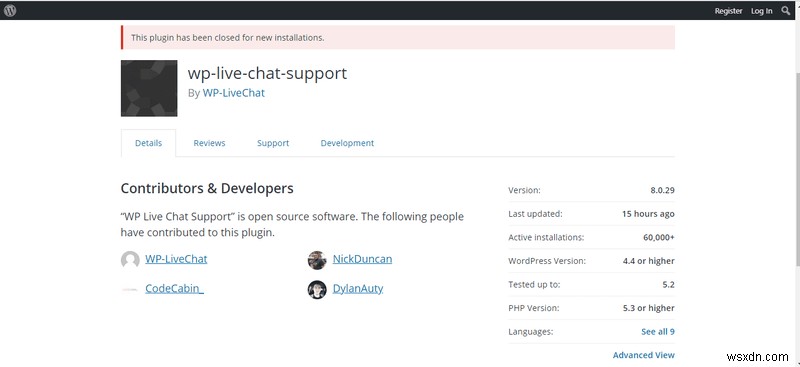
রিস্কের স্ট্যাটাস
দুর্বলতাটির গভীরতা অনুমান করা যায় এই তথ্য থেকে যে যেকোনো অনঅথেনটিকেটেড ব্যবহারকারী (অ্যাকাউন্ট ছাড়াই) এই দুর্বলতাকে রিমোটলি শোষণ করতে পারে ম্যালিশিয়াস স্ক্রিপ্ট দুর্বল ওয়েবসাইটগুলিতে ইনজেক্ট করে।
এই দুর্বলতা উত্পন্ন হয়েছে একটি অনপ্রোটেক্টেড admin_init হুক কারণে।
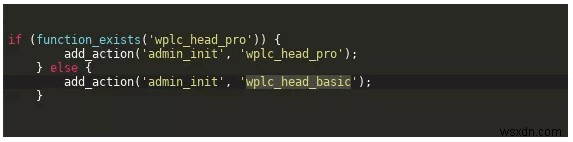
যেটি যেকোনো অনঅথেনটিকেটেড আক্রমণকারী দ্বারা কল করা যায় /wp-admin/admin-post.php বা /wp-admin/admin-ajax.php ভিজিট করে আর্ম্বিট্রারিলি অপশন “wplc_custom_js” আপডেট করতে।
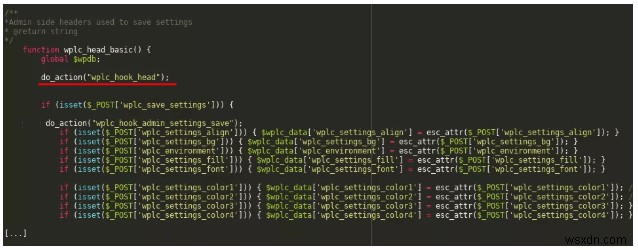
আরো, wplc_custom_js-এর কন্টেন্ট সেসব পেজে লোড হয় যেগুলোতে লাইভ চ্যাট দেখা যায়, অর্থাৎ ম্যালিশিয়াস জাভাস্ক্রিপ্ট সেসব পেজে লোড হবে, এবং সাধারণত ম্যালিশিয়াস জাভাস্ক্রিপ্ট লোডিং আক্রমণকারীদের XSS সহজে অর্জন করতে সাহায্য করে।
রিস্ক মিটিগেট করুন
লেটেস্ট ভার্সনে আপডেট করুন
এটির সেরা সম্ভাব্য সমাধান হলো wp-live chat support কে লেটেস্ট ভার্সনে আপডেট করা অর্থাৎ ভার্সন 8.0.27 এবং তারপর। দুর্বলতা রিপোর্ট হওয়ার পর ডেভেলপাররা প্রায় অর্ধেক মাস নিল প্যাচ করতে। সেখান থেকে, WP live chat support প্লাগইন দুবার প্যাচ করা হয়েছে। বর্তমানে ডাউনলোডের জন্য উপলব্ধ কারেন্ট ভার্সন 8.0.29।
WordPress Security Suite
আপনার ওয়েবসাইটে একটি সিকিউরিটি গার্ড থাকা সবসময় সাহায্য করে। Astra WordPress Security Suite WordPress-এর জন্য টেইলরড এবং এর liên tục এবং বিস্তৃত ফায়ারওয়াল দিয়ে কমপ্লিট প্রোটেকশন অফার করে। এর পাশাপাশি, Astra-এর অন-ডিমান্ড ম্যালওয়্যার স্ক্যানার শুধু এক ক্লিকে ম্যালিশিয়াস ফাইল স্ক্যান ও ফ্ল্যাগ করে। এর পাশাপাশি, ফাস্ট স্ক্যানের জন্য ১০ মিনিটের কম সময় লাগে এবং পরবর্তী স্ক্যানের জন্য আরো কম।
Astra ডেমো এখনই নিন!
