

ওয়ার্ডপ্রেস ফ্রি প্লাগইন FV Flowplayer Video Player যেটি FLV বা MP4 ভিডিও পোস্ট বা পেজে এমবেড করার জন্য ব্যবহার করা হয়, এক্সপ্লয়েটের তালিকায় নতুন যোগ দিয়েছে। বর্তমানে ৪০,০০০+ ওয়েবসাইটে ইনস্টল করা থাকা এই প্লাগইন দুর্বলতা রিপোর্ট হওয়ার ৪ দিন পর আপডেট করা হয়েছে। 7.3.14.727-এর পূর্ববর্তী ভার্সনগুলো উল্লিখিত আক্রমণগুলোর আশ্রয়স্থল।
FV Flowplayer Video Player SQLi দুর্বলতা
FV Flowplayer-এ এই ধরণের ক্রিটিক্যাল SQLi দুর্বলতা একটি অনঅথেনটিকেটেড আক্রমণকারীকে ম্যালিশিয়াস জাভাস্ক্রিপ্ট কোড ইনজেক্ট করতে দেয়।
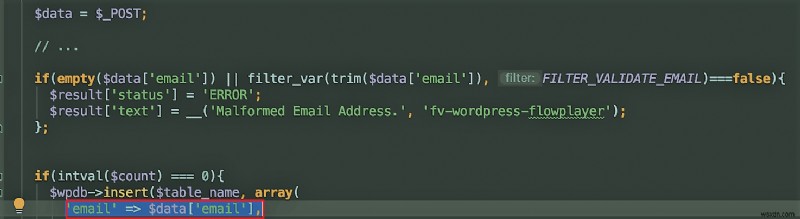
দুর্বল ফাংশনটি হলো wp_ajax_nopriv_fv_wp_flowplayer_email_signup AJAX হুক। উপরের স্ক্রিপ্টে ‘email‘ যেকোনো ইনপুট ইমেইল ফিল্ডে গ্রহণ করে এবং ডেটা সংবেদনশীল ইমেইল ডাটাবেসে ট্রান্সমিট হয়।
WordPress-এ SQLi দুর্বলতার কেসে, নিচের সাইনগুলো আপনাকে সাহায্য করতে পারে আপনার ওয়েবসাইট কম্প্রোমাইজড হয়েছে কিনা তা বুঝতে। লিস্টটি নিচে:
- নতুন অ্যাডমিন ইউজার যোগ করা হয়েছে
- অ্যাডমিন ইউজার পাসওয়ার্ড কাজ করছে না
- হ্যাকার ডাটাবেসের স্ক্রিনশট সহ ইমেইল পাঠিয়েছে
- Authorize.net টোকেন লিক হয়েছে
- ওয়েবসাইট ডিফেসড হয়েছে
FV Flowplayer Video Player XSS দুর্বলতা
উপরের ম্যালিশিয়াস কোডগুলো, বদলে, অ্যাডমিনের ওয়েব ব্রাউজারে এক্সিকিউট হয়।
আগে আলোচনা করা হয়েছে যে ম্যালিশিয়াস ইনপুট ইমেইল এক্সপোর্ট স্ক্রিনে স্যানিটাইজেশন ছাড়া পৌঁছায়। এর ফলাফল দুরদান্ত হতে পারে কারণ এতে পারসিস্টেন্ট ক্রস-সাইট স্ক্রিপ্টিং আক্রমণ হতে পারে।
এটি `email` POST প্যারামিটারে ইউজার যা দিয়েছে সেটি সেভ করে রাখে।
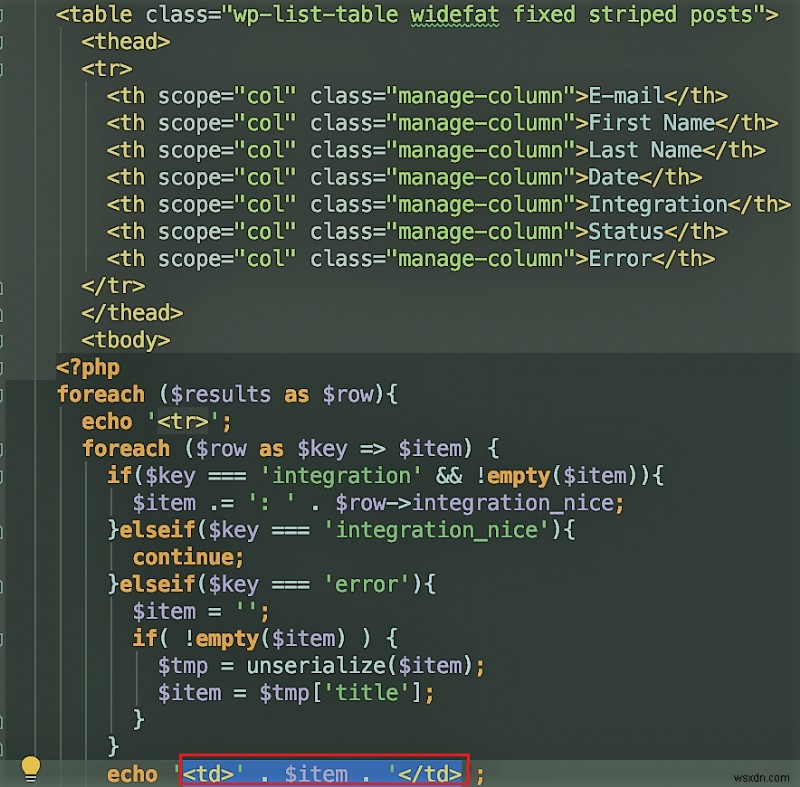
XSS দুর্বলতাটি খুব গভীর কারণ এটি শোষণ হলে আপনার WordPress ওয়েবসাইটে খুব গভীর ক্ষতি করতে পারে। নিচে শুধু কিছু সম্ভাব্য এক্সপ্লয়েট দেওয়া হলো যেগুলো XSS দুর্বলতা থেকে উদ্ভূত হতে পারে। অথবা আপনি এটিকে কম্প্রোমাইজড হওয়ার লক্ষণও ধরে নিতে পারেন:
- অন্য সাইটে রিডাইরেক্ট করা
- ম্যালিশিয়াস পপ-আপস
- WooCommerce ক্রেডিট কার্ড হ্যাক
- ওয়েবসাইটে ম্যালিশিয়াস গুগল অ্যাডস
- ওয়েবসাইটের ইউজারনেম/পাসওয়ার্ড কম্প্রোমাইজড
FV Flowplayer Video Player CSV এক্সপোর্ট দুর্বলতা
FV প্লেয়ারে আবিষ্কৃত এক আর দুর্বলতা হলো CSV এক্সপোর্ট দুর্বলতা। এই দুর্বলতা যেকোনো গেস্ট ইউজারকে সাবস্ক্রাইবারের লিস্ট ডাউনলোড করতে দেয়, যা আসলে একটি বড় প্রাইভেসি ব্রিচ। এবং বিশেষভাবে বিপজ্জনক, এই ডেটা আপনার WordPress ওয়েবসাইট এক্সপ্লয়েট করার জন্য বিভিন্ন ম্যালিশিয়াস উপায়ে ব্যবহার করা যায়।
সুরক্ষার জন্য সমাধান
দুর্বলতা যদি অনুপচারিত থাকে, এতে ব্রুটাল সাইবার আক্রমণ হতে পারে। এবং আপনি আপনার ওয়েবসাইটের জন্য সেটি চান না। তাই, এই অত্যন্ত অনপ্রেডিক্টেবল সময়ে আপনার হাতে থাকা সেরা बेट হলো প্লাগইন আপডেট করা। আরো,
লেটেস্ট ভার্সনে আপডেট করুন
FV Flowplayer Video Player প্যাচ করা ভার্সনকে তার লেটেস্ট ভার্সন 7.3.15.727 হিসেবে পাশ করে দিয়েছে। আপনার প্লাগইনকে এই ভার্সনে আপডেট করলে রিস্ক উল্লেখযোগ্যভাবে কমিয়ে যাবে।
Astra WordPress Security Suite
Astra ওয়েবসাইট সিকিউরিটি WordPress-এর জন্য টেইলরড একটি ওয়েব অ্যাপ্লিকেশন ফায়ারওয়াল অফার করে যা আপনার ওয়েবসাইটকে XSS, SQLi, CSV, ব্যাড বটস, এবং ১০০+ অন্যান্য এক্সপ্লয়েট থেকে রক্ষা করে। ফায়ারওয়ালের পাশাপাশি, Astra-এর ম্যালওয়্যার স্ক্যানার একটি ওয়েবসাইট ১০ মিনিটের কম সময়ে স্ক্যান করে এবং পরবর্তী স্ক্যানগুলো ৩ মিনিটের নিচে নিতে পারে।
এখন Astra ডেমো নিন, অথবা আমাদের সাথে চ্যাট করুন, আমরা আপনাকে সাহায্য করতে খুশি হব।
